
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit
 rmikehodges/hidensneak
uma CLI para testes de penetração efêmeros
 shadowy-pycoder/ndpspoof
Realize spoofing de RA/RDNSS/NA e evasão de RA Guard com pacotes IPv6 arbitrários
 al1ex/checkpwd
Verifique o pwd padrão do produto via checklist.
 edoardottt/offensive-onos
Minhas experiências em transformar aplicações ONOS em armas (https://github.com/opennetworkinglab/onos)
 corelight/cve-2021-42292
Pacote Zeek que detecta a exploração de escalonamento de privilégios local CVE-2021-42292 do Microsoft Excel por meio da análise de tráfego de rede…
 ianxtianxt/burpsuiefakeip
Script de força bruta de IP falsificado do Burp
 cumakurt/mudos
Ferramenta de linha de comando para teste de DDoS multi-vetor com 129 vetores de ataque volumétricos, de protocolo, de aplicação e de amplificação…
 yottaiq/jok3r
Jok3r - Framework de Pentest de Rede e Web
 syrex1013/mikroroot
Versão automatizada de CVE-2018-14847 (MikroTik Exploit)
 corelight/cve-2022-26937
Pacote Zeek que detecta tentativas de exploração de CVE-2022-26937 contra servidores NFS do Windows por meio da análise do protocolo Network Lock…
 hackersonlineclub/hocig1_2
HOCig- Ferramenta Automática de Coleta de Informações HOC V 1.2
 devarshishimpi/cve-2024-6387-check
Detecção rápida, eficiente e confiável para o exploit regreSSHion. Escaneie múltiplos alvos em segundos com zero dependências.
 hilmiazizi/oorecon
Interface de terminal para descoberta de superfície de ataque: reconhecimento de DNS, enumeração de subdomínios, varredura de portas, IP reverso,…
 synacktiv/pcapan
Um auxiliar de análise de captura pcap
 ivankovic/stop-bots
Automatize o bloqueio de bots maliciosos que tentam acessar seu servidor
 ssllabs/openssl-ccs-cve-2014-0224
Ferramenta baseada em Go para testar servidores contra a vulnerabilidade de injeção CCS do OpenSSL (CVE-2014-0224), utilizando uma biblioteca TLS…
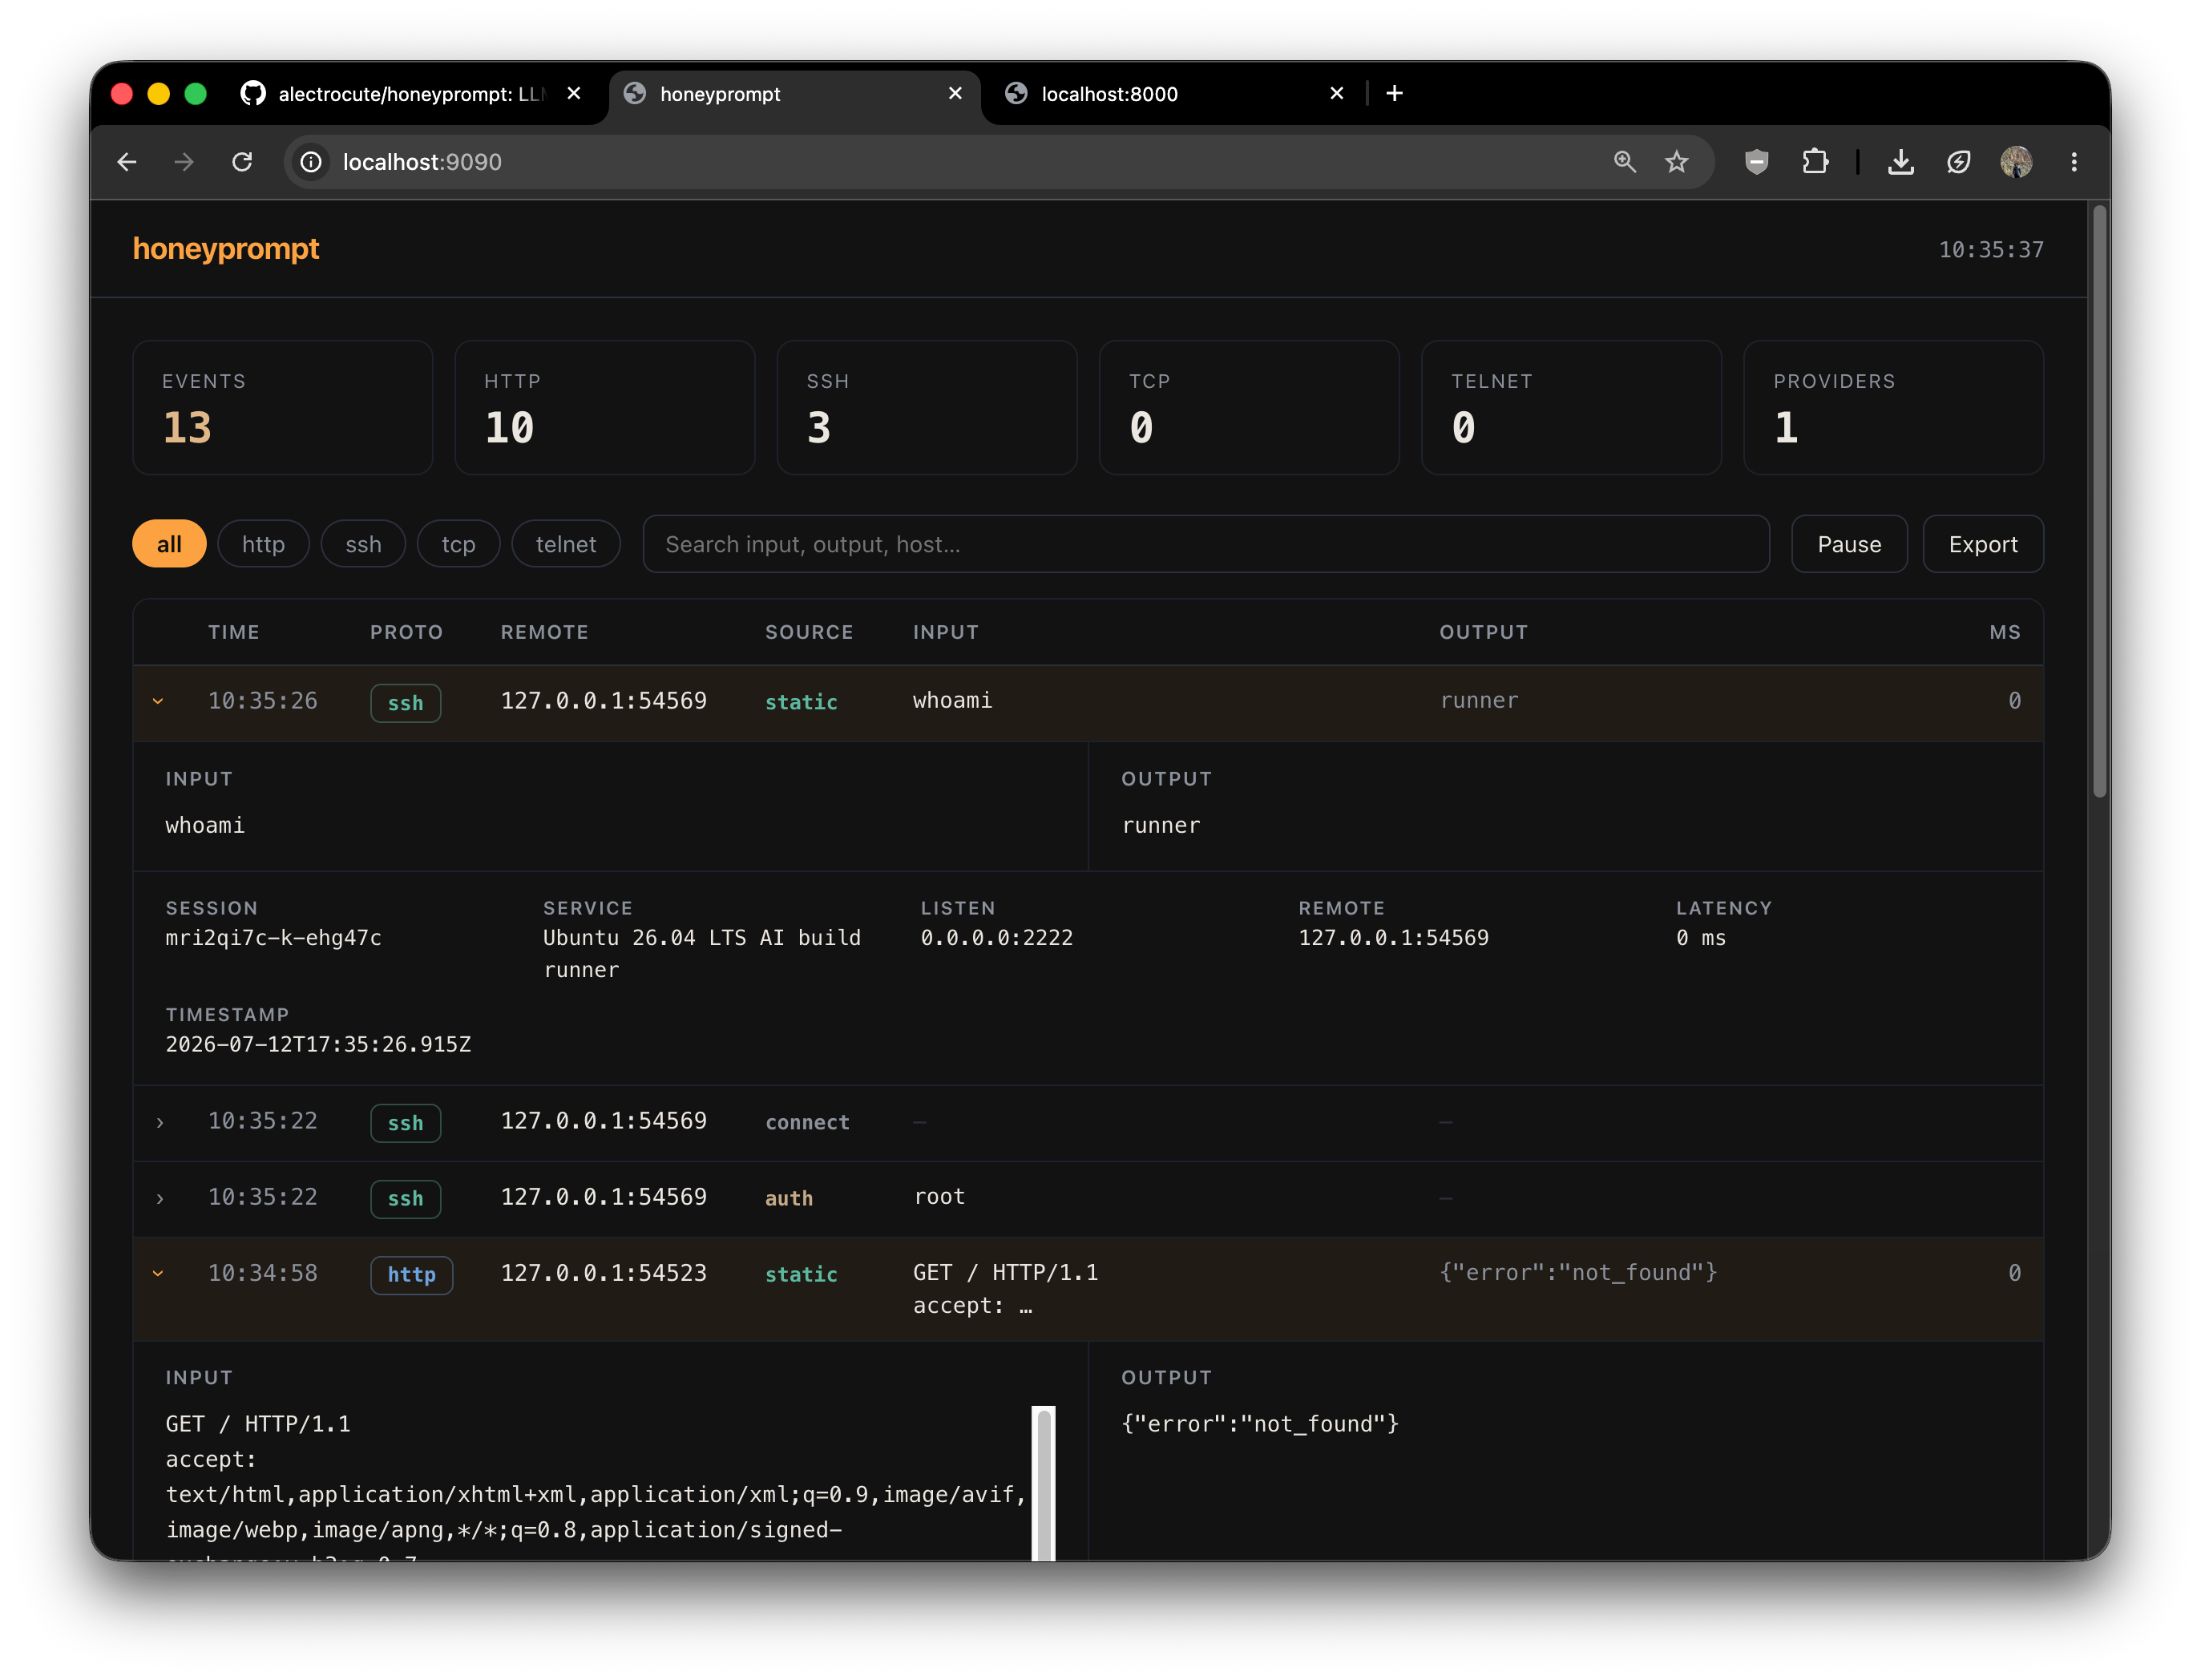 alectrocute/honeyprompt
Estrutura de decepção centrada em LLM: "O honeypot que responde!™"








