
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit
 mrechofi/greedos_v2
Uma ferramenta DoS multi-vetorial para Red Teamers de Cibersegurança.
 sinichi449/python-mikrotikloginexploit
PoC da CVE-2018-14847 vulnerabilidade do Mikrotik usando script simples
 contiki-ng/tinydtls
Uma versão do tinyDTLS refatorada para ser mais fácil de usar "de forma autônoma" (por exemplo, sem vínculos a uma pilha de IP específica).
 r3mrum/loki-parse
Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…
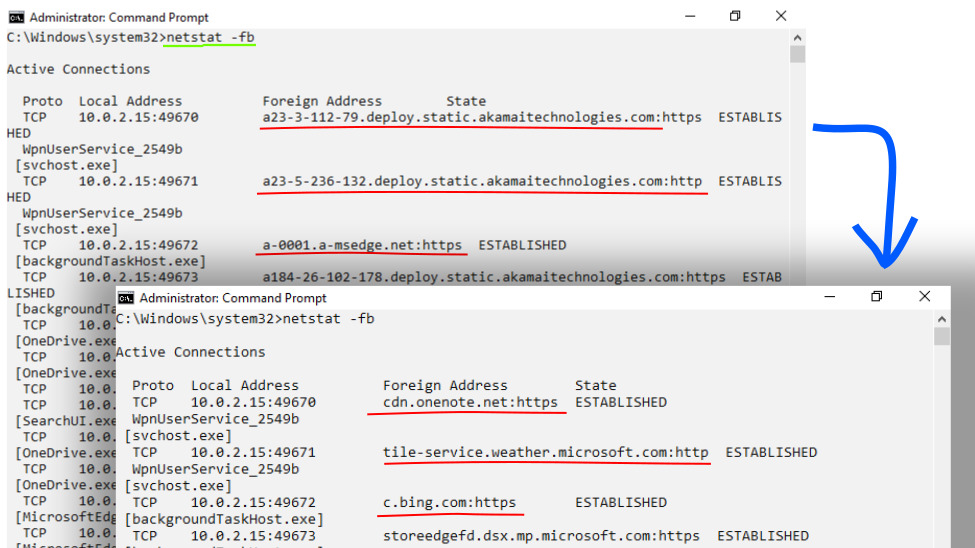 korc/pr-dnsd
Daemon DNS passivo-recursivo que registra todas as consultas e respostas DNS, proporcionando visibilidade de rede, enriquecimento de logs EDR/IR e…
 ianxtianxt/bypass360mimikatz_x64
Binário mimikatz modificado com modificação de recursos e assinatura digital para evadir a detecção do 360 Antivirus ao extrair credenciais em testes…
 r00k5a58/pyc2
c2 simples escrito em python para demonstrar conceitos de segurança
 thereisnotime/sshroute
Roteador SSH consciente da rede - roteia conexões para diferentes IPs/portas/chaves/hosts de salto com base na VPN ou rede ativa
 x1colegal/ustp-secure
Versão segura (com AEAD) do USTP, chamada USTP-Secure (ustps://)
 iot-onboarding/mud-visualizer
mud-visualizer é uma ferramenta para visualizar arquivos MUD
 h00die/msf-testing-scripts
Metasploit modules em teste
 icecubesandwich/caddysmith
Gere configurações de redirecionador Caddy a partir de perfis do Cobalt Strike ou Sliver C2.
 ilmndwntr/cve-2026-41940-mass-exploit
Ferramenta de exploração em massa para CVE-2026-41940 com suporte a varredura única e em massa para automatizar a exploração de alvos vulneráveis.
 corelight/corelightforsecops
Parser de Chronicle para CORELIGHT e informações relacionadas.
 murphysecurity/rdl-detect
Sonda remotamente a disponibilidade do serviço remote desktop licensing, para verificação rápida da vulnerabilidade CVE-2024-38077.
 loosehose/dutchoven
Interrupções parciais de rede do Windows com escopo de aplicativo em C nativo e formato BOF
 qarait/gate0
Um pequeno motor de micropolíticas auditável, terminante e determinístico
 corelight/corelight-client
Cliente de linha de comando da API do Sensor Corelight








