
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit
 iana-org/get-trust-anchor
Tool for fetching/refreshing DNS Root Zone trust anchors
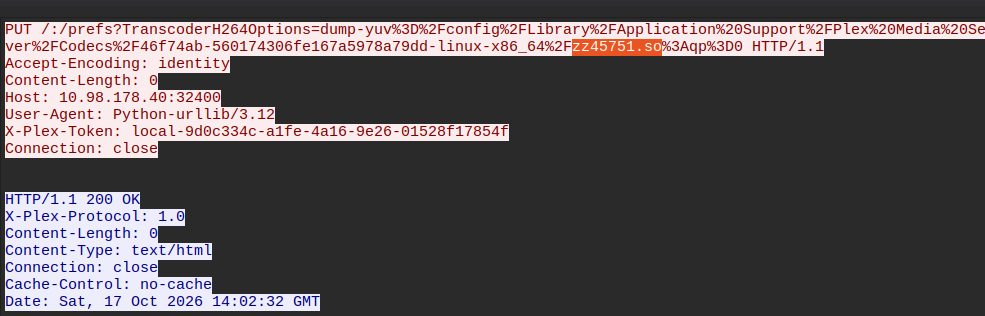 boredhackerblog/plex2shell_pcap
Artefatos de captura de pacotes da exploração do plex2shell contra o Plex, incluindo tráfego de laboratório e em ambiente real, para criar e validar…
 tencentcloud/cubesandbox
Sandbox instantâneo, concorrente, seguro e leve para agentes de IA.
 silentisvox/syscallrevenant
Syscalls indiretas limpas com adulteração de syscalls.
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 kamalx06/tornadoc2
Framework C2 baseado em pull com dez transportes nativos, handlers multiprofile concorrentes, tasking assinado com ECDSA e um servidor de equipe…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 abraxas/pfsense-bsnmpd-conf
pfSense CE 2.9.0-DEVELOPMENT - Médio - Remoto - Injeção de configuração - bsnmpd syslocation
 0xblackash/cve-2026-110912
Prova de conceito em Python/scapy para CVE-2026-110912 (ARPBleed), uma leitura fora dos limites de ar_hln/ar_pln em ARP no DragonFly BSD que vaza…
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilégio remanescente - Paramiko AutoAddPolicy enroll
 abraxas/pfsense-api-enroll-json-ssh
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilégio remanescente - example-add-devices.py JSON para SSH
 abraxas/pfsense-api-example-ssl-verify
pfSense Plus MIM API toolkit b4acd7ca - Médio - Remoto - Privilégio remanescente - amostras oficiais verify_ssl=False
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca - Alta - Local - Privilégio remanescente - unix sock enroll sem JWT
 cumakurt/mudos
Ferramenta de linha de comando para teste de DDoS multi-vetor com 129 vetores de ataque volumétricos, de protocolo, de aplicação e de amplificação…
 gmh5225/maldec-edr
Solução de detecção e resposta em endpoints Unix usando mecanismos em nível de kernel para detectar anomalias e ataques de malware em tempo real.
 gmh5225/mcp-god-mode
Você já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
 affolter-engineering/snmpen
Ferramenta de enumeração SNMP que consulta hosts SNMPv1/v2c para extrair informações do sistema, conexões TCP e acesso de escrita para testes de…
 affolter-engineering/mqattack
CLI em Rust para testes de penetração em MQTT: subscribe/publish, fingerprinting de broker, sondagem de ACL, enumeração de tópicos, brute-force de…








