

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
frida-ui — Interaja com dispositivos, processos e scripts do Frida diretamente do seu navegador. | Kitploit

Ferramentas/GitHubGitHub/adityatelange/frida-ui
Segurança AndroidAnálise Dinâmica (Sandboxing)Proxies Web e InterceptaçãoEngenharia ReversaScripting e AutomaçãoDepuradoresTestes de PenetraçãoSegurança Móvel
GitHubadityatelange/frida-ui

frida-ui

Interaja com dispositivos, processos e scripts do Frida diretamente do seu navegador.

2382349há 8 mesesRevisado pelo Kitploit
Compartilhar
Ver Repositório
Site

Frida UI

PyPI version Python PyPI - Downloads License

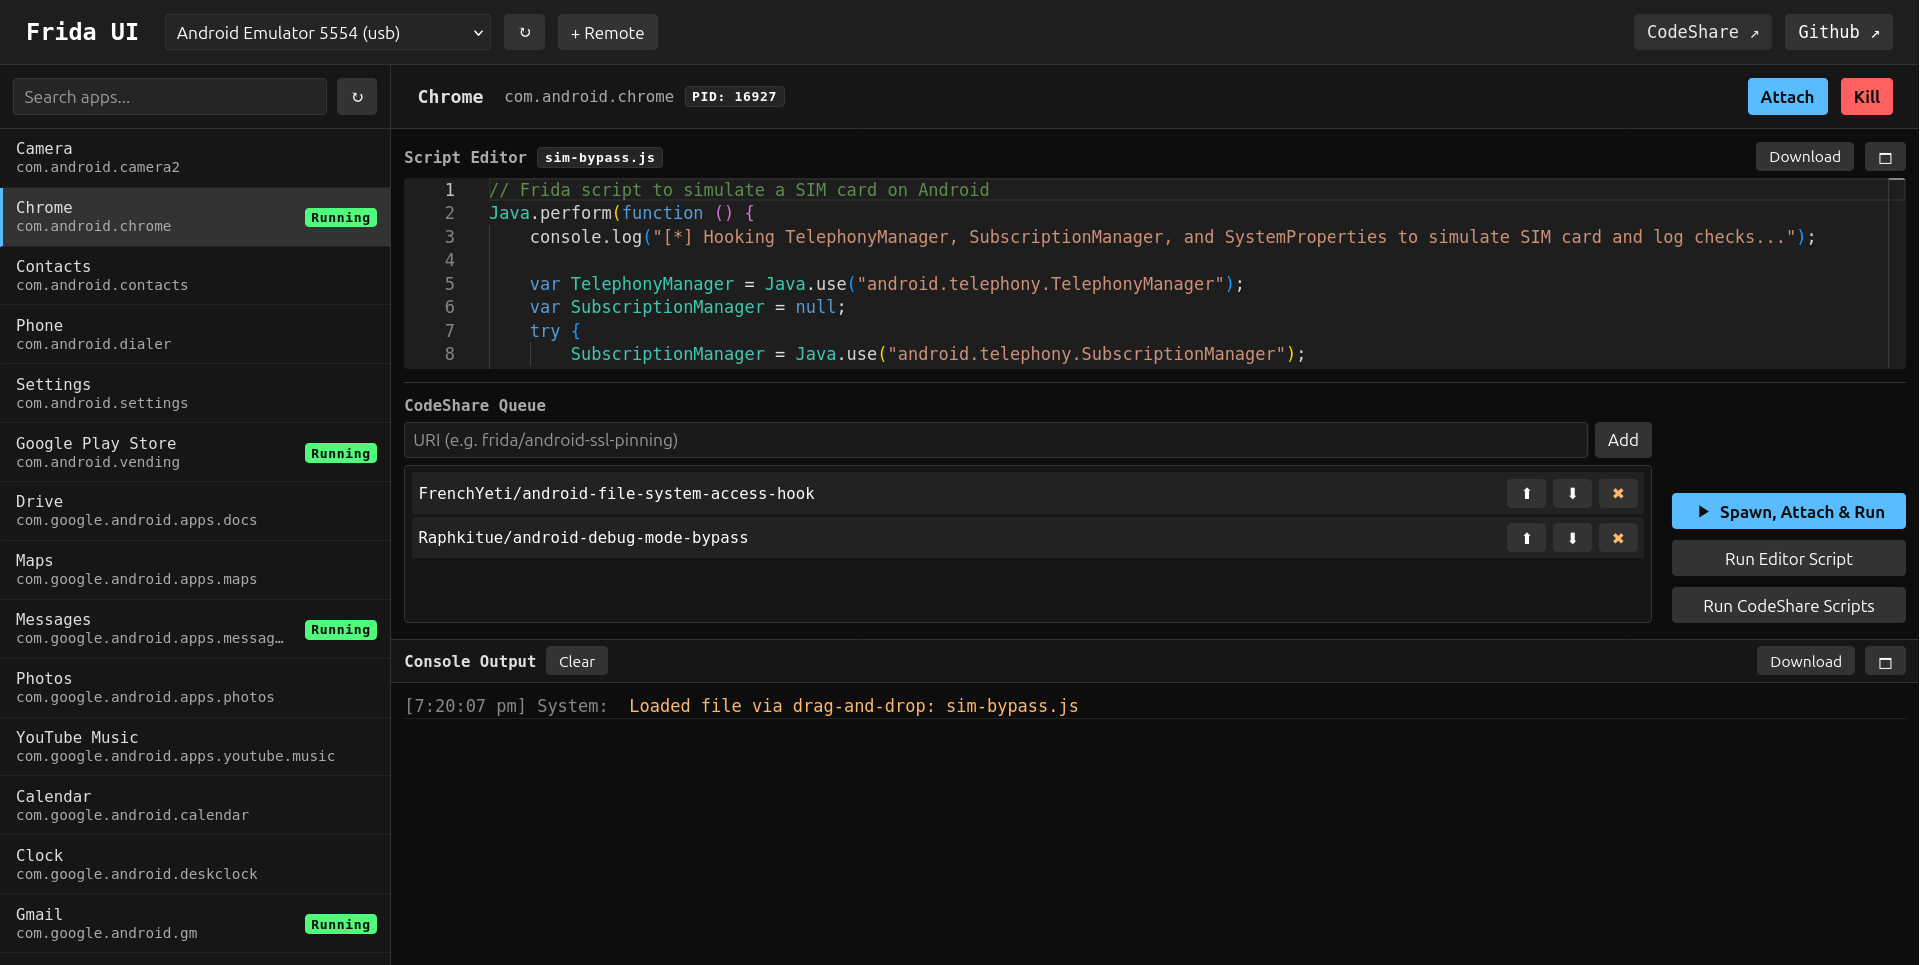
Uma interface de usuário moderna, leve e baseada na web para Frida, projetada para testes de penetração em aplicativos Android. Permite interagir com dispositivos, processos e scripts diretamente do seu navegador.
Início Rápido

# Instale usando uv (recomendado) ou pipx/pip
uv tool install frida-ui
# Ou: pipx install frida-ui
# Ou: pip install frida-ui

# Inicie o servidor
frida-ui

Abra seu navegador e acesse: http://localhost:8000

Funcionalidades

📱 Gerenciamento de Dispositivos

  • Descoberta automática: Detecta automaticamente dispositivos USB e locais conectados.
  • Dispositivos Remotos: Adicione e gerencie facilmente servidores Frida remotos (por exemplo, 192.168.1.x:27042).
  • Informações do Dispositivo: Visualize parâmetros detalhados do sistema (SO, Arquitetura, Nível da API) e indicadores visuais de tipo para dispositivos selecionados.

🚀 Controle de Processos e Aplicativos

  • Lista de Aplicativos: Visualize aplicativos instalados e processos em execução.
  • Pesquisa: Filtragem em tempo real de aplicativos por nome ou identificador.
  • Gerenciamento de Sessão:
    • Anexar (Attach): Conecte-se a processos em execução.
    • Iniciar (Spawn): Inicie aplicativos instalados.
    • Iniciar e Executar (Spawn & Run): Inicie um aplicativo e imediatamente injete o script do editor junto com quaisquer scripts CodeShare enfileirados (instrumentação antecipada).
    • Matar/Desanexar (Kill/Detach): Finalize processos ou desconecte-se de forma segura.

💻 Scripts e Instrumentação

  • Editor de Scripts: Editor integrado para escrever scripts Frida. Inclui um editor Monaco opcional para edição mais avançada (realce de sintaxe e layout automático) com uma queda suave para um textarea simples.
  • Carregamento de Arquivos: Carregue scripts de arquivos locais ou arraste e solte arquivos .js no editor.
  • Baixar script: Exporte o conteúdo atual do editor como um arquivo .js (frida-ui_<id do app>_<timestamp>.js) diretamente do cabeçalho do editor.
  • Integração com CodeShare:
    • Importe scripts diretamente do Frida CodeShare.
    • Fila CodeShare: Enfileire vários scripts CodeShare para serem carregados e executados automaticamente durante o Spawn & Run ou manualmente através do botão "Executar Scripts CodeShare".

📊 Console e Log

  • Saída em Tempo Real: Visualize console.log, send() e mensagens de erro dos seus scripts.
  • Histórico de Log: Logs persistentes por sessão de aplicativo.
  • Exportar: Baixe logs do console como arquivos .txt para análise.

🎨 UI/UX

  • Tema Escuro: Interface de modo escuro limpa e consistente.
  • Persistência: Lembra do dispositivo, aplicativo e tamanhos de painel selecionados entre sessões.
  • Responsivo: Painéis ajustáveis para barra lateral, editor e console.
  • Modos de Foco: Alterne entre visualizações Somente Editor ou Somente Console para ocultar outros painéis e obter um fluxo de trabalho sem distrações.
  • Acessibilidade: Atalhos de teclado (por exemplo, Escape para redefinir a visualização ou fechar sobreposições) e suporte ARIA.

Primeiros Passos

Pré-requisitos

  • Python 3.7+
  • uv (recomendado) / pipx / pip.

Instalação

Opção 1: Instalar a partir do PyPI (Recomendado)

uv tool install frida-ui

Você também pode personalizar a versão do Frida:

uv tool install frida-ui --with frida==16.7.19

Opção 2: Instalar a partir do Código Fonte (Versão mais recente)

uv tool install git+https://github.com/adityatelange/frida-ui

Você pode personalizar a versão do Frida:

uv tool install git+https://github.com/adityatelange/frida-ui --with frida==16.7.19

[!IMPORTANT] A versão do Frida que você instalar deve corresponder à versão do frida-server no seu dispositivo Android para garantir compatibilidade.

Executando

Inicie o servidor usando a configuração padrão:

frida-ui

Ou com opções personalizadas:

frida-ui --host 127.0.0.1 --port 8000 --reload
  • --host: Especifique o host (padrão: 127.0.0.1)
  • --port: Especifique a porta (padrão: 8000)
  • --reload: Ative o recarregamento automático para desenvolvimento

Abra http://localhost:8000 no seu navegador.

Configuração do Dispositivo Android

Antes de usar o frida-ui, você deve ter o frida-server em execução no seu dispositivo Android. A versão do frida-server deve corresponder à versão do Frida que você instalou na etapa anterior.

Opção 1: Conexão USB

Se você tiver o ADB instalado e quiser conectar via USB:

  1. Baixar frida-server: Acesse Frida releases e baixe o binário frida-server para Android correspondente à arquitetura/abi do seu dispositivo (por exemplo, frida-server-x.x.x-android-arm64.xz).

  2. Extrair e Enviar para o Dispositivo:

    unxz frida-server-x.x.x-android-arm64.xz
    mv frida-server-x.x.x-android-arm64 frida-server
    adb push frida-server /data/local/tmp/
    
  3. Executar frida-server:

    adb shell "chmod 755 /data/local/tmp/frida-server"
    adb shell "/data/local/tmp/frida-server -D"
    
  4. Verificar Conexão: Certifique-se de que seu dispositivo está conectado via USB e visível através de adb devices. O frida-ui o detectará automaticamente quando estiver em execução.

Opção 2: Conexão Remota (Rede)

Alternativamente, você pode executar o frida-server com um ouvinte de rede e conectar remotamente:

  1. Baixar e executar frida-server no seu dispositivo Android (usando qualquer método - ADB, script personalizado, etc.):

    ./frida-server -l 0.0.0.0:27042 -D
    
  2. Adicionar Dispositivo Remoto no frida-ui: Na interface do frida-ui, adicione um dispositivo remoto com o endereço IP e a porta onde o frida-server está ouvindo (por exemplo, 192.168.1.x:27042).

    Nenhuma instalação do ADB é necessária para este método.

Guia de Uso

  1. Selecione um Dispositivo: Escolha um dispositivo no menu suspenso no cabeçalho superior.
  2. Selecione um Aplicativo: Clique em um aplicativo na barra lateral.
  3. Escreva/Carregue Script:
    • Digite JS no editor.
    • Ou arraste e solte um arquivo.
    • Ou adicione a URL de scripts do CodeShare.
  4. Ação:
    • Clique em Anexar (Attach) para injetar em um processo em execução.
    • Clique em Iniciar (Spawn) para iniciar o aplicativo.
    • Clique em Iniciar e Executar (Spawn & Run) para iniciar o aplicativo com seu script injetado imediatamente.
  5. Monitore: Observe o console para ver a saída.

💡 Script de Exemplo

Experimente este script simples para interceptar um método (substitua pelo seu alvo):

// Exemplo de interceptação de método simples
Java.perform(() => {
  const MainActivity = Java.use("com.example.app.MainActivity");
  MainActivity.checkPassword.implementation = function (password) {
    console.log("[*] checkPassword called with: " + password);
    return true; // Ignorar verificação
  };
});

Notas

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





