
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 infobyte/draytek-arsenal
Ferramenta de engenharia reversa e observabilidade para firewalls Draytek
 dave_m/clamtk
Um scanner de vírus fácil de usar, leve e sob demanda para sistemas Linux. Para obter ajuda adicional, consulte a <a…
 nccgroup/ghostrings
Scripts Ghidra para recuperar definições de strings em binários Go
 watchdogsecurity/ring3-kit
Esconde processos do Gerenciador de Tarefas usando Hooking da API NT (NtQuerySystemInformation)
 ctrlaltint3l/intelligence
Repositório centralizado para amostras de malware, inteligência de ameaças, IOCs e logs de ferramentas de segurança para apoiar pesquisas de ameaças…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
Desofuscador fonte-a-fonte para VBScript e VBA com avaliação parcial
 kernullist/windbg-decompile-ext
Extensão do WinDbg x64 que desmonta funções ativas e usa um LLM para produzir pseudocódigo verificado.
 sh1n0g1/z9
Detecta artefatos de malware baseados em PowerShell a partir de logs de eventos e realiza análise estática em scripts PowerShell para identificar…
 0xdad0/papimonitor
Monitor de API em tempo de execução baseado em Frida para aplicativos Android que registra APIs invocadas, parâmetros, valores de retorno e origens…
 argos83/ritm
Ruby In The Middle (Proxy de interceptação HTTP/HTTPS)
 robertdfrench/ifuncd-up
GNU IFUNC é o verdadeiro culpado por trás do CVE-2024-3094
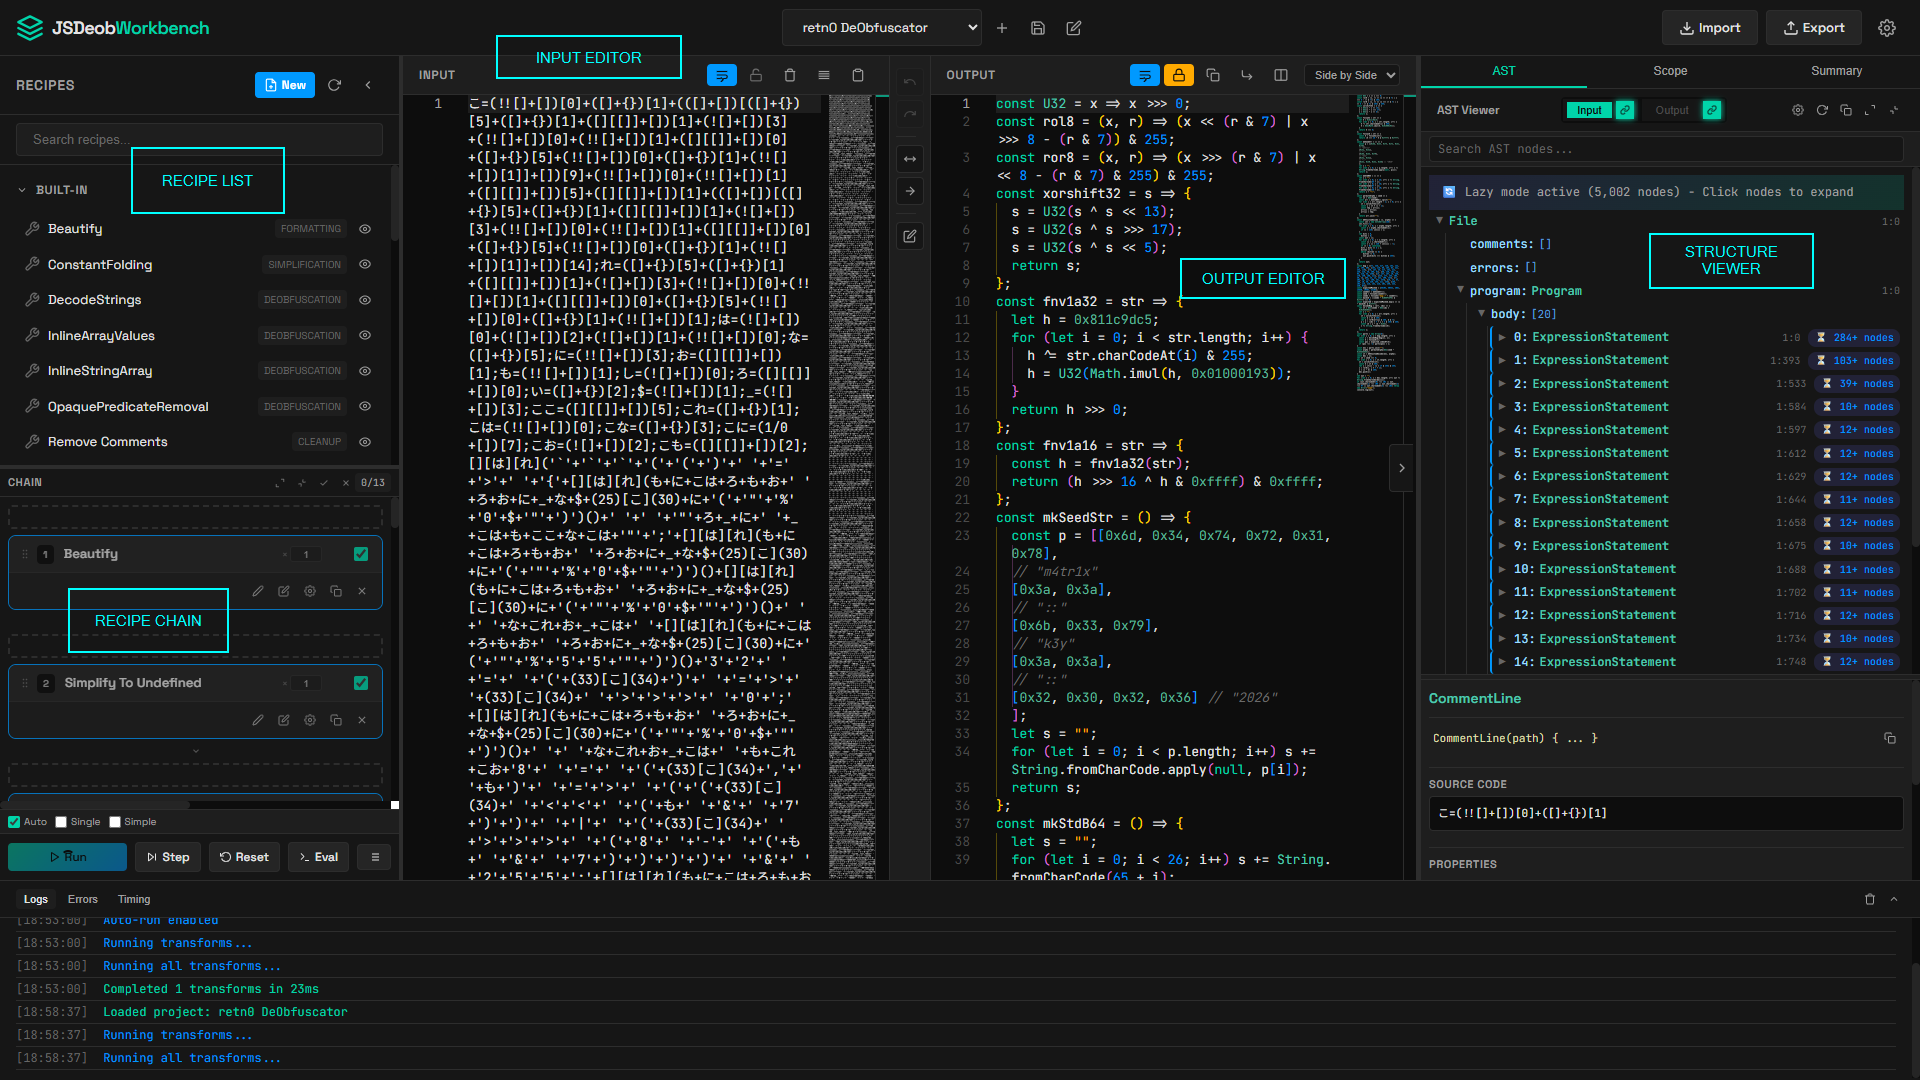 owl4444/jsdeob-workbench
Faça engenharia reversa de JavaScript ofuscado visualmente. Encadeie transformações, inspecione mudanças na AST, escreva plugins de desofuscação…
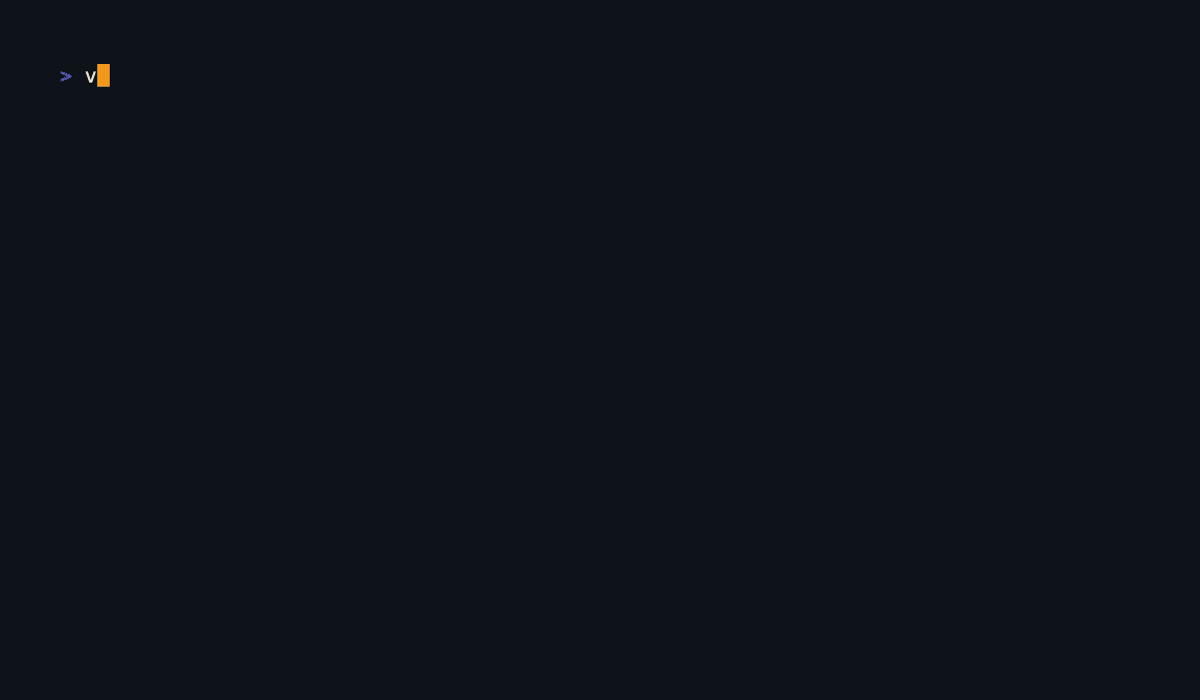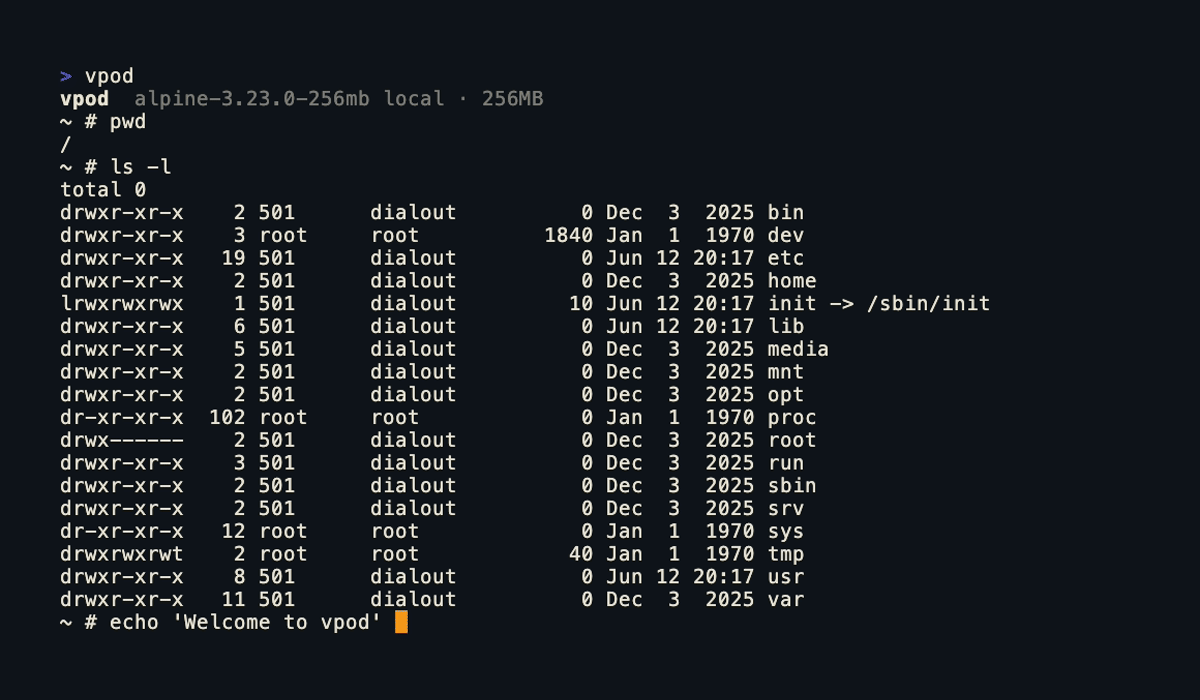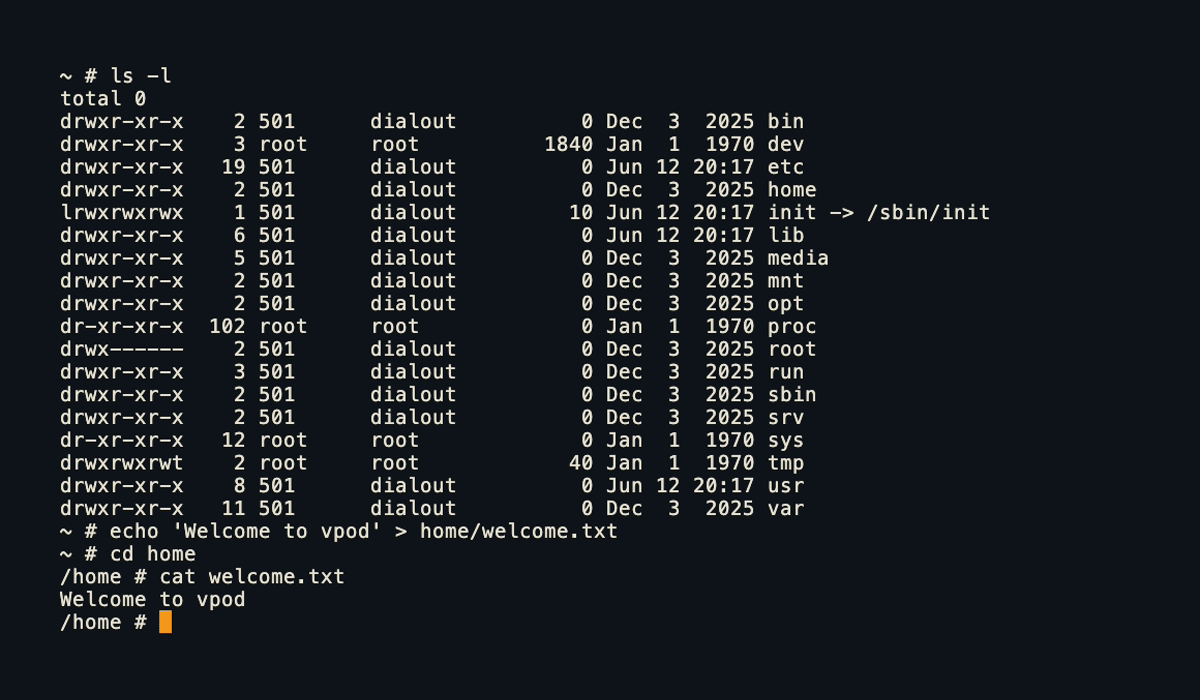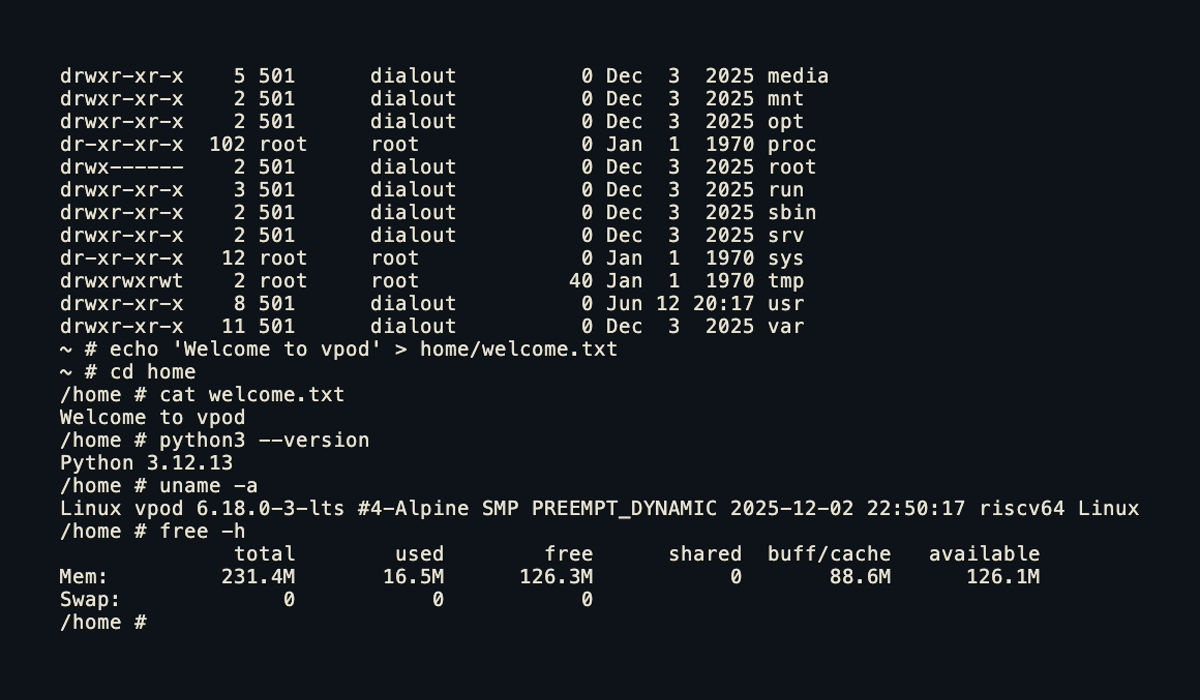 capsulerun/vpod
Sandboxes Linux leves e seguros para processos não confiáveis. Funciona no navegador e no servidor.
 tandasat/hello-vt-rp
Um hypervisor simples que demonstra o uso da tecnologia Intel VT-rp (redirect protection).
 lfi-project/lfi
Repositório de nível superior para LFI: Sandboxing baseado em software prático, eficiente e seguro
 cert-polska/hfinger
Gera impressões digitais únicas de requisições HTTP de malware a partir de arquivos pcap usando Tshark, permitindo a identificação e agrupamento de…
 google/kernel-research
Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…








