
 dbrll/ll-34
Emulador de PDP-11/34 a nível de circuito

ll-34 é um emulador em nível de circuito para o PDP-11/34A (1977), executando uma CPU virtual reconstruída por engenharia reversa a partir dos esquemas elétricos, do microcódigo e das capturas de lógica de um PDP-11/34A real.
Foi originalmente concebido como uma réplica digital da CPU real para auxiliar na resolução de problemas em nível de sinal. O nível de circuito (imagens de ROM + lógica combinacional) foi escolhido em vez do nível de porta (Verilog) porque é suficientemente de baixo nível para reproduzir bugs de hardware, mas suficientemente rápido para executar programas.
A árvore de código-fonte está organizada da seguinte forma:
| Diretório | Descrição |
|---|---|
conformance/ | Capturas de lógica e programas autoverificáveis da máquina de referência, contra os quais o ll-34 é testado. |
pdp11/ | A máquina: CPU, UNIBUS, periféricos, ROM de boot, modelo do console do programador, sonda de analisador lógico. machine.c monta e executa tudo. |
frontends/ | Interfaces de usuário: cli/ (terminal), wasm/ (GUI no navegador), tty/ (lado host da linha serial). |
demos/ | Imagens de disco e programas. |
docs/ | Documentação da DEC convertida para markdown. |
A CPU virtual (pdp11/kd11ea/) replica o gerador de clock, as portas lógicas e a ALU (simulados em lógica C), percorrendo o microcódigo original extraído das ROMs.
É composta pelos seguintes componentes:
| Arquivo | Descrição |
|---|---|
roms/ | Dumps e reconstruções de ROM (combinacionais e microcódigo). |
kd11ea.c | Núcleo da CPU. Percorre o microcódigo uma micro-palavra por ciclo. As portas 74xx e as ALUs bit-slice 74S181 são modeladas aqui. |
rom_wiring.h | Cabeamento de endereços e decodificação de saída para as ROMs combinacionais. |
ucode_rom.h | Documenta e monta o microcódigo da CPU em micro-palavras de 512×48 bits. |
clockgen.c | Gerador de clock. Modela a linha de atraso original que cadencia a CPU. |
mmu.c | Gerenciamento de memória. Espaços de endereço kernel/usuário e a tradução de memória de 16 bits para 18 bits. |
int.c | Árbitro de interrupções. Implementa a fila de prioridade e aproxima a ordem de concessão em daisy-chain do UNIBUS. |
clock.c | Relógio interno do emulador. Mantém o tempo simulado sincronizado com o tempo real. |
Os seguintes dispositivos foram implementados. Como o UNIBUS é assíncrono, nem todos os dispositivos precisam ser precisos em termos de temporização ou sinal.
O Console do Programador, em particular, utiliza uma emulação de alto nível do seu comportamento, em vez de uma reconstrução de baixo nível do Intel 8008 e da fiação da sua placa.
Os dispositivos são conectados ao backplane UNIBUS (unibus.c), que realiza a decodificação de endereços, a temporização e os ciclos de barramento.
O Console do Programador emula os interruptores e indicadores do painel frontal do PDP-11/34A. Ele permite inicializar o barramento, dar boot na CPU, executar passo a passo pelo código, examinar e depositar dados em endereços arbitrários e encerrar o emulador.
O console é iniciado automaticamente sempre que a CPU é parada (energização, instrução HALT ou Ctrl-P).
O frontend é desacoplado do motor, de modo que uma GUI de painel frontal fotorrealista também é fornecida em WebAssembly.
O Console de Depuração fornece um depurador interativo tanto para código em nível de microcódigo quanto em nível de instrução:
b addr: define ponto de interrupção no PC (octal), bl para listar, bd n para excluirc [addr] [n]: despejo de núcleo (octal)g: retoma a execuçãommu: mostra o estado da MMU (PAR/PDR de kernel + usuário, modo atual marcado)n [n]: executa passo a passo n instruçõesr: despejo dos registradoress [n]: executa passo a passo n micro-instruções com despejo completo do estado (MPC, ALU, barramento, registradores)u [addr] [n]: desmonta instruções
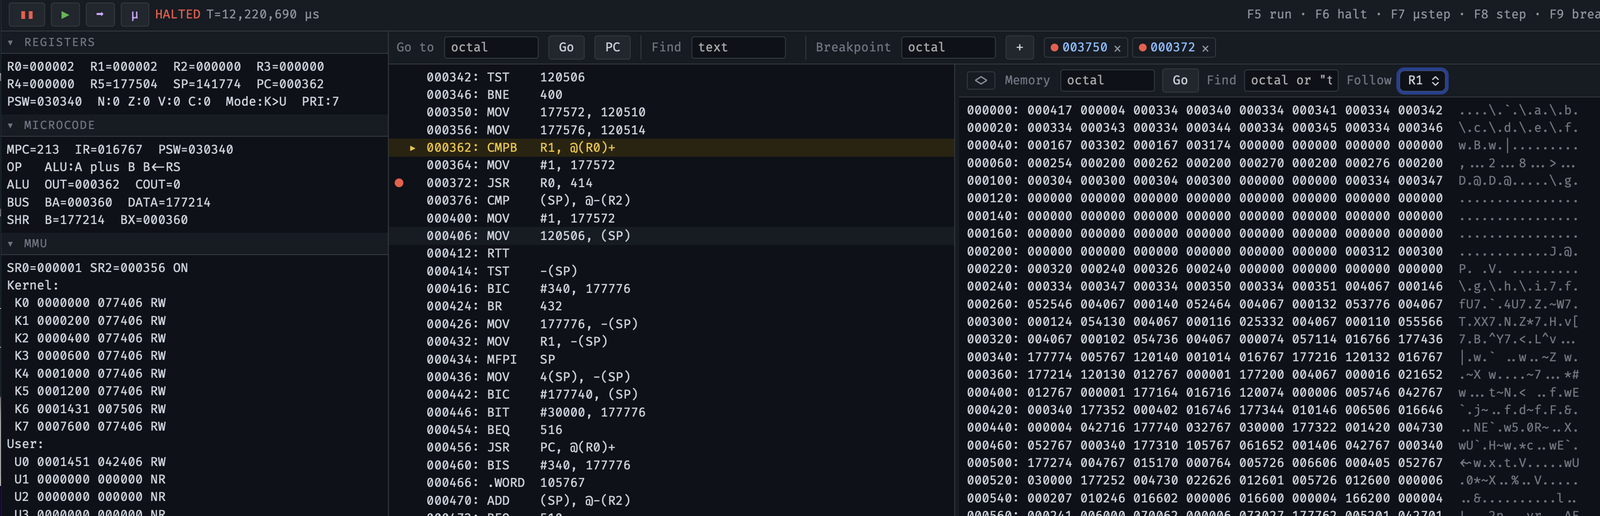
Console de depuração na GUI WebAssembly.
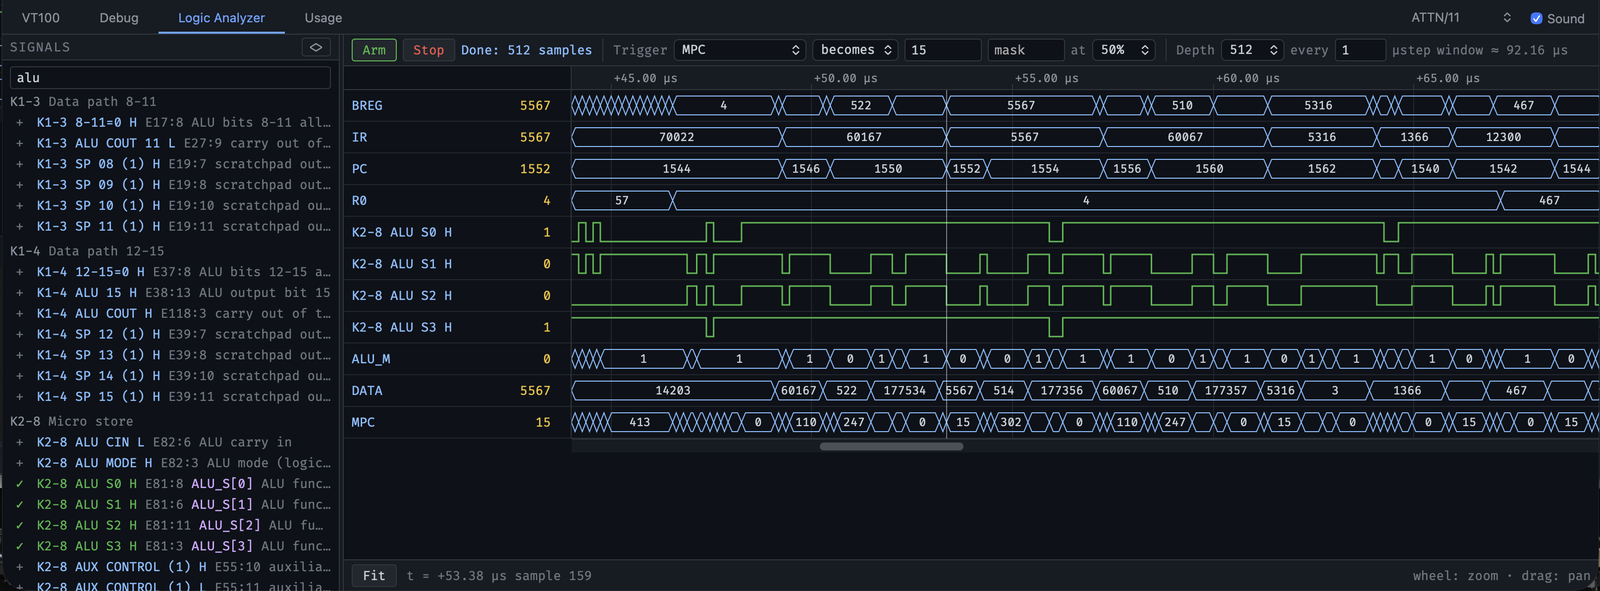
A solução de problemas do ll-34 durante o seu desenvolvimento revelou-se tão semelhante à solução de problemas do hardware real que um analisador lógico interno foi implementado para rastrear os sinais e sondar o datapath. Isso provou ser fundamental para rastrear bugs sutis de ROM e de temporização na CPU virtual.
O analisador lógico permite a sondagem de 488 sinais da CPU, nomeados de acordo com as impressões da DEC. A taxa de amostragem é o clock da CPU em tempo real (5.555.556 Hz) com uma resolução de 180 ns por amostra. Um divisor configurável reduz a taxa de amostragem para janelas de captura mais longas.
As capturas usam um buffer circular (até 256K amostras) com gatilho configurável em qualquer sinal, posição de gatilho ajustável (proporção pré/pós) e exportação em VCD ou sigrok para análise offline.

O analisador lógico do ll-34 (embaixo) pode ser usado para solucionar problemas do hardware real (em cima), assim como o hardware real foi usado para solucionar problemas do ll-34.
O ll-34 vem com alguns programas e sistemas para experimentar: um Jogo da Vida, V6 UNIX, RT-11 V4 com o jogo Tetris original e ATTN/11, um pequeno Transformer treinável com self-attention.
./ll-34 --rk ./demos/rtv4_rk.dsk






