
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 quarkslab/qsynthesis
Sintetizador Greybox voltado para a desobfuscação de instruções de assembly.
 struppigel/hedgehog-tools
Coleção de scripts para análise de malware, desofuscação e extração de configurações. Suporta análise estática, descompactação, conversão de…
 sec-consult/msiscan
Ferramenta de varredura para identificar problemas de escalonamento de privilégios locais em instaladores MSI vulneráveis.
 philarkwright/dga-detection
Detecção de Domínios DGA usando Análise de Frequência de Bigramas
 nccgroup/iodide
O Ambiente de Debugger e Desmontador Integrado do Cisco IOS
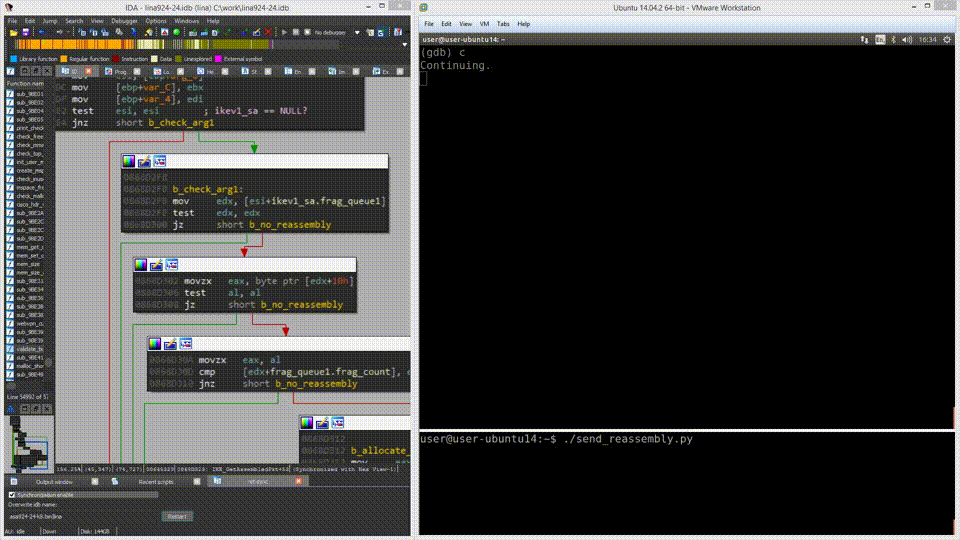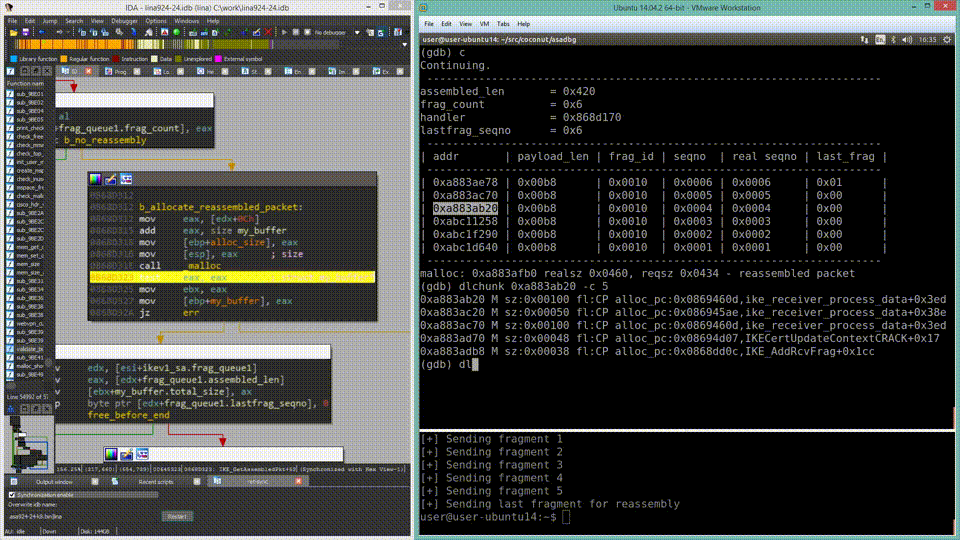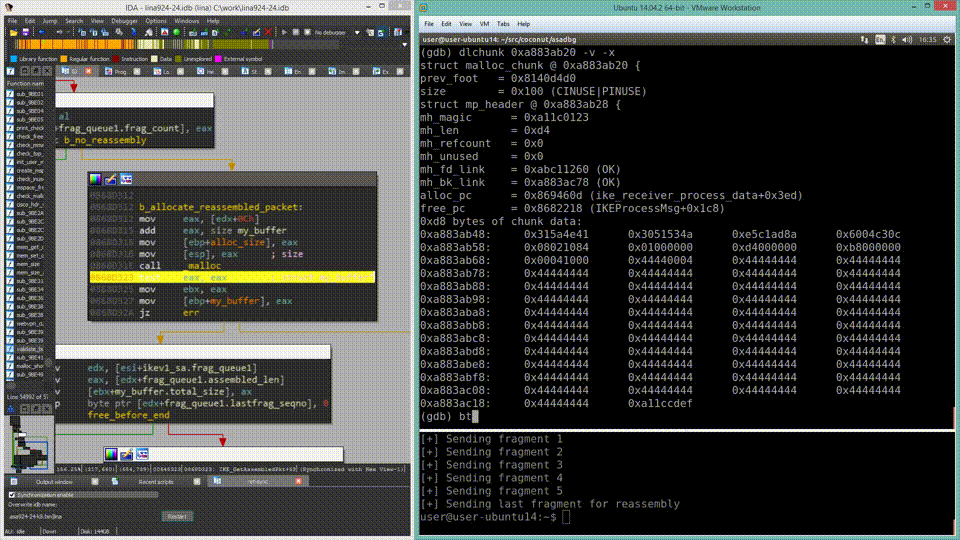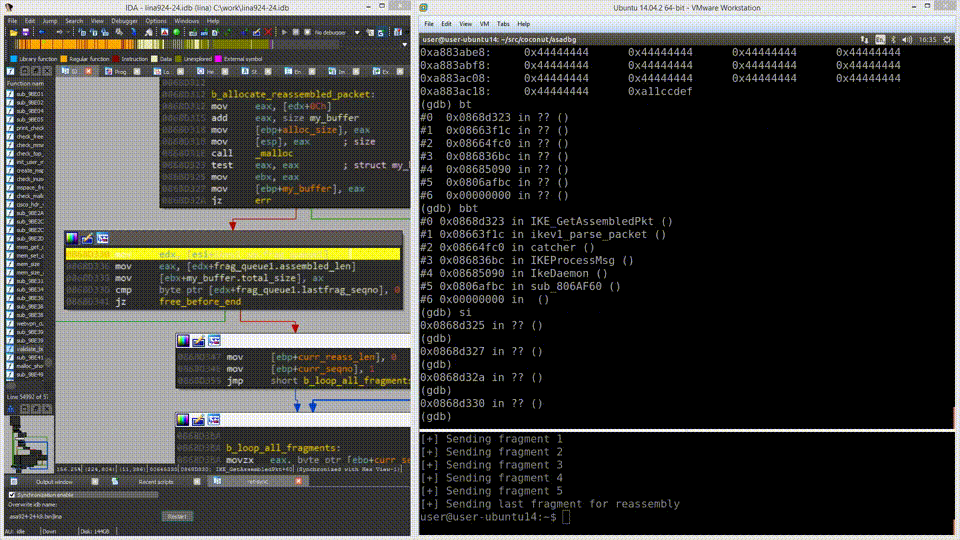 nccgroup/asadbg
asadbg é um framework de ferramentas para auxiliar na automação de depuração ao vivo de dispositivos Cisco ASA.
 bw3ll/jop_rocket
Este framework permite ao usuário descobrir gadgets JOP e pode automatizar a construção de uma cadeia JOP completa para bypass de DEP. JOP ROCKET é a…
 therealdreg/masm32-kernel-programming
masm32 programação de kernel, drivers, tutoriais, exemplos e ferramentas (créditos Four-F)
 bohops/dynamicdotnet
Uma coleção de vários e variados trechos de código que aproveitam o tradecraft dinâmico do .NET
 forensicxlab/vision-procmon
Uma aplicação de visualização do ProcessMonitor escrita em rust.
 dodo-sec/malware-analysis
Coleção selecionada de análises aprofundadas de malware organizadas como referência para pesquisadores de segurança, engenheiros de engenharia…
 xkiian/datadome-vm
Engenharia reversa da nova VM Datadome 🔥
 pchaigno/dga-collection
Uma coleção de algoritmos conhecidos de geração de domínios
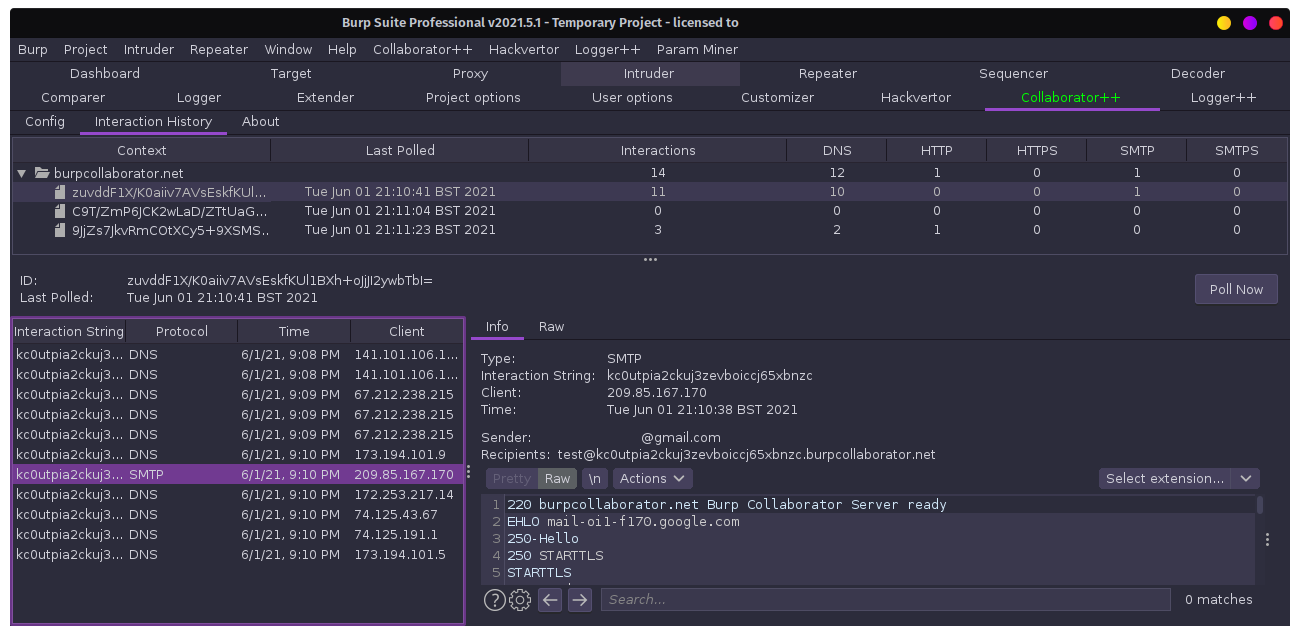 nccgroup/collaboratorplusplus
Extensión de Burp Suite que mejora Collaborator con captura de contexto, historial de sondeos y autenticación opcional cifrada con AES para…
 opensourcesec/cirtkit
Ferramentas para a Equipe de Resposta a Incidentes de Computador :computer:
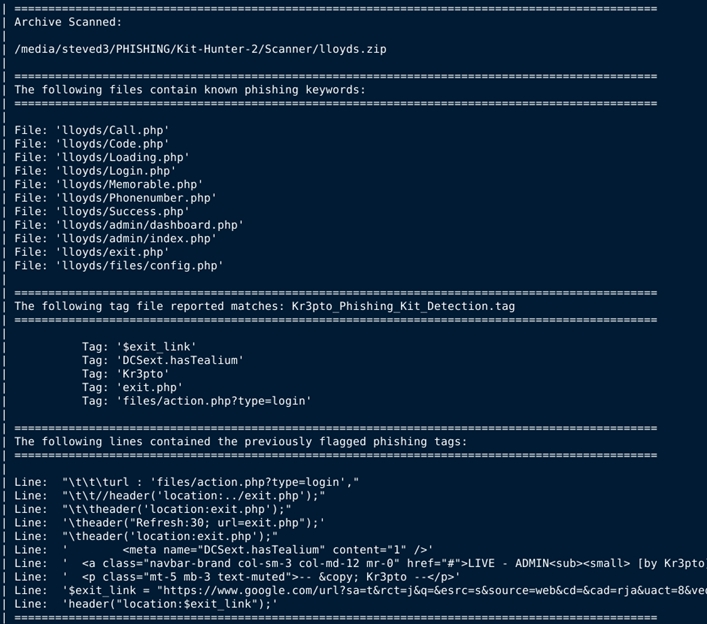 steved3/kit_hunter
Um scanner básico de kits de phishing para hospedagem dedicada e semidedicada.
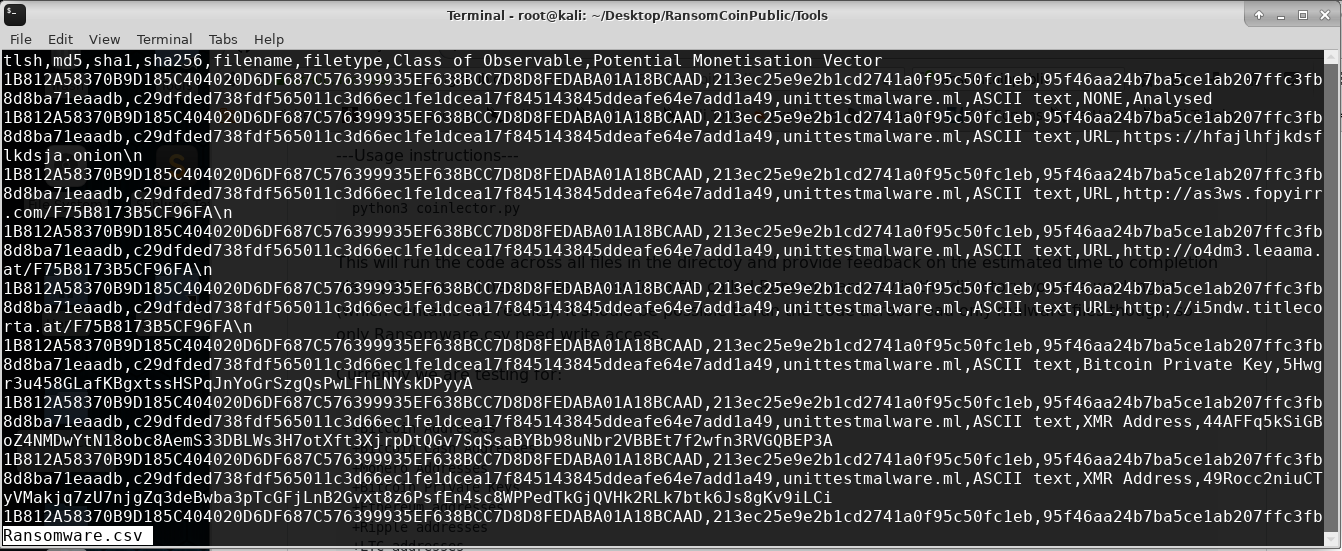 concinnity-risks/ransomcoinpublic
Uma ferramenta DFIR para extrair endereços de criptomoedas e outros indicadores de comprometimento de binários.
 clearbluejar/ghidrecomp
Python Command-Line Ghidra Decompiler








