
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit

 zhangzhuosjtu/web3bugs
Desmistificando Bugs Exploráveis em Smart Contracts
 microcosm-cc/bluemonday
bluemonday: um sanitizador HTML rápido em golang (inspirado no OWASP Java HTML Sanitizer) para limpar conteúdo gerado por usuários contra XSS
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 devploit/awesome-ctf-resources
Lista curada de frameworks, bibliotecas, ferramentas e recursos educacionais de Capture The Flag (CTF) para resolver desafios de criptografia,…
 blacktop/ipsw-diffs
Publica diffs por build de versões de firmware IPSW do iOS, iPadOS e macOS, permitindo comparação em nível binário de componentes do sistema entre…
 justasmasiulis/lazy_importer
biblioteca para importar funções de dlls de forma oculta e hostil à engenharia reversa
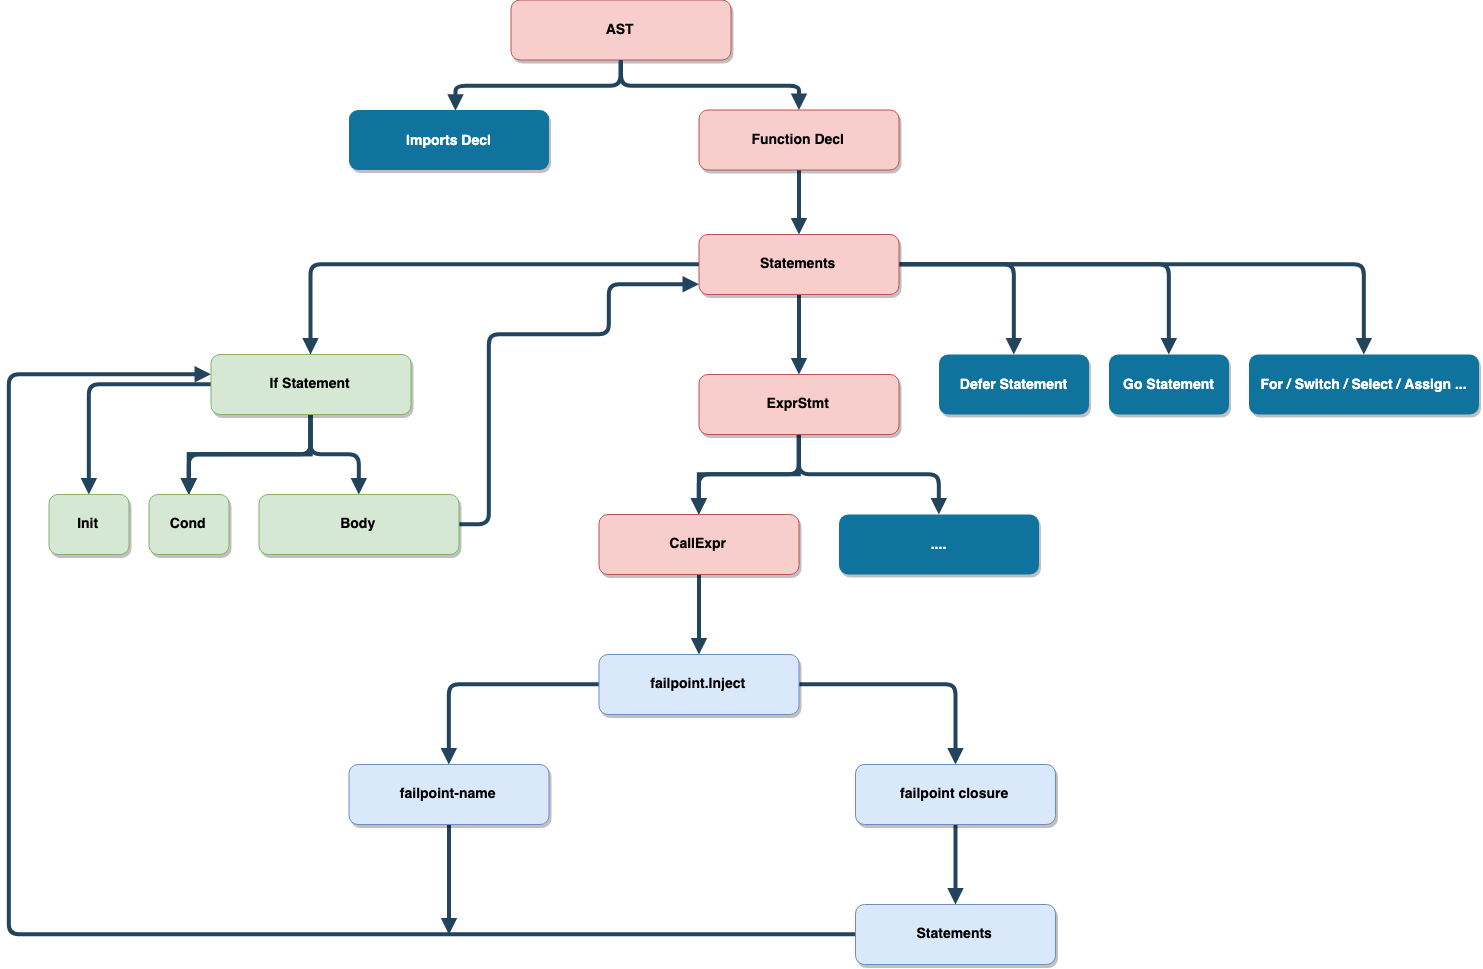 pingcap/failpoint
Biblioteca de injeção de falhas para Go que adiciona failpoints controláveis em tempo de execução para disparar panics, sleeps, returns e caminhos de…
 viruscamp/luadec
Descompilador Lua para lua 5.1, 5.2 e 5.3
 michalmalik/osx-re-101
Uma coleção de recursos para engenharia reversa de OSX/iOS.
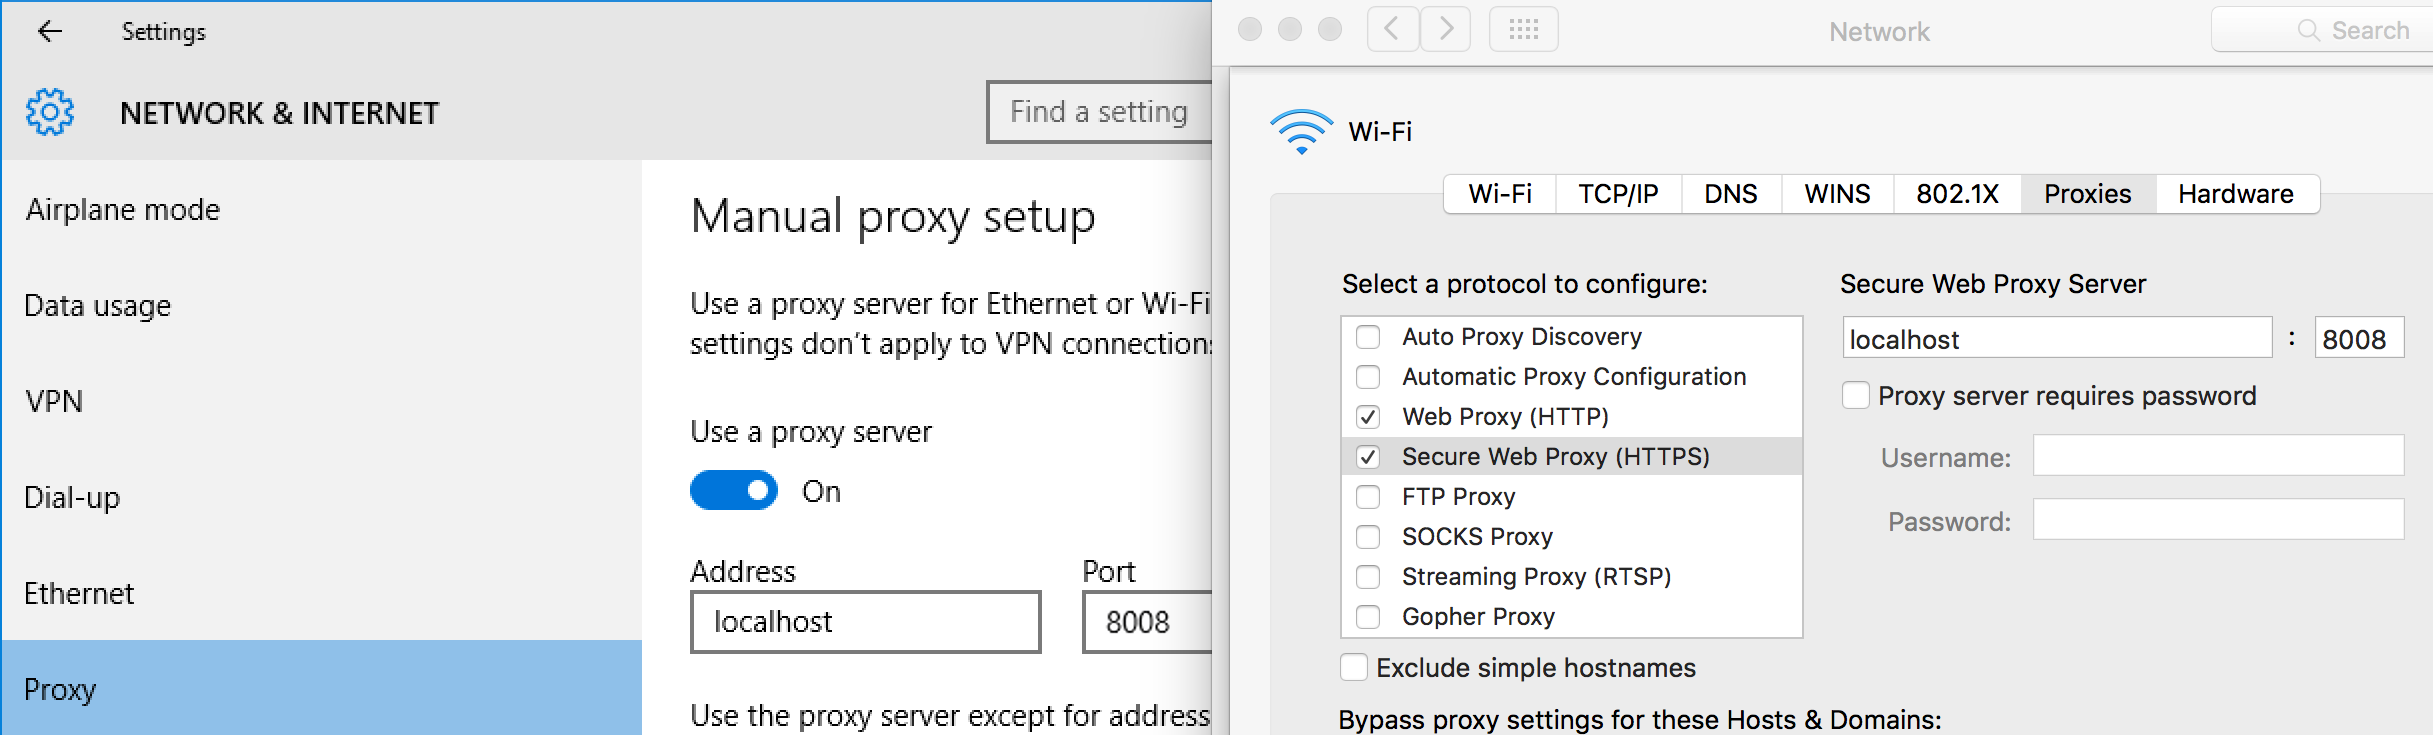 kdzwinel/betwixt
:zap: Proxy de depuração web baseado no painel de rede do Chrome DevTools.
 jstrosch/malware-samples
Amostras de malware, exercícios de análise e outros recursos interessantes.
 chichou/grapefruit
Suíte de testes de segurança móvel de código aberto para iOS e Android. Anteriormente Passionfruit.

 qmonnet/rbpf
Máquina virtual Rust e compilador JIT para programas eBPF
 fkie-cad/fact_core
Ferramenta de Análise e Comparação de Firmware
 googleprojectzero/sandbox-attacksurface-analysis-tools
Conjunto de ferramentas para analisar sandboxes do Windows quanto à superfície de ataque exposta.
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…








