
 #1
Ferramentas de segurança baseadas em ML, aprendizado de máquina adversário e defesa cibernética com IA.
Recomendado pelo Kitploit
 nccgroup/ml-for-rngs
Demonstra o uso de aprendizado de máquina para prever sequências de geradores de números aleatórios, destacando fraquezas criptográficas por meio de…
 bkcs-hust/lstm-mi
Um framework baseado em LSTM para lidar com desbalanceamento multiclasse na detecção de botnets DGA
 cysecbench/dataset
Conjunto de dados de prompts focado em segurança cibernética baseado em IA generativa para benchmarking de modelos de linguagem grandes
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
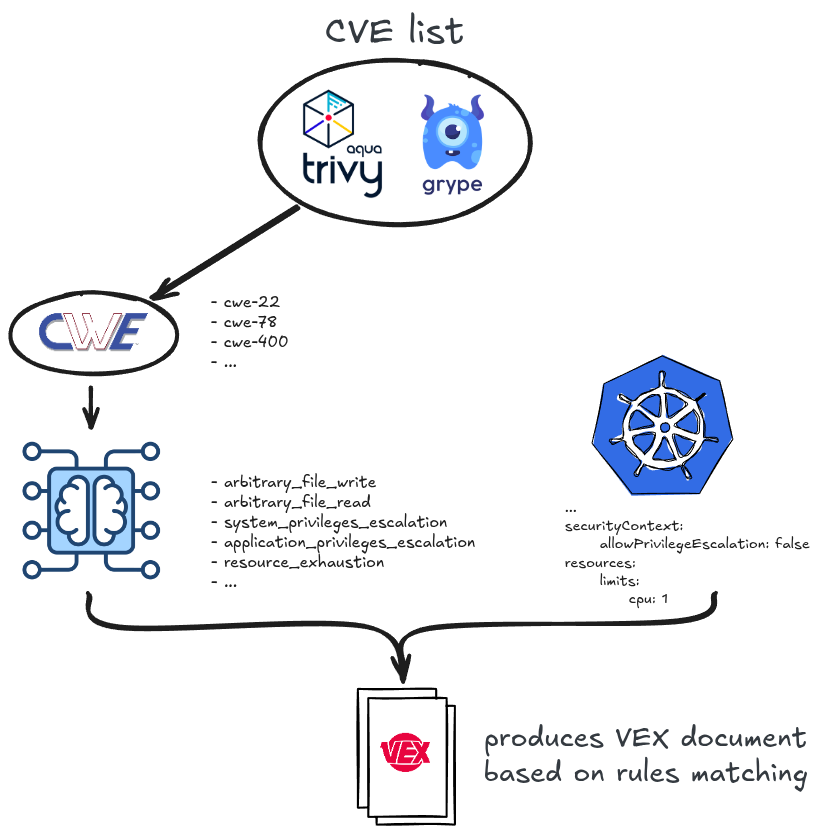 alegrey91/vex8s
Suprimir vulnerabilidades aplicando contexto Kubernetes a varreduras
 ait-aecid/rootkit-detection-ebpf-time-trace
Detecção de atividades de ocultação de arquivos por rootkits através da análise de mudanças nos tempos de execução de funções do kernel.
 off-by-1-labs/flawed
Artefatos semelhantes a correções com defeitos incorporados
 blevene/bandjacks
Modelagem Mundial de Defesa contra Ameaças Cibernéticas
 secml/secml
Uma biblioteca Python para Machine Learning Seguro e Explicável Documentação disponível @ https://secml.gitlab.io Siga-nos no Twitter @…
 gherardofiori/maliciousbrowserextensions
Este Repositório foi criado após minha própria pesquisa sobre extensões de navegador maliciosas, reunindo o trabalho de muitos outros e artigos de…
 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
 chris1sflaggin/lcsajdump
Uma abordagem baseada em gráfico e multiarquitetura impulsionada por ML para detecção de gadgets ROP
 cookiengineer/exocomp
Ambiente multi-agente auto-hospedado para Go com agentes de pentest alimentados por LLM (exploiter, reverser, threathunter, webscanner) que…
 sevuldet/sevuldet
Um detector de vulnerabilidades aprendível com semântica aprimorada
 matthoffman/degas
Detecção de domínios gerados por DGA usando modelos de aprendizado profundo
 josephtlucas/vger
Uma aplicação CLI interativa para interagir com instâncias Jupyter autenticadas.
 camp0/aiengine
Mecanismo programável de inspeção de pacotes com NIDS, classificação de DNS, análise de frequência e geração automática de regex. Suporta bindings…
 markoglasgow/gemma_crackme_tutorial
Tutorial passo a passo sobre como usar o modelo de IA local Gemma 4 E4B do Google para engenharia reversa de um crackme do Windows com Ghidra,…








