
 #1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit

 cisagov/malcolm
Suíte containerizada de análise de tráfego de rede que ingere PCAP, logs do Zeek e alertas do Suricata para normalização, enriquecimento e correlação…
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…
 purp1ew0lf/blue-team-notes
Você não achou que eu fosse deixar o blue team de fora, né?
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 usarmyresearchlab/dshell
Dshell é um framework de análise forense de rede.
 jpcertcc/logontracer
Investigar logons maliciosos do Windows visualizando e analisando o log de eventos do Windows
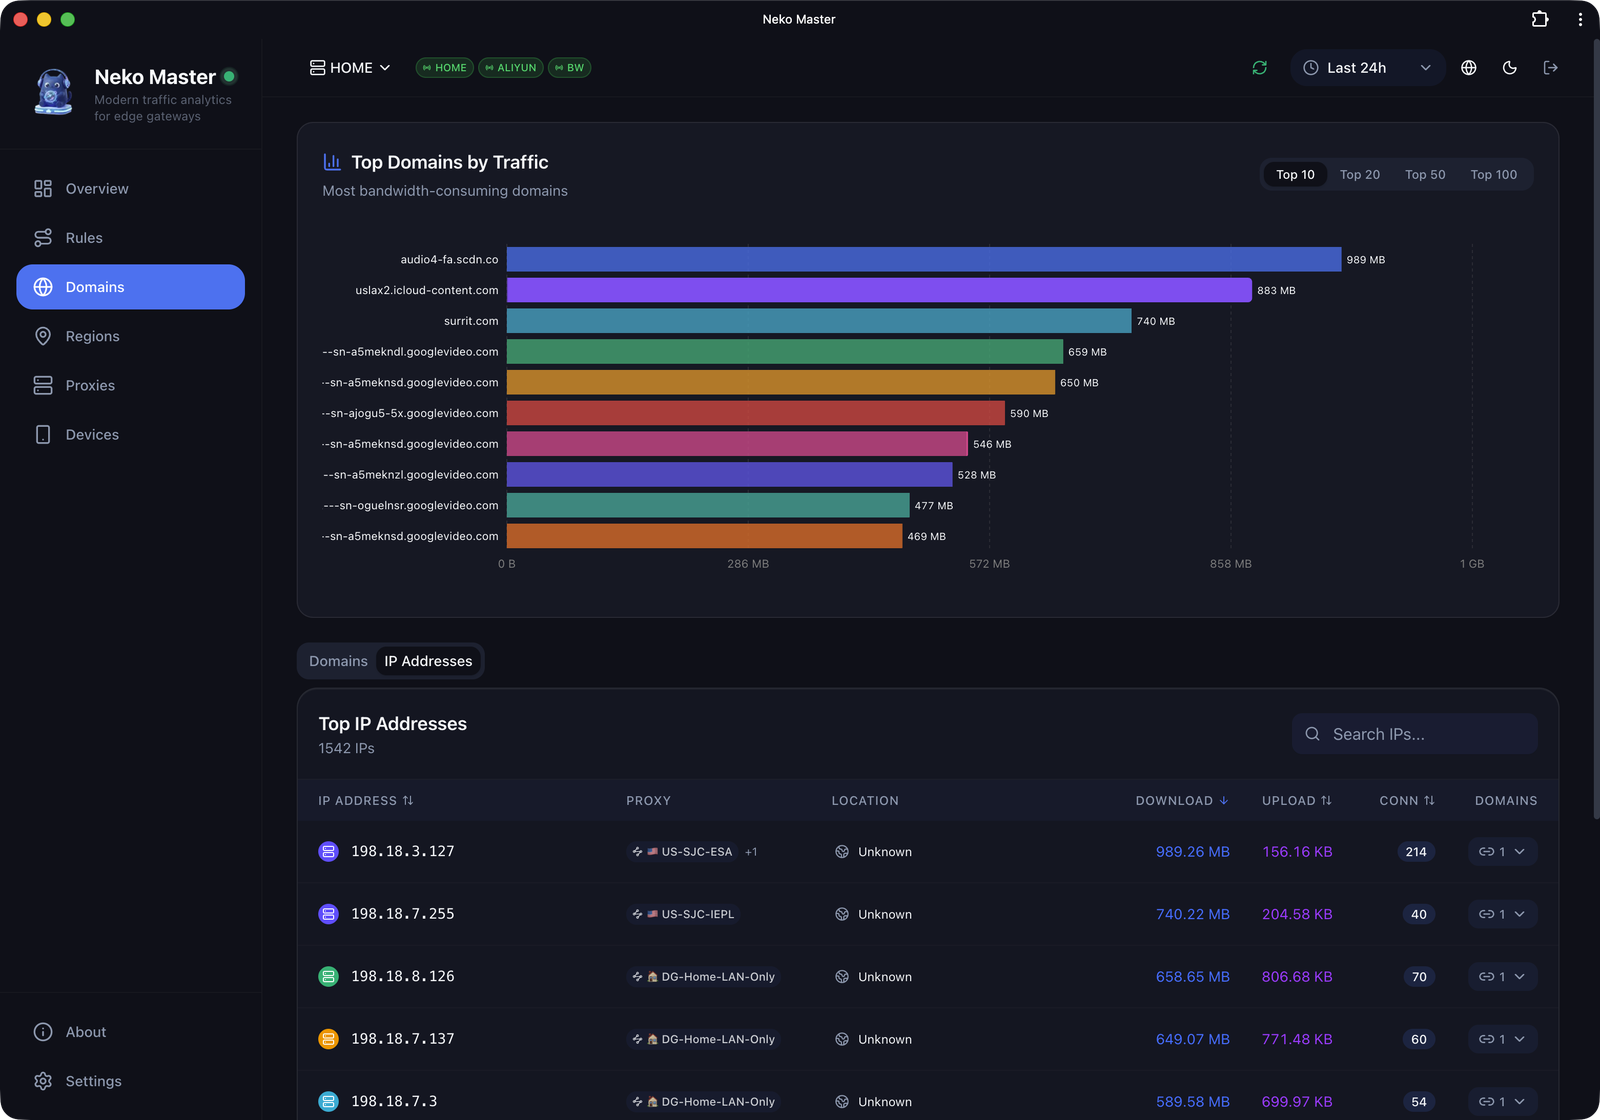 foru17/neko-master
Um dashboard moderno e elegante para visualização e análise de tráfego de rede.
 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate
 jipegit/osxauditor
O OS X Auditor é uma ferramenta forense computacional gratuita para Mac OS X.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Coleção curada de amostras de ataques EVTX do Windows mapeadas para as técnicas do MITRE ATT&CK, projetada para testar scripts de detecção,…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft
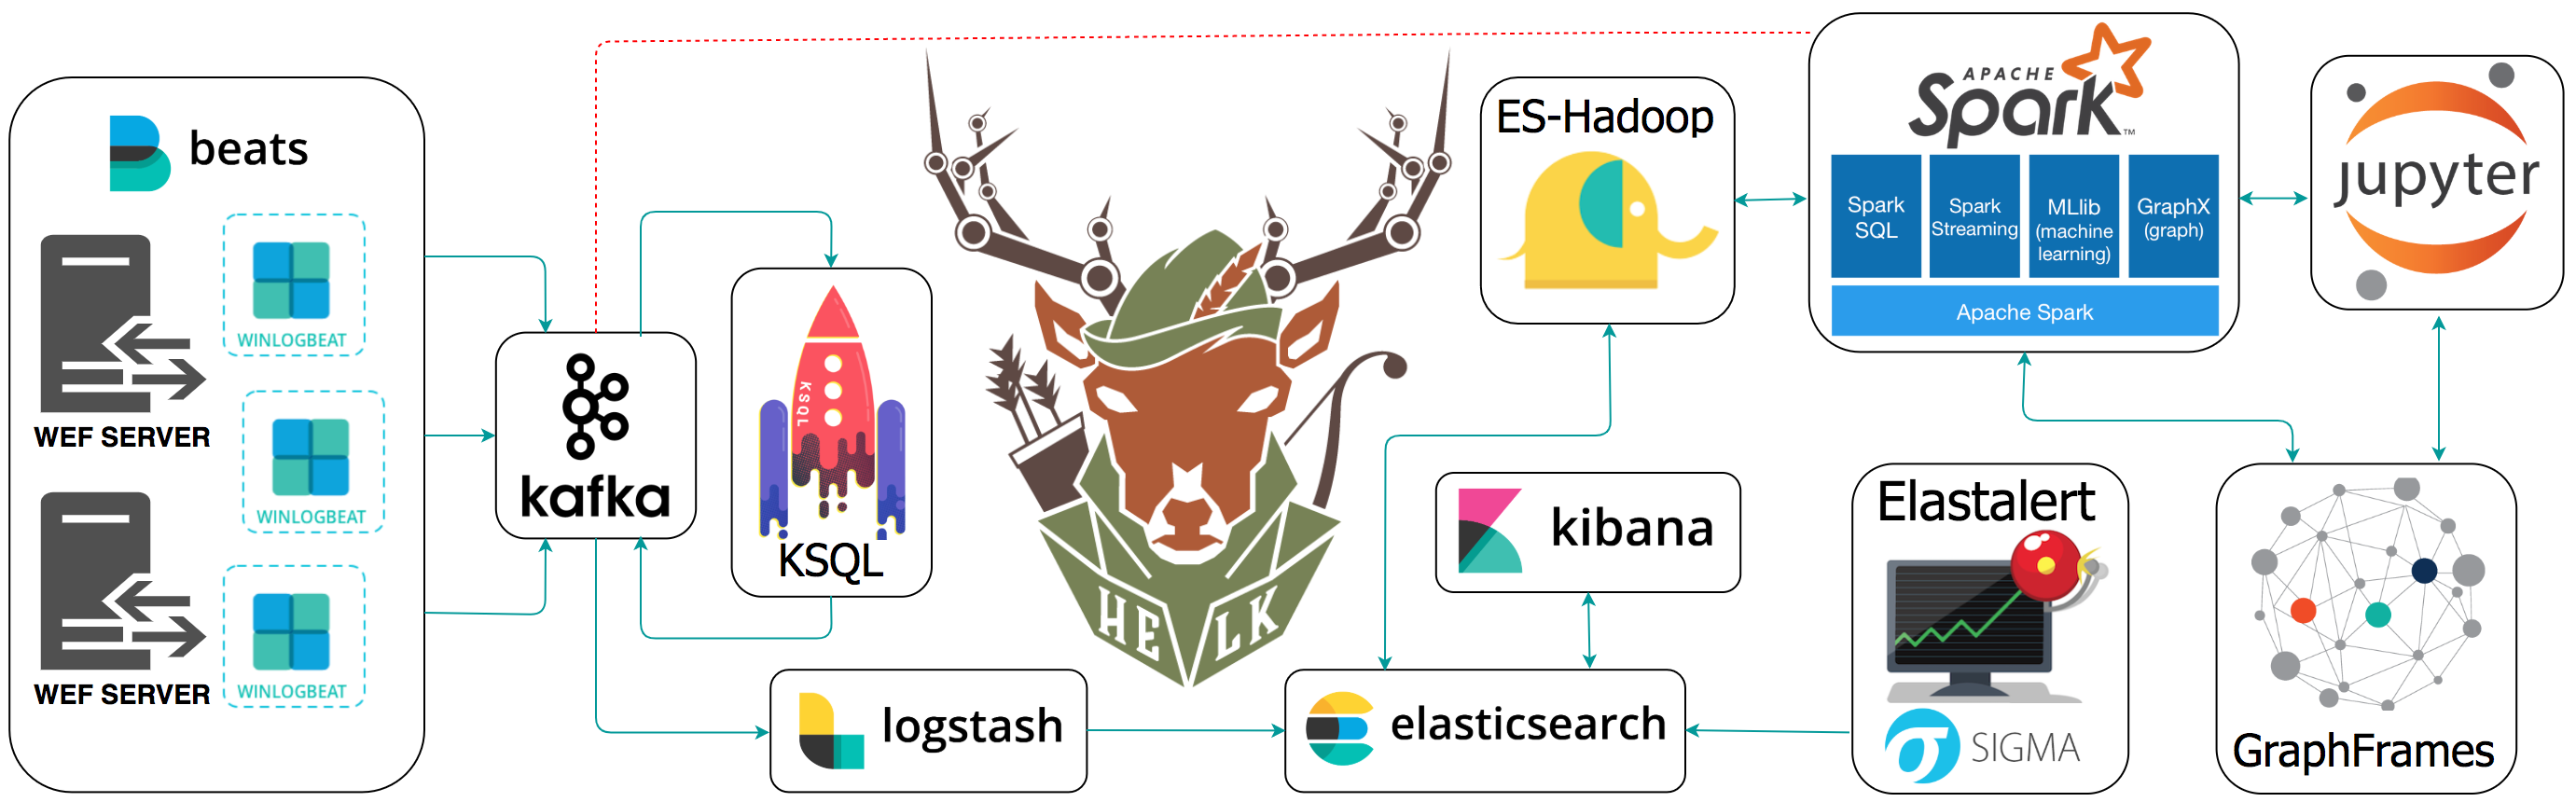
 sans-blue-team/deepbluecli
Ferramenta de caça a ameaças baseada em PowerShell que analisa Logs de Eventos do Windows para detectar atividades maliciosas, incluindo ataques de…
 ericzimmerman/kapefiles
Este repositório serve como um local para Targets e Modules criados pela comunidade para uso com o KAPE.
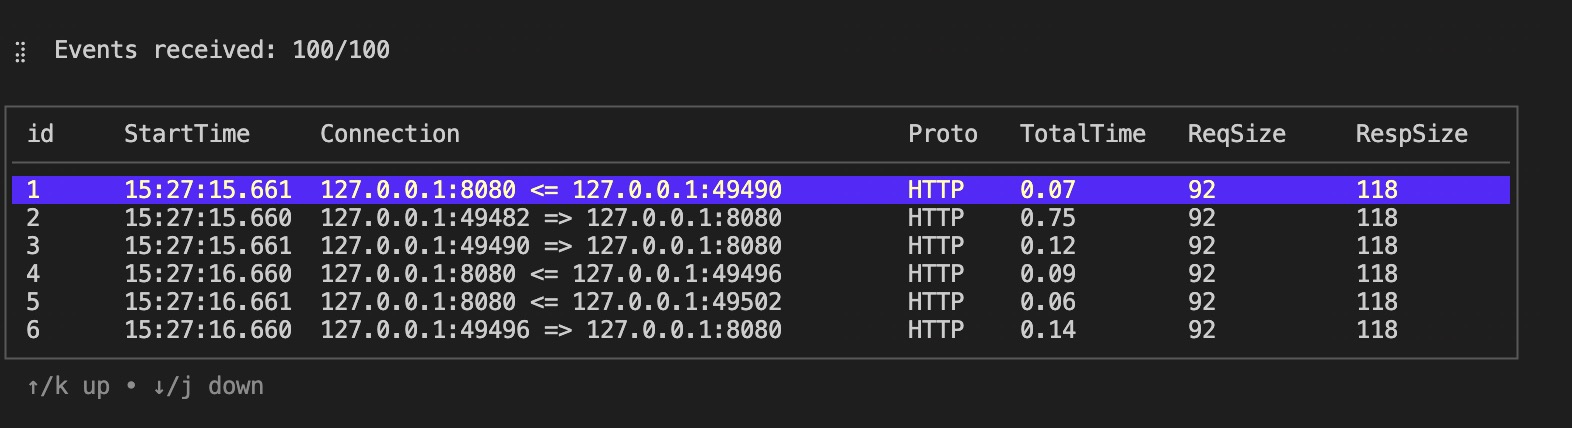 hengyoush/kyanos
Kyanos é uma ferramenta de análise de rede usando eBPF. Ela pode visualizar o tempo que os pacotes gastam no kernel, capturar requisições/respostas,…
 tsale/edr-telemetry
Este projeto tem como objetivo comparar e avaliar a telemetria de vários produtos EDR.








