
 #1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit

 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
 ntop/ntopng
Monitoramento de Tráfego Baseado na Web e de Tráfego de Rede em Cibersegurança
 googlecloudplatform/professional-services
Coleção de exemplos de soluções do Google Cloud e utilitários operacionais para monitoramento de logs de auditoria, desidentificação de DLP,…
 ossec/ossec-hids
OSSEC é um Sistema de Detecção de Intrusão baseado em Host de Código Aberto que realiza análise de logs, verificação de integridade de arquivos,…
 clong/detectionlab
Automatize a criação de um ambiente de laboratório completo com ferramentas de segurança e melhores práticas de registro.

 0x4d31/awesome-threat-detection
Lista curada de recursos de detecção e caça a ameaças: regras de detecção, ferramentas de SIEM e análise de logs, monitoramento de endpoint/rede,…
 google/timesketch
Plataforma colaborativa de análise de linha do tempo forense para ingerir, pesquisar e anotar logs de eventos, a fim de apoiar resposta a incidentes…
 the-tcpdump-group/tcpdump
o dissecador de rede TCPdump
 olafhartong/sysmon-modular
Um repositório de módulos de configuração do sysmon
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
 elastic/detection-rules
Desenvolva, valide e publique regras de detecção SIEM para o Elastic Security, com ferramentas de CLI em Python, análise de KQL, integração com…
 cyb3rxp/awesome-soc
Uma base de conhecimento curada para construir, operar e amadurecer um SOC (incluindo CSIRT).
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
Sensor DDoS muito rápido com suporte a sFlow/Netflow/IPFIX/SPAN
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
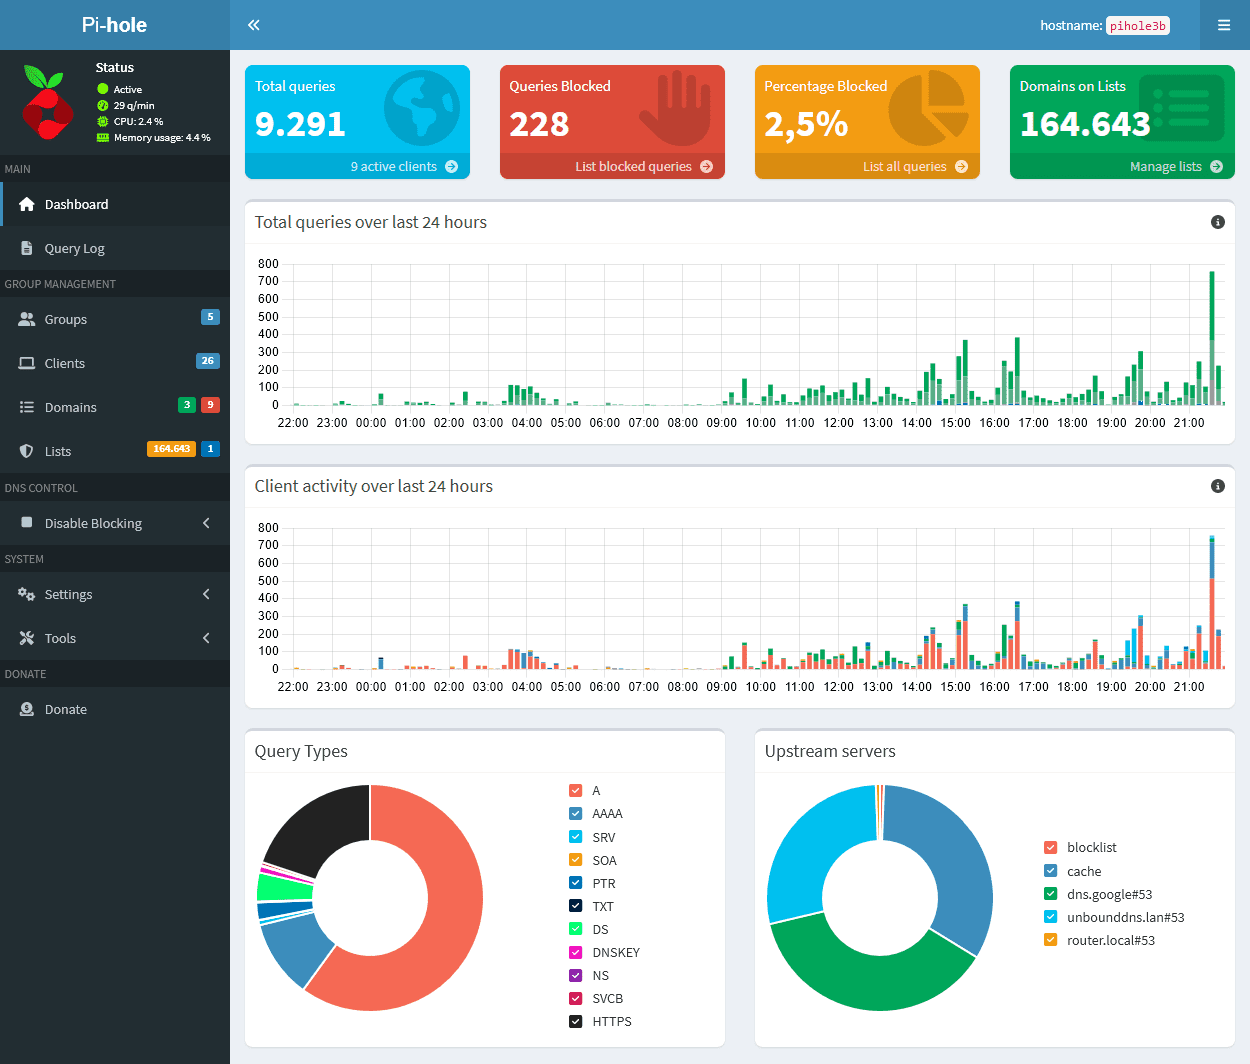 pi-hole/web
Dashboard do Pi-hole para estatísticas e muito mais
 yamato-security/hayabusa
Ferramenta multithread de geração de linha do tempo forense de logs de eventos do Windows e caça a ameaças com suporte completo a regras Sigma,…






