OS X Auditor

OS X Auditor é uma ferramenta forense gratuita para Mac OS X.
O OS X Auditor analisa e gera hashes dos seguintes artefatos no sistema em execução ou em uma cópia de um sistema que você deseja analisar:
- as extensões do kernel
- os agentes e daemons do sistema
- os agentes e daemons de terceiros
- os itens de inicialização antigos e obsoletos do sistema e de terceiros
- os agentes dos usuários
- os arquivos baixados pelos usuários
- os aplicativos instalados
Ele extrai:
- os arquivos em quarentena dos usuários
- o histórico do Safari, downloads, topsites, LastSession, bancos de dados HTML5 e armazenamento local dos usuários
- os cookies, downloads, formhistory, permissions, places e signons do Firefox dos usuários
- o histórico e histórico arquivado, cookies, dados de login, top sites, web data, bancos de dados HTML5 e armazenamento local do Chrome dos usuários
- as contas sociais e de e-mail dos usuários
- os pontos de acesso Wi-Fi aos quais o sistema auditado foi conectado (e tenta geolocalizá-los)
Ele também procura por palavras-chave suspeitas nos próprios .plist.
Ele pode verificar a reputação de cada arquivo em:
- MHR da Team Cymru
- VirusTotal
- seu próprio banco de dados local
Ele pode agregar todos os logs dos seguintes diretórios em um zipball:
- /var/log (-> /private/var/log)
- /Library/logs
- o ~/Library/logs do usuário
Finalmente, os resultados podem ser:
- renderizados como um arquivo de log txt simples (para que você possa cat-pipe-grep neles… ou apenas grep)
- renderizados como um arquivo de log HTML
- enviados para um servidor Syslog
Autor
Jean-Philippe Teissier - @Jipe_ & al.
Status do desenvolvimento
OS X Auditor NÃO É MAIS MANTIDO - VOCÊ NÃO DEVE USÁ-LO
Suporte
O OS X Auditor começou como um projeto de fim de semana e não é mais mantido. Ele foi bifurcado pelos grandes caras da Yelp, que criaram o osxcollector.
Recomendo que você use o osxcollector (https://github.com/Yelp/osxcollector)
Como instalar
Apenas copie todos os arquivos do GitHub.
Dependências
Se você planeja executar o OS X Auditor em um Mac, terá suporte completo à análise de plist com o OS X Foundation através do pyobjc:
Se você não puder instalar o pyobjc ou se planeja executar o OS X Auditor em outro sistema operacional que não o Mac OS X, poderá encontrar alguns problemas com a análise de plist:
pip install biplistpip install plist
Essas dependências serão removidas quando um módulo plist nativo funcional estiver disponível em Python.
Como executar
- O OS X Auditor funciona bem com Python >= 2.7.2 (2.7.9 está OK). Ele não funciona com uma versão diferente do Python ainda (devido ao pesadelo do plist).
- O OS X Auditor é mantido para funcionar na versão mais recente do OS X. Ele fará o possível em versões mais antigas do OS X.
- Você deve executá-lo como root (ou via sudo) se quiser usá-lo em um sistema em execução, caso contrário, não conseguirá acessar alguns arquivos do sistema e de outros usuários.
- Se você estiver usando chaves de API de variáveis de ambiente (veja abaixo), precisa usar o
sudo -E para usar as variáveis de ambiente do usuário.
Digite osxauditor.py -h para obter todas as opções disponíveis, depois execute-o com as opções selecionadas.
Ex: [sudo -E] python osxauditor.py -a -m -l localhashes.db -H log.html
Definindo Variáveis de Ambiente
VirusTotal API:
export VT_API_KEY=aaaabbbbccccddddeeee
Changelog
0.4.3
0.4.2
- CHANGE: chaves de API movidas do código para variáveis de ambiente
0.4.1
- CHANGE: busca por backdoors genéricos em LaunchAgentPlist
0.4
- NEW: extrai eventos (inicialização/desligamento, hibernação ativada/desativada, comandos sudo, dispositivos USB, ttys abertos/fechados, dos logs do sistema e cria uma linha do tempo (ainda não legível) (-e/eventlogs)
- NEW: extrai os LoginItems dos usuários
- NEW: extrai os RecentItems dos usuários
- NEW: extrai o LastSession dos artefatos do Safari
- NEW: extrai detalhes de grupos e usuários do sistema
- FIX: chamadas incorretas de os.path.join()
- FIX: bug no ParsePackagesDir() recursivo
0.3.1
- NEW: fornece o nome, versão e build do sistema auditado
- NEW: capacidade de analisar aplicativos instalados (-i/--installedapps)
- NEW: extrai o Histórico Arquivado dos artefatos do Google Chrome
- NEW: um relatório de log HTML legível por humanos :)
- FIX: HTMLLog() e SYSLOGLog() agora tratam exceções
- FIX: ParsePackagesDir() agora é recursivo e só tenta analisar aplicativos ou extensões do kernel. Alguma saída de DEBUG adicionada também
- FIX: GRANDE melhoria em UTF-8/UNICODE
- FIX: arquivos .DS_Store e .localized são ignorados em ParsePackagesDir()
0.3
- NEW: capacidade de analisar artefatos do Google Chrome (Histórico e histórico arquivado, Cookies, Login Data, Top Sites, Web Data, bancos de dados HTML5 e armazenamento local) com -b/--browsers
- NEW: capacidade de extrair os pontos de acesso Wi-Fi aos quais o sistema auditado foi conectado a partir das Preferências do Airport e tentar geolocalizá-los usando Geomena (-A/--airportprefs). Você deve usar -g/--wifiapgeolocate para habilitar a geolocalização (ou definir GEOLOCATE_WIFI_AP como True no código).
- NEW: capacidade de extrair contas sociais e de e-mail dos usuários (-U/--usersaccounts)
- FIX: capacidade de lidar com bancos de dados sqlite bloqueados, especialmente ao auditar um sistema ativo
- FIX: duplicatas de hashes removidas
- FIX: melhor identificação de md5 na saída HTML
- CHANGE: indica se uma seção (Itens de inicialização, Diretório de pacotes, Tabelas de banco de dados, etc.) está vazia para esclarecer a saída
- CHANGE: os artefatos de downloads (-d/--downloads) incluem os diretórios de download padrão antigos e novos do Mail.app
0.2.1
- CHANGE/FIX: implementa uma função BigFileMd5() para hashear arquivos muito grandes, evitar exceções de MemoryError e reduzir o uso de memória
- FIX: entradas UTF-8 de LSQuarantineEvent em ParseQuarantines()
0.2
- NEW: capacidade de enviar os resultados para um servidor syslog remoto (-S)
- NEW: capacidade de criar um zipball de todos os arquivos de log encontrados no sistema auditado (-z)
- CHANGE: a análise de artefatos de inicialização inclui os itens de inicialização antigos e obsoletos (StartupItems)
- CHANGE: a análise de artefatos de inicialização inclui as ScriptingAdditions
- CHANGE: a análise de artefatos em quarentena inclui o antigo QuarantineEvents para sistemas Mac OS X <= 10.6
- CHANGE: grande melhoria no manuseio de plist usando a ponte Python ⟷ Objective-C (PyObjC) e OS X Foundation
- CHANGE: algumas alterações nos parâmetros de opções (-t, -l)
- CHANGE: licença alterada de CC para GPL
- CHANGE: níveis de debug agora são mais consistentes nos logs de saída
- CHANGE: uma pequena alteração no CSS do Bootstrap
- CHANGE: a verificação no VirusTotal agora é feita em modo bulk
- FIX: um bug em ParseLaunchAgents() em arquivos plist contendo ambas as chaves Program e ProgramArguments
0.1
Design e Capacidades
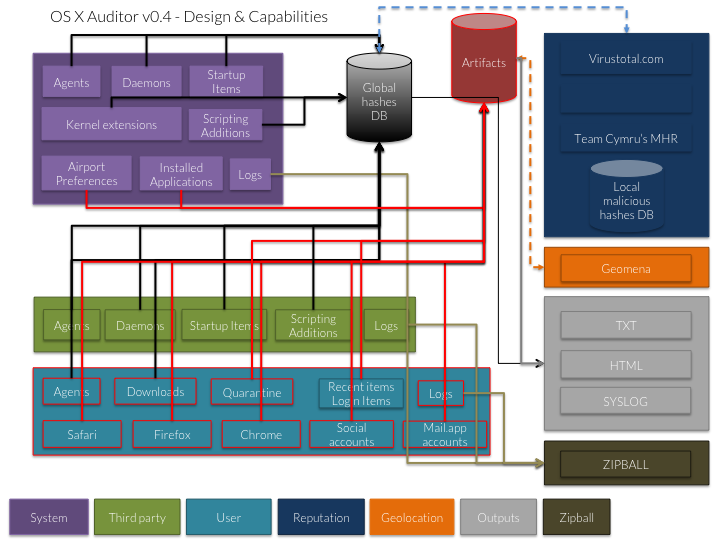
Artefatos

 jipegit/osxauditor

