
 #1
Recomendado pelo Kitploit

 humbss/cve-2022-42889
Aplicação de demonstração para CVE-2022-42889 (RCE no Apache Commons Text) com configuração Docker e execução de comandos baseada em netcat para…
 dbgee/cve-2022-22947
Ambiente de laboratório reproduzível para CVE-2022-22947, uma vulnerabilidade de execução remota de comandos na API Actuator do Spring Cloud Gateway.…
 yougina/cve-2022-28346
Injeção de SQL em QuerySet.annotate(), aggregate() e extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
Scanner e PoC para CVE-2024-25600, a RCE não autenticada do Bricks Builder para WordPress. Deteta e verifica sites vulneráveis. Investigação de…
 kkirsche/slae
Exame SecurityTube Linux Assembly Expert x86
 aniket2912/internal-network-penetration-testing
Módulo educacional sobre testes de penetração em redes internas: metodologia, vetores de ataque, enumeração, exploração, escalonamento de privilégios…
 inertfluid/sk-cve-2026-26030-lab
Laboratório Docker ético e isolado em rede reproduzindo CVE-2026-26030 — Semantic Kernel in-memory vector store filter eval() RCE (corrigido na…
 ywh-jfellus/cve-2026-9082
PoC para CVE-2026-9082 (Drupal SA-CORE-2026-004) SQLi no núcleo do Drupal
 cd6629/cve-2015-3306-python-poc
Convertido com ajustes a partir de um módulo do Metasploit como um exercício para estudo de OSCP e desenvolvimento de exploits.
 syn-4ck/wvctf
WVCTF ou WebVulnCTF é uma plataforma web gamificada que promove treinamento em pentest e segurança no desenvolvimento de aplicações web de forma…
 alpacamybags118/log4j-cve-2021-44228-sample
Exemplo de configuração docker-compose para mostrar como este exploit funciona
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Prova de conceito com exploração assistida por GDB (apenas para uso educacional / laboratorial)
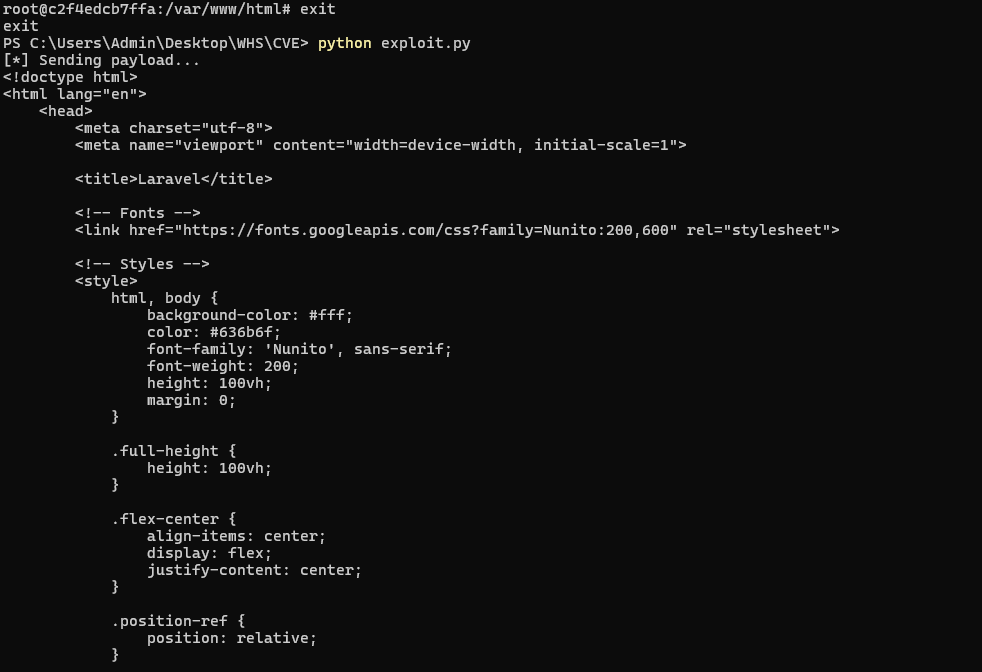 yeahhbean/laravel-cve-2018-15133
Ambiente PoC baseado em Docker para a vulnerabilidade de desserialização do APP_KEY do Laravel CVE-2018-15133. Inclui script de exploit para…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Este repositório contém notas de pesquisa e uma prova de conceito (PoC) de alto nível para o CVE-2024-21413, uma vulnerabilidade observada em…
 inertfluid/cve-2026-54316-lab
Laboratório de reprodução para CVE-2026-54316 (bypass de permissão de hostname simples no WebFetch do Claude Code para huggingface.co / exfiltração)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - IDOR - um JWT de controlador é um token de frota
 emc-kk/cve-2026-97229-lab
Laboratório Docker e exploit em Python para CVE-2026-97229, um integer overflow no regex Onigmo do GitLab CI-lint não autenticado que leva a RCE, com…








