
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 khin-96/n8n-cve-2025-68613-thm
Walkthrough educacional para explorar CVE-2025-68613, um RCE crítico no n8n de automação de workflows. Abrange injeção de expressão, escape de…
 dlanang/homelab-cve-2025-68613
Ambiente homelab baseado em Docker Compose para testar e explorar CVE-2025-68613, com automação de fluxo de trabalho n8n para experimentação de…
 chasingimpact/cve-2025-66516-writeup-poc
Exploit funcional, scanner e explicação do CVE-2025-66516.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462 é uma vulnerabilidade de escalonamento local de privilégios no sudo
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratório interativo baseado em navegador que simula vulnerabilidades de corrupção de memória do Chrome (CVE-2025-14765/14766) para treinamento…
 baktistr/cve-2025-59532-poc
Um ambiente de pesquisa baseado em Docker para analisar CVE-2025-59532, uma vulnerabilidade de path traversal no OpenAI Codex CLI que permite…
 flame-11/cve-2016-15041-mainwp-dashboard
Laboratório de vulnerabilidades: MainWP Dashboard <= 3.1.2 XSS armazenado não autenticado
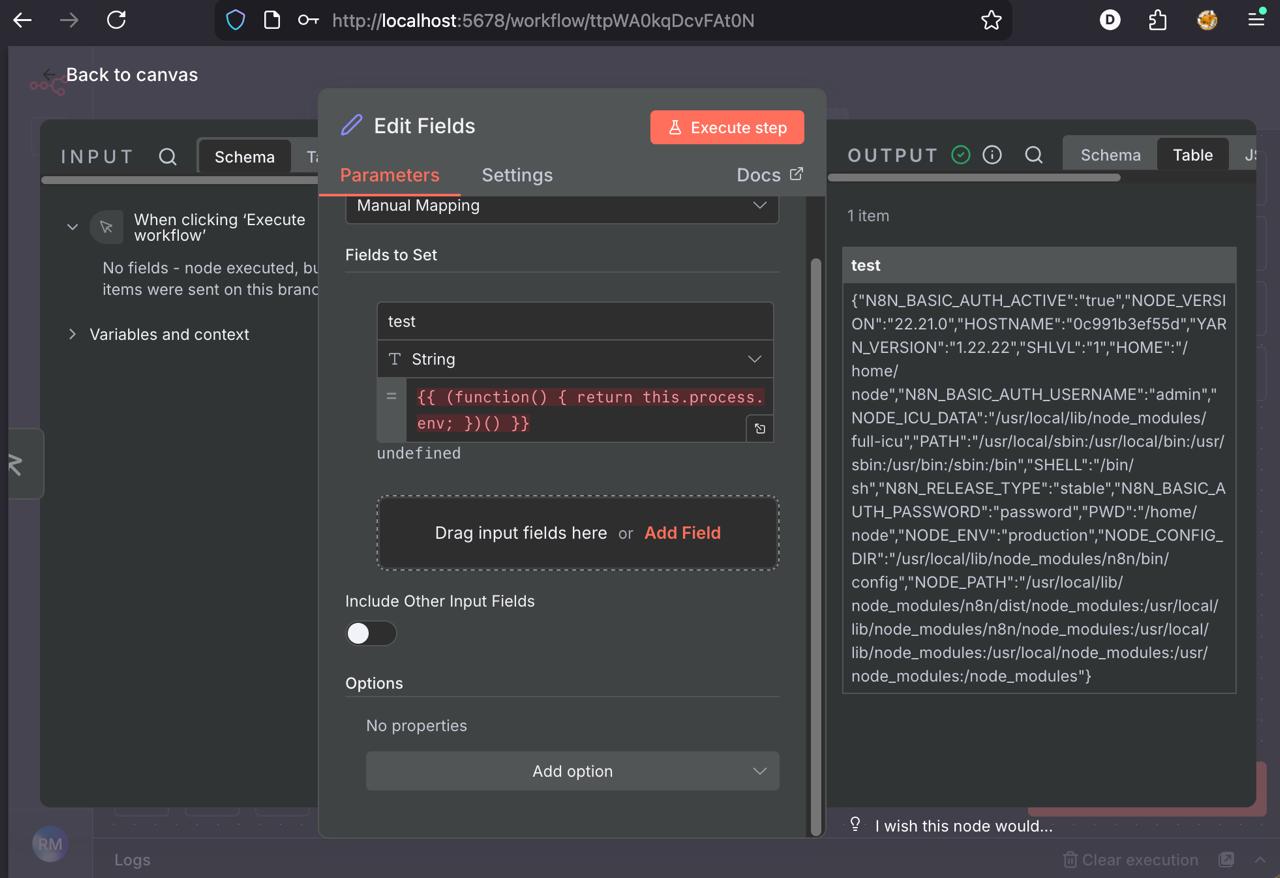 r4j3sh-com/cve-2025-68613-n8n-lab
Análise do CVE-2025-68613
 bigbluewhale111/cve-2025-55182-lab
Ambiente de laboratório prático para reproduzir o CVE-2025-55182, fornecendo instruções de configuração e notas para pesquisadores de segurança…
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Auditoria técnica do Kioptrix Level 1. Foco: exploração do Samba 2.2.1a (CVE-2003-0201), enumeração manual e endurecimento da infraestrutura interna.
 flame-11/cve-2017-20192-formidable-forms
Laboratório Docker reproduzível para CVE-2017-20192 (Formidable Forms < 2.05.03 XSS armazenado) com script PoC automatizado para exploração não…
 nulltrace1336/php-cgi-argument-injection-exploit
Neste vídeo, a exploração de injeção de argumentos PHP CGI (CVE-2012-1823) no servidor Metasploitable 2 é realizada usando Kali Linux e Metasploit.
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
Este vídeo demonstra como obter uma shell remota através do Kali Linux, explorando a vulnerabilidade no serviço distccd do sistema Metasploitable 2.
 ckex/test-vuln
um ambiente controlado para testar CVE-2025-55182.
 flame-11/cve-2024-3408-dtale
Laboratório de vulnerabilidades para CVE-2024-3408 - Bypass de autenticação e RCE no D-Tale
 machine-farmer/punchingbag-for-react2shell
Aplicativo Next.js intencionalmente vulnerável para pesquisa de segurança do CVE-2025-55182 e desafios CTF
 niokagi/react-cve-2025-55182
Teste e Analise a vulnerabilidade CVE-2025-55182 em Next.js Server Actions
 sobbing333/cve-2024-48990-poc
PoC simples para a vulnerabilidade de escalonamento de privilégio CVE-2024-48990 com needrestart.








