
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-14765-and-CVE-2025-14766 — Laboratório interativo baseado em navegador que simula vulnerabilidades de corrupção de memória do Chrome (CVE-2025-14765/14766) para treinamento seguro de segurança, com visualização de memória em tempo real e criação de payloads. | Kitploit
Ferramentas/GitHubGitHub/infosecantara/cve-2025-14765-and-cve-2025-14766
Forensia de MemóriaAnálise de VulnerabilidadesSegurança WebCTFAprendizado e EducaçãoExploração de BináriosLabs e Prática
GitHubinfosecantara/cve-2025-14765-and-cve-2025-14766
Compartilhar

CVE-2025-14765-and-CVE-2025-14766

Laboratório interativo baseado em navegador que simula vulnerabilidades de corrupção de memória do Chrome (CVE-2025-14765/14766) para treinamento seguro de segurança, com visualização de memória em tempo real e criação de payloads.

Ver Repositório
233há 10 mesesAinda não revisado

Laboratório Interativo de Vulnerabilidades do Chrome

Visão Geral Este laboratório educacional interativo simula duas vulnerabilidades críticas do Chrome (CVE-2025-14765 e CVE-2025-14766) em um ambiente seguro e controlado. A ferramenta visualiza conceitos de corrupção de memória sem executar explorações reais, tornando-a perfeita para treinamento em segurança e conscientização sobre vulnerabilidades.
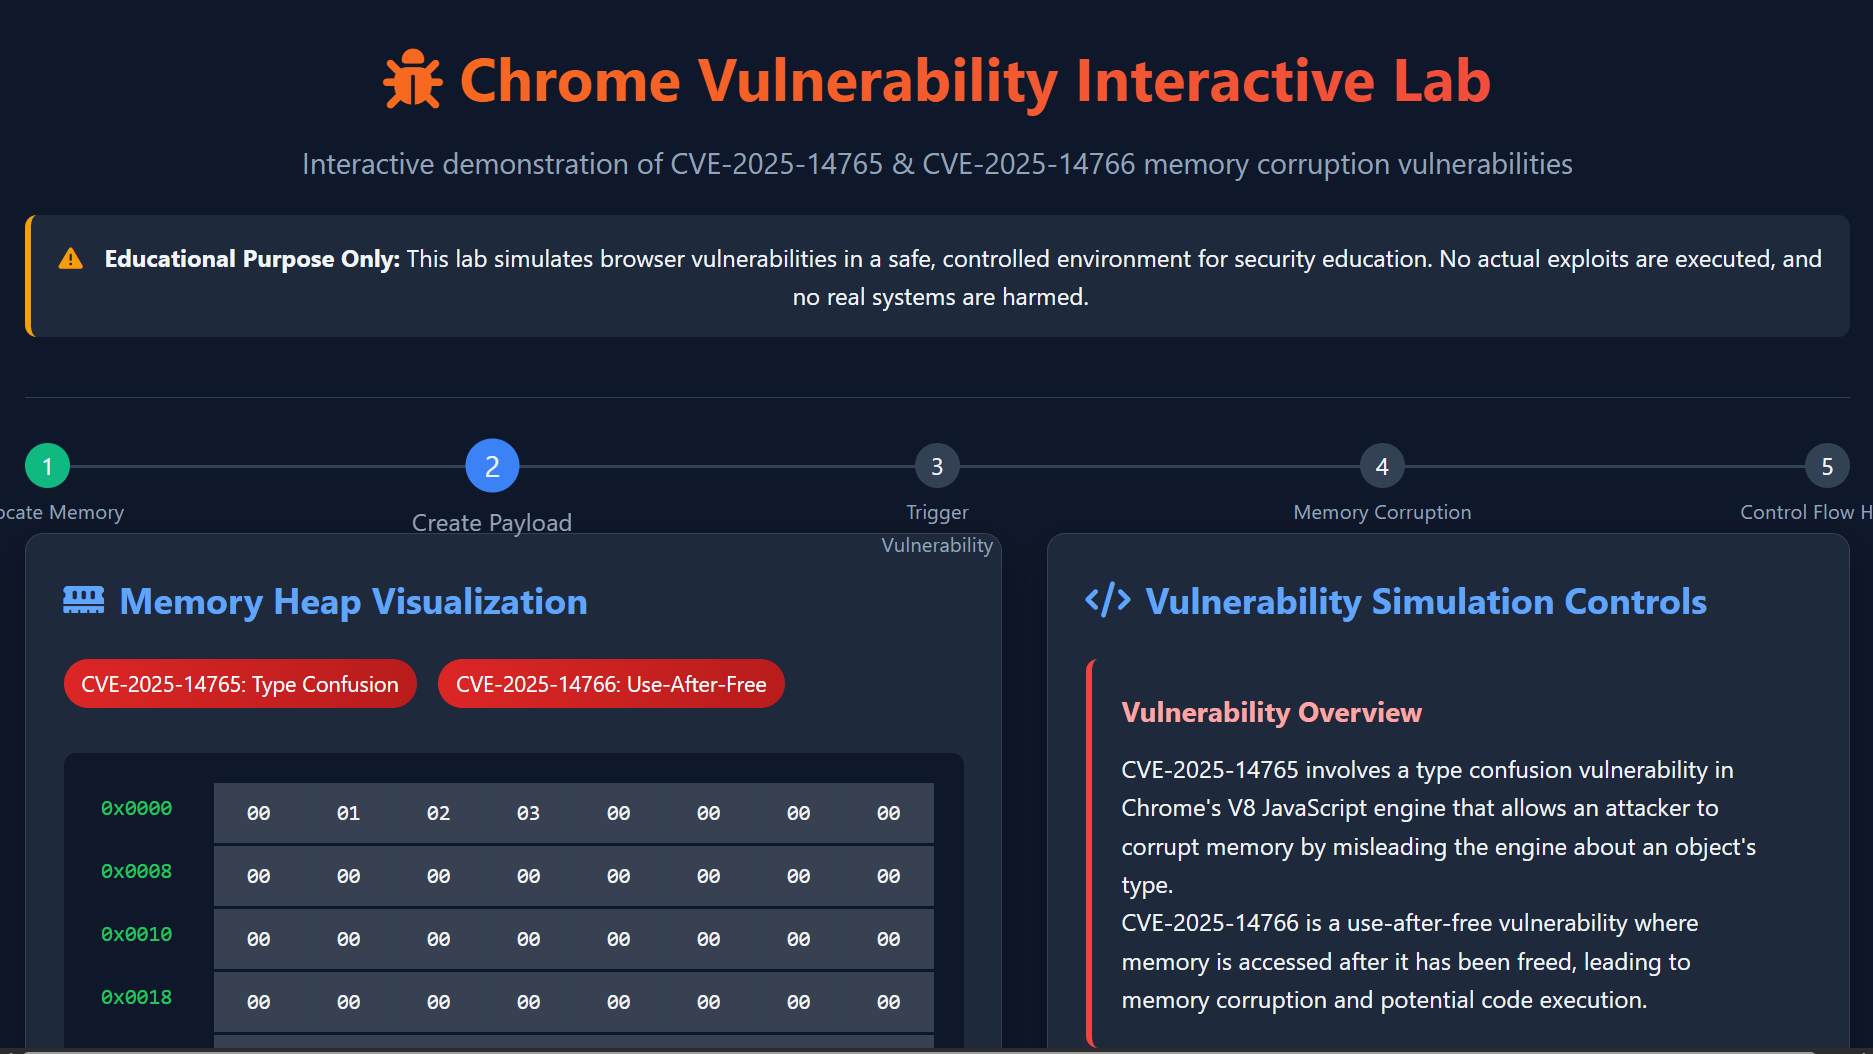
Screenshot 2025-12-25 161742 Screenshot 2025-12-25 161812 Screenshot 2025-12-25 161849

Plataforma Interativa de Pesquisa em Segurança Demonstrando Vulnerabilidades Reais na Versão do Navegador Chrome << 143.0.7499.147

License: MIT [HTML]

Funcionalidades

  • Visualização Interativa da Memória: Veja as mudanças no estado da memória em tempo real
  • Simulação Passo a Passo de Vulnerabilidades: Siga a cadeia de ataque desde a alocação até a exploração
  • Interface de Criação de Payloads: Crie e analise payloads personalizados
  • Foco Educacional: Ambiente seguro para aprender sobre vulnerabilidades de corrupção de memória
  • Registro Abrangente: Acompanhe cada ação com explicações detalhadas

Pré-requisitos

  • Nenhum requisito especial! Este laboratório funciona inteiramente no seu navegador:
  • Navegador moderno (Chrome 90+, Firefox 88+, Safari 14+)
  • JavaScript habilitado
  • Nenhuma instalação ou dependência necessária

Começando

  • Início Rápido
  • Baixe o arquivo HTML (CVE-2025-14765 & CVE-2025-14766.html)
  • Abra no seu navegador: Clique duas vezes no arquivo ou arraste-o para uma janela do navegador
  • Comece a explorar: A interface é autoexplicativa com etapas guiadas
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






