
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
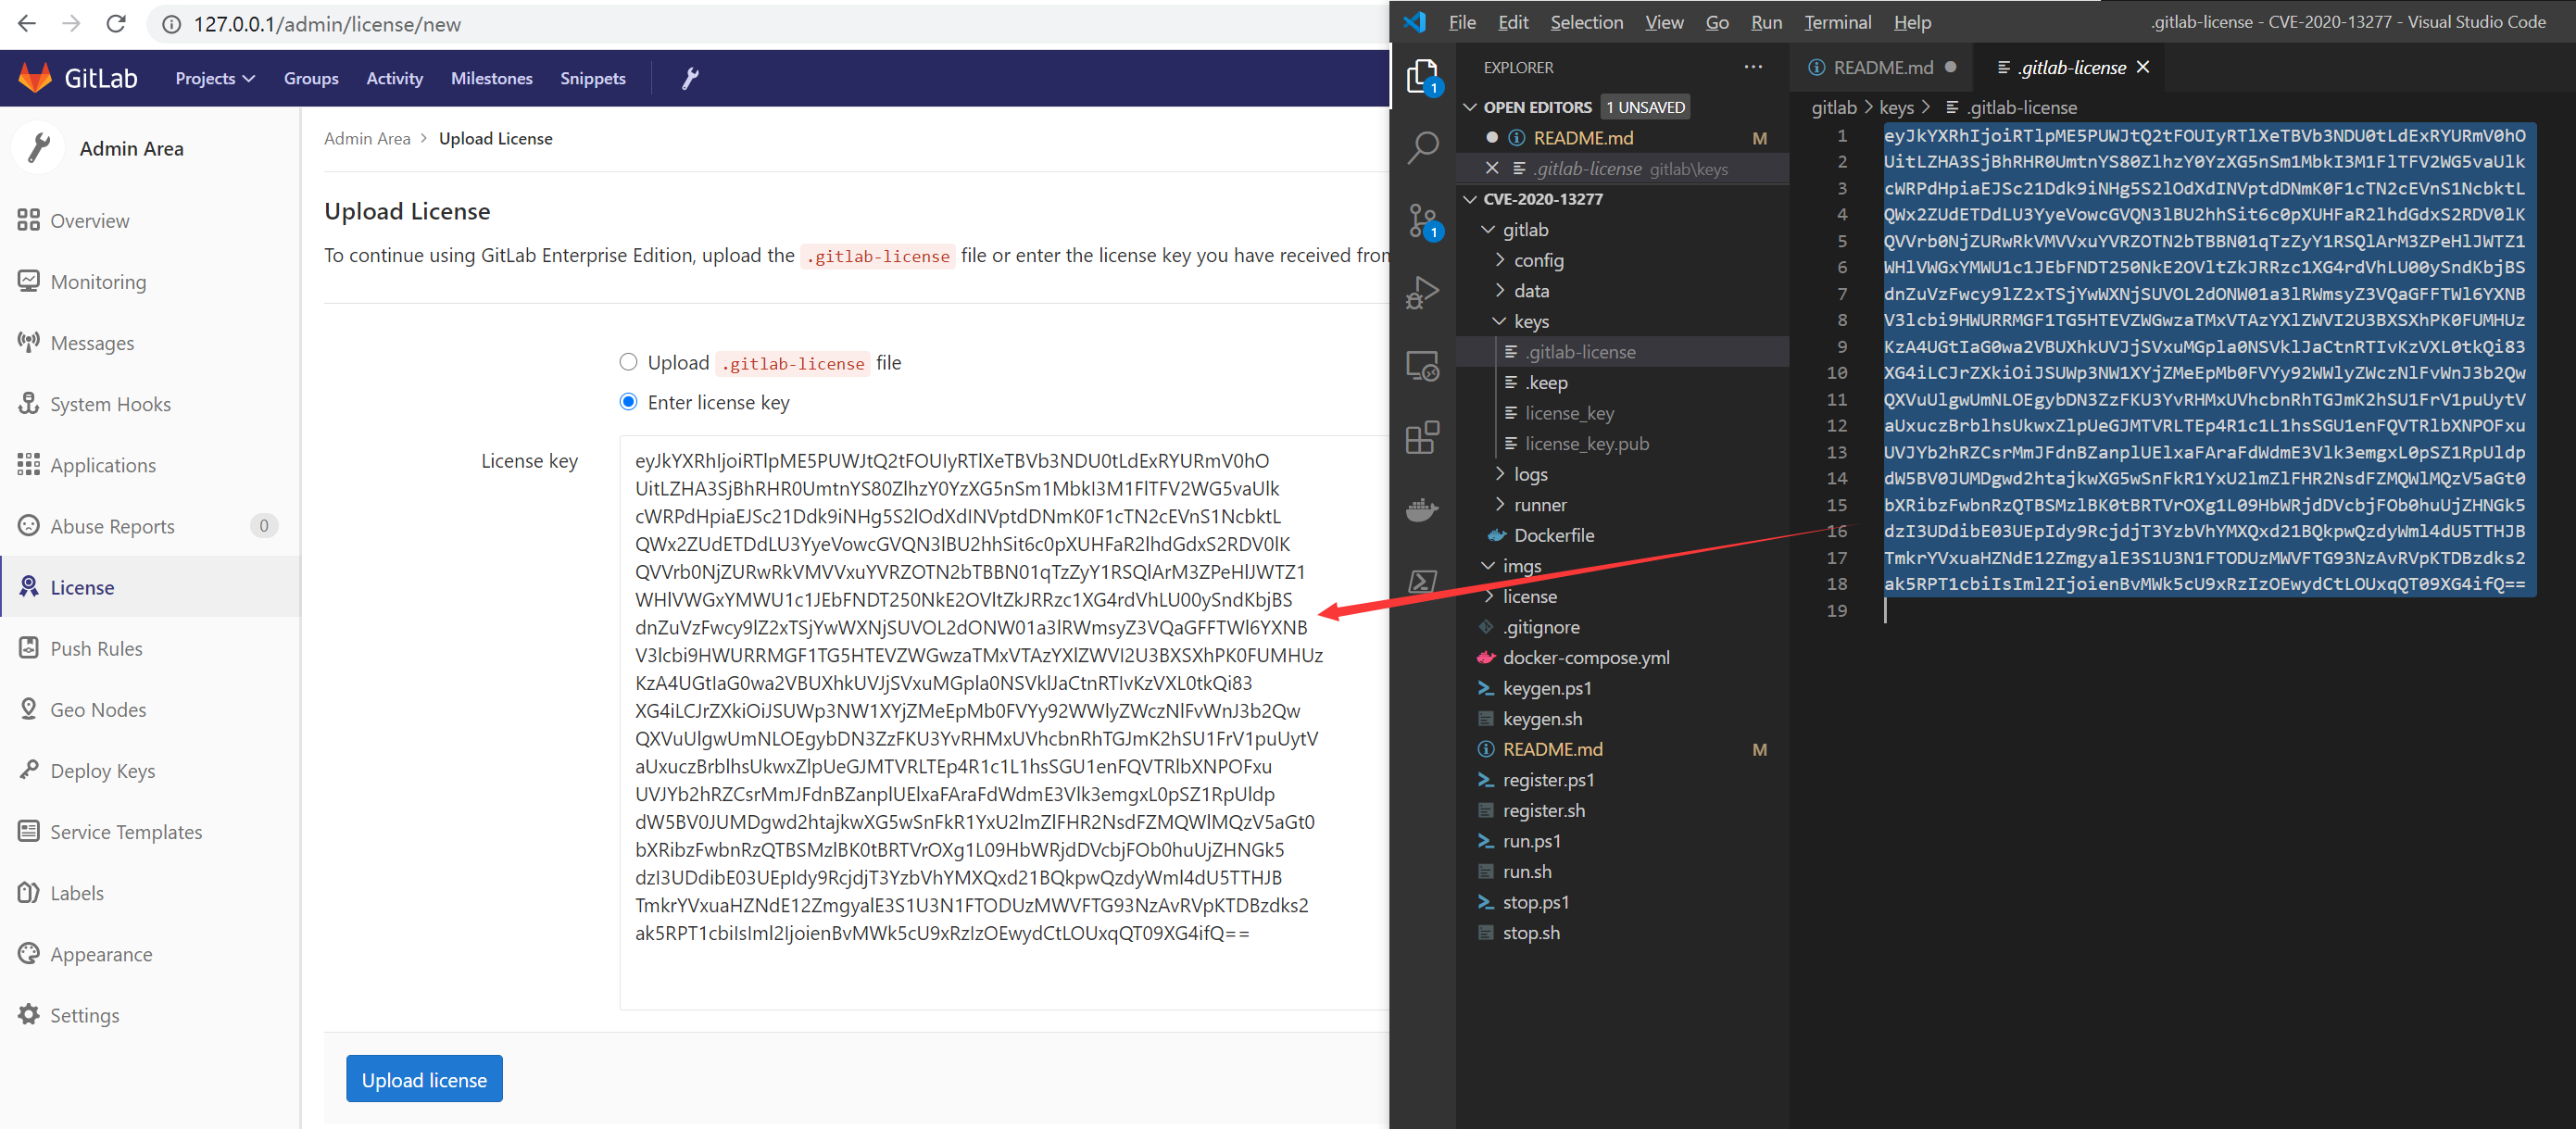
 exp-docs/cve-2020-13277
CVE-2020-13277 Laboratório: Vulnerabilidade lógica do Gitlab - Acesso não autorizado de qualquer usuário a repositórios privados
 y4ney/cve-2025-32463-lab
Este projeto usa Docker para construir um ambiente experimental para reproduzir e testar a vulnerabilidade de escalonamento local de privilégios do…
 yeahhbean/laravel-cve-2018-15133
Ambiente PoC baseado em Docker para a vulnerabilidade de desserialização do APP_KEY do Laravel CVE-2018-15133. Inclui script de exploit para…
 exp-docs/cve-2020-13933
Laboratório CVE-2020-13933: vulnerabilidade de bypass de autenticação do Shiro
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) writeup defensivo: análise de causa raiz e de patch, regras de detecção Sigma/SIEM, IOCs,…
 zwjjustdoit/xstream-1.4.17
Reprodução da vulnerabilidade XSTREAM<=1.4.17 (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 lqtjim/next-bug-cve-2025-55182
Ambiente de reprodução para CVE-2025-55182 com um script de exploração simulado para testes educacionais de segurança e análise de vulnerabilidades.
 yeonchoda/cve-2024-9264
PoC exploit para CVE-2024-9264: vulnerabilidade de Expressão SQL no Grafana que permite inclusão de arquivos locais e execução remota de código via…
 lr2006-robot/bitpixie
Quebrando a criptografia BitLocker baseada na vulnerabilidade CVE-2023-21563
 maalfer/cve-2023-38831_reverseshell_winrar-rce
Passos necessários para obter uma reverse shell explorando a vulnerabilidade do WinRAR CVE-2023-38831 em versões anteriores a 6.23.
 mammaninelsond/react2p4im0nshell
💥Extension Tool para Auditoria e Exploração avançada RCE/Source Leak/Dos (CVE-2025-55182/83/84) para ambientes Next.js e React Server Components…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 yan5ui/env-cve-2021-3975
Artefatos do ambiente docker de CVE-2021-3975
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (Directory Traversal via arquivo ".tar", CVE-2007-4559), fácil
 learner202649/cve-2026-47102-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente
 ooooooo-q/puma_header_normalization-cve-2024-45614
Confirmação da normalização de cabeçalho do Puma CVE-2024-45614
 lemonadern/poc-cve-2019-14287
PoC baseado em Docker demonstrando o escalonamento de privilégios do sudo CVE-2019-14287 via bypass da restrição de usuário Runas, com instruções de…








