
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-32463-lab — Este projeto usa Docker para construir um ambiente experimental para reproduzir e testar a vulnerabilidade de escalonamento local de privilégios do sudo CVE-2025-32463. | Kitploit
Ferramentas/GitHubGitHub/y4ney/cve-2025-32463-lab
Escalada de PrivilégiosSegurança de ContêineresAnálise de VulnerabilidadesExploraçãoAprendizado e EducaçãoLabs e Prática
GitHuby4ney/cve-2025-32463-lab

CVE-2025-32463-lab

Este projeto usa Docker para construir um ambiente experimental para reproduzir e testar a vulnerabilidade de escalonamento local de privilégios do sudo CVE-2025-32463.

Ver Repositório
429há 1 anoAinda não revisado
Compartilhar

Ambiente de laboratório para a vulnerabilidade CVE-2025-32463

Docker Pulls Docker Image Version

Este projeto cria, com base em Docker, um ambiente de laboratório para reproduzir e testar a vulnerabilidade de escalonamento de privilégios locais CVE-2025-32463 no sudo. A imagem contém a versão afetada do sudo, juntamente com scripts de exploração e ferramentas auxiliares, adequada para pesquisadores de segurança e estudantes praticarem análises hands-on.

🐳 A imagem já está publicada no Docker Hub; você pode baixá-la diretamente:

  • y4ney/cve-2025-32463-lab:deb
  • y4ney/cve-2025-32463-lab:source

📁 Explicação da estrutura do projeto

Arquivo / DiretórioDescrição
docker/deb/Dockerfilesudo instalado via pacote deb
docker/source/Dockerfilesudo compilado a partir do código-fonte
docker/sudo-chwoot.shScript de exploração que aciona a bypass de privilégios de chroot do sudo e obtém um shell root
docker/build.shScript auxiliar para construir todas as imagens Docker com um clique
Sobre a segurança do isolamento de contêineres chroot a partir do CVE-2025-32463Documento de estudo

🚀 Início rápido

  1. Baixe uma das versões da imagem para execução local;

    docker run -it --rm y4ney/cve-2025-32463-lab:source bash
    

    Ou

    docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
    
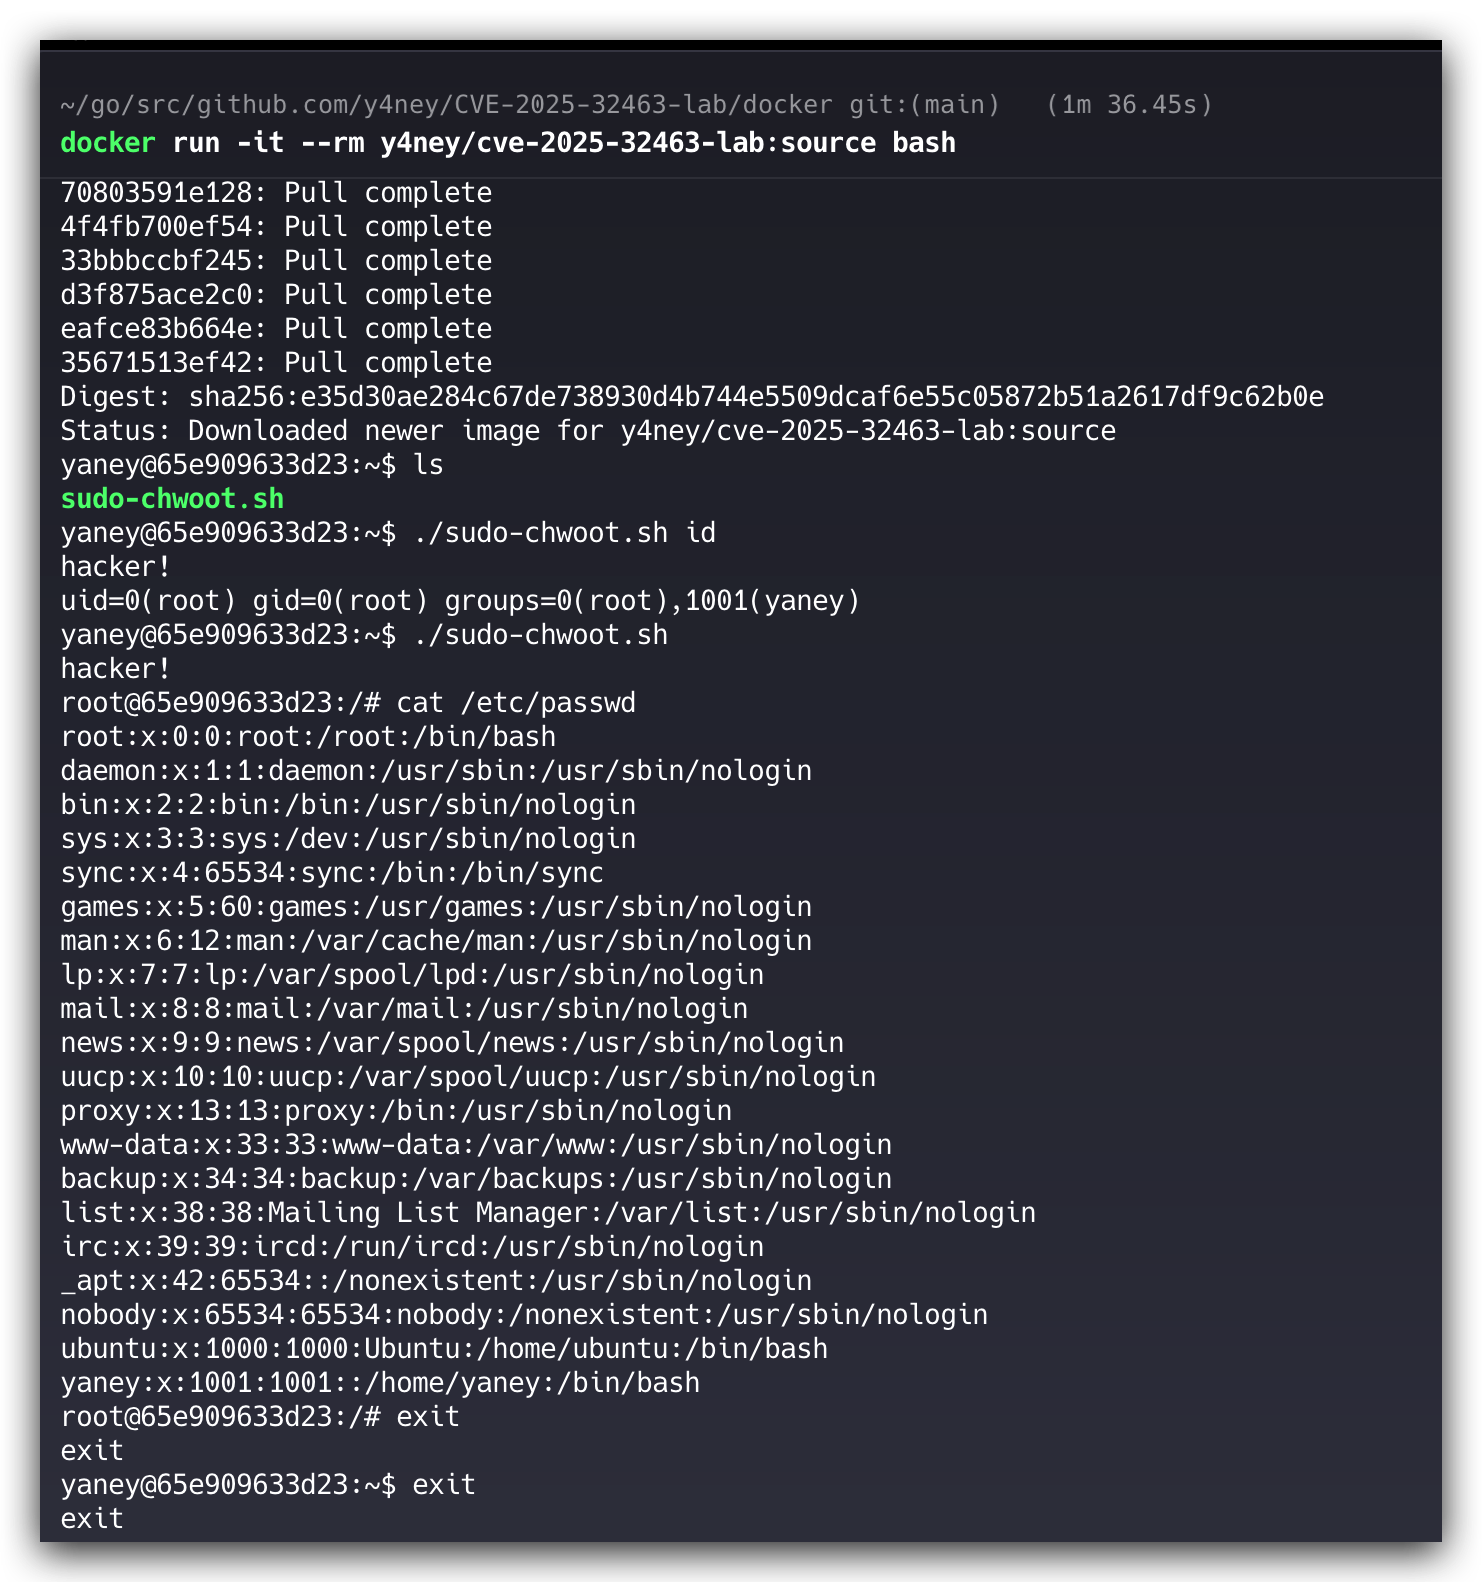
  2. Execute o script PoC no diretório de trabalho. Você pode anexar qualquer comando a esse script; se nenhum comando for anexado, um bash interativo será aberto por padrão.

    ./sudo-chwoot.sh id
    ./sudo-chwoot.sh 
    
  3. Como adicionamos o parâmetro --rm ao iniciar o contêiner, depois de sair do ambiente do contêiner com exit, o contêiner é destruído automaticamente. Para remover a imagem, basta executar os comandos abaixo.

    docker rmi y4ney/cve-2025-32463-lab:source
    

    Ou

    docker rmi y4ney/cve-2025-32463-lab:deb
    

🔨 Construindo a imagem

  1. Clone o projeto

    git clone https://github.com/y4ney/CVE-2025-32463-lab.git
    cd cve-2025-32463-lab
    
  2. Entre no diretório docker e execute o script de construção:

    cd docker
    ./build.sh <your-docker-hub-name>
    
  3. O script construirá as seguintes imagens:

    • <your-docker-hub-name>/cve-2025-32463-lab:deb: ambiente da versão afetada construído com o pacote .deb oficial
    • <your-docker-hub-name>/cve-2025-32463-lab:source: ambiente construído a partir do código-fonte, adequado para depuração e análise do código-fonte
  4. Inicie o contêiner e entre no terminal interativo:

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
    

    Ou

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
    
  5. Execute o script de exploração no contêiner:

    ./sudo-chwoot.sh
    

Se a exploração for bem-sucedida, você obterá privilégios de root dentro do contêiner.

🔧 Requisitos de ambiente

Certifique-se de que as seguintes ferramentas estejam instaladas e configuradas no sistema:

  • Docker
  • Bash (para executar scripts .sh)
  • Se os scripts não tiverem permissão suficiente, use chmod +x *.sh para adicionar permissão de execução

📄 Licença

Este projeto está licenciado sob a licença MIT de código aberto; sinta-se à vontade para usá-lo e modificá-lo.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





