#1
Ferramentas para testar e proteger dispositivos, protocolos e plataformas de Internet das Coisas (IoT).
Recomendado pelo Kitploit

 owasp/robotics-security-testing-guide
Guia OWASP que define uma metodologia padronizada de testes de intrusão para robôs humanoides, industriais e autônomos, abrangendo ROS/ROS2, DDS,…
 pybluez/pybluez
Módulo de extensão Python que fornece acesso a Bluetooth: consulta de dispositivos, navegação de serviços SDP, sockets RFCOMM/L2CAP e varredura BLE…
 phantom-brigade1/wifisting
Kit de ferramentas de segurança sem fio GTK4 e CLI com 57 módulos autônomos para testes de Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC e MITM no lado do…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 cplusplus17/deco-filepush-disclosure
Divulgação e PoC de uma falha de leitura/escrita de arquivo como root no canal de depuração do TP-Link Deco XE75 Pro V3 (opcodes tmpsvr 0xC456/0xF0),…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 affolter-engineering/mqattack
CLI em Rust para testes de penetração em MQTT: subscribe/publish, fingerprinting de broker, sondagem de ACL, enumeração de tópicos, brute-force de…
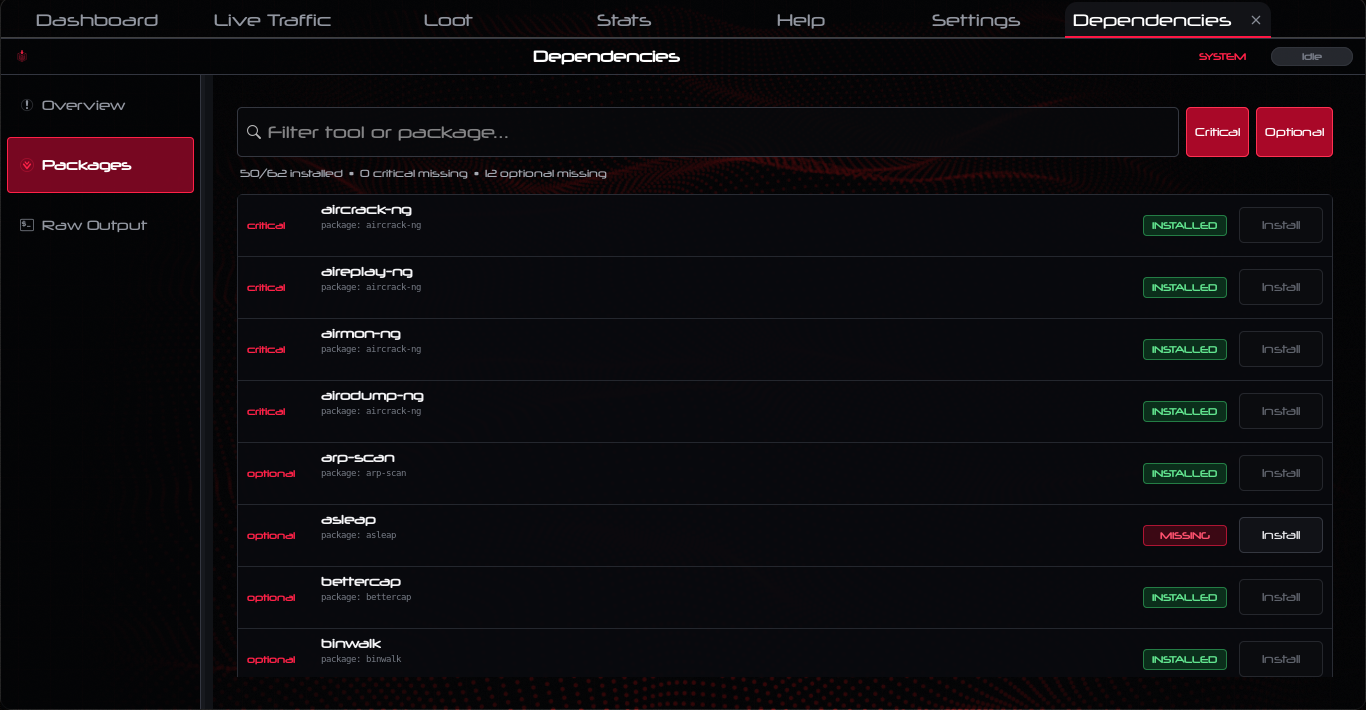 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
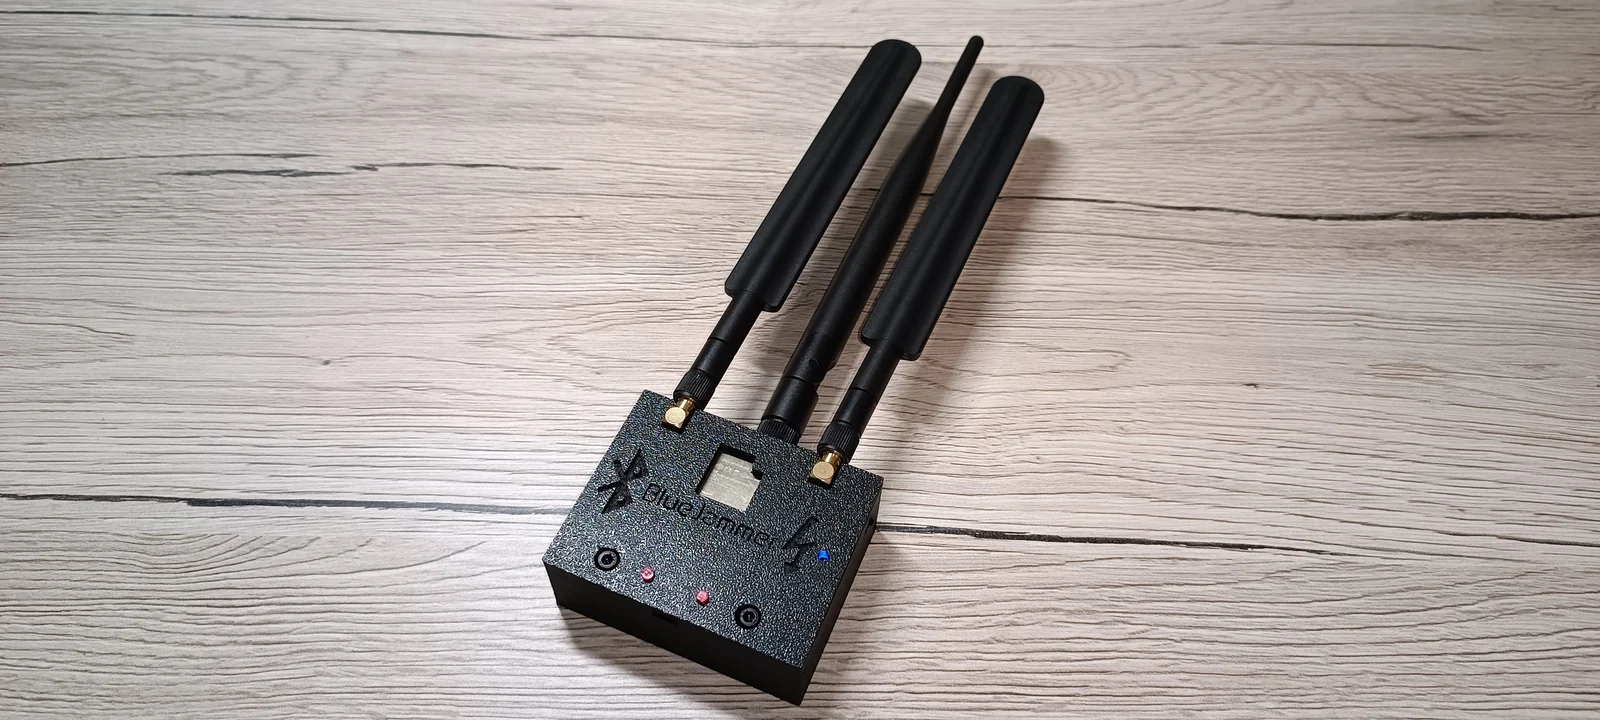 emenstanougat/esp32-bluejammer
Jammer de 2,4 GHz baseado em ESP32 e nRF24 que interfere em Bluetooth, BLE, WiFi e canais RC por meio de ruído e inundação de pacotes para testes de…
 jihoonjang98/hqc-x86-simd
Implementações otimizadas do KEM pós-quântico HQC para AVX2 e AVX-512 com GFNI, além de um conjunto unificado de benchmarking e NIST KAT para…
 wolfssl/wolfssh
Pequena biblioteca portátil e incorporável de cliente e servidor SSHv2 em C com SCP, SFTP, encaminhamento de portas e troca de chaves pós-quântica…
 bignerd95/chimay-red
POC funcional do exploit do Mikrotik dos vazamentos do Vault 7 da CIA
 microsoft/routeros-scanner
Ferramenta para escanear artefatos forenses e vulnerabilidades do RouterOS (Mikrotik).
 praetorian-inc/caeruleus
Binário Go único para testes de segurança de Bluetooth Low Energy no Linux/BlueZ: scan, enumeração de GATT, read/write/notify, fuzzing de…
 therealsaumil/static-arm-bins
Binários ARM compilados estaticamente para depuração e análise em tempo de execução
 superkhung/luadec-tplink
Versão modificada do luadec para descompilar o firmware LUA do TP-Link Archer C7.
 wheregoes/byd-dolphin-hacking
Engenharia reversa da central multimídia do BYD Dolphin — barramento CAN, AVAS, chaves NFC, OTA e mais. DiLink 3 / Android 10.