


Kit de ferramentas de segurança sem fio GTK4 e CLI com 57 módulos autônomos para testes de Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC e MITM no lado do roteador ou na rede em Linux.
Um toolkit de segurança wireless GTK4 para Linux. 57 módulos cobrindo Wi-Fi, Bluetooth, RF, lado do roteador e trabalho de MITM de rede por trás de uma única interface.
Cada módulo é um script shell autônomo. A GUI é uma visão sobre eles, não um contêiner — nada está bloqueado atrás da interface.
Desenvolvimento inicial. Testado minuciosamente em uma máquina com um adaptador. A seção O que realmente funciona é honesta sobre o que isso significa, e vale a pena ler antes de abrir um bug.
sudo bash wifisting.sh oferece um menu numerado agrupado por
categoria. bash wifisting.sh --list imprime a disponibilidade dos módulos sem
precisar de root.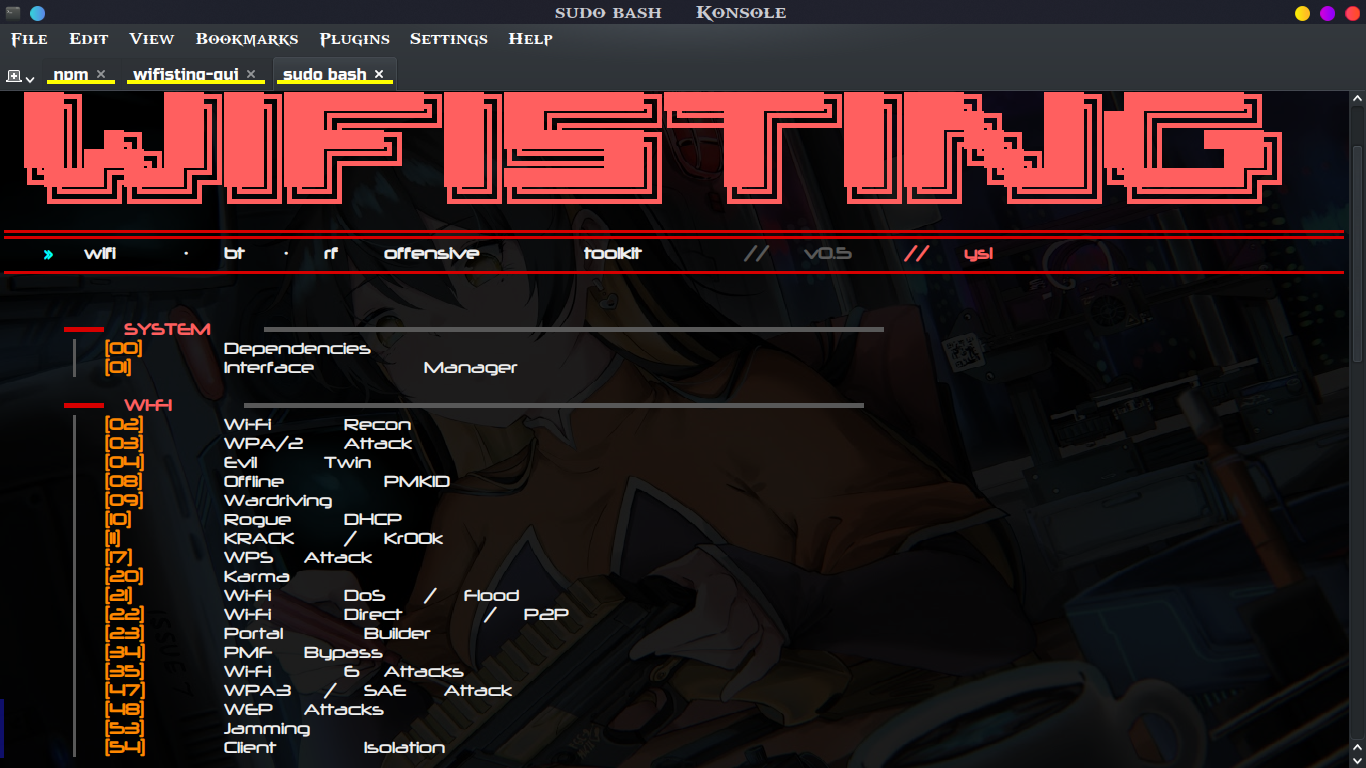
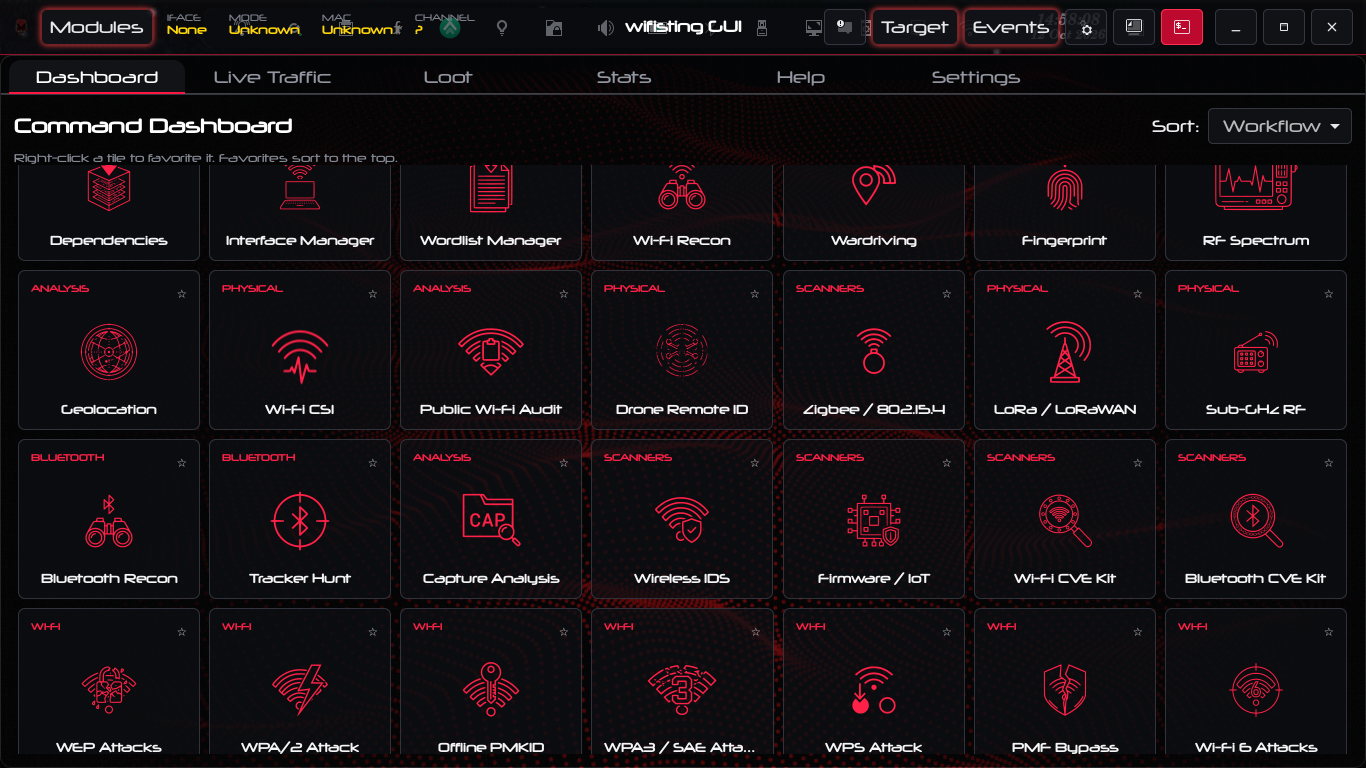
Uma GUI nativa. wifisting-gui é construída sobre GTK4 + VTE e controla os
mesmos módulos shell através de um protocolo TSV estrito. Aproximadamente 15.000 linhas
de C, sem dependência de runtime mais pesada que GTK e VTE.
Uma coleção de módulos. Mais de 50 scripts shell, cada um autocontido,
cada um localizando sua própria raiz de projeto (funciona sob pkexec, onde
HOME é /root), cada um com um verbo --selftest que roda offline
e não toca em hardware.
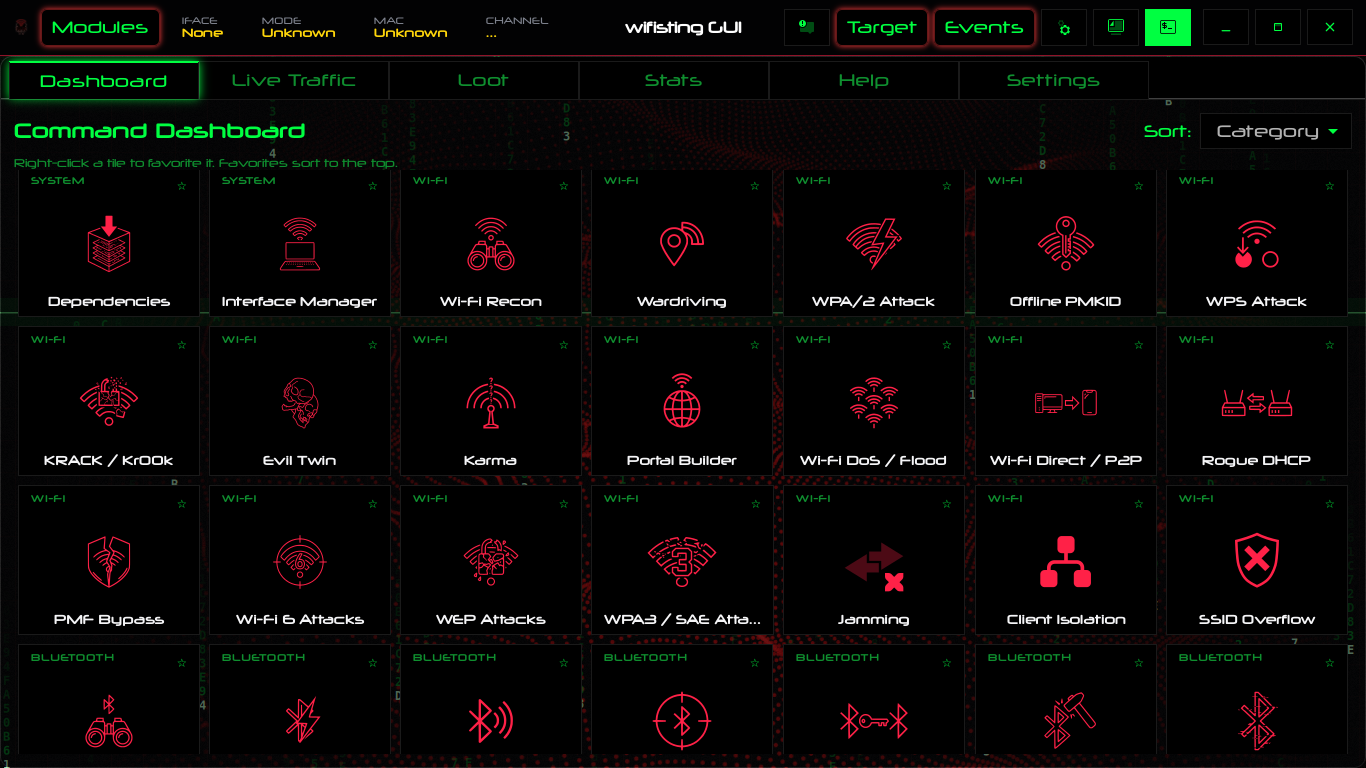
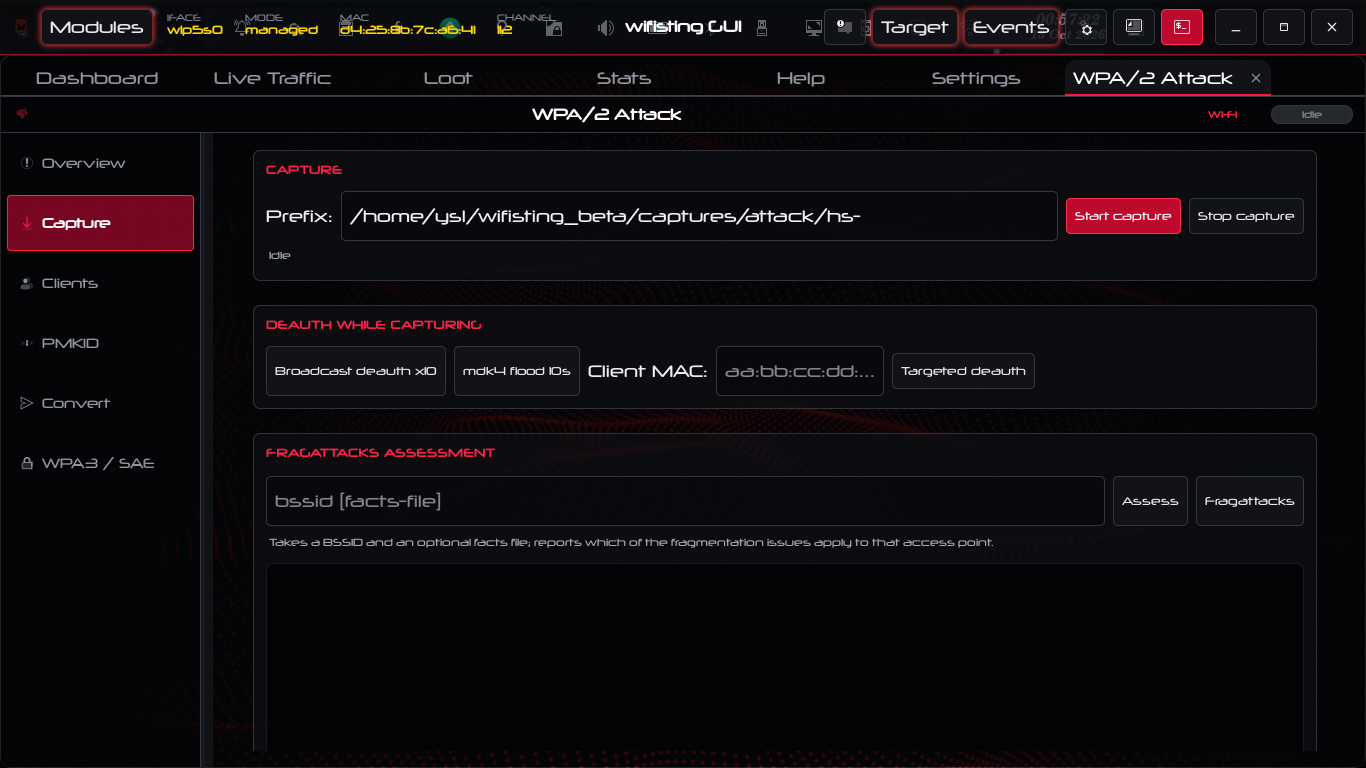
A GUI e a CLI não são alternativas — elas compartilham o estado em
/tmp/wifisting/. Selecione um alvo na aba Recon da GUI e a CLI o enxerga.
Inicie um scan pela CLI e as pílulas de status da GUI se atualizam.
A maior parte das ferramentas wireless é profunda em uma única área. aircrack-ng é Wi-Fi. bettercap
é MITM de rede. As ferramentas BlueZ são Bluetooth. Uma avaliação significa cinco ferramentas,
cinco formatos de configuração e nenhuma visão compartilhada do alvo.
wifisting é amplo de propósito — através de camadas e protocolos, em um só lugar. Ele também encapsula Responder, mitm6, ntlmrelayx, mdk4 e hcxdumptool em vez de reimplementá-los, para que as ferramentas especializadas permaneçam por baixo, onde pertencem.
A outra coisa que ele faz diferente: a maioria das ferramentas diz que funcionou. Esta
é construída para dizer quando não funcionou. Um módulo que reporta OK enquanto o
alvo está intocado é pior que um que falha ruidosamente, então há um
--selftest por módulo e os que dependem de hardware dizem o que está faltando em vez
de retornar um resultado vazio.
Jamming em nível de frame. Não um flood de deauth — jamming reativo real, manipulação de carrier-sense e corrupção de FCS, conduzidos através de um driver Atheros modificado. Isso exigiu portar o modwifi para o kernel 7.0, e é por isso que quase ninguém o distribui. Você pode fazer jamming dos beacons de um access point enquanto deixa o resto do canal em paz.
Overflow de SSID com controle real de comprimento de IE. Beacons cujo SSID excede o limite de 32 bytes, carregando payloads de injeção nos mesmos bytes. As ferramentas ESP32 publicadas não conseguem fazer isso — WiFi.softAP() trunca em 32, então todas listam isso como trabalho futuro. Construir o frame manualmente significa que o byte de comprimento é independente do conteúdo, que é o caso que realmente importa.
Envenenamento de Router Advertisement. O mitm6 faz DHCPv6 e deliberadamente ignora Router Advertisements, então uma rede sem DHCPv6 em jogo não é afetada por ele. Isto faz RA/SLAAC: um pacote forjado reconfigura a rota padrão e o resolver de todos os hosts.
Bypass de isolamento de cliente. Gateway bouncing, port stealing, broadcast reflection, além de um relay inter-NIC para manter o bypass aberto. Do trabalho AirSnitch (NDSS'26).
MITM via Ethernet USB. Baseado em RNDIS, no estilo PoisonTap, sobre uma porta USB.
Recuperação de roteador e console. TFTP em modo de recuperação, orientação sobre UART/U-Boot, análise offline de imagens de flash. Incomum de encontrar numa ferramenta wireless.
Captura multi-nó. Comande uma frota de nós remotos — Pi, VM, laptop — e correlacione o que eles veem.
O que eu diria que mais importa: ela foi feita para te avisar quando falhou. Todo módulo tem um --selftest. Módulos dependentes de hardware nomeiam o hardware que falta em vez de retornar um resultado vazio. Um módulo que reporta OK enquanto o alvo permanece intocado é pior do que um que falha ruidosamente, e essa é a classe de bug que estou caçando.
| Módulo | Descrição |
|---|---|
00_deps | Inspeciona ferramentas instaladas e instala pacotes ausentes |
01_iface | Descobre interfaces wireless e controla o modo monitor |
| Módulo | Descrição |
|---|---|
02_recon | Varredura ao vivo, seleção de alvo, parsing de CSV |
03_attack | Deauth, captura de handshake WPA/WPA2 e PMKID |
04_eviltwin | AP falso com portal cativo e captura de credenciais |
08_pmkid_offline | Extração offline de PMKID e conversão para hashcat |
09_wardrive | Varredura com marcação GPS para mapeamento de cobertura |
10_rogue_dhcp | Servidor DHCP malicioso para interceptação |
11_krack_kr00k | Reinstalação de chaves KRACK e Kr00k |
17_wps_attack | Pixie Dust e PIN WPS |
20_karma | Responde a toda probe request para enredar clientes |
21_beacon_flood | Inundações de beacon e auth, confusão de WIDS, contramedidas Michael |
22_wifi_direct | Dispositivos P2P, serviços e negociação de group owner |
23_captive_portal_builder | Renderiza HTML de portal cativo a partir de templates |
34_pmf_bypass | Postura de proteção de frames de gerenciamento 802.11w por AP |
35_wifi6_attacks | Elementos HE, colisões de BSS colour, TWT, reuso espacial |
47_wpa3_attack | Downgrade de transição, Dragonblood, captura SAE e dicionário |
48_wep_attack | Fake auth, ARP replay, ChopChop, fragmentação, recuperação de chave |
53_jamming | Jamming em nível de frame via o driver modwifi |
54_client_isolation | Gateway bounce, port stealing, broadcast reflection, inter-NIC relay |
55_ssid_overflow | SSID superdimensionado além do limite de 32 bytes, com injeção nos mesmos bytes |
