
 #1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 sifalcon/detection
Coleção curada de regras de detecção e IOCs extraídos de investigações de DFIR e análises de malware para apoiar a caça a ameaças, a resposta a…
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs. Mais informações no site do blog da Deep Instinct.
 bryanster/ioc-cve-2022-42475
teste para o IOC descrito para FG-IR-22-398
 ciscocsirt/gosint
O framework GOSINT é um projeto usado para coletar, processar e exportar indicadores de comprometimento (IOCs) de alta qualidade.
 azeemering/cve-2019-19781-dfir-notes
Minhas notas DFIR sobre a vulnerabilidade Citrix ADC NetScaler CVE-2019-19781.
 bakedmuffinman/blacklotusdetection
Criado para ajudar a detectar IOCs da CVE-2022-21894: a campanha BlackLotus
 mikesxrs/cve-2023-21716_yara_results
Resultados do retrohunt para arquivos que correspondem às regras YARA de https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contém uma regra yara simples para caçar possíveis arquivos de configuração do KeePass comprometidos

 fastfire/ioc_attack_esxi_feb_2023
Coleção de IoCs disponíveis e relacionados a ataques em infraestruturas ESXi ocorridos até sexta-feira, 3 de fevereiro de 2023.
 00gxd14g/misp-extractor
Extrai atributos selecionados do MISP, incluindo endereços IP, URLs e hashes, em arquivos de saída reutilizáveis.
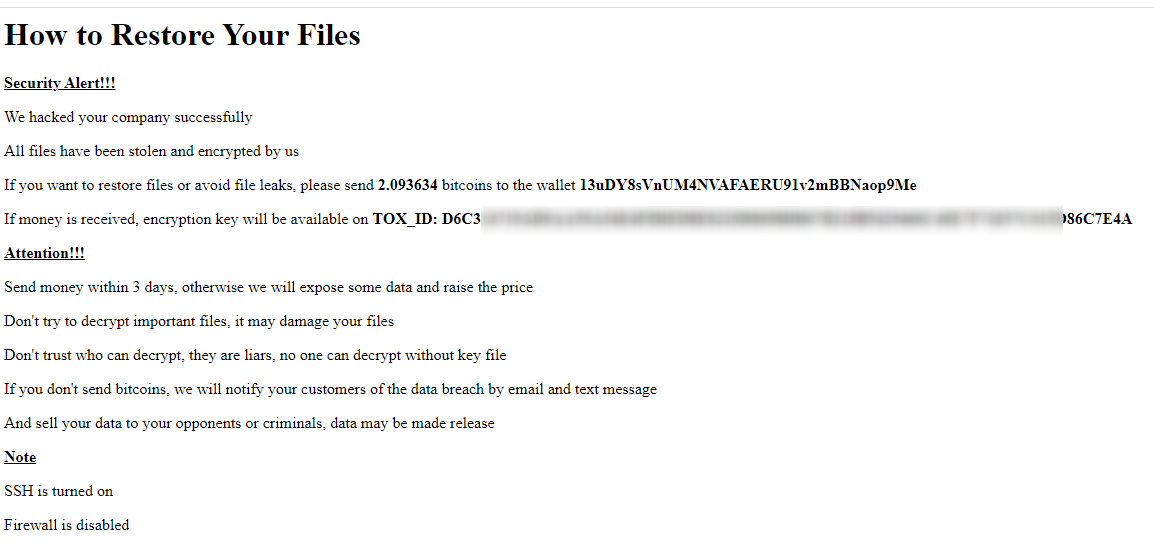 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi ataques de ransomware semiautomatizados carteiras de bitcoin
 demining/log4j-vulnerability
Análise educacional da vulnerabilidade Log4Shell (CVE-2021-44228), detalhando sua exploração em uma campanha de mineração de criptomoedas com IoCs,…
 ace-responder/cve-2022-47966_checker
Execute no seu servidor ManageEngine
 fastmo/cve-2022-28672
CVE-2022-28672 Vulnerabilidade Foxit PDF Reader - UaF - RCE - JIT Spraying
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 ncsc-nl/openssl-2022
Informações operacionais sobre CVE-2022-3602 e CVE-2022-3786, duas vulnerabilidades no OpenSSL 3
 rjsudlow/proxynotshell-ioc-checker
Script para verificar IOC's criados por ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)







