#1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft
 homas/ioc2rpz
ioc2rpz é o lugar onde a inteligência de ameaças encontra o DNS.
 neo23x0/signature-base
Banco de dados de assinaturas YARA e IOCs para meus scanners e ferramentas
 nict-csl/exist
EXIST é uma aplicação web para agregação e análise de inteligência de ameaças cibernéticas.
 habibkaratas/sorry-ransomware-analysis
Desculpe, IOCs de ransomware (.sorry), regras YARA e análise forense - campanha CVE-2026-41940 do cPanel
 tracehound/tracehound
Controles de segurança operacional com garantias forenses
 techupdate24/fortimail-zero-day-cve-2026-104286
Um guia completo e fluxo de trabalho para integrar sprints Agile com pipelines CI/CD DevOps.
 montysecurity/c2-tracker
Feed ao vivo de servidores C2, ferramentas e botnets
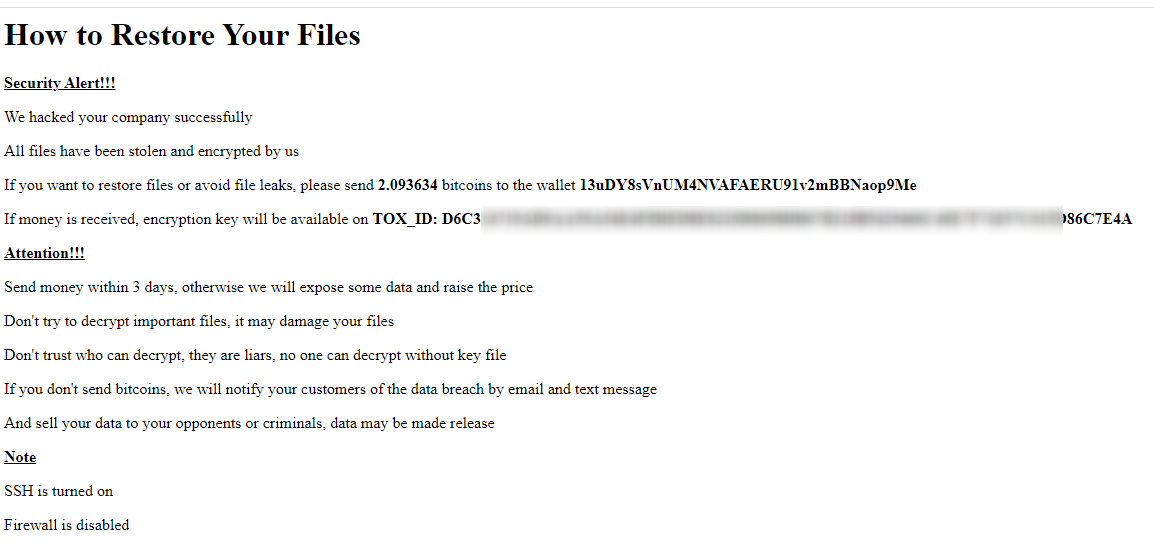 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi ataques de ransomware semiautomatizados carteiras de bitcoin
 pedramamini/threatingestor
Ferramenta automatizada de agregação de inteligência de ameaças que extrai e normaliza indicadores de múltiplas fontes (feeds OSINT, relatórios de…
 packetsifter/packetsiftertool
PacketSifter é uma ferramenta/script projetada para ajudar analistas a examinar uma captura de pacotes (pcap) e encontrar tráfego relevante. O…
 inquest/yara-rules
Coleção de regras YARA para caçar malware, documentos maliciosos do Office e artefatos de exploits, com referências a amostras e análises de pesquisa.
 salesforce/hassh
HASSH é um padrão de fingerprinting de rede que pode ser usado para identificar implementações SSH específicas de Cliente e Servidor. As impressões…
 malpedia/malpedia-flossed
FLARE floss aplicado a todas as amostras descompactadas+despejadas no Malpedia, pré-processadas para uso posterior.
 helgesverre/livewire-honeypot
Honeypot de alta interação imitando um aplicativo Laravel/Livewire vulnerável. Captura explorações RCE e webshells direcionados a CVE-2024-47823,…
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Esta ferramenta ajuda a identificar exposição ao CVE-2025-20393 verificando portas TCP/6025 abertas, interfaces responsivas de Spam Quarantine e IOCs…