
 #1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 iocx-dev/iocx
Um mecanismo de análise estática extensível e determinístico que extrai IOCs de alto sinal de binários PE e texto, criado para automação de SOC e…
 infostealers-stats/credential-and-breach-monitoring
Este repositório fornece uma comparação prática de serviços de inteligência de violações, monitoramento da dark web e exposição de identidade, com…
 expel-io/expel-intel
Esta é a casa do Expel Intel Team. Aqui, compartilharemos IOCs e outras informações que não são adequadas para outros meios ou que são exclusivamente…
 maxime288/fragnesia-cve-2026-46300
Repositório educacional detalhando CVE-2026-46300 (Fragnesia), uma vulnerabilidade de escalada de privilégio local no kernel Linux. Fornece análise…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análise estática e de memória completa do Overlord RAT: arquitetura de agente em Go, C2 via HTTP/2 + WebSocket, injeção reflexiva de DLL, keylogging…
 alexandreborges/malwoverview
Malwoverview é uma ferramenta de primeira resposta para caça a ameaças em VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 opensourcemalware/polinrider
Dossiê técnico sobre o ataque à cadeia de suprimentos PolinRider ligado à Coreia do Norte, documentando injeção de payload JS ofuscado, manipulação…
 0xajstrike/emsign-trust-scan
Scanner offline para o comprometimento da chave da CA eMudhra/emSign de outubro de 2026, que localiza certificados afetados em repositórios de…
 qeeqbox/analyzer
Analisar, extrair e visualizar características, artefatos e IoCs de arquivos e dumps de memória (Windows, Linux, Android, iPhone, Blackberry,…
 archanchoudhury/confluence-cve-2022-26134
Este repositório trata sobre Exploração de Zero-Day do Atlassian Confluence, seu ponto de vista de defesa e análise sob a perspectiva de SecOps ou…
 suominen/cve-2026-53266
Rastreador de página única que registra quais distribuições Linux já lançaram correções para a vulnerabilidade de escrita no page cache do SNAT…
 dev-lu/osint_toolkit
Plataforma de código aberto para analistas de cibersegurança com muitos recursos para inteligência de ameaças e engenharia de detecção.
 biggiesmallsag/nighthawkresponse
Framework Forense de Resposta a Incidentes
 pduggusa/dugganusa-ietf
Contribuições de threat intelligence da DugganUSA para o IETF Hackathon: vetores de benchmark de ataques agênticos do mundo real, análise de…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
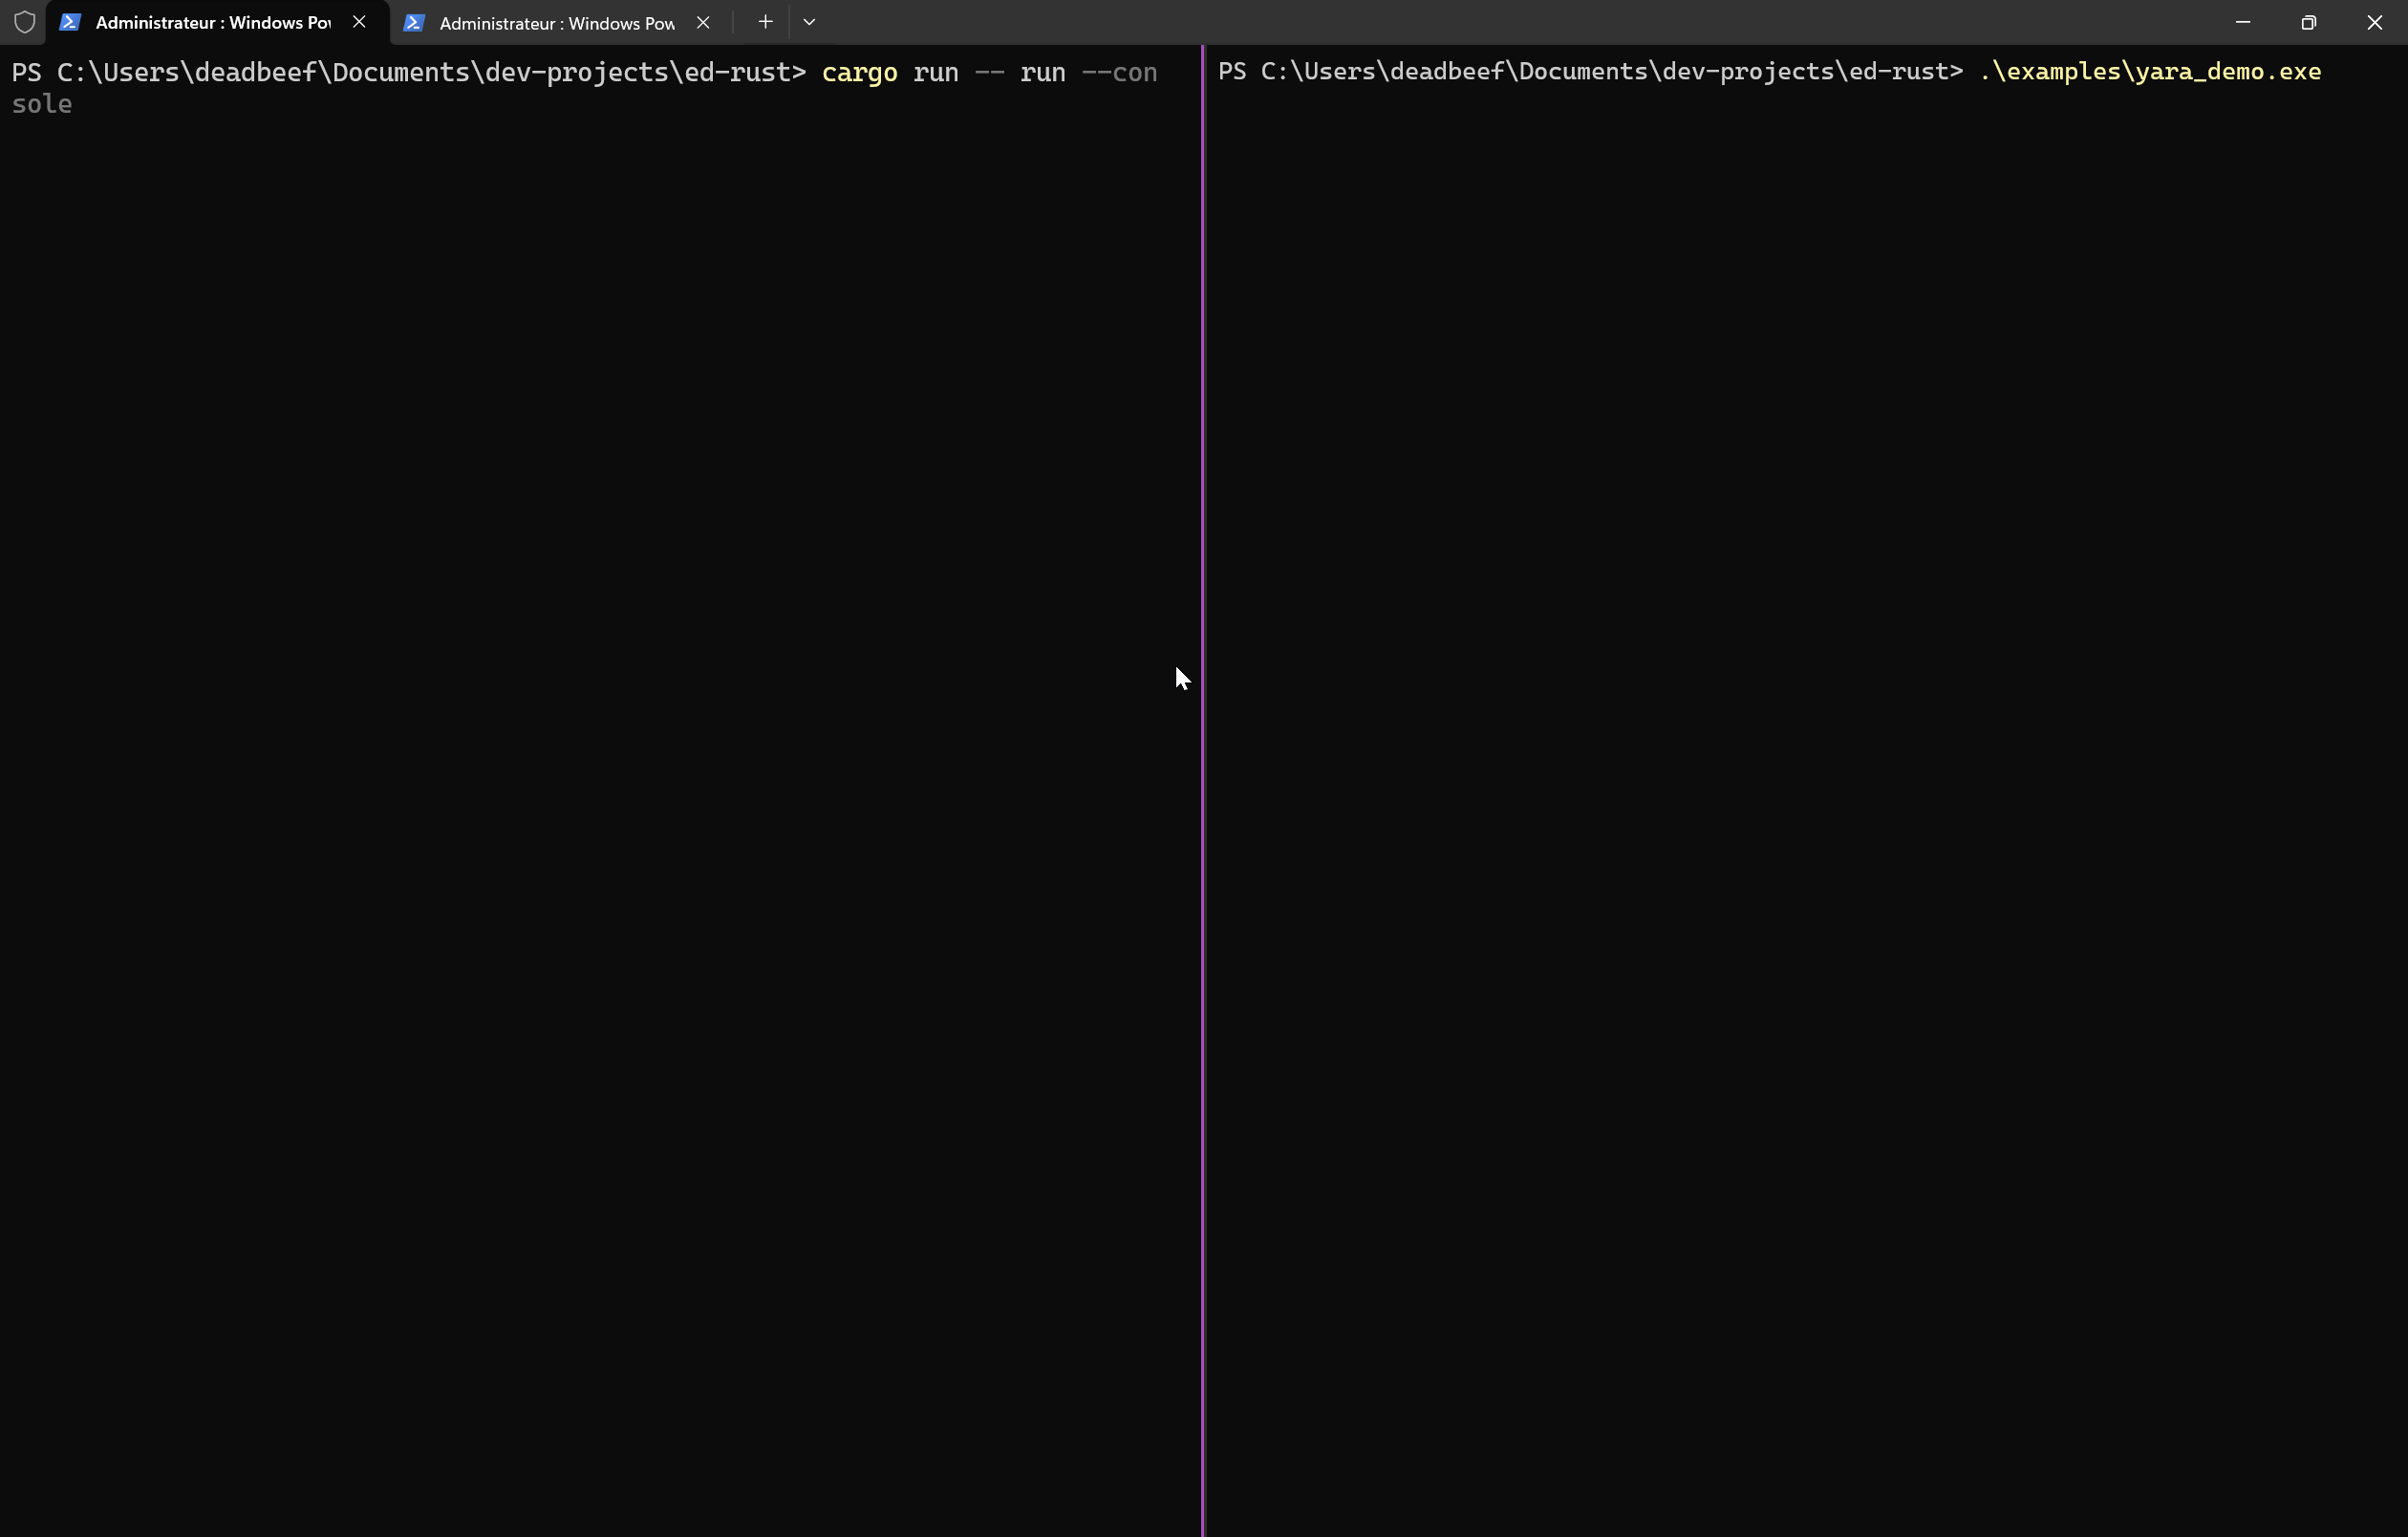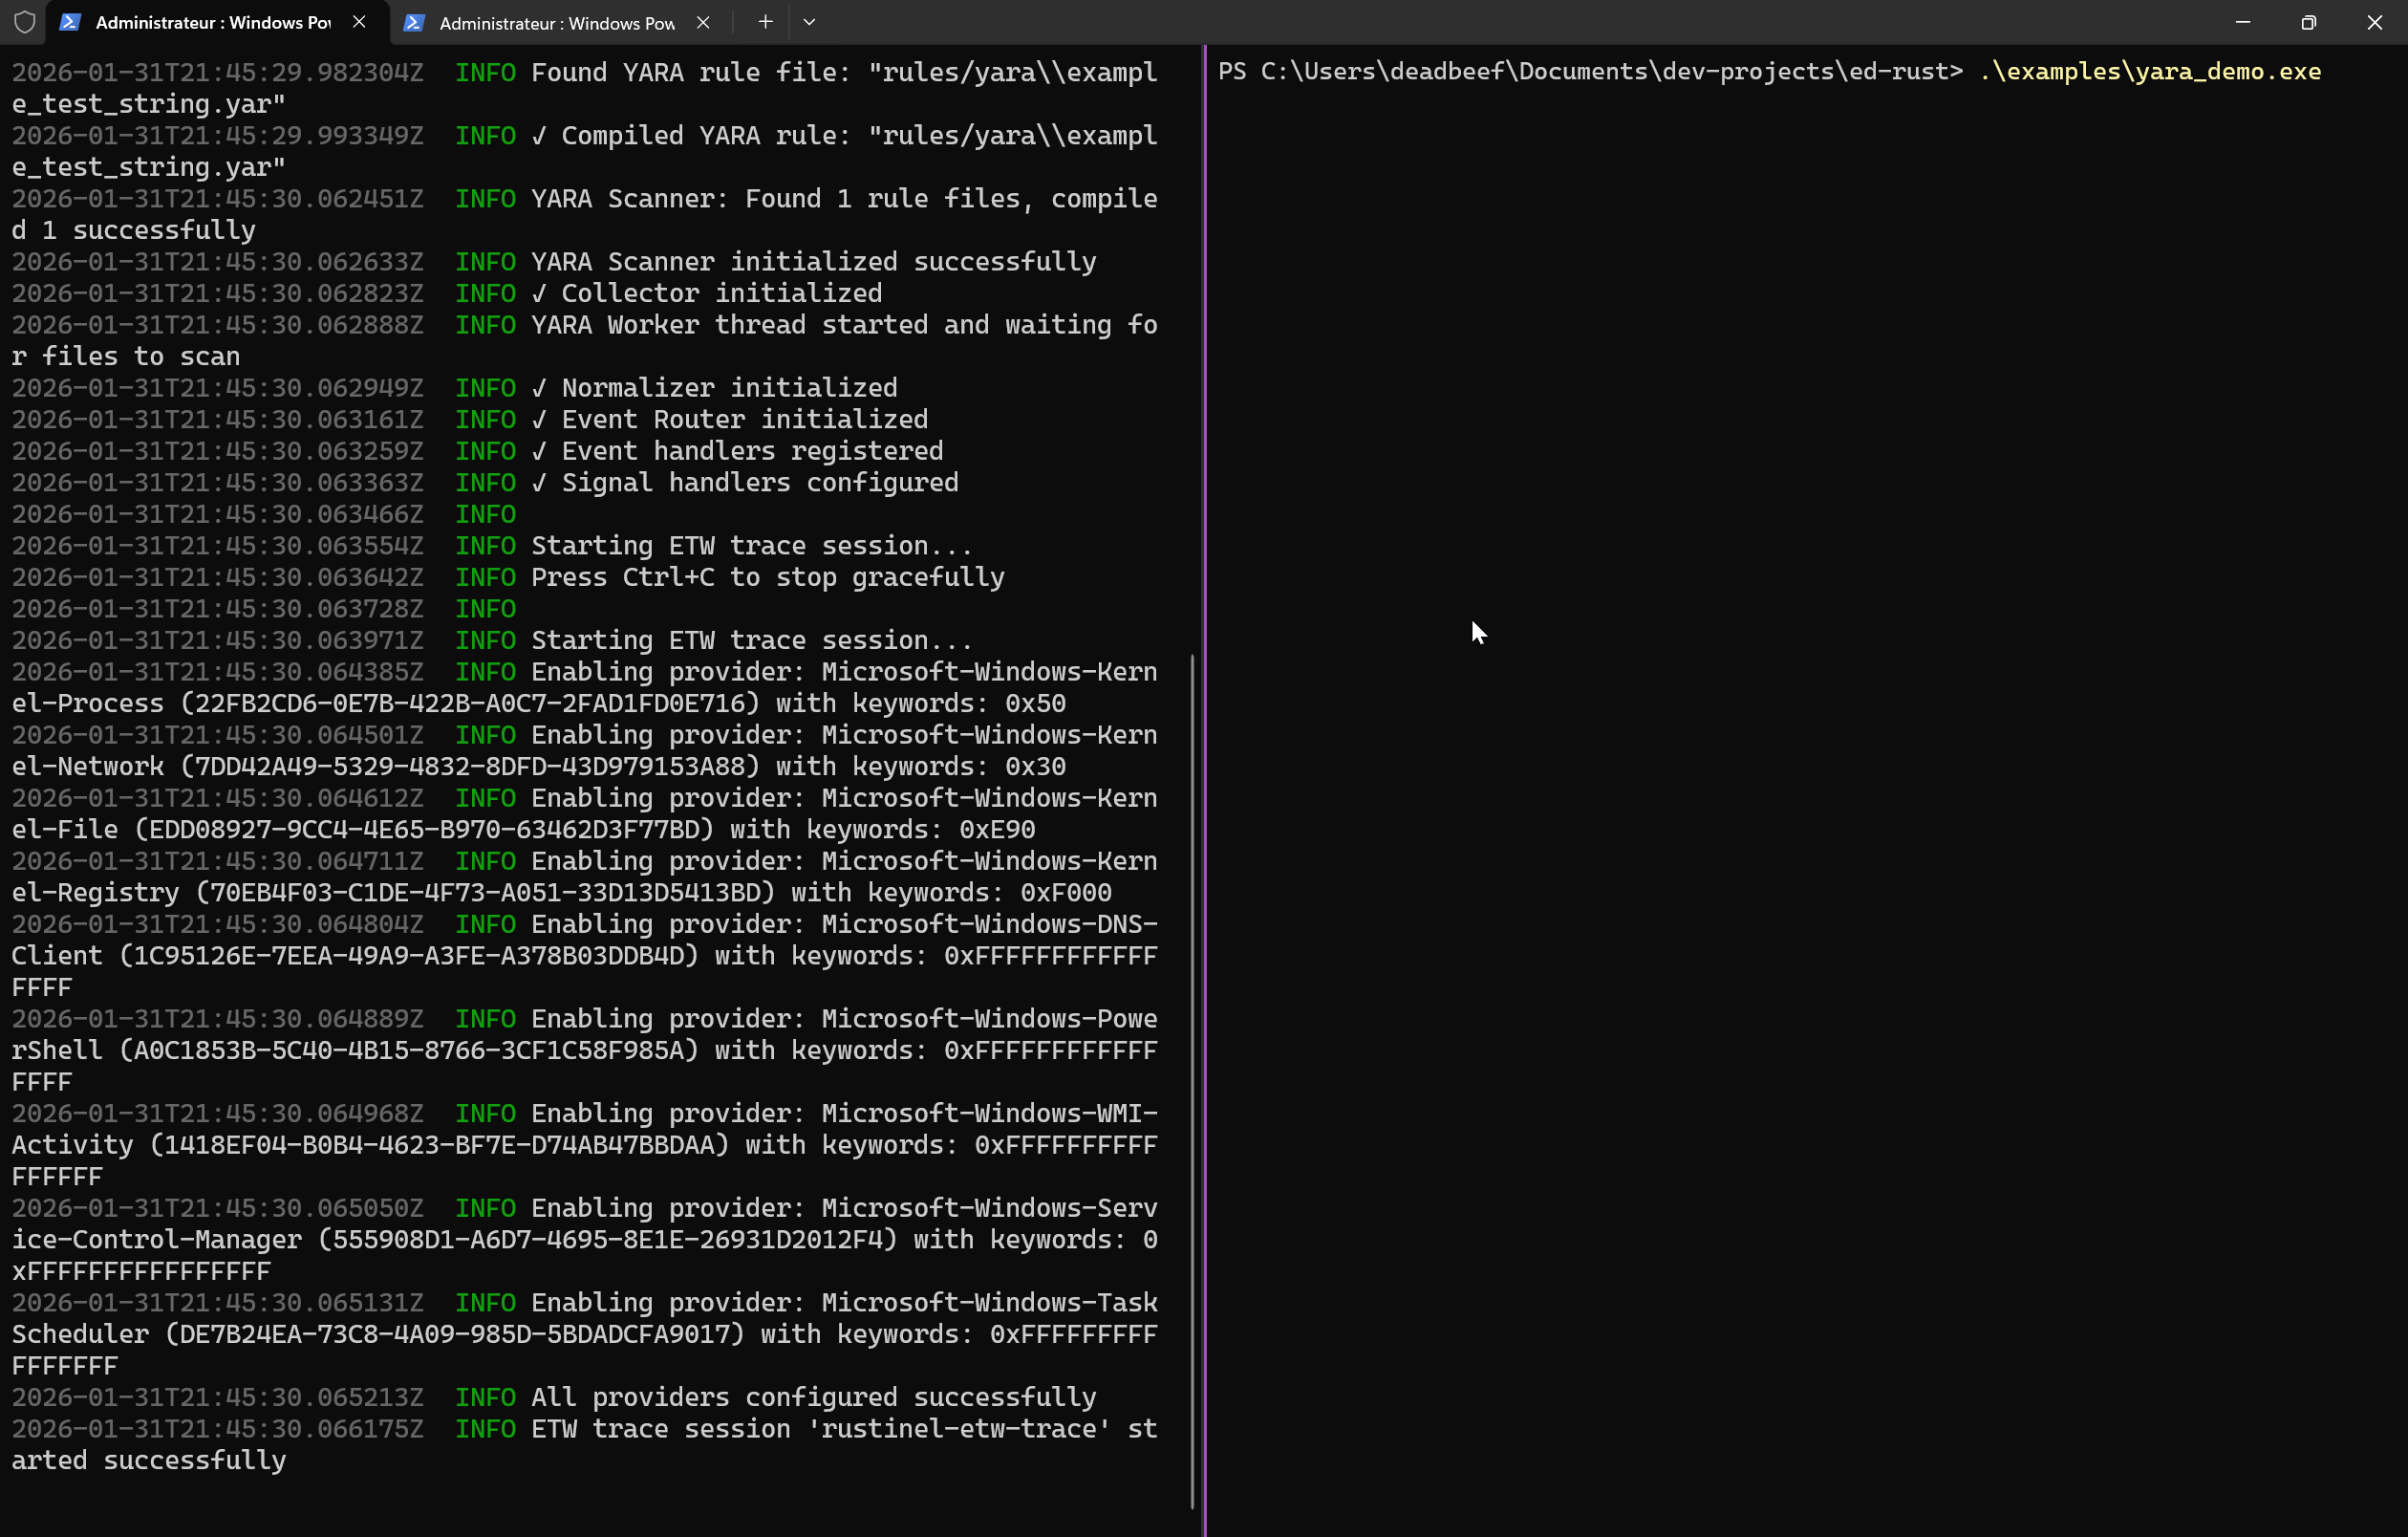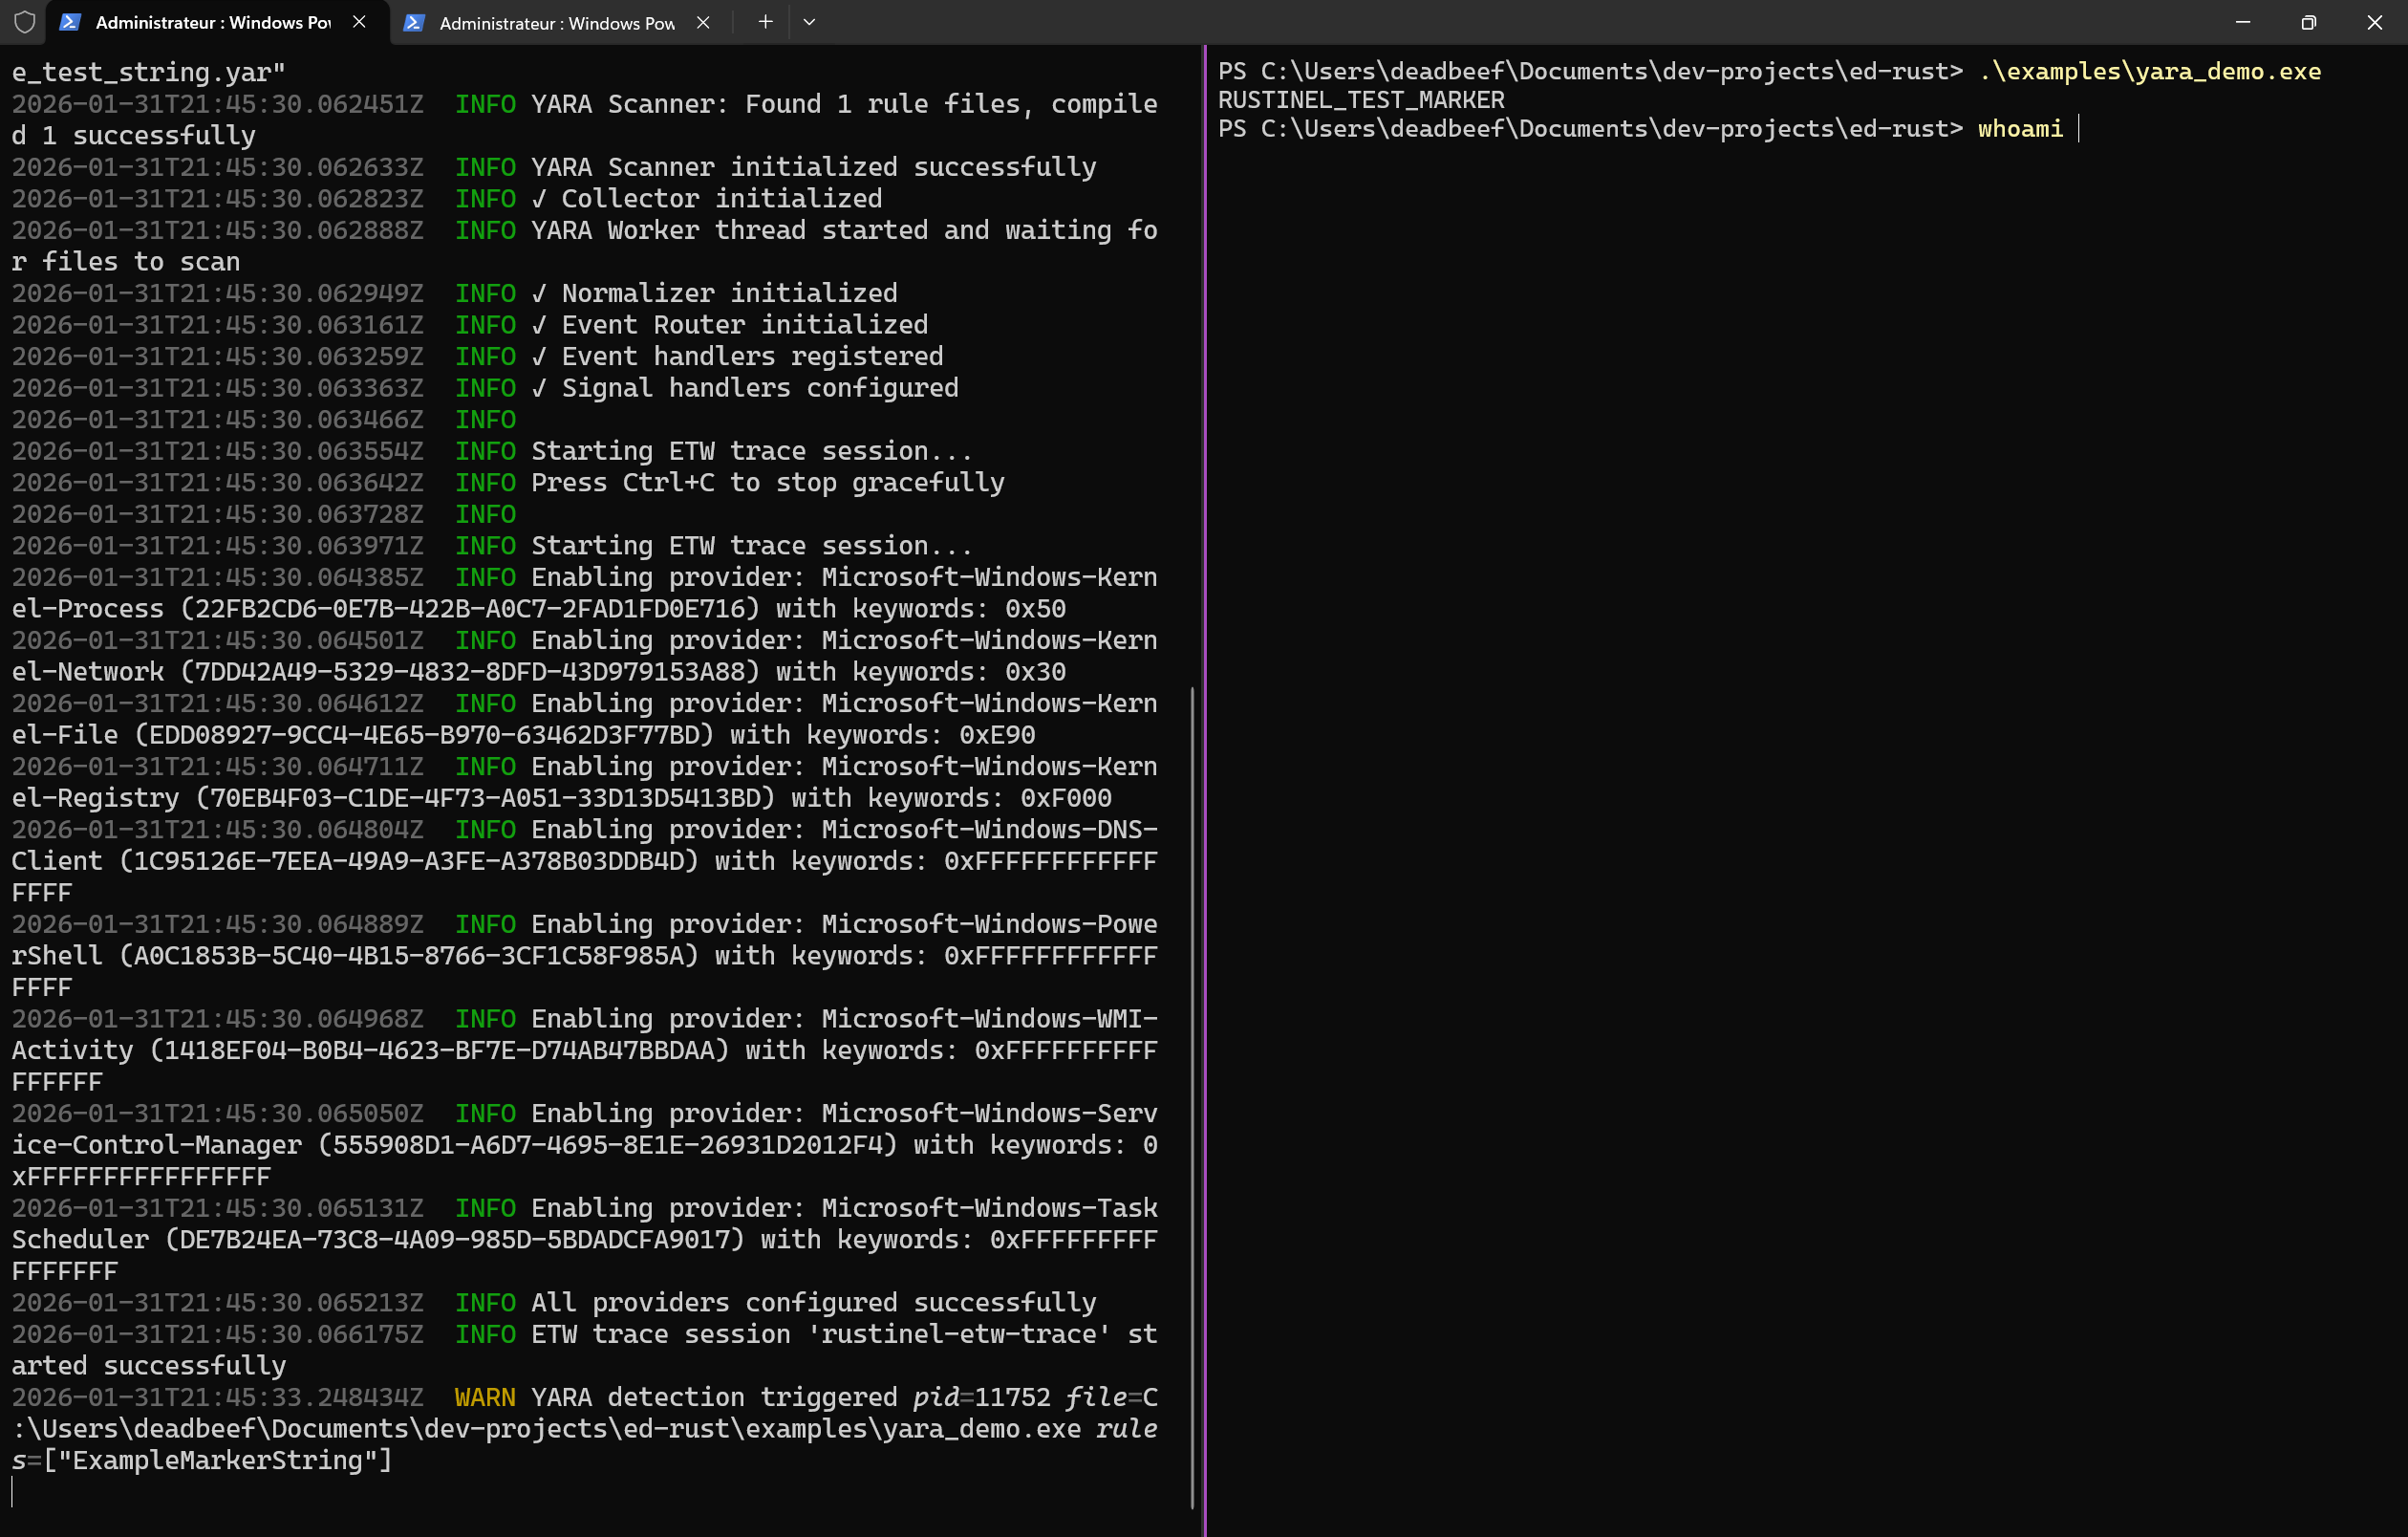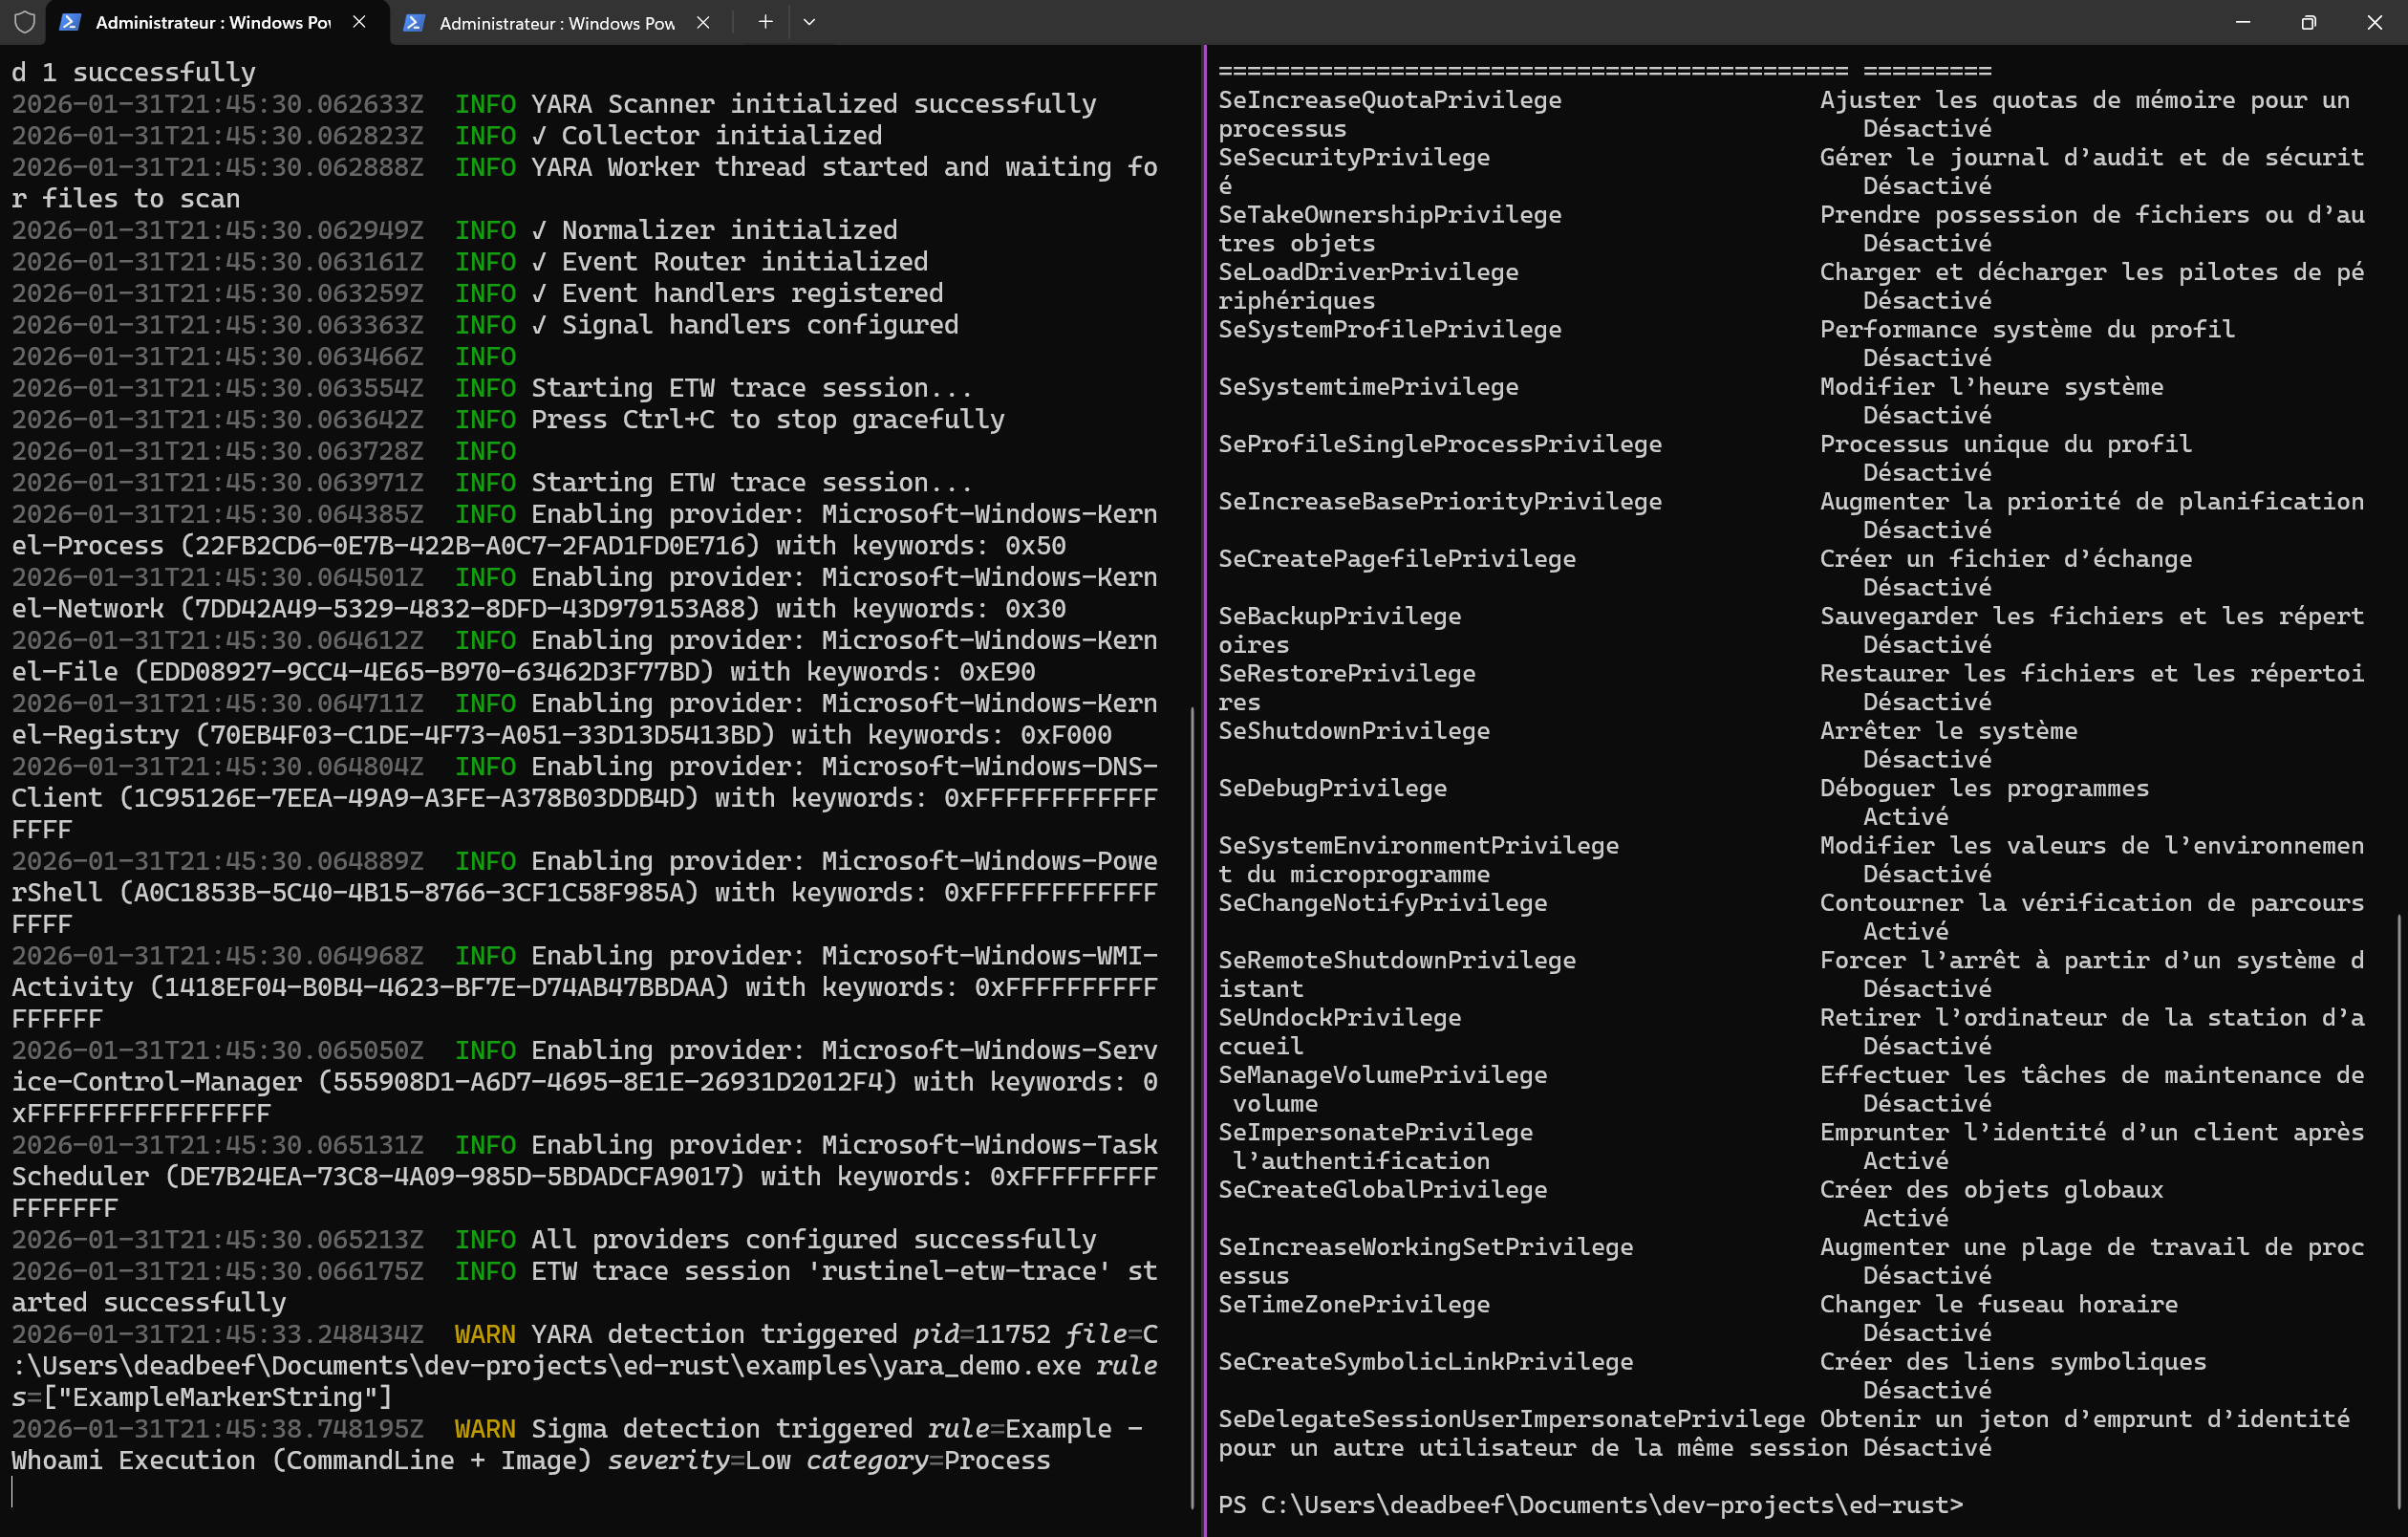 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 byinarie/zirconium
Ferramenta para pesquisar IOCs relacionados ao HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065







