
 #1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 bridg3ops/soc335-cve-2024-49138-exploitation-detected
Análise detalhada de resposta a incidentes sobre a exploração da CVE-2024-49138 no Windows, cobrindo análise de árvore de processos, identificação de…
 kadir/copy-fail-cve-2026-31431-ioc
Kit de detecção, mitigação e IOC para o Copy Fail CVE-2026-31431, escalonamento de privilégios no page-cache do kernel Linux.
 ncsc-nl/openssl-2022
Informações operacionais sobre CVE-2022-3602 e CVE-2022-3786, duas vulnerabilidades no OpenSSL 3
 360netlab/dga
DGA suspeito de PDNS e Sandbox.
 hamza-megahed/odin
Scanner centralizado de IoC que implanta Loki em endpoints, coleta resultados de detecção e analisa logs em CSV para resposta a incidentes e análise…
 00gxd14g/misp-extractor
Extrai atributos selecionados do MISP, incluindo endereços IP, URLs e hashes, em arquivos de saída reutilizáveis.
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
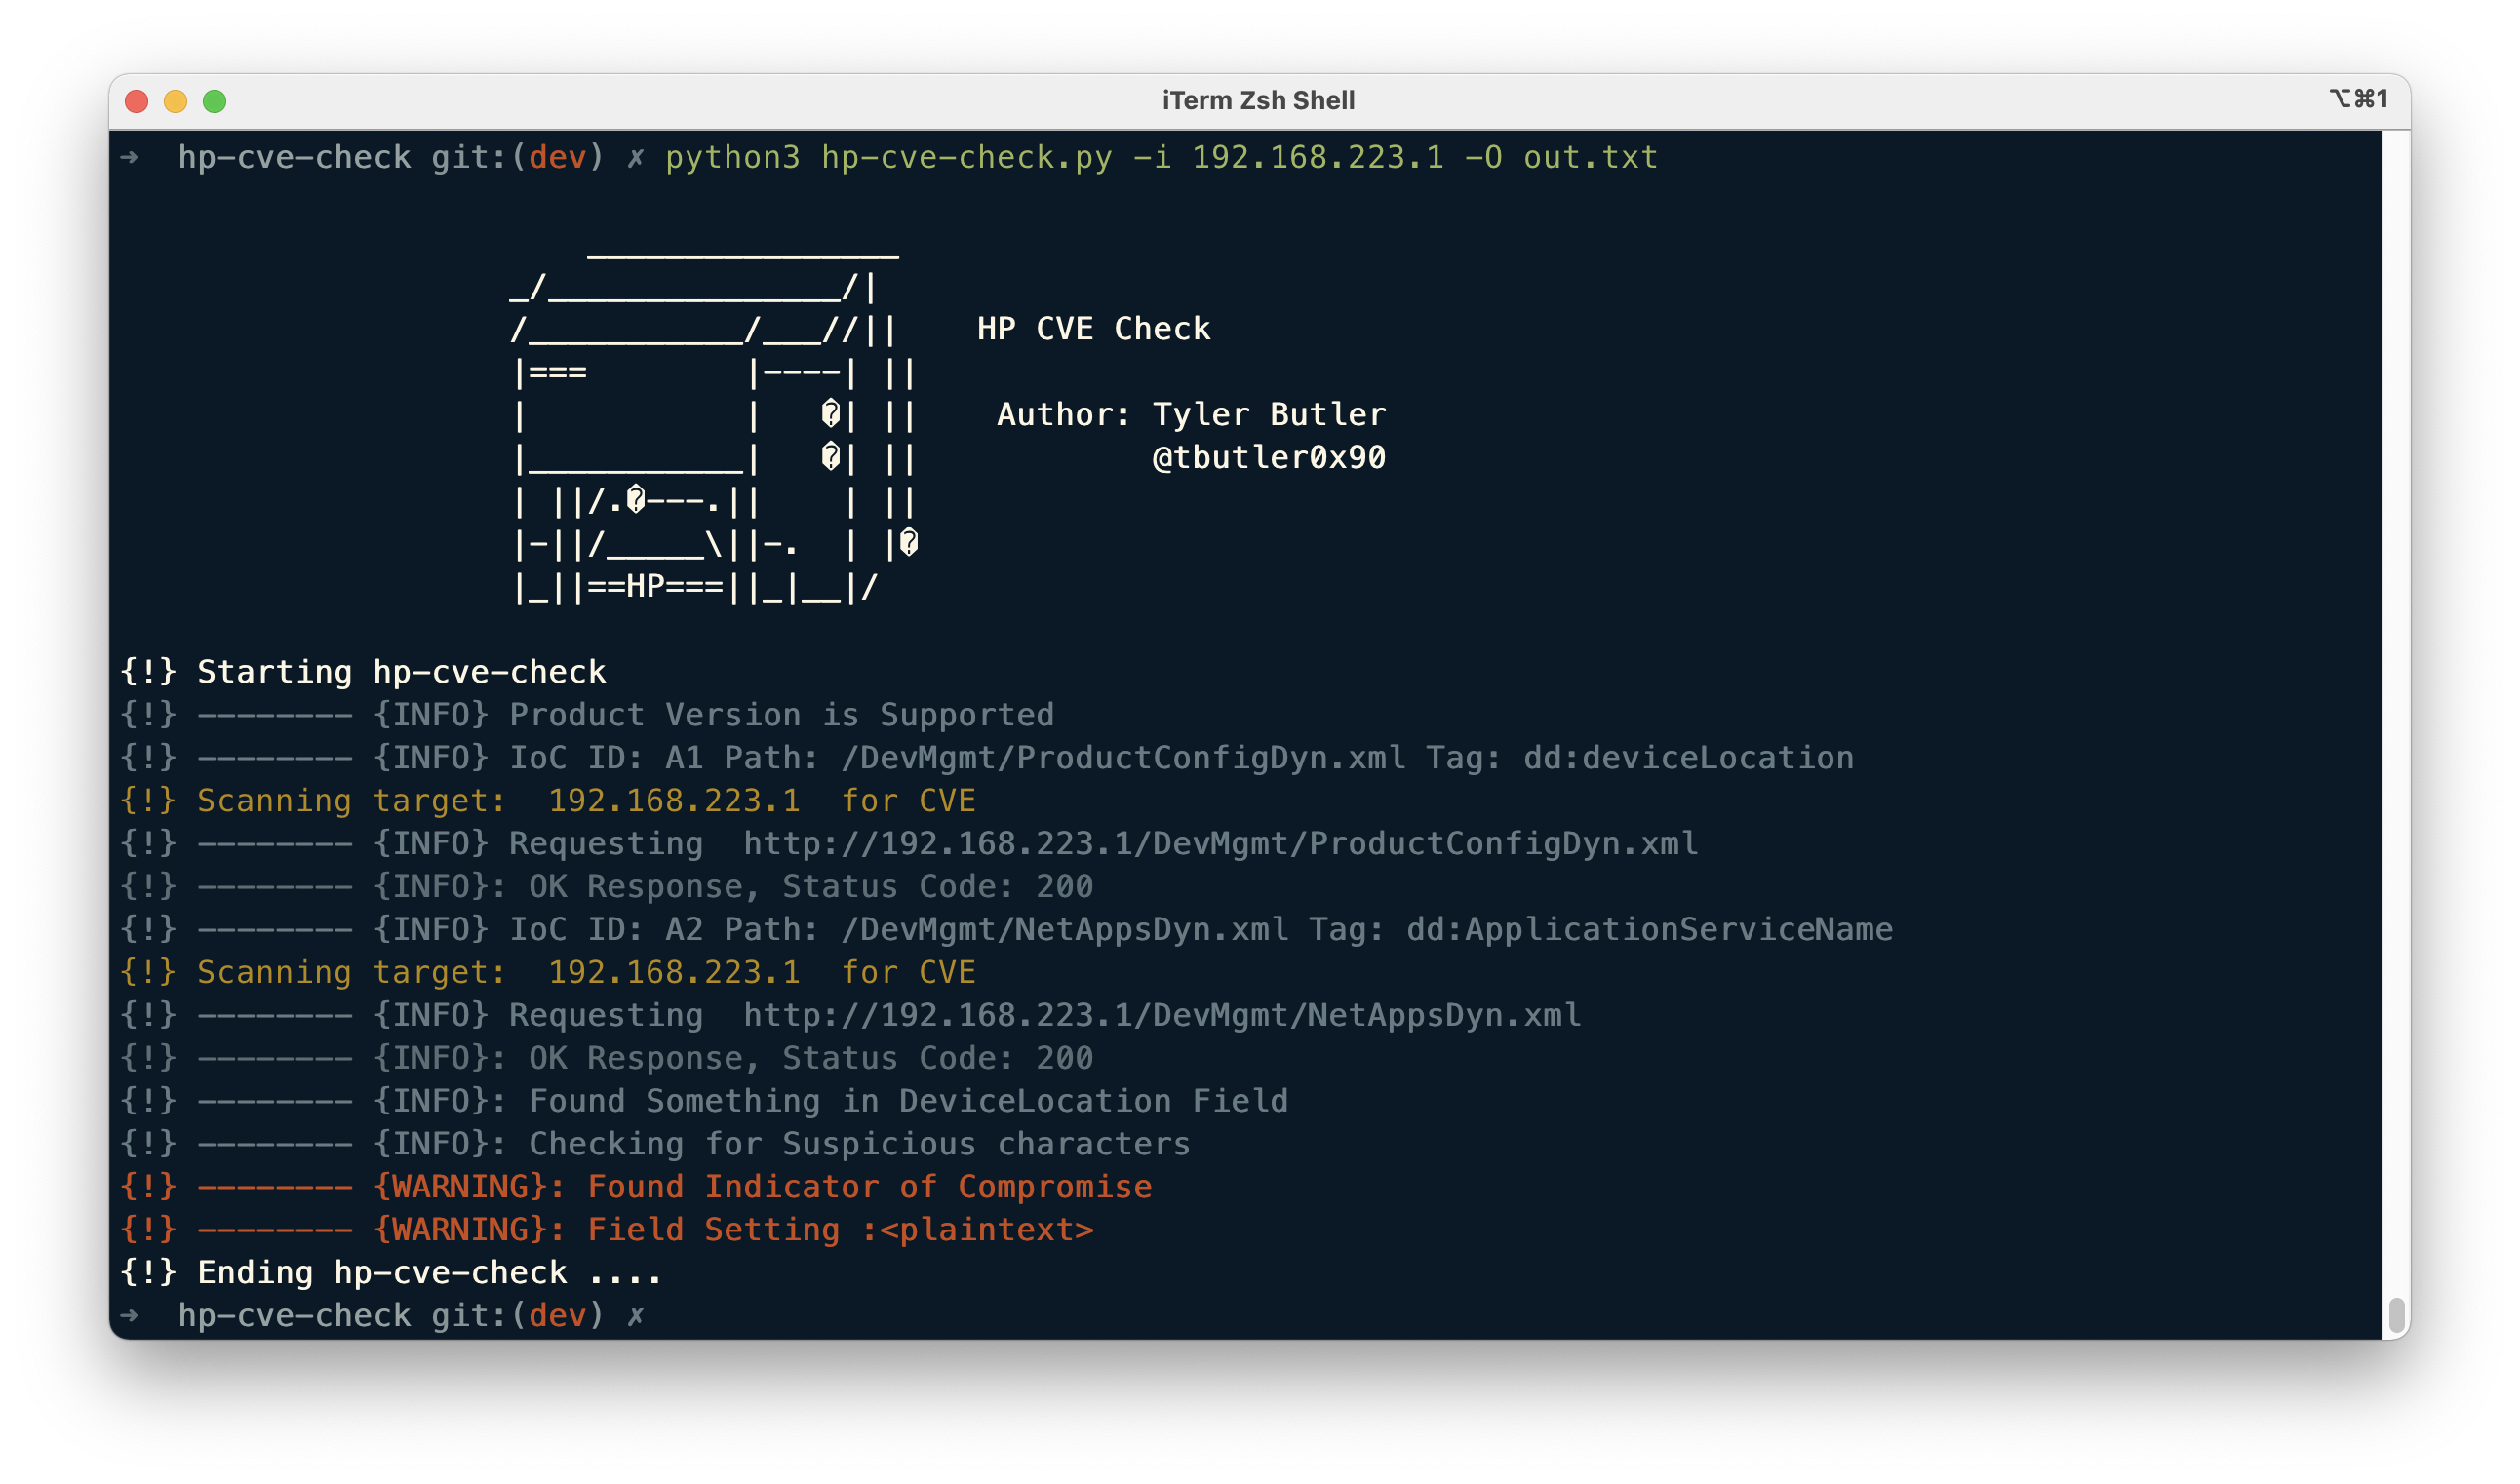 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check é um script python para buscar em alvos por indicadores de comprometimento relativos ao CVE-2021-3441
 ma1am/cve-2022-26134-exploit-detection
Este repositório contém a regra Yara e o método que um investigador de segurança pode querer usar para caça a ameaças associadas ao CVE-2022-26134 em…
 murrayr0123/cve-2024-3400-compromise-checker
Um script bash simples para verificar evidências de comprometimento relacionadas ao CVE-2024-3400
 techwithorgito/cve-2025-55182-researching-process
Repositório de pesquisa defensiva para CVE-2025-55182 (RCE pré-autenticação em React Server Components/Next.js). Inclui análise técnica, regras de…
 cert-hr/log4shell
Este repositório contém IoCs associados à exploração do CVE-2021-4428.
 dpfkdlemtp/cve-2026-100633
Publicado CVE do SiYuan · Relator: dpfkdlemtp · Links oficiais do registro e do aviso
 thehive-project/cortex
Cortex: um Poderoso Motor de Análise de Observáveis e Resposta Ativa
 synacktiv/krustyloader-analysis
Análise do KrustyLoader
 0xblackash/cve-2026-60206
CVE-2026-60206
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contém uma regra yara simples para caçar possíveis arquivos de configuração do KeePass comprometidos
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
# Sigma-Rule-for-CVE-2021-40438-Attack-Attemp







