
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 ntop/ntopng
Monitoramento de Tráfego Baseado na Web e de Tráfego de Rede em Cibersegurança
 zoneminder/zoneminder
ZoneMinder é um aplicativo de software de circuito fechado de televisão gratuito e de código aberto, desenvolvido para Linux, que suporta câmeras IP,…
 ossec/ossec-hids
OSSEC é um Sistema de Detecção de Intrusão baseado em Host de Código Aberto que realiza análise de logs, verificação de integridade de arquivos,…
 ntop/ndpi
Kit de Software de Inspeção Profunda de Pacotes Open Source
 efforg/rayhunter
Ferramenta Rust para detectar simuladores de estação rádio-base em um hotspot móvel Orbic.
 netalertx/netalertx
Visibilidade centralizada de rede e descoberta contínua de ativos. Monitore dispositivos, detecte mudanças e mantenha-se atento em redes distribuídas.
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
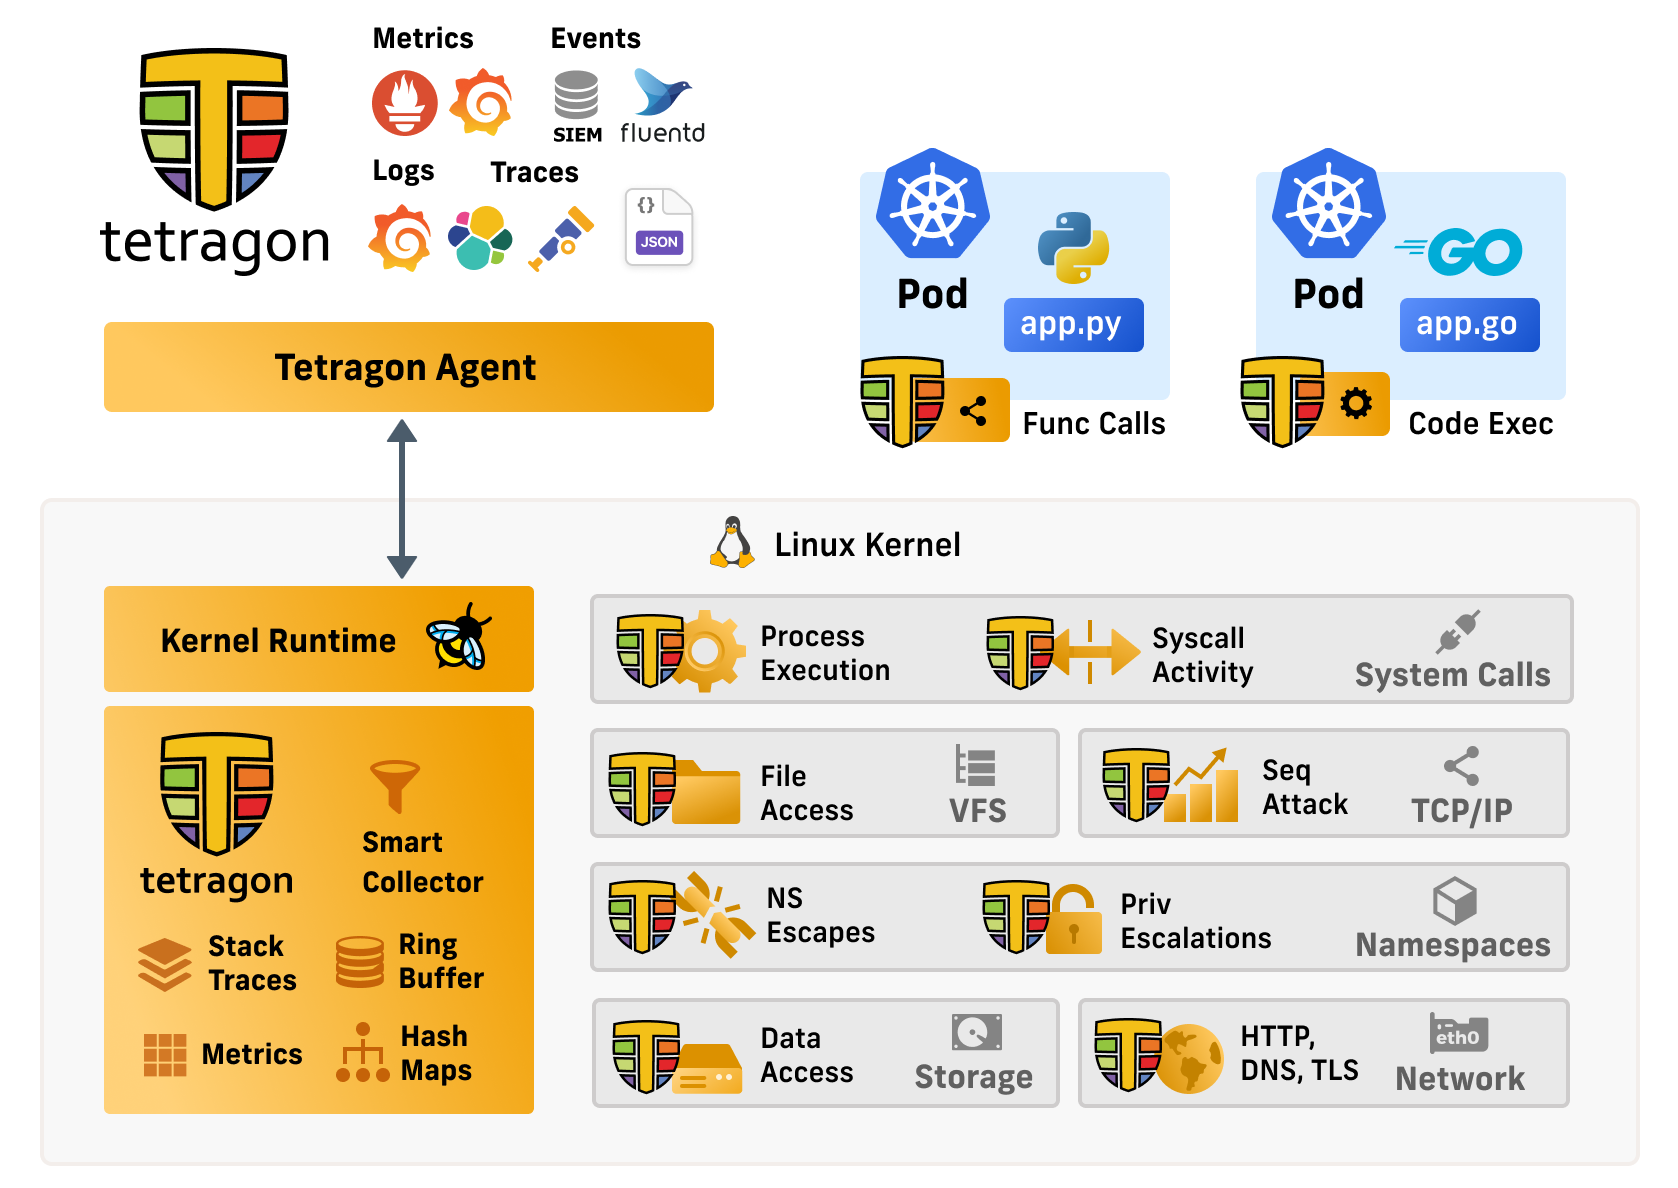 cilium/tetragon
Observabilidade de Segurança e Aplicação de Regras em Tempo de Execução baseado em eBPF
 clong/detectionlab
Automatize a criação de um ambiente de laboratório completo com ferramentas de segurança e melhores práticas de registro.
 0x4d31/awesome-threat-detection
Lista curada de recursos de detecção e caça a ameaças: regras de detecção, ferramentas de SIEM e análise de logs, monitoramento de endpoint/rede,…
 the-tcpdump-group/libpcap
Biblioteca independente de sistema para captura e filtragem de pacotes em nível de usuário. Fornece uma estrutura portátil para monitoramento de rede…
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 hacklcx/hfish
Sistema de honeypot de nível empresarial para detecção de violações internas de rede, ameaças externas e produção de inteligência de ameaças com mais…
 neo23x0/signature-base
Banco de dados de assinaturas YARA e IOCs para meus scanners e ferramentas
 thinkst/canarytokens
Canarytokens ajuda a rastrear atividade e ações na sua rede.
 elastic/detection-rules
Desenvolva, valide e publique regras de detecção SIEM para o Elastic Security, com ferramentas de CLI em Python, análise de KQL, integração com…
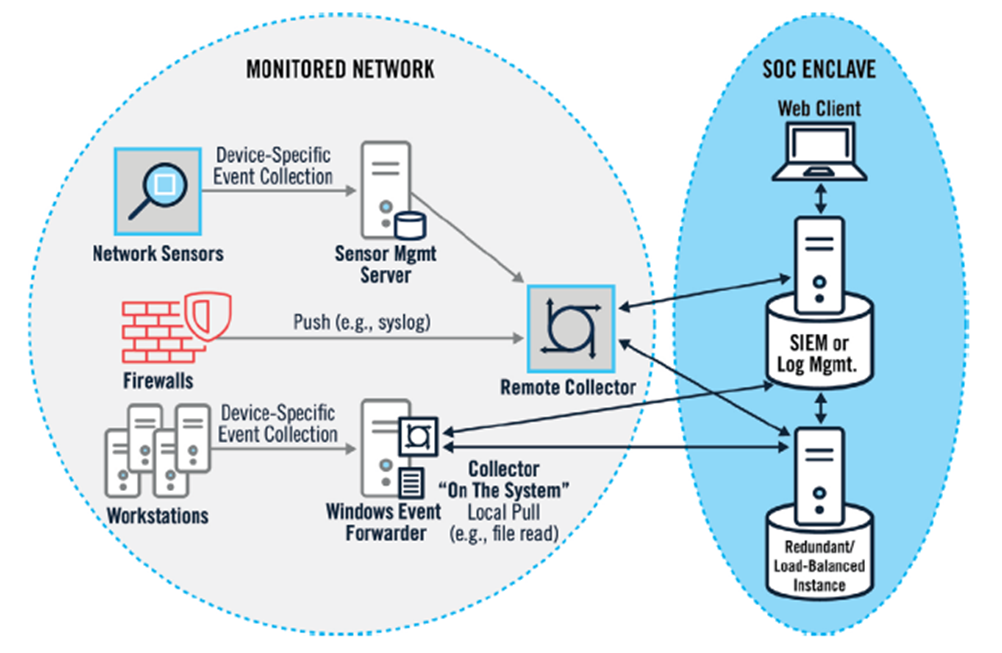 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…







