
 hacklcx/hfish
Sistema de honeypot de nível empresarial para detecção de violações internas de rede, ameaças externas e produção de inteligência de ameaças com mais de 90 emulações de serviços e honeypots web personalizáveis.

O HFish é um honeypot gratuito de tipo comunitário, focado em cenários de segurança empresarial. Partindo de três cenários: detecção de comprometimento interno, percepção de ameaças externas e produção de inteligência de ameaças, ele fornece aos usuários funções práticas e operáveis de forma independente. Através de honeypots de interação média/baixa seguros, ágeis e confiáveis, aumenta a capacidade dos usuários nas áreas de percepção de comprometimento e inteligência de ameaças.
O HFish é um produto honeypot gratuito de tipo comunitário pertencente à Beijing Weibu Online Technology Co., Ltd.
O HFish suporta mais de 90 tipos de serviços honeypot, incluindo serviços básicos de rede, sistemas OA, sistemas CRM, sistemas de armazenamento NAS, servidores web, plataformas de operação e manutenção, produtos de segurança, APs sem fio, switches/roteadores, sistemas de e-mail, dispositivos IoT, etc. Suporta a criação de honeypots web personalizados pelo usuário, atração de tráfego para a nuvem de honeypot gratuita, capacidade de percepção de varredura de portas totais com opção de ativar/desativar, configuração personalizável de iscas, implantação com um clique, suporte multiplataforma e multiarquitetura (Linux x32/x64/ARM, Windows x32/x64 e vários sistemas operacionais nacionais), suporte a CPUs nacionais como Loongson, Haiguang, Phytium, Kunpeng, Tengyun, Zhaoxin, requisitos de desempenho extremamente baixos, alertas por e-mail/syslog/webhook/WeChat Corporativo/DingTalk/Feishu, etc., ajudando os usuários a reduzir custos de operação e melhorar a eficiência operacional.
Os usuários precisam primeiro implantar o servidor de gerenciamento e, em seguida, através dos nós honeypot integrados do servidor ou implantando novos nós. Visite o site oficial: https://hfish.net
Se houver necessidade de download corporativo, você também pode acessar a área de documentação do HFish para baixar os documentos de implantação.
Produto honeypot gratuito, simples e seguro
Os honeypots são geralmente definidos como produtos de detecção com capacidade leve e baixa taxa de falsos positivos, sendo também uma das fontes de qualidade para a produção local de inteligência de ameaças nas empresas. O HFish pode ajudar usuários de pequenas e médias empresas a evitar avalanches de alertas, aumentando a percepção de ameaças e a capacidade de produção de inteligência com baixo custo em suas operações diárias de segurança. Atualmente, a força da comunidade está constantemente ajudando o HFish a se aperfeiçoar, explorando em conjunto as melhores práticas de defesa por engano.
Nós de percepção de ameaças seguros e ágeis
O HFish é amplamente utilizado para perceber movimentação lateral de hosts comprometidos em redes internas de escritório, ambientes de produção, nuvens internas e outros ambientes, vazamento de contas de funcionários, comportamentos de varredura e探测, produção de inteligência privada, e até mesmo exercícios internos e treinamento de conscientização de segurança. As diversas formas de saída de alerta do HFish, combinadas com plataformas de SIEM, NDR, XDR ou logs, ampliam significativamente o horizonte de detecção.
O HFish adota arquitetura B/S. O HFish é composto por um servidor de gerenciamento (server) e nós (client). O servidor de gerenciamento é usado para gerar e gerenciar os nós, além de receber, analisar e exibir os dados retornados pelos nós. Os nós aceitam o controle do servidor e são responsáveis por construir os serviços honeypot.
No HFish, o servidor de gerenciamento é usado apenas para análise e exibição de dados, os nós realizam a virtualização dos honeypots, e por fim, os honeypots suportam os ataques.
Diagrama de relacionamento dos módulos do HFish
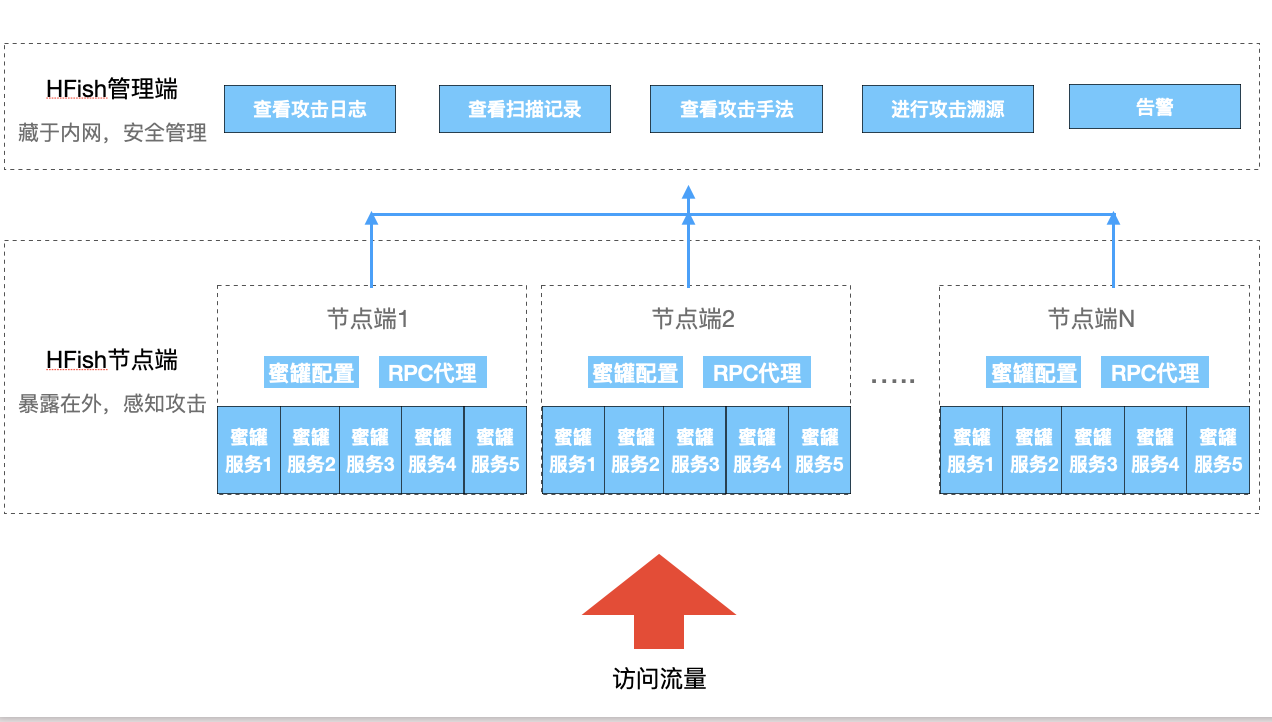
No dia 7 de agosto de 2019, lançamos nosso primeiro honeypot de código aberto, o HFish. Nos 16 meses seguintes, o HFish obteve 2,6k estrelas no GitHub e se tornou um projeto GVP entre os TOP5 da categoria de segurança no Gitee.
Em 9 de fevereiro de 2021, incorporando feedback da comunidade e reflexões dos últimos 2 anos, iniciamos o HFish v2, um sistema de captura e engodo de ameaças com um conceito totalmente novo, e anunciamos que seria licenciado gratuitamente a todos os usuários no modelo de código fechado compartilhado.






