
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit
 fankh/vulnerability-poc
Laboratórios de prova de conceito (PoC) de CVEs, scripts de exploração e regras de detecção/prevenção (Nginx, Apache, Snort, YARA) para CVEs de alta…
 gmh5225/crowarmor
Driver de segurança do kernel Linux que usa LSM para endurecer o sistema, monitorar e restaurar a integridade da tabela de syscalls, e proteger os…
 withsecurelabs/lazarus-sigma-rules
Regras Sigma para detetar TTPs do Grupo Lazarus, abrangendo execução de documentos maliciosos, abuso do PowerShell, tarefas agendadas e acesso a…
 elihiho/security-operations-labs
Threat Modeling, segmentação de TI/OT, detecção Snort e validação reproduzível de um perfil de detecção Drupal.
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…
 infokom-ki/zimbra-cve-2026-73570-rules
Regras de detecção do Wazuh para CVE-2026-73570, uma injeção de comandos do sistema operacional no Zimbra Collaboration Suite, monitorando logs de…
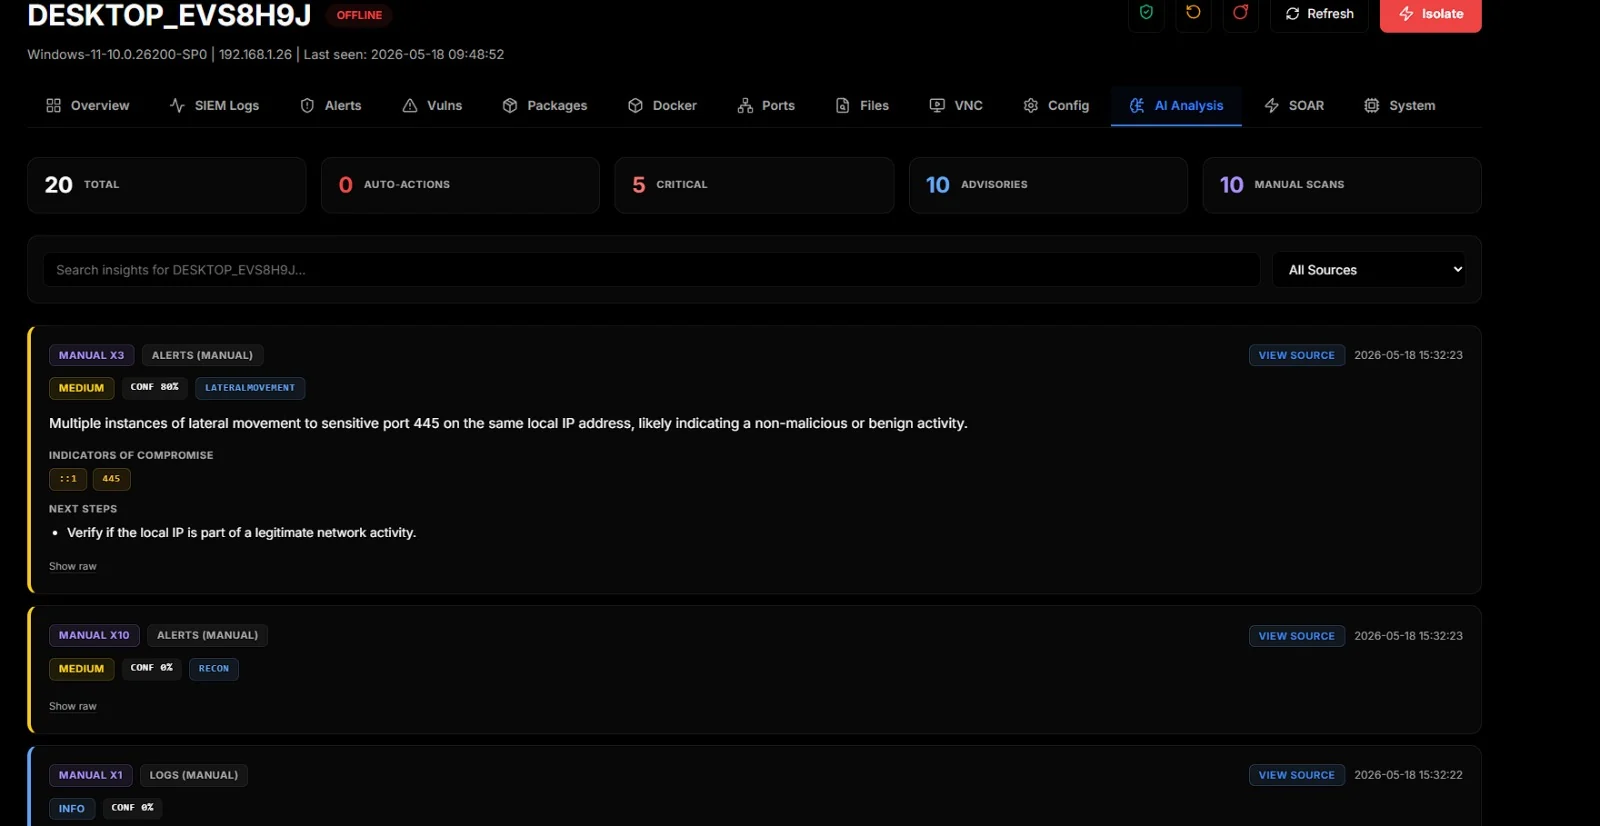 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 vasyapokemon/cve-2026-31431
Kit de pesquisa e detecção para LPE no kernel Linux CVE-2026-31431, incluindo análise de exploits, regras YARA, detecção via auditd/Falco, guia de…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Validação crítica de buffer ignorada em deserialize_tensor() (llama.cpp < b8492). Buffer de tensor nulo ignora a verificação de limites, permitindo…
 mr-r3b00t/cve-2026-0300
Honeypot enganoso projetado para simular e monitorar tentativas de exploração direcionadas à CVE-2026-0300, capturando o comportamento do atacante…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de defesa em tempo de execução do kernel para vulnerabilidades AF_ALG, com rastreamento de sockets via eBPF, endurecimento com Ansible e um…
 ashok523/cve-2026-31431
# Pacote de playbook de resposta a incidentes e detecção defensiva para CVE-2026-31431 (Copy Fail) LPE do kernel Linux, incluindo consultas de caça…
 unfold-security/cve-2026-41940-detection
Assinaturas de detecção para CVE-2026-41940 e esquemas para logs do cPanel
 detect-defenselab/cve-2026-31431-detection-defense
Orientação de pesquisa e detecção para CVE-2026-31431, uma bypass baseada em io_uring do monitoramento de chamadas de sistema. Fornece regras de…
 thrandomv/cve-2026-31431-detection
Pacote de detecção defensiva para CVE-2026-31431 (LPE AF_ALG do kernel Linux). Regras Sigma, Falco, auditd, KQL e EQL mapeadas para MITRE ATT&CK…
 srozb/reditrap
Honeypot Redis mínimo que deteta explorações do RediShell (CVE-2025-49844).
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Detecção e remediação em uma única execução para servidores cPanel/WHM comprometidos via CVE-2026-41940, incluindo verificações de IOC, limpeza de…
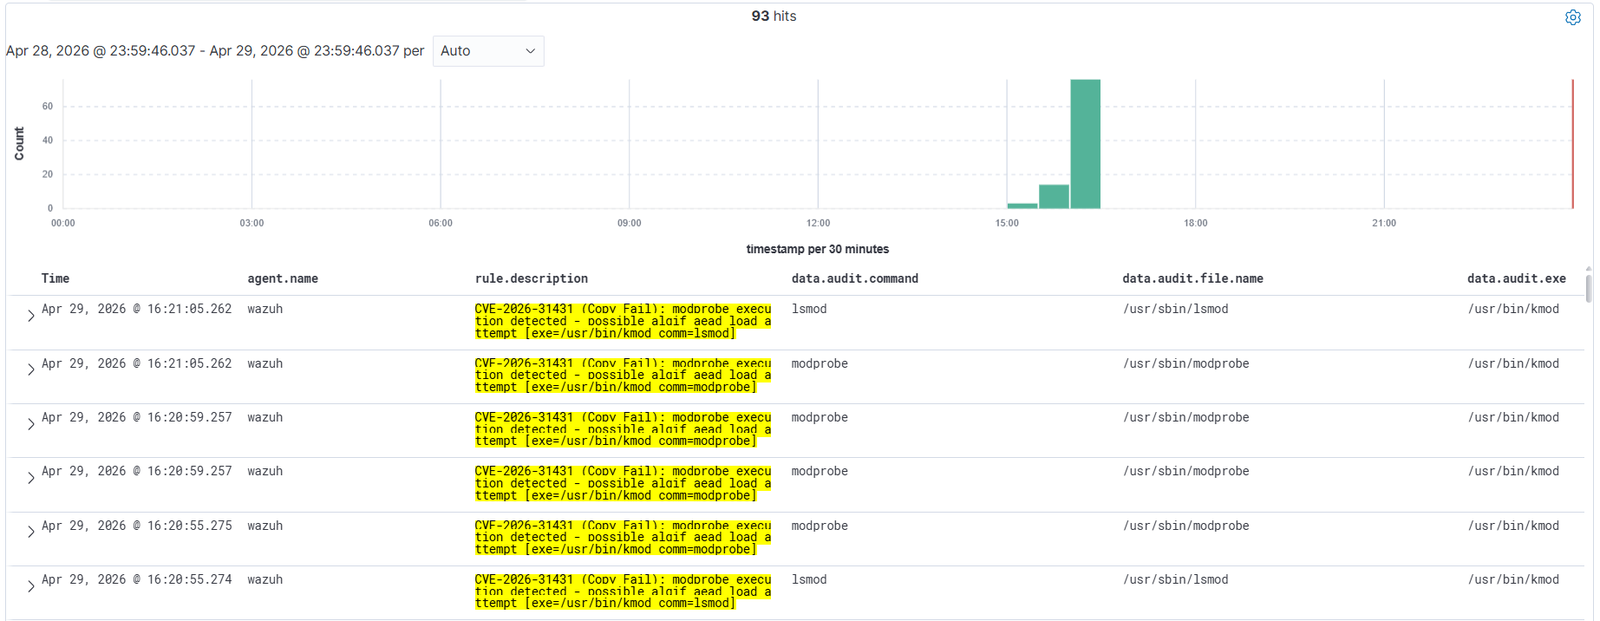 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 regras de detecção para CVE-2026-31431 (Copy Fail) - Escalação de privilégios local no Linux via gravação no cache de página do…








