
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit
 chris408/ct-exposer
Uma ferramenta OSINT que descobre subdomínios ao pesquisar logs de Transparência de Certificados.
 ga0/netgraph
Um sniffer HTTP multiplataforma com uma interface web
 morpheuslord/gpt_vuln-analyzer
Utiliza a API do ChatGPT, API do Bard e Llama2, módulos Python-Nmap, DNS Recon, PCAP e JWT recon e utiliza o modelo GPT3 para criar relatórios de…
 hisxo/reconaizer
Uma extensão do Burp Suite para adicionar OpenAI (GPT) no Burp e ajudar você com seu reconhecimento de Bug Bounty para descobrir endpoints,…
 c0rv4x/project-black
Controle de progresso de Pentest/BugBounty com módulos de varredura
 biggiesmallsag/nighthawkresponse
Framework Forense de Resposta a Incidentes
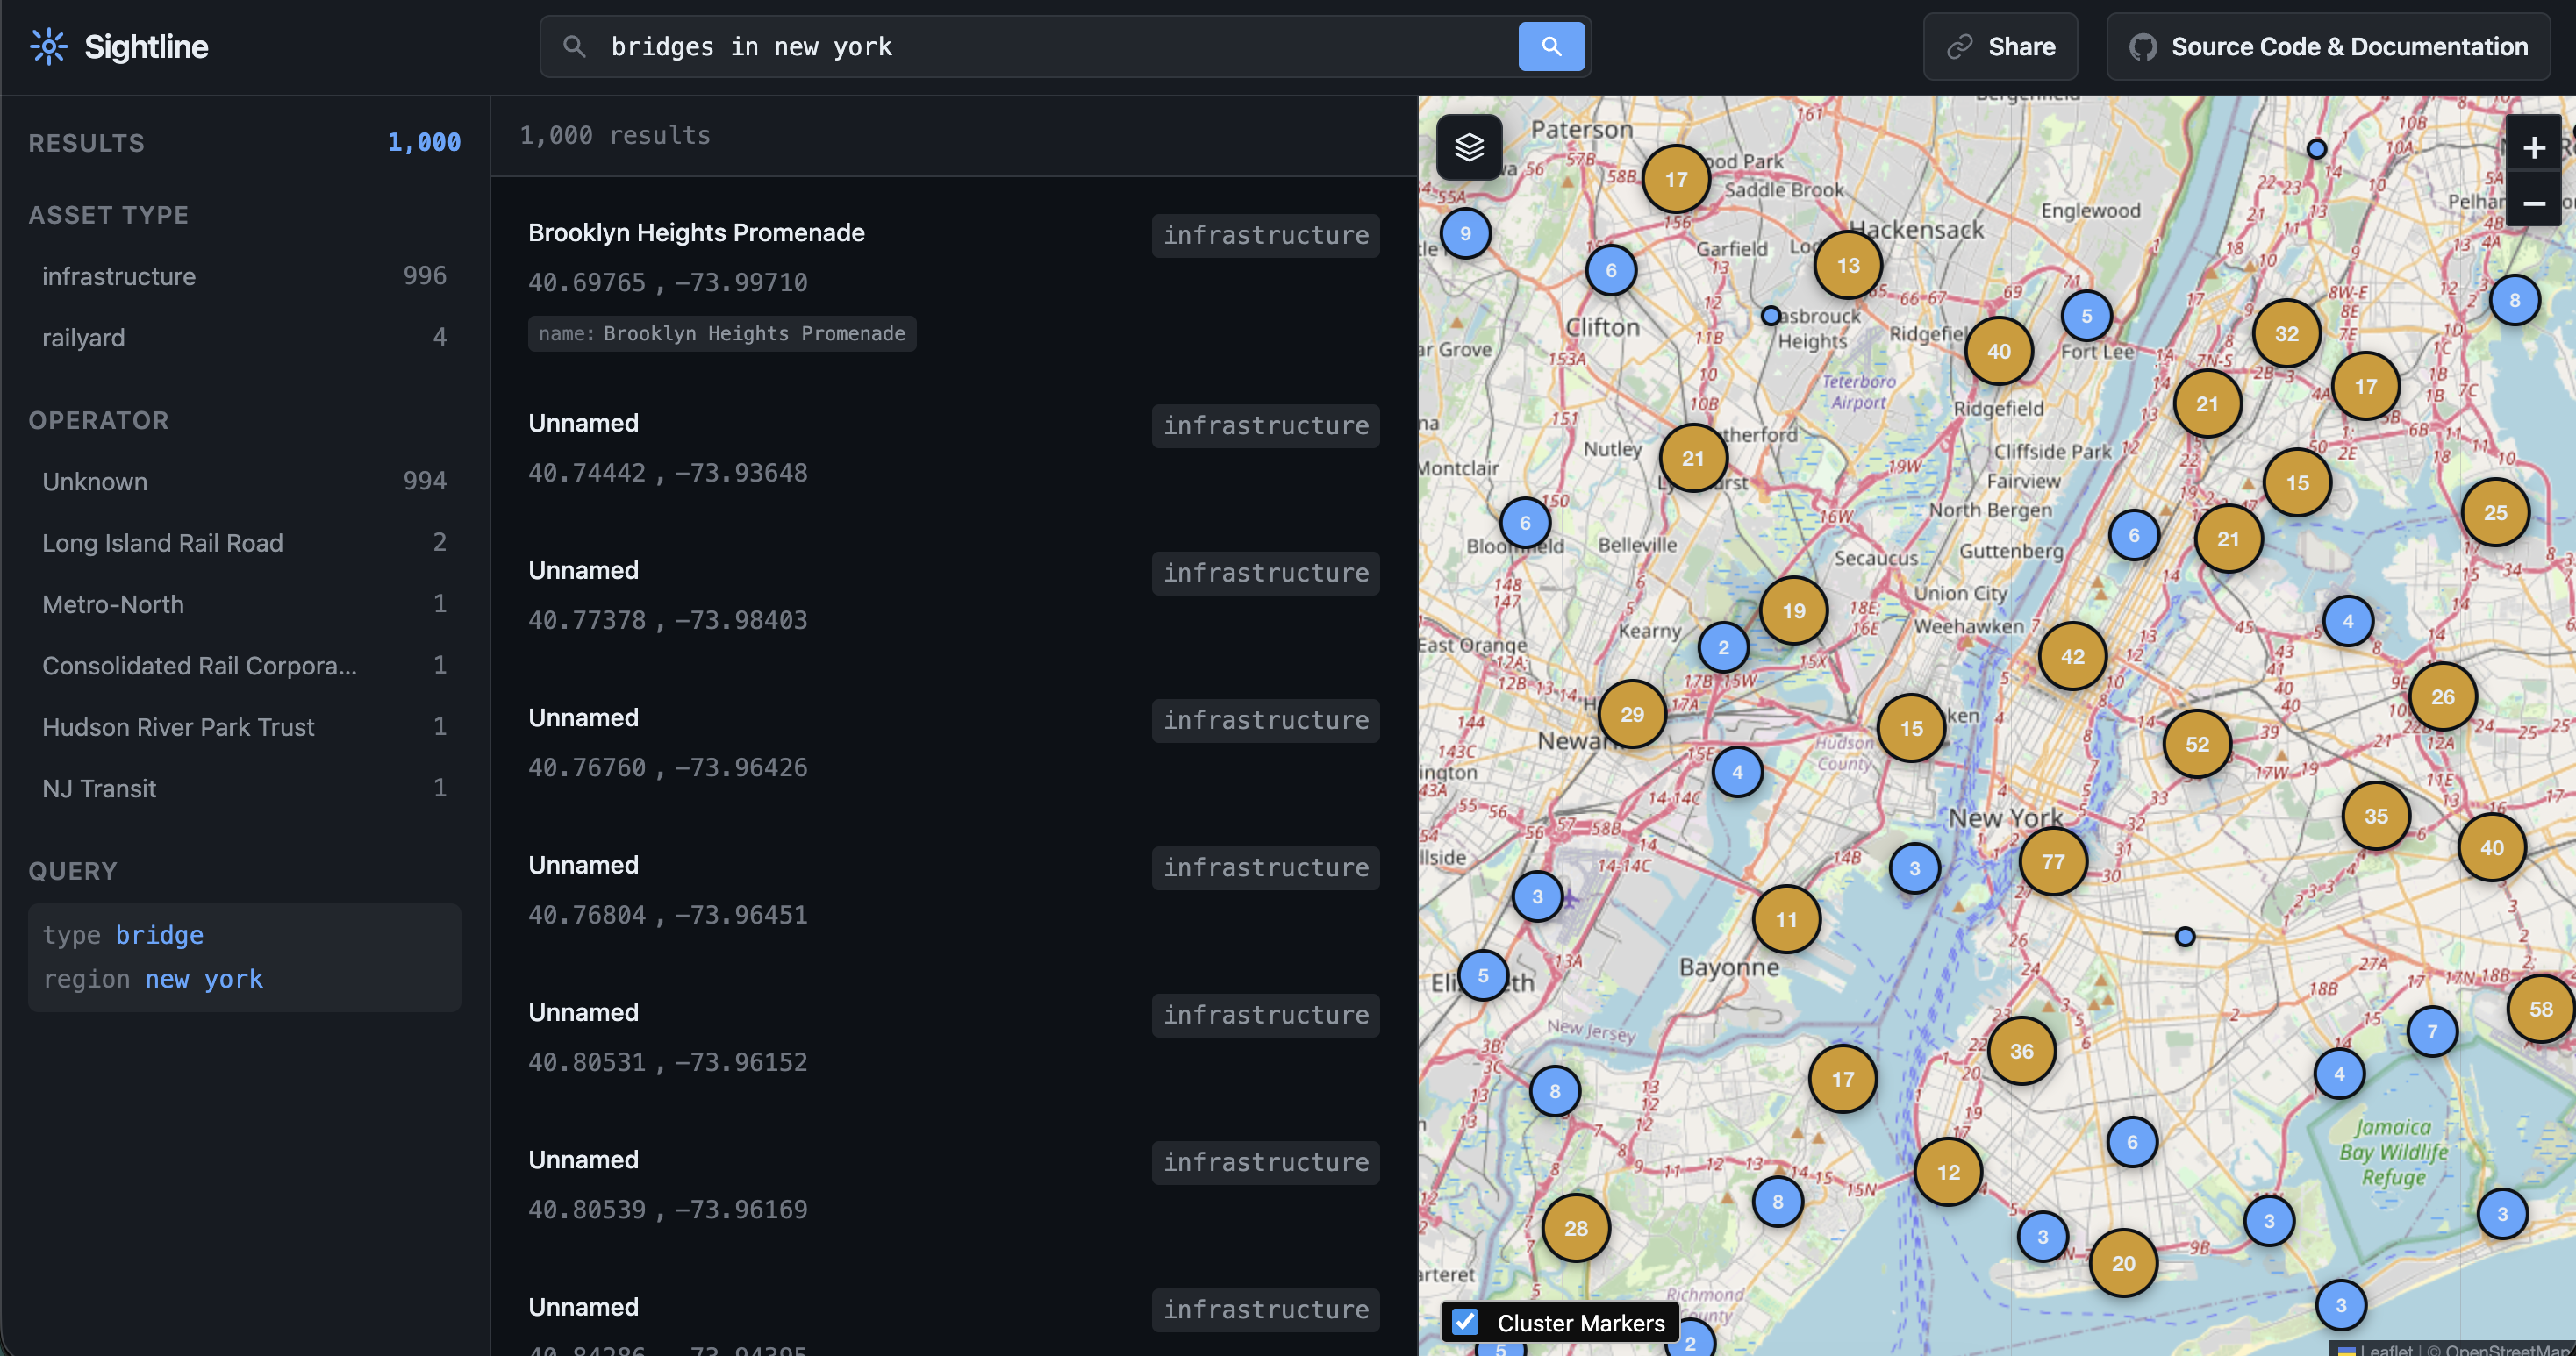 ni5arga/sightline
Um mecanismo de busca OSINT para mapeamento de infraestrutura do mundo real a partir de dados do OpenStreetMap
 bywalks/darkangel
Scanner automatizado de vulnerabilidades white-hat que monitora ativos do HackerOne e Bugcrowd, realiza enumeração de subdomínios, crawling,…
 christophetd/censys-subdomain-finder
⚡ Realize enumeração de subdomínios usando os logs de transparência de certificados da Censys.
 utkusen/wholeaked
uma ferramenta de compartilhamento de arquivos que permite encontrar o responsável em caso de vazamento
 yezz123/soig
Ferramenta OSINT obtém uma variedade de informações de uma conta do Instagram 🛠
 s0md3v/orbit
Ferramenta de Investigação de Transações Blockchain
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Gerador de artefatos de detecção que verifica o bypass de autenticação do cPanel/WHM (CVE-2026-41940) e demonstra RCE via injeção de CRLF, visando a…
 musana/fuzzuli
Fuzzer de URL com consciência de domínio que gera dinamicamente wordlists para descobrir arquivos de backup e sensíveis expostos em servidores web.
 lc/subjs
Busca arquivos javascript de uma lista de URLs ou subdomínios.
 dolevf/graphw00f
Ferramenta de identificação de engine de servidor GraphQL que envia consultas benignas e malformadas para identificar a tecnologia do backend e…
 raikia/credninja
Uma ferramenta multithread projetada para identificar se as credenciais são válidas, inválidas ou credenciais de administrador local válidas dentro…
 hurricanelabs/machinae
Coletor automatizado de inteligência de segurança que consulta feeds públicos e APIs para dados de ameaças em IPs, domínios, URLs, hashes e…








