

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ReconAIzer — Uma extensão do Burp Suite para adicionar OpenAI (GPT) no Burp e ajudar você com seu reconhecimento de Bug Bounty para descobrir endpoints, parâmetros, URLs, subdomínios e muito mais! | Kitploit
Ferramentas/GitHubGitHub/hisxo/reconaizer
ReconhecimentoColeta de InformaçõesSegurança WebSegurança de IA
GitHubhisxo/reconaizer

ReconAIzer

Uma extensão do Burp Suite para adicionar OpenAI (GPT) no Burp e ajudar você com seu reconhecimento de Bug Bounty para descobrir endpoints, parâmetros, URLs, subdomínios e muito mais!

Ver Repositório
90711693há 3 anosRevisado pelo Kitploit
Compartilhar

image

ReconAIzer

ReconAIzer é uma extensão Jython poderosa para o Burp Suite que utiliza a OpenAI para ajudar caçadores de bug bounty a otimizar seu processo de reconhecimento. Esta extensão automatiza várias tarefas, tornando mais fácil e rápido para pesquisadores de segurança identificar e explorar vulnerabilidades.

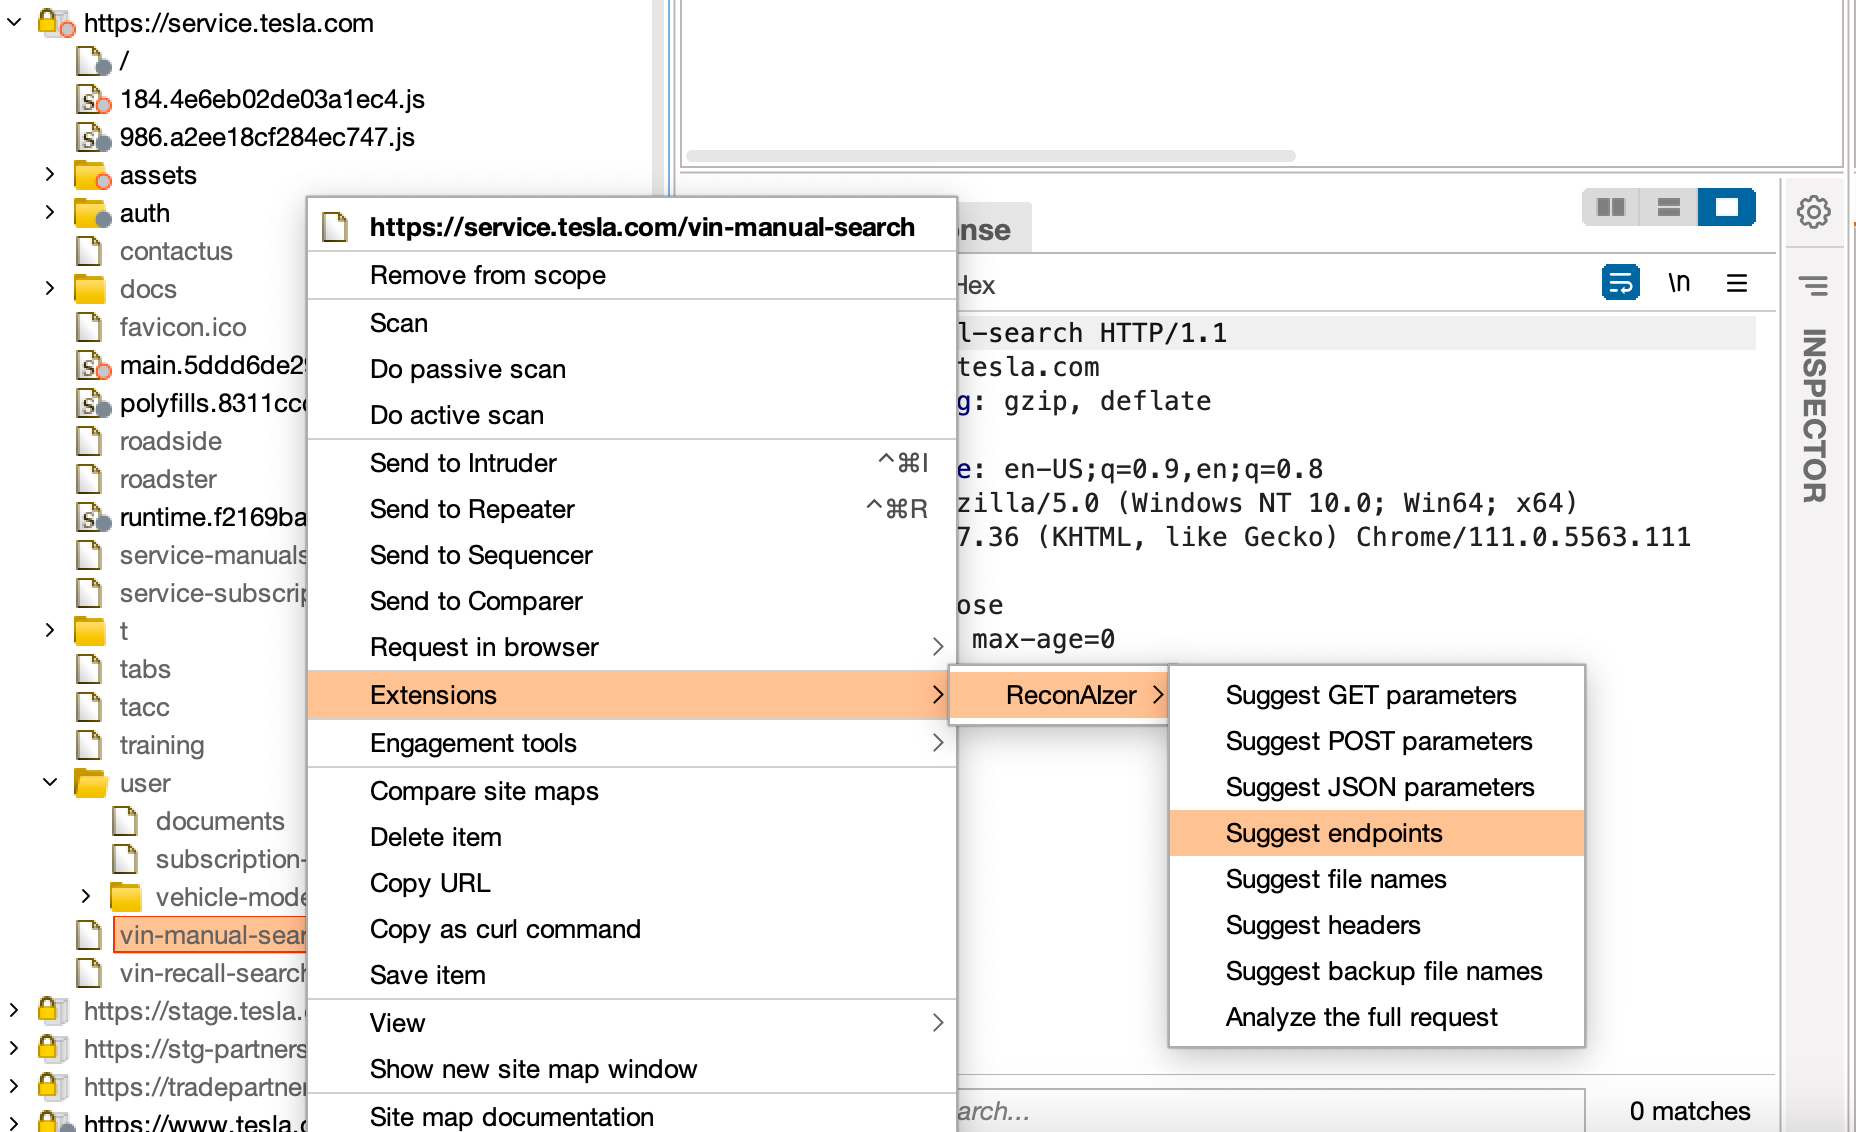
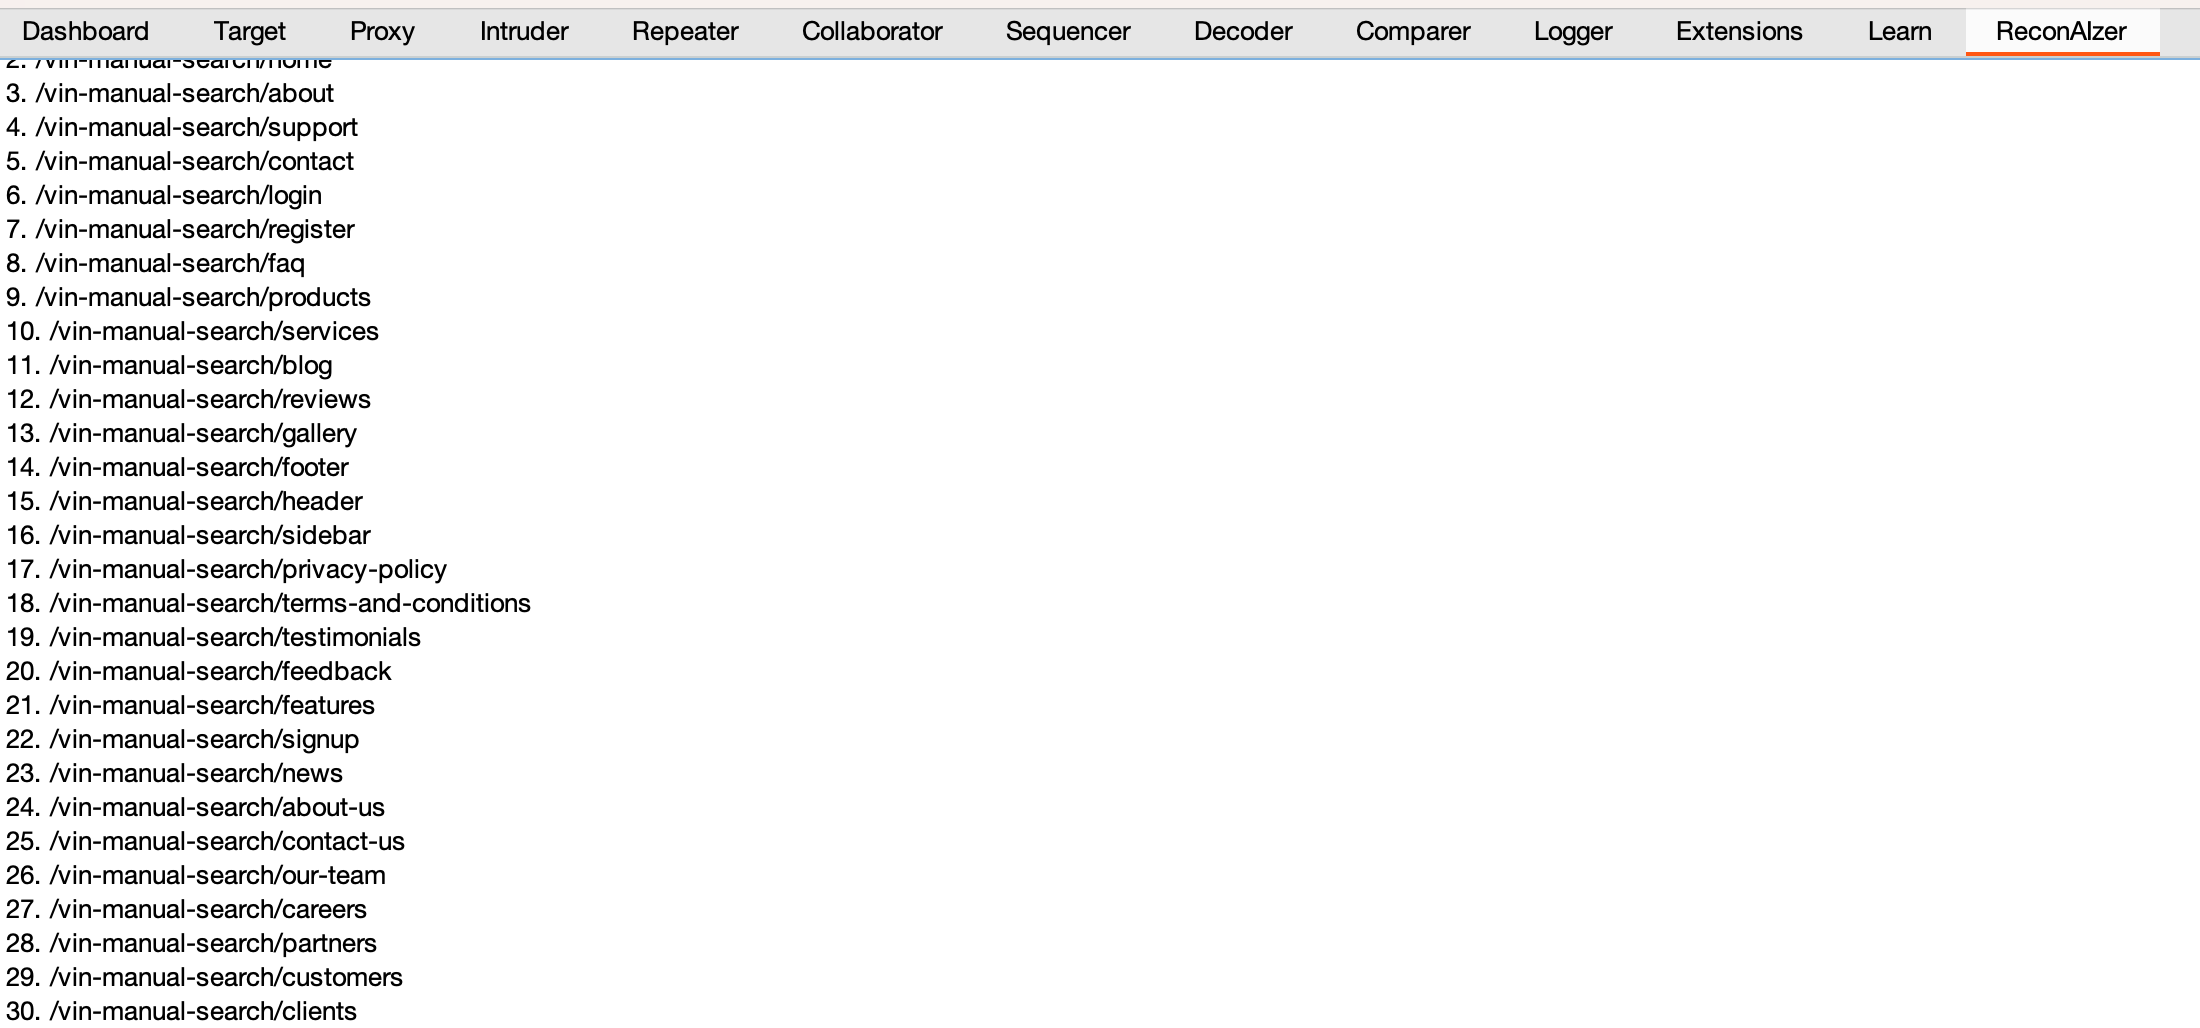
Uma vez instalado, o ReconAIzer adiciona um menu contextual e uma aba dedicada para visualizar os resultados:
image

Pré-requisitos

  • Burp Suite
  • Jython Standalone Jar

Instalação

Siga estes passos para instalar a extensão ReconAIzer no Burp Suite:

Passo 1: Baixar o Jython

  1. Baixe o Jython Standalone Jar mais recente do site oficial: https://www.jython.org/download
  2. Salve o arquivo Jython Standalone Jar em um local conveniente no seu computador.

Passo 2: Configurar o Jython no Burp Suite

  1. Abra o Burp Suite.
  2. Vá para a aba "Extensions".
  3. Clique na sub-aba "Extensions settings".
  4. Em "Python Environment," clique no botão "Select file..." ao lado de "Location of the Jython standalone JAR file."
  5. Navegue até o local onde você salvou o arquivo Jython Standalone Jar no Passo 1 e selecione-o.
  6. Aguarde até que o status "Python Environment" mude para "Jython (version x.x.x) successfully loaded", onde x.x.x representa a versão do Jython.

Passo 3: Baixar e Instalar o ReconAIzer

  1. Baixe a versão mais recente do ReconAIzer
  2. Abra o Burp Suite
  3. Volte para a aba "Extensions" no Burp Suite.
  4. Clique no botão "Add".
  5. No diálogo "Add extension", selecione "Python" como "Extension type."
  6. Clique no botão "Select file..." ao lado de "Extension file" e navegue até o local onde você salvou o arquivo ReconAIzer.py no Passo 3.1. Selecione o arquivo e clique em "Open."
  7. Certifique-se de que a caixa de seleção "Load" está marcada e clique no botão "Next".
  8. Aguarde o carregamento da extensão. Você deve ver uma mensagem na seção "Output" informando que a extensão ReconAIzer foi carregada com sucesso.

Parabéns! Você instalou com sucesso a extensão ReconAIzer no Burp Suite. Agora você pode começar a usá-la para aprimorar sua experiência de caça a bugs.

Depois de concluído, você deve configurar sua chave de API da OpenAI na aba "Config" dentro da aba "ReconAIzer".

  • Sua chave de API da OpenAI pode ser encontrada aqui: https://platform.openai.com/account/api-keys.

Sinta-se à vontade para sugerir melhorias nos prompts ou qualquer coisa que você gostaria de ver no ReconAIzer!

Feliz caça a bugs!
image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






