#1
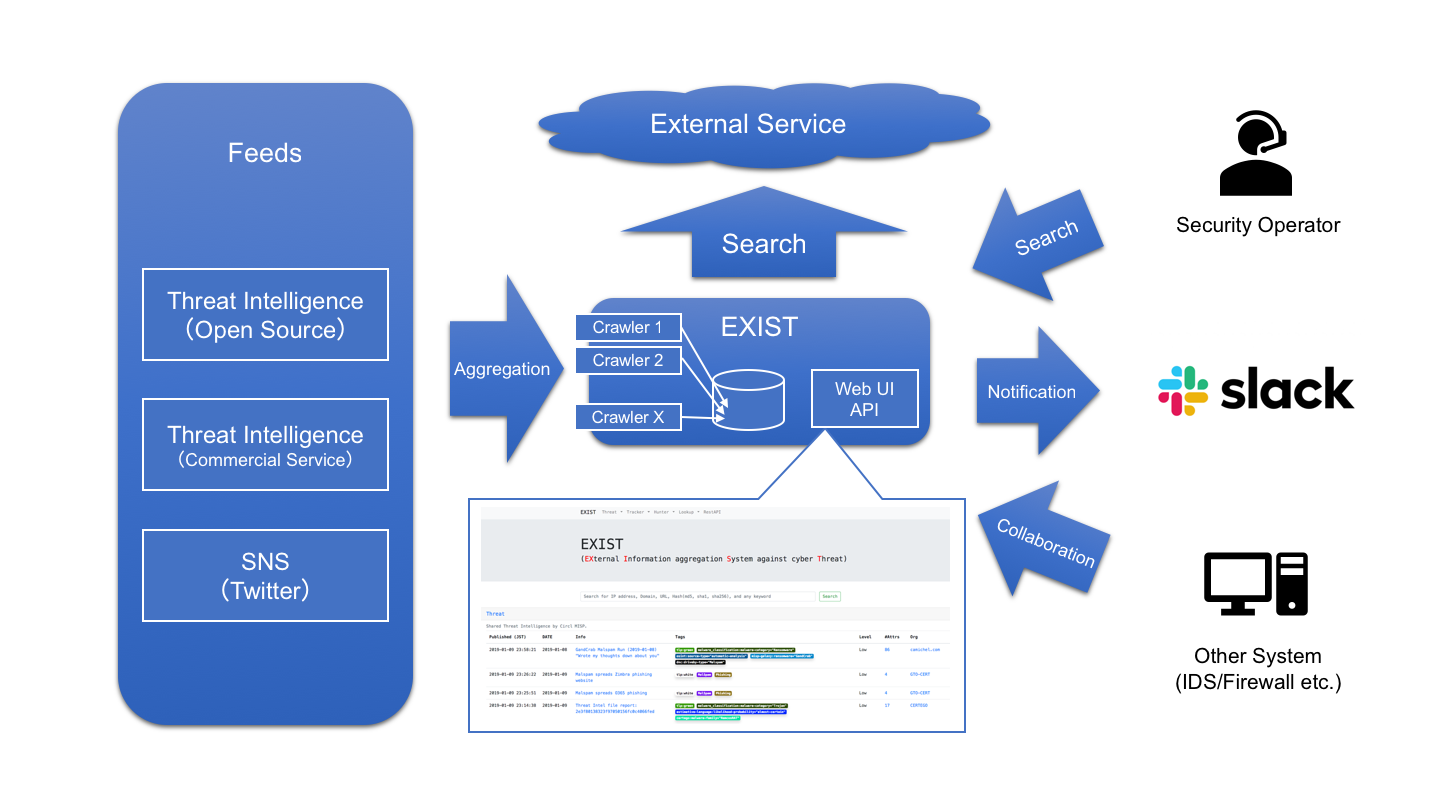
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 blackhillsinfosec/eventlogging
Scripts de automação para implantar Windows Event Forwarding, Sysmon e políticas de auditoria personalizadas em um ambiente Active Directory.
 foospidy/honeypy
Um honeypot de interação baixa a média.
 azuread/azure-ad-incident-response-powershell-module
O módulo PowerShell de Resposta a Incidentes do Azure Active Directory fornece uma série de ferramentas, desenvolvidas pelo Grupo de Produtos do…
 defensepointsecurity/threat_note
# DPS' Lightweight Investigation Notebook
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
 nbulischeck/tyton
Caçador de Rootkits em Modo Kernel
 dfir-dd/dfir-toolkit
Ferramentas CLI para investigação forense de artefatos do Windows
 certcc/cve-2021-44228_scanner
Scanners para arquivos JAR que podem ser vulneráveis ao CVE-2021-44228
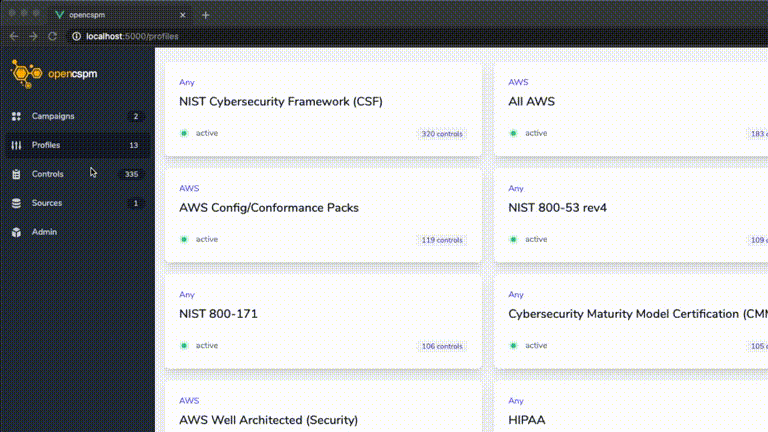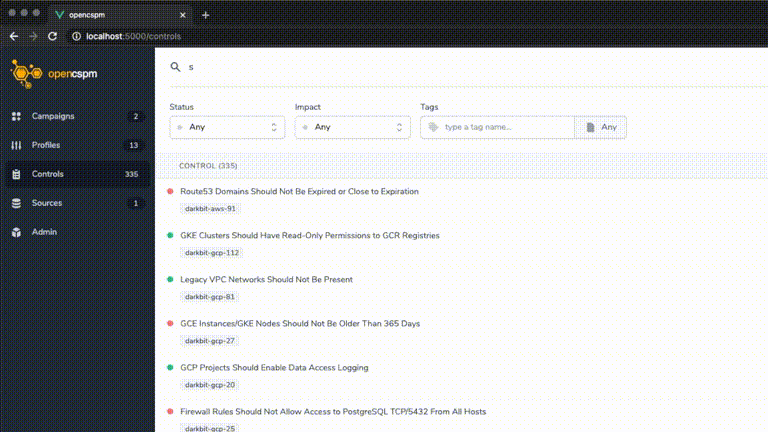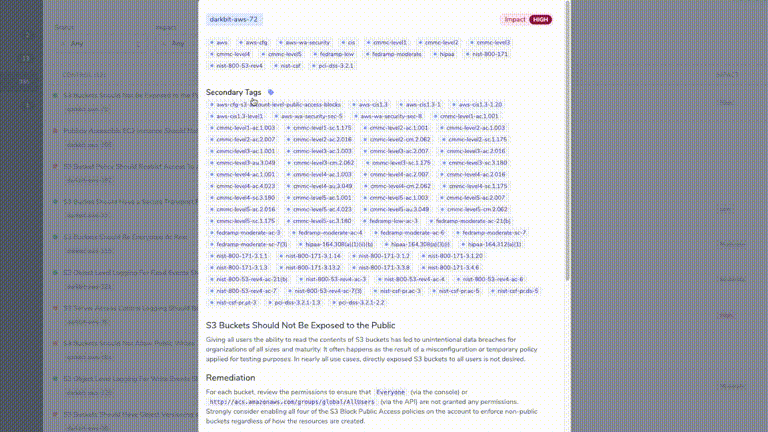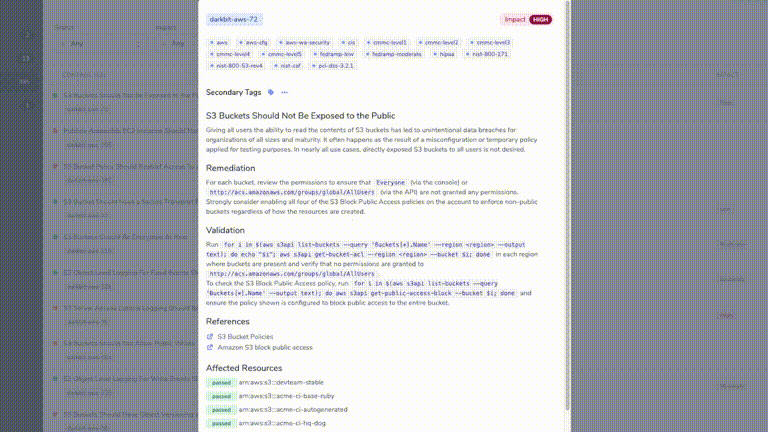 opencspm/opencspm
Mecanismo Aberto de Gerenciamento de Postura de Segurança em Nuvem
 captaingeech42/ransomwatch
Monitoramento de sites de vazamento de ransomware
 cisagov/esxiargs-recover
Uma ferramenta para recuperar do ransomware ESXiArgs
 trailofbits/sinter
Um sistema de autorização de aplicações em modo de usuário para MacOS escrito em Swift.
 cado-security/varc
O Volatile Artifact Collector coleta um instantâneo de dados voláteis de um sistema. Ele informa o que está acontecendo em um sistema e é…
 504ensicslabs/damm
Análise Diferencial de Malware em Memória
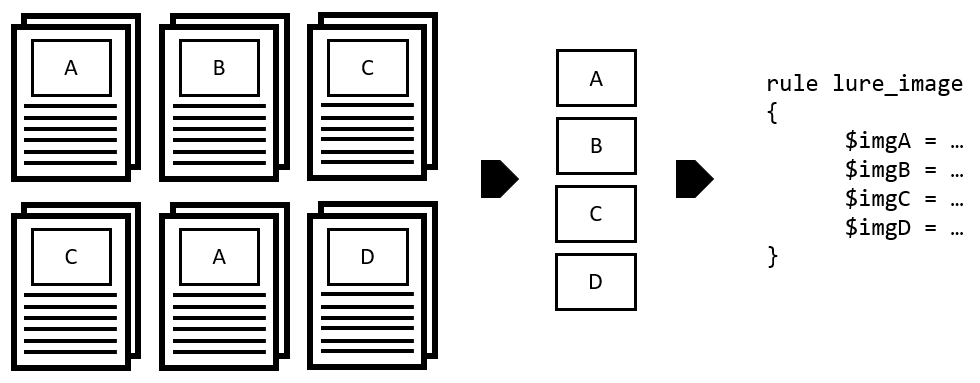 target/halogen
Cria automaticamente regras YARA a partir de documentos maliciosos.
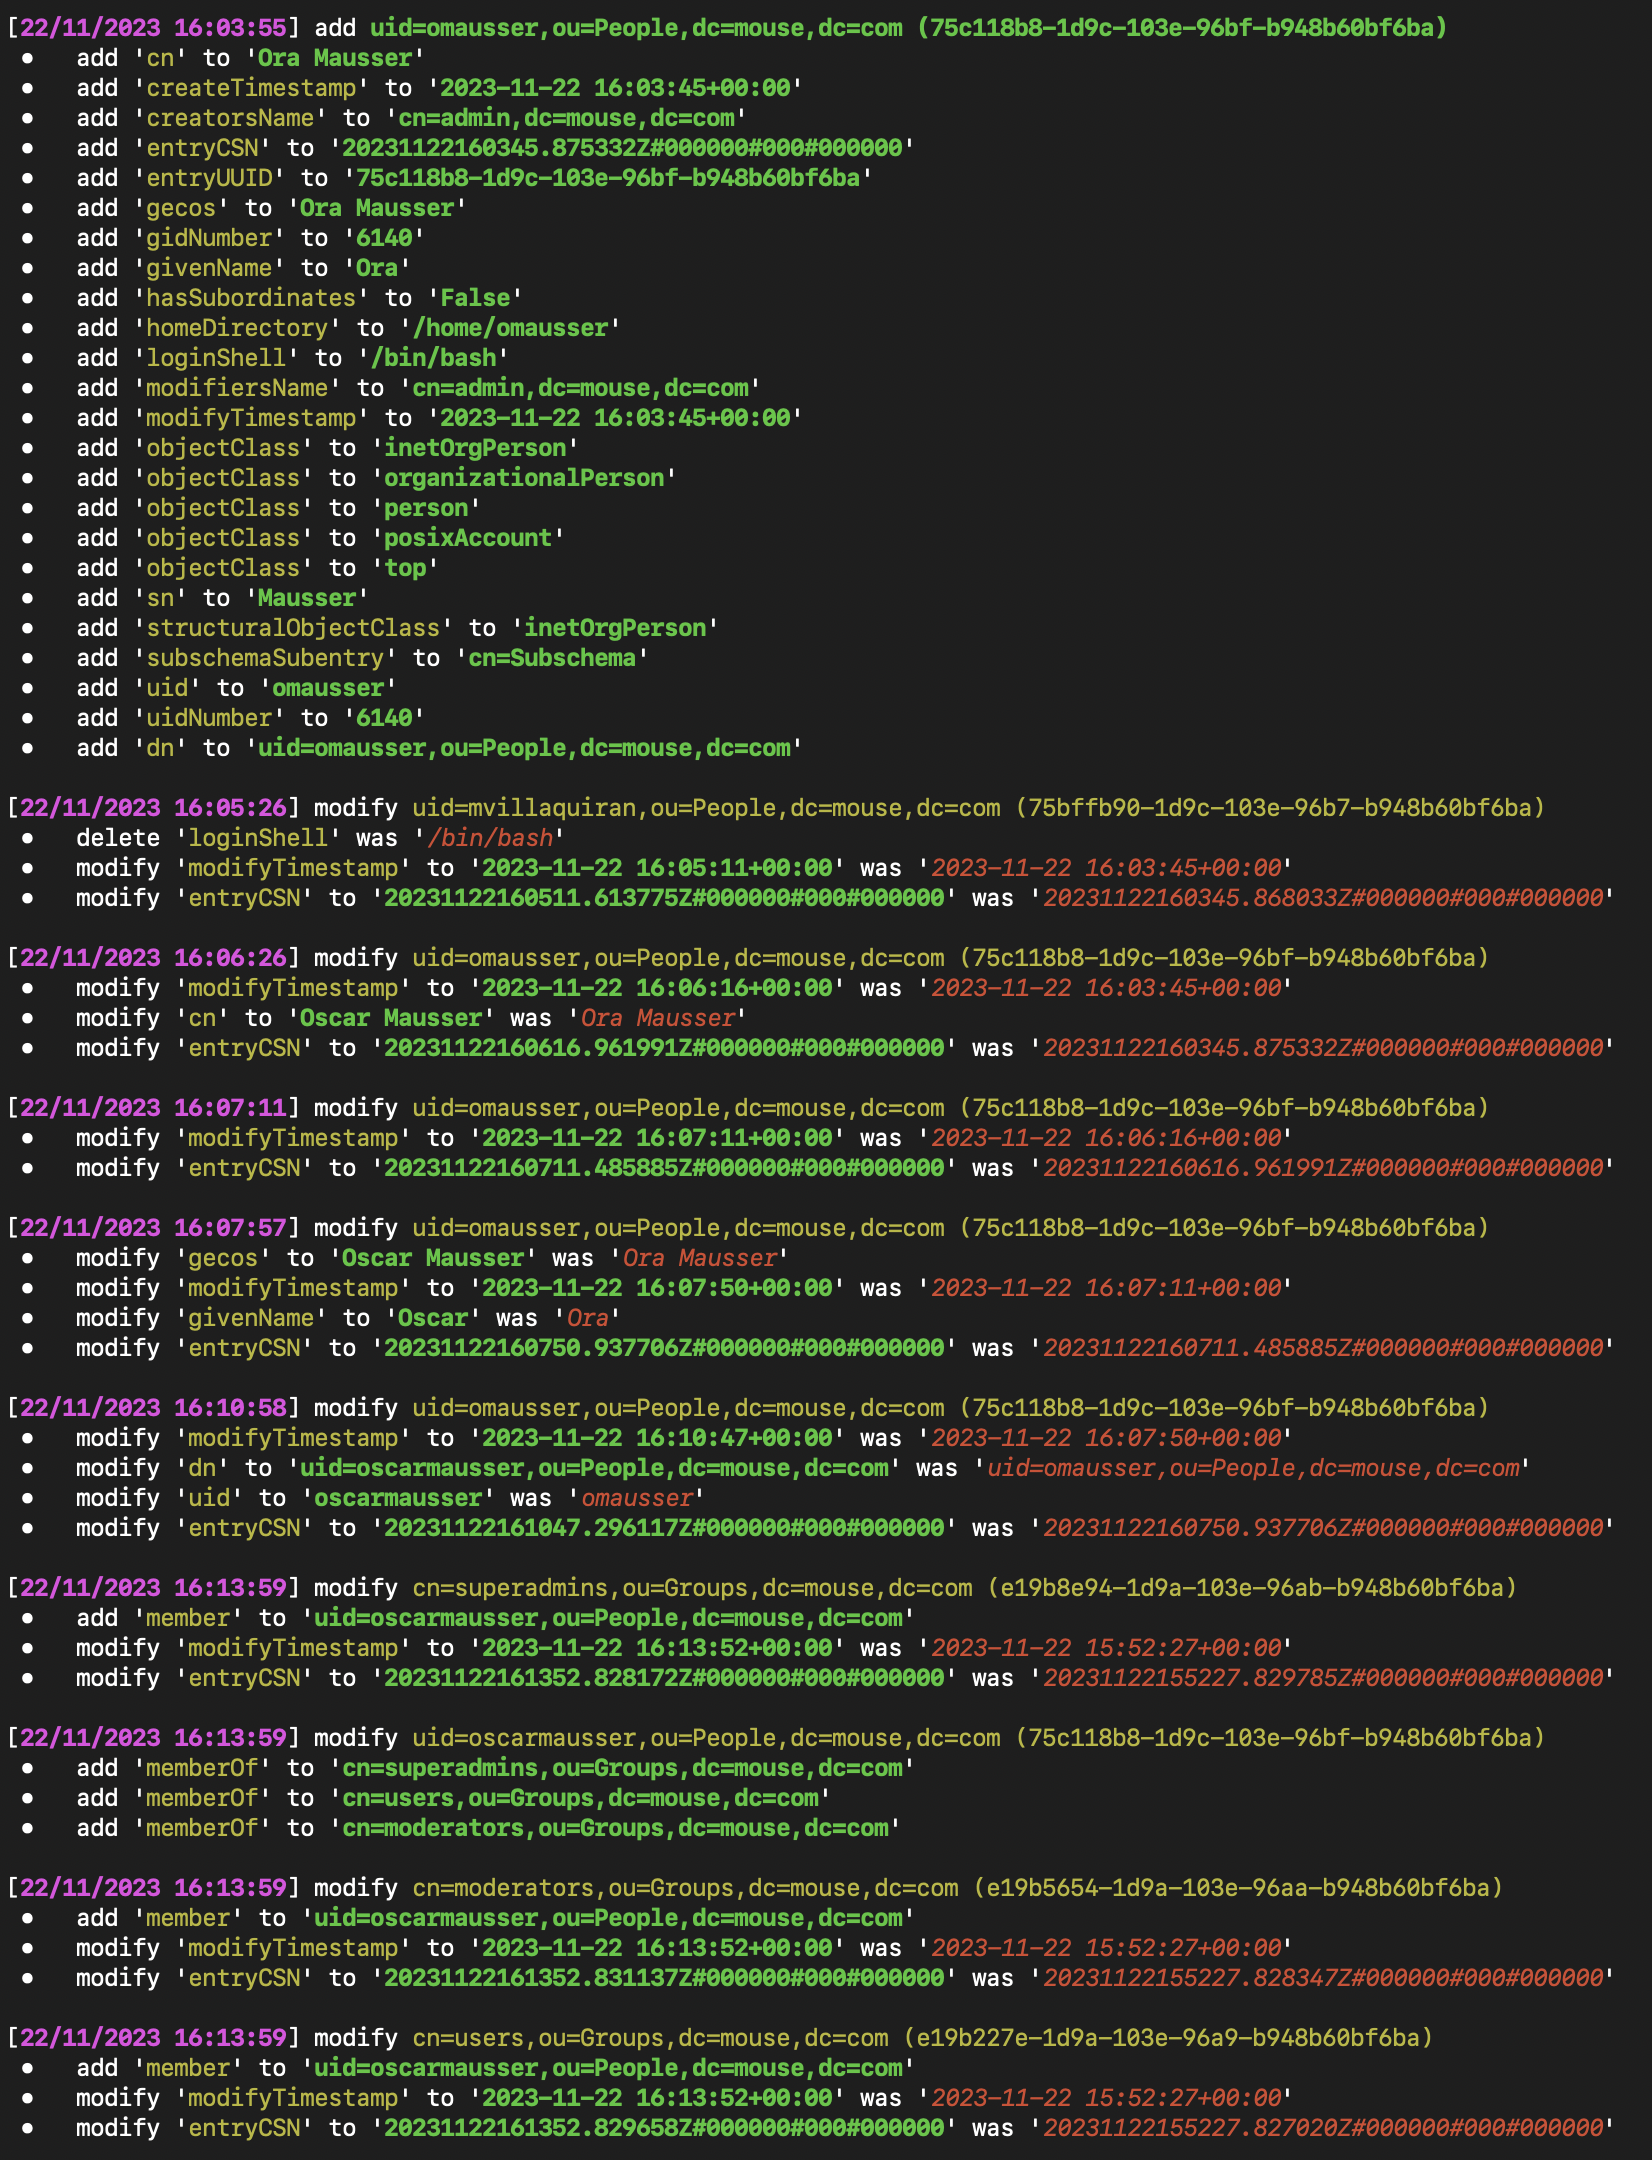 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: Uma ferramenta de monitoramento LDAP em tempo real compatível com Linux para detectar alterações no diretório, fornecendo visibilidade…