#1
 google/rekall
Rekall Framework de Forense de Memória
 deepfence/packetstreamer
⭐ ⭐ Tcpdump distribuído para ambientes nativos em nuvem ⭐ ⭐
 yelparchive/osxcollector
Um kit de ferramentas forense para coleta e análise de evidências para OS X
 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 google/stenographer
Stenographer é uma solução de captura de pacotes que visa gravar rapidamente todos os pacotes em disco e, em seguida, fornecer acesso simples e…
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
 snovvcrash/usbrip
Rastreamento do histórico de eventos USB no GNU/Linux
 dropbox/securitybot
Alertas distribuídos para as massas!
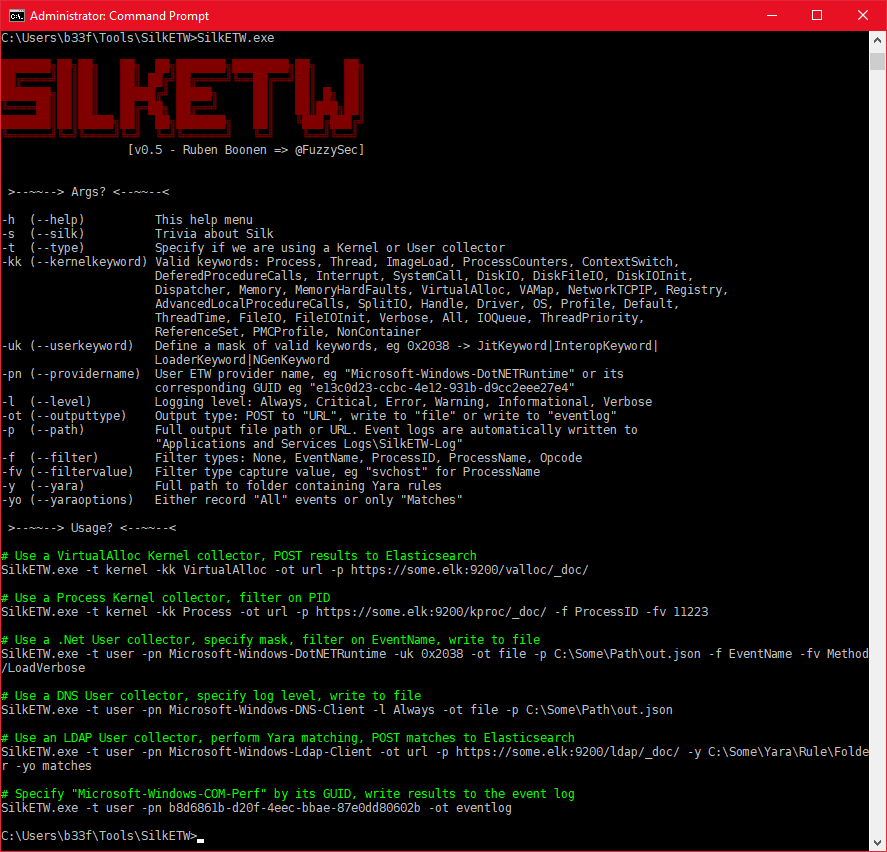 mandiant/silketw
Wrapper em C# para ETW que serializa dados de eventos do kernel e modo de usuário para JSON para caça a ameaças, análise de malware e resposta a…
 etsy/midas
Sistema de Análise de Detecção de Intrusão para Mac
 cloudflare/mitmengine
Uma ferramenta de detecção MITM (monstro-no-meio). Usada para construir o MALCOLM:
 grapl-security/grapl
Plataforma de grafos para Detecção e Resposta
 t4d/stalkphish
StalkPhish - O rastreador de kits de phishing, coletando kits de phishing para investigações.
 mandiant/mandiant-azure-ad-investigator
Módulo PowerShell somente leitura para detectar artefatos do UNC2452 e de outros atores de ameaças no Azure AD, auditar domínios federados, diretores…
 ebwi11/agentsmith-hids
Por tecnologia Kprobe código aberto Sistema de Detecção de Intrusão Baseado em Host(HIDS), de E_Bwill.
 maldev-academy/dumpchromesecrets
Extrair dados de versões modernas do Chrome, incluindo tokens de atualização, cookies, credenciais salvas, dados de preenchimento automático,…