
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit

 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrair automaticamente strings ofuscadas de malware.
 opencti-platform/opencti
Plataforma Aberta de Inteligência de Ameaças Cibernéticas
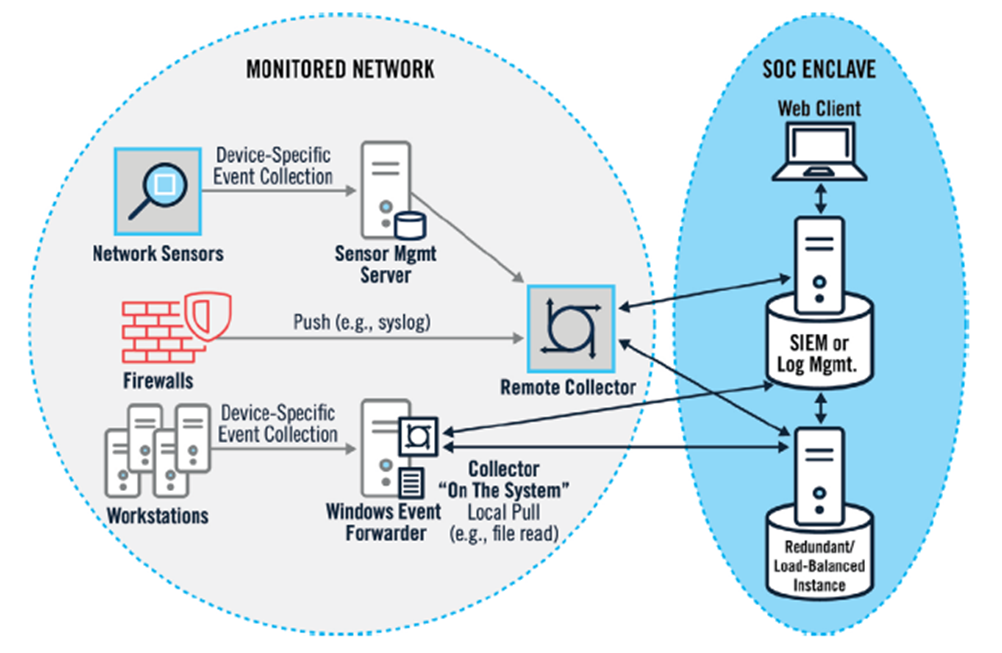 cyb3rxp/awesome-soc
Uma base de conhecimento curada para construir, operar e amadurecer um SOC (incluindo CSIRT).
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
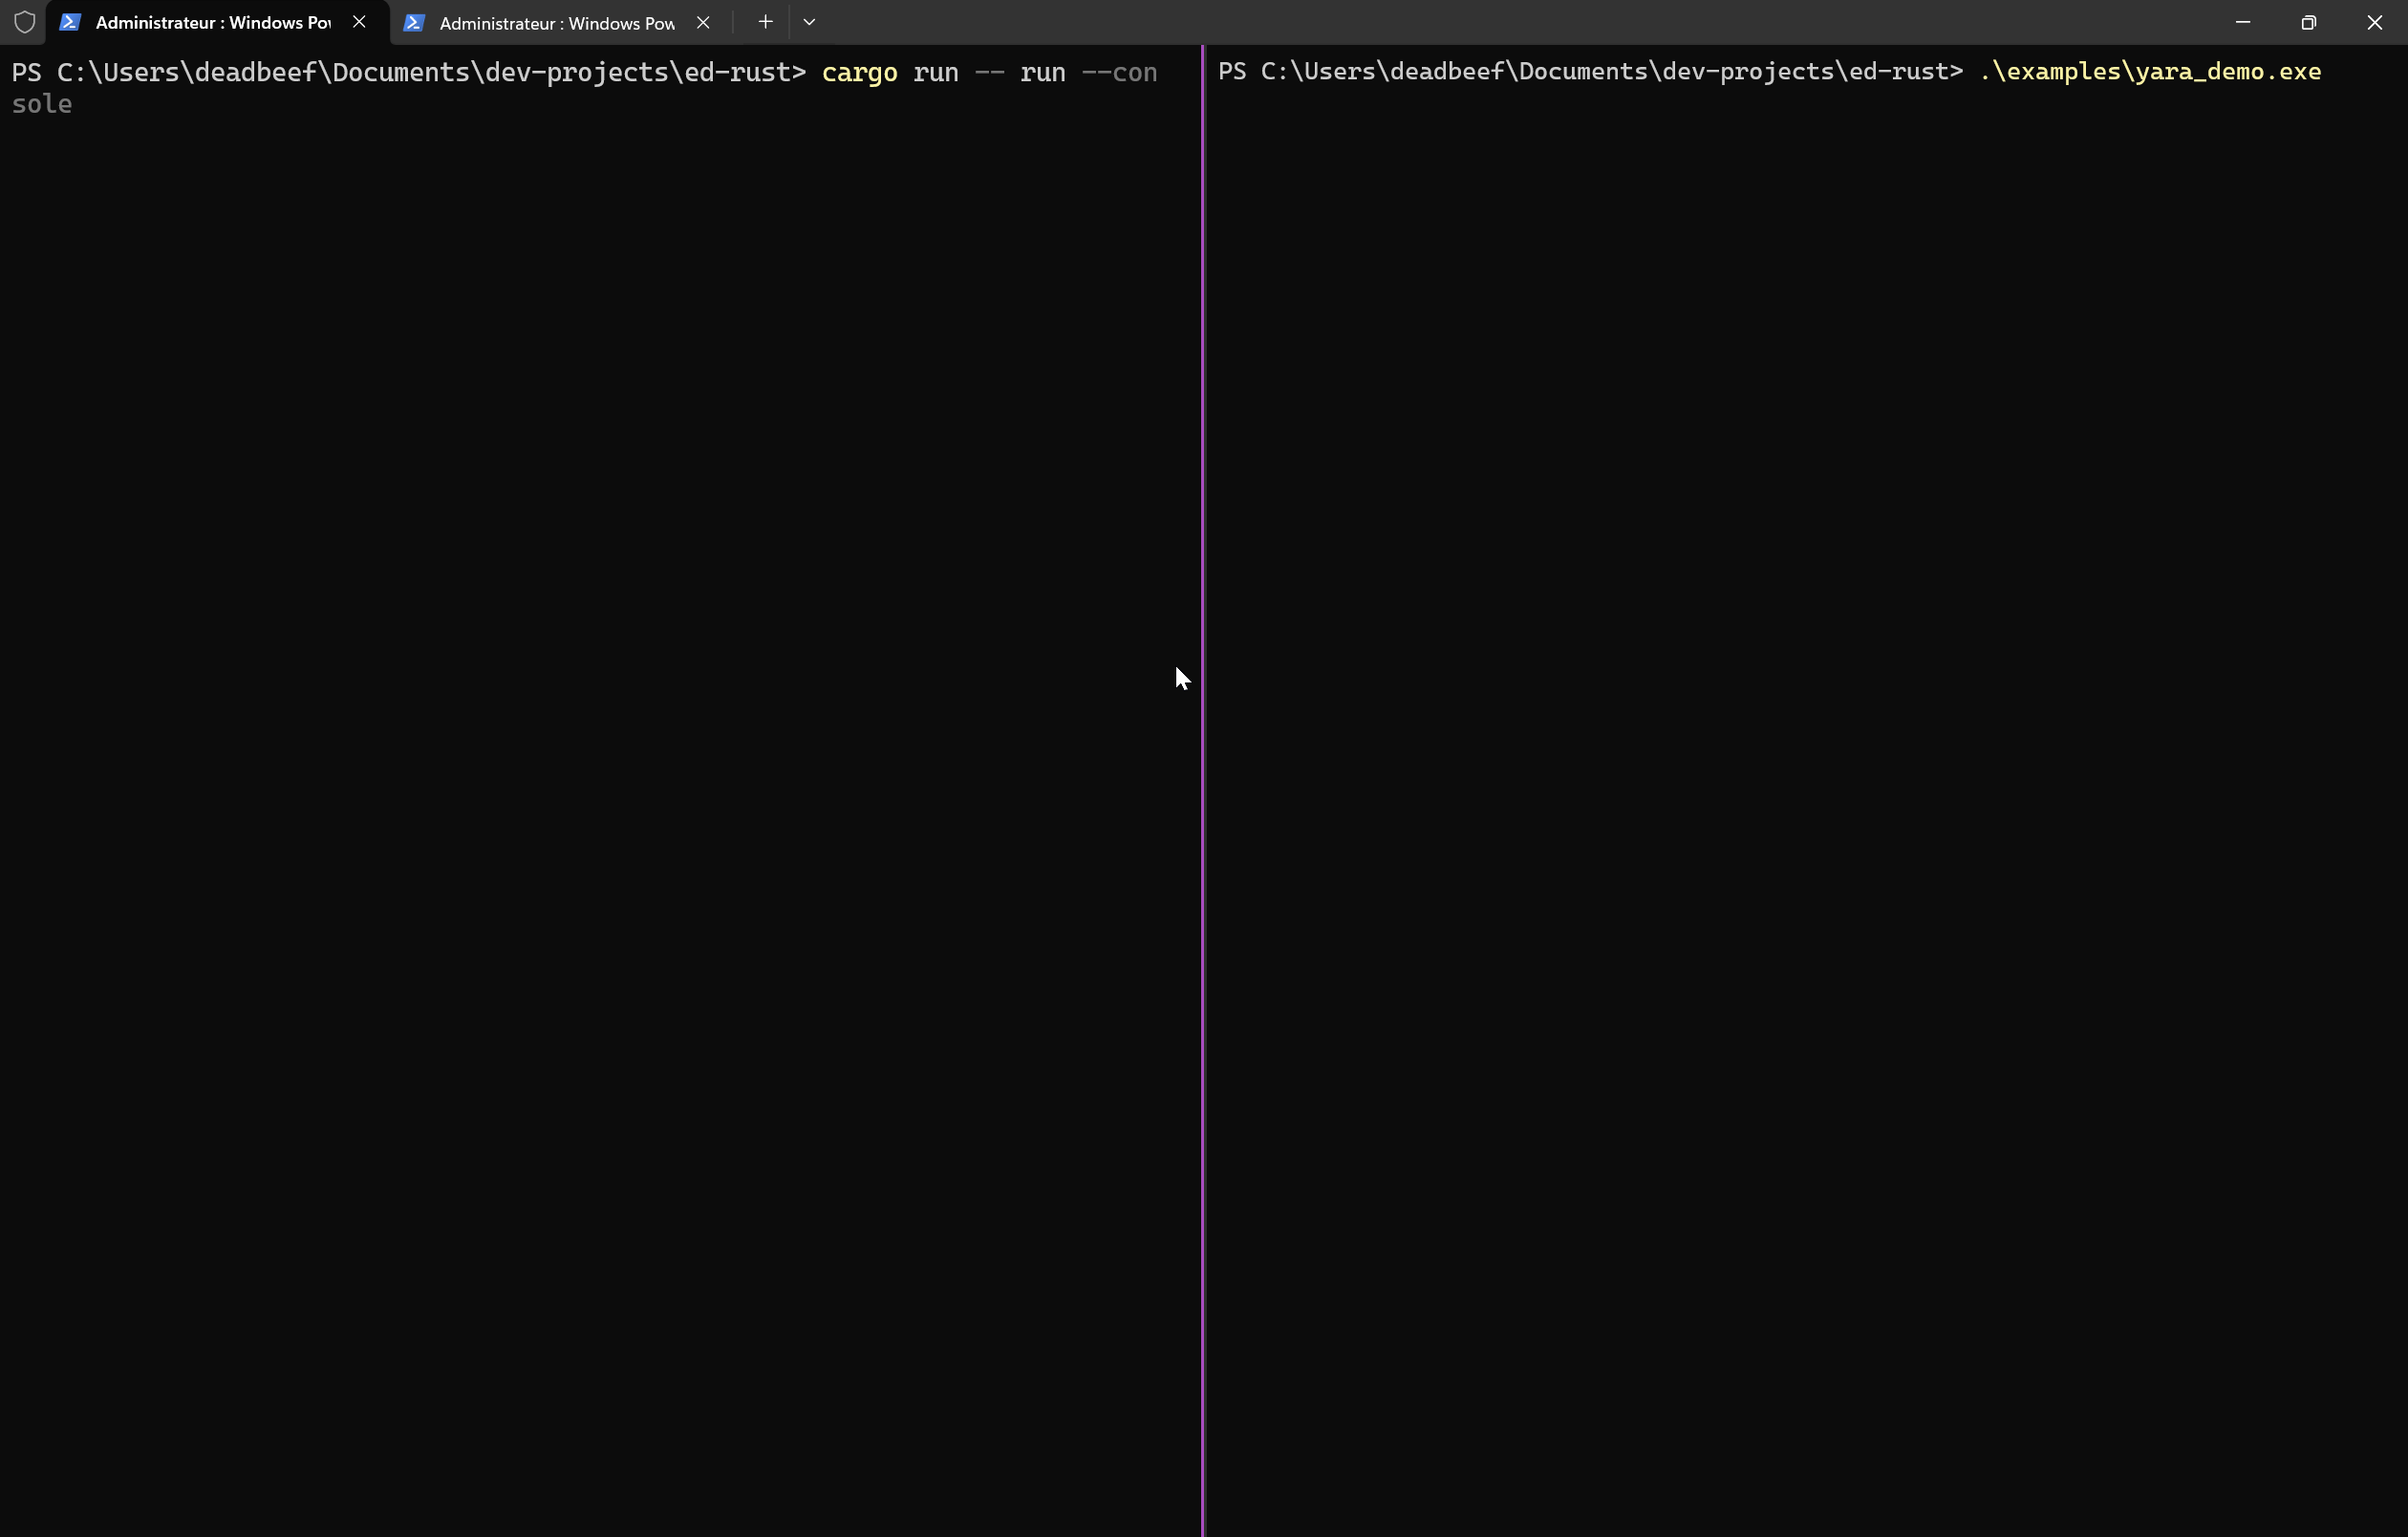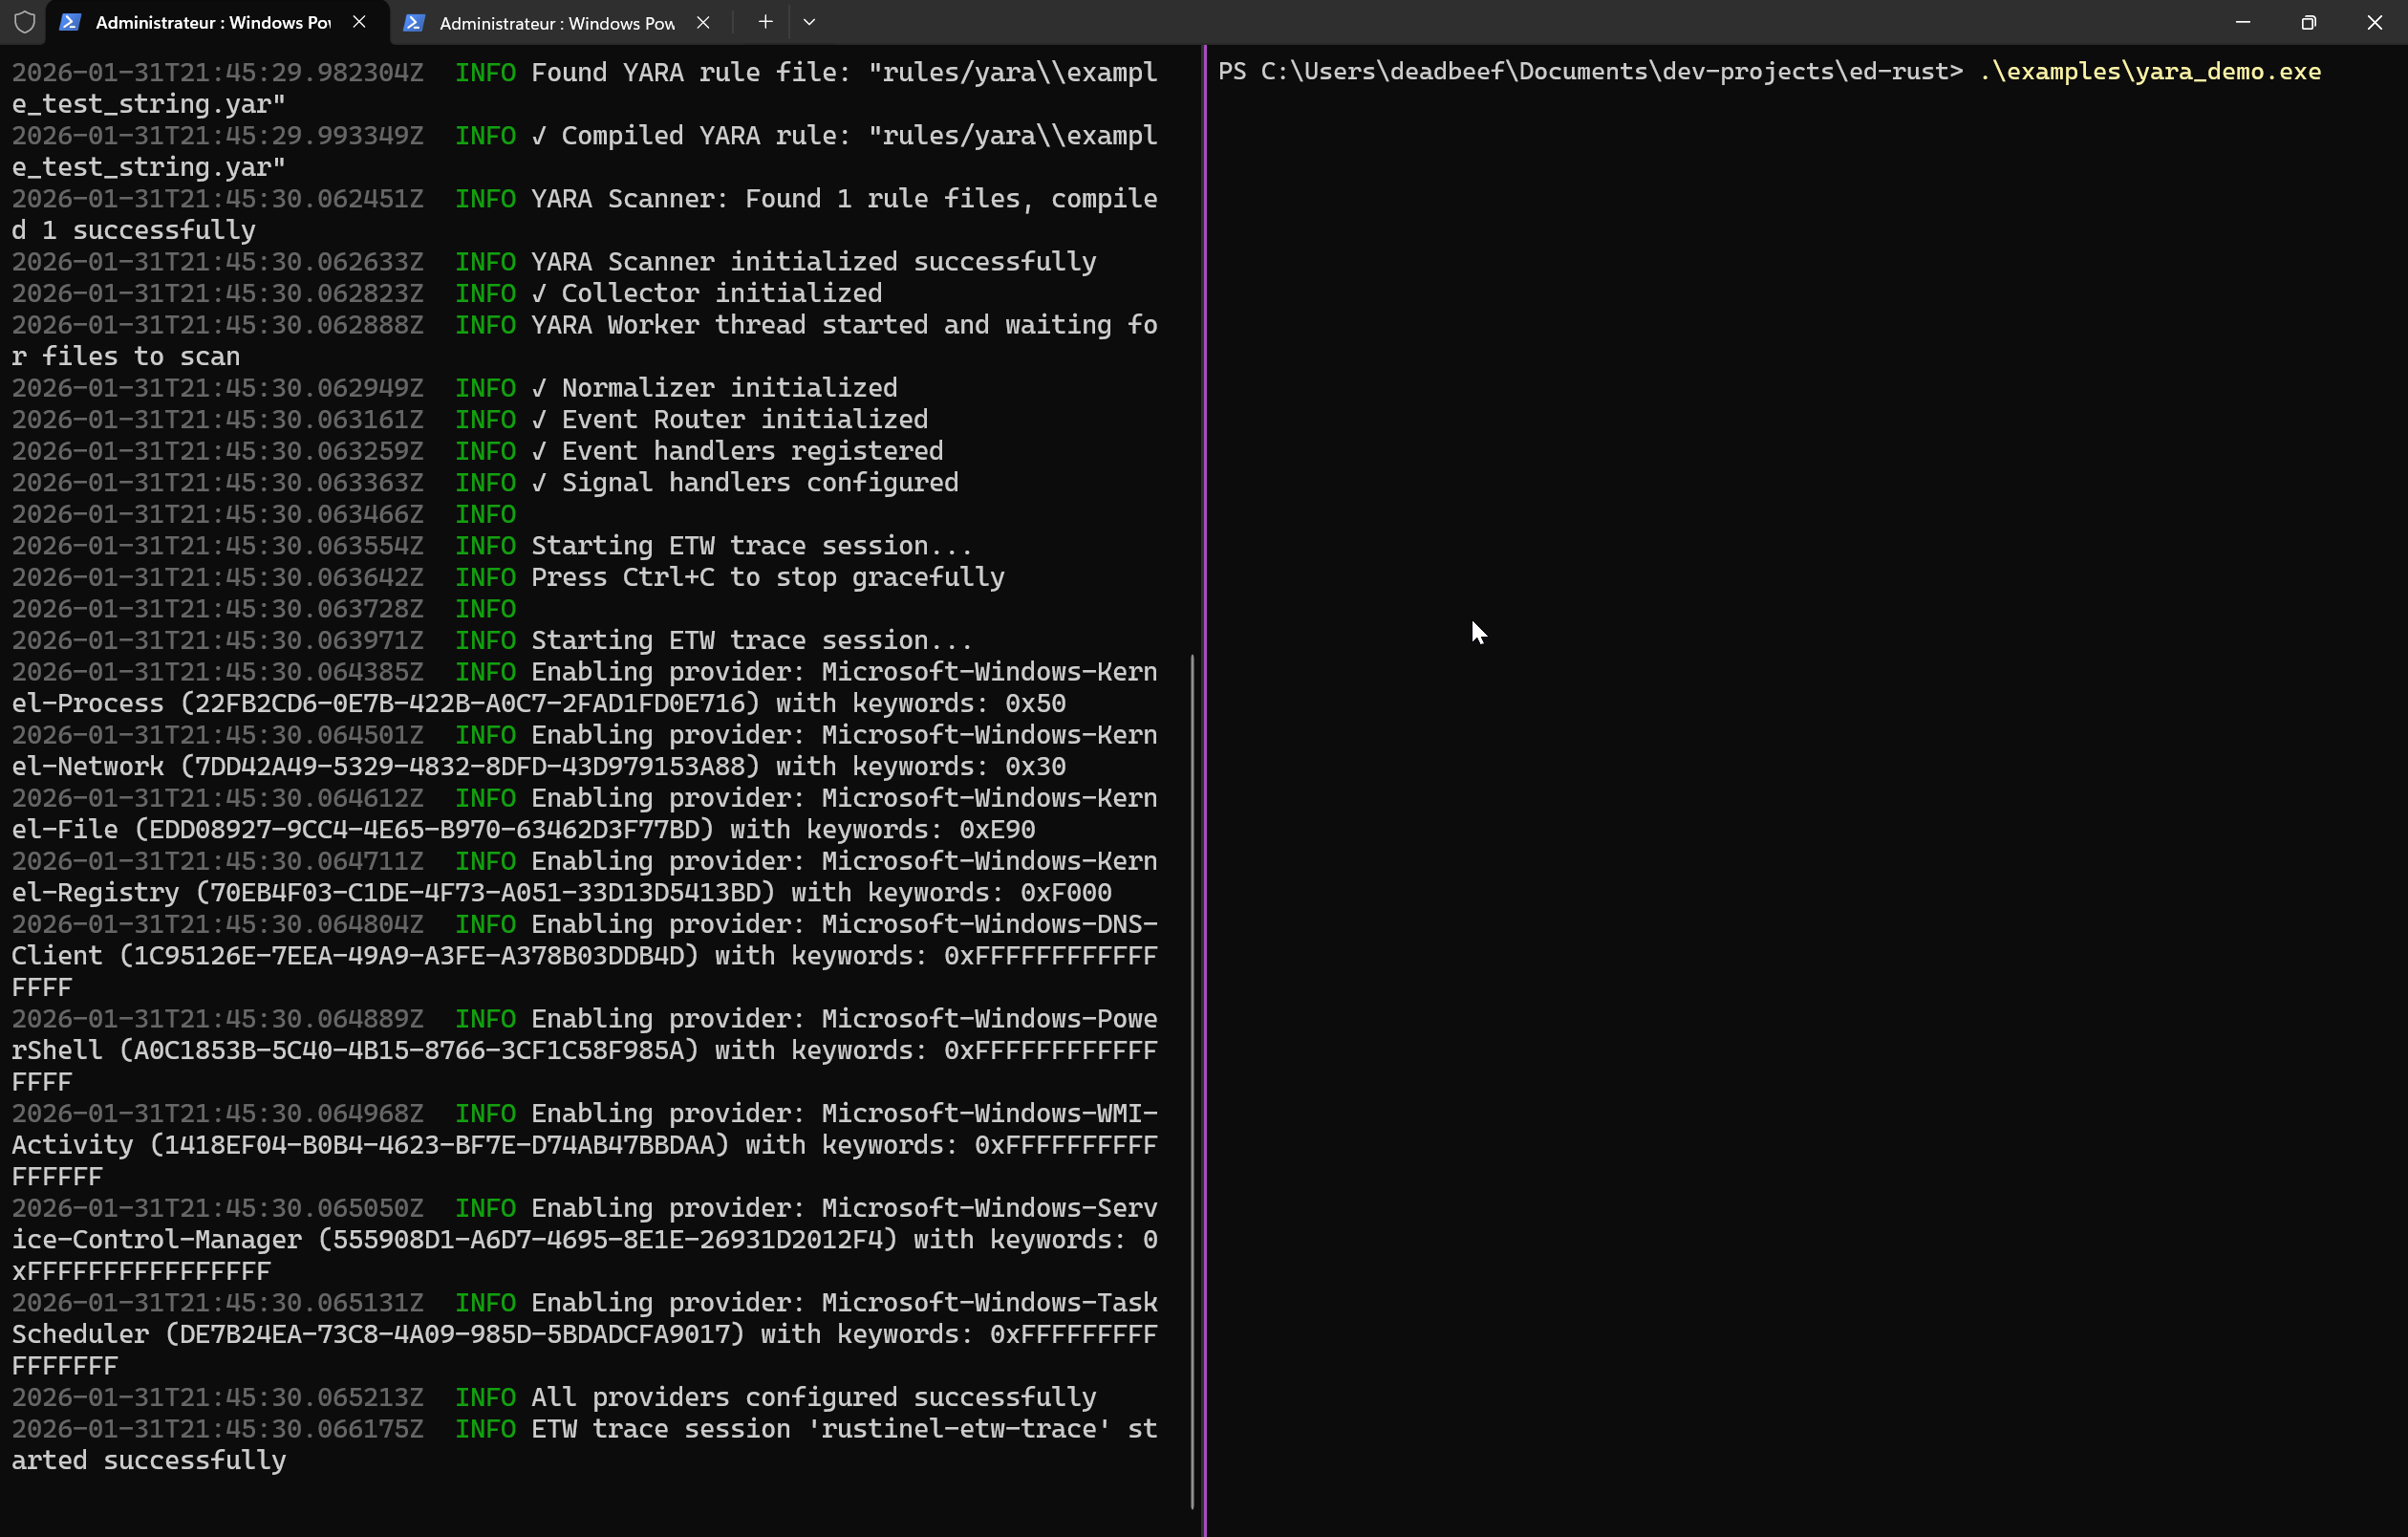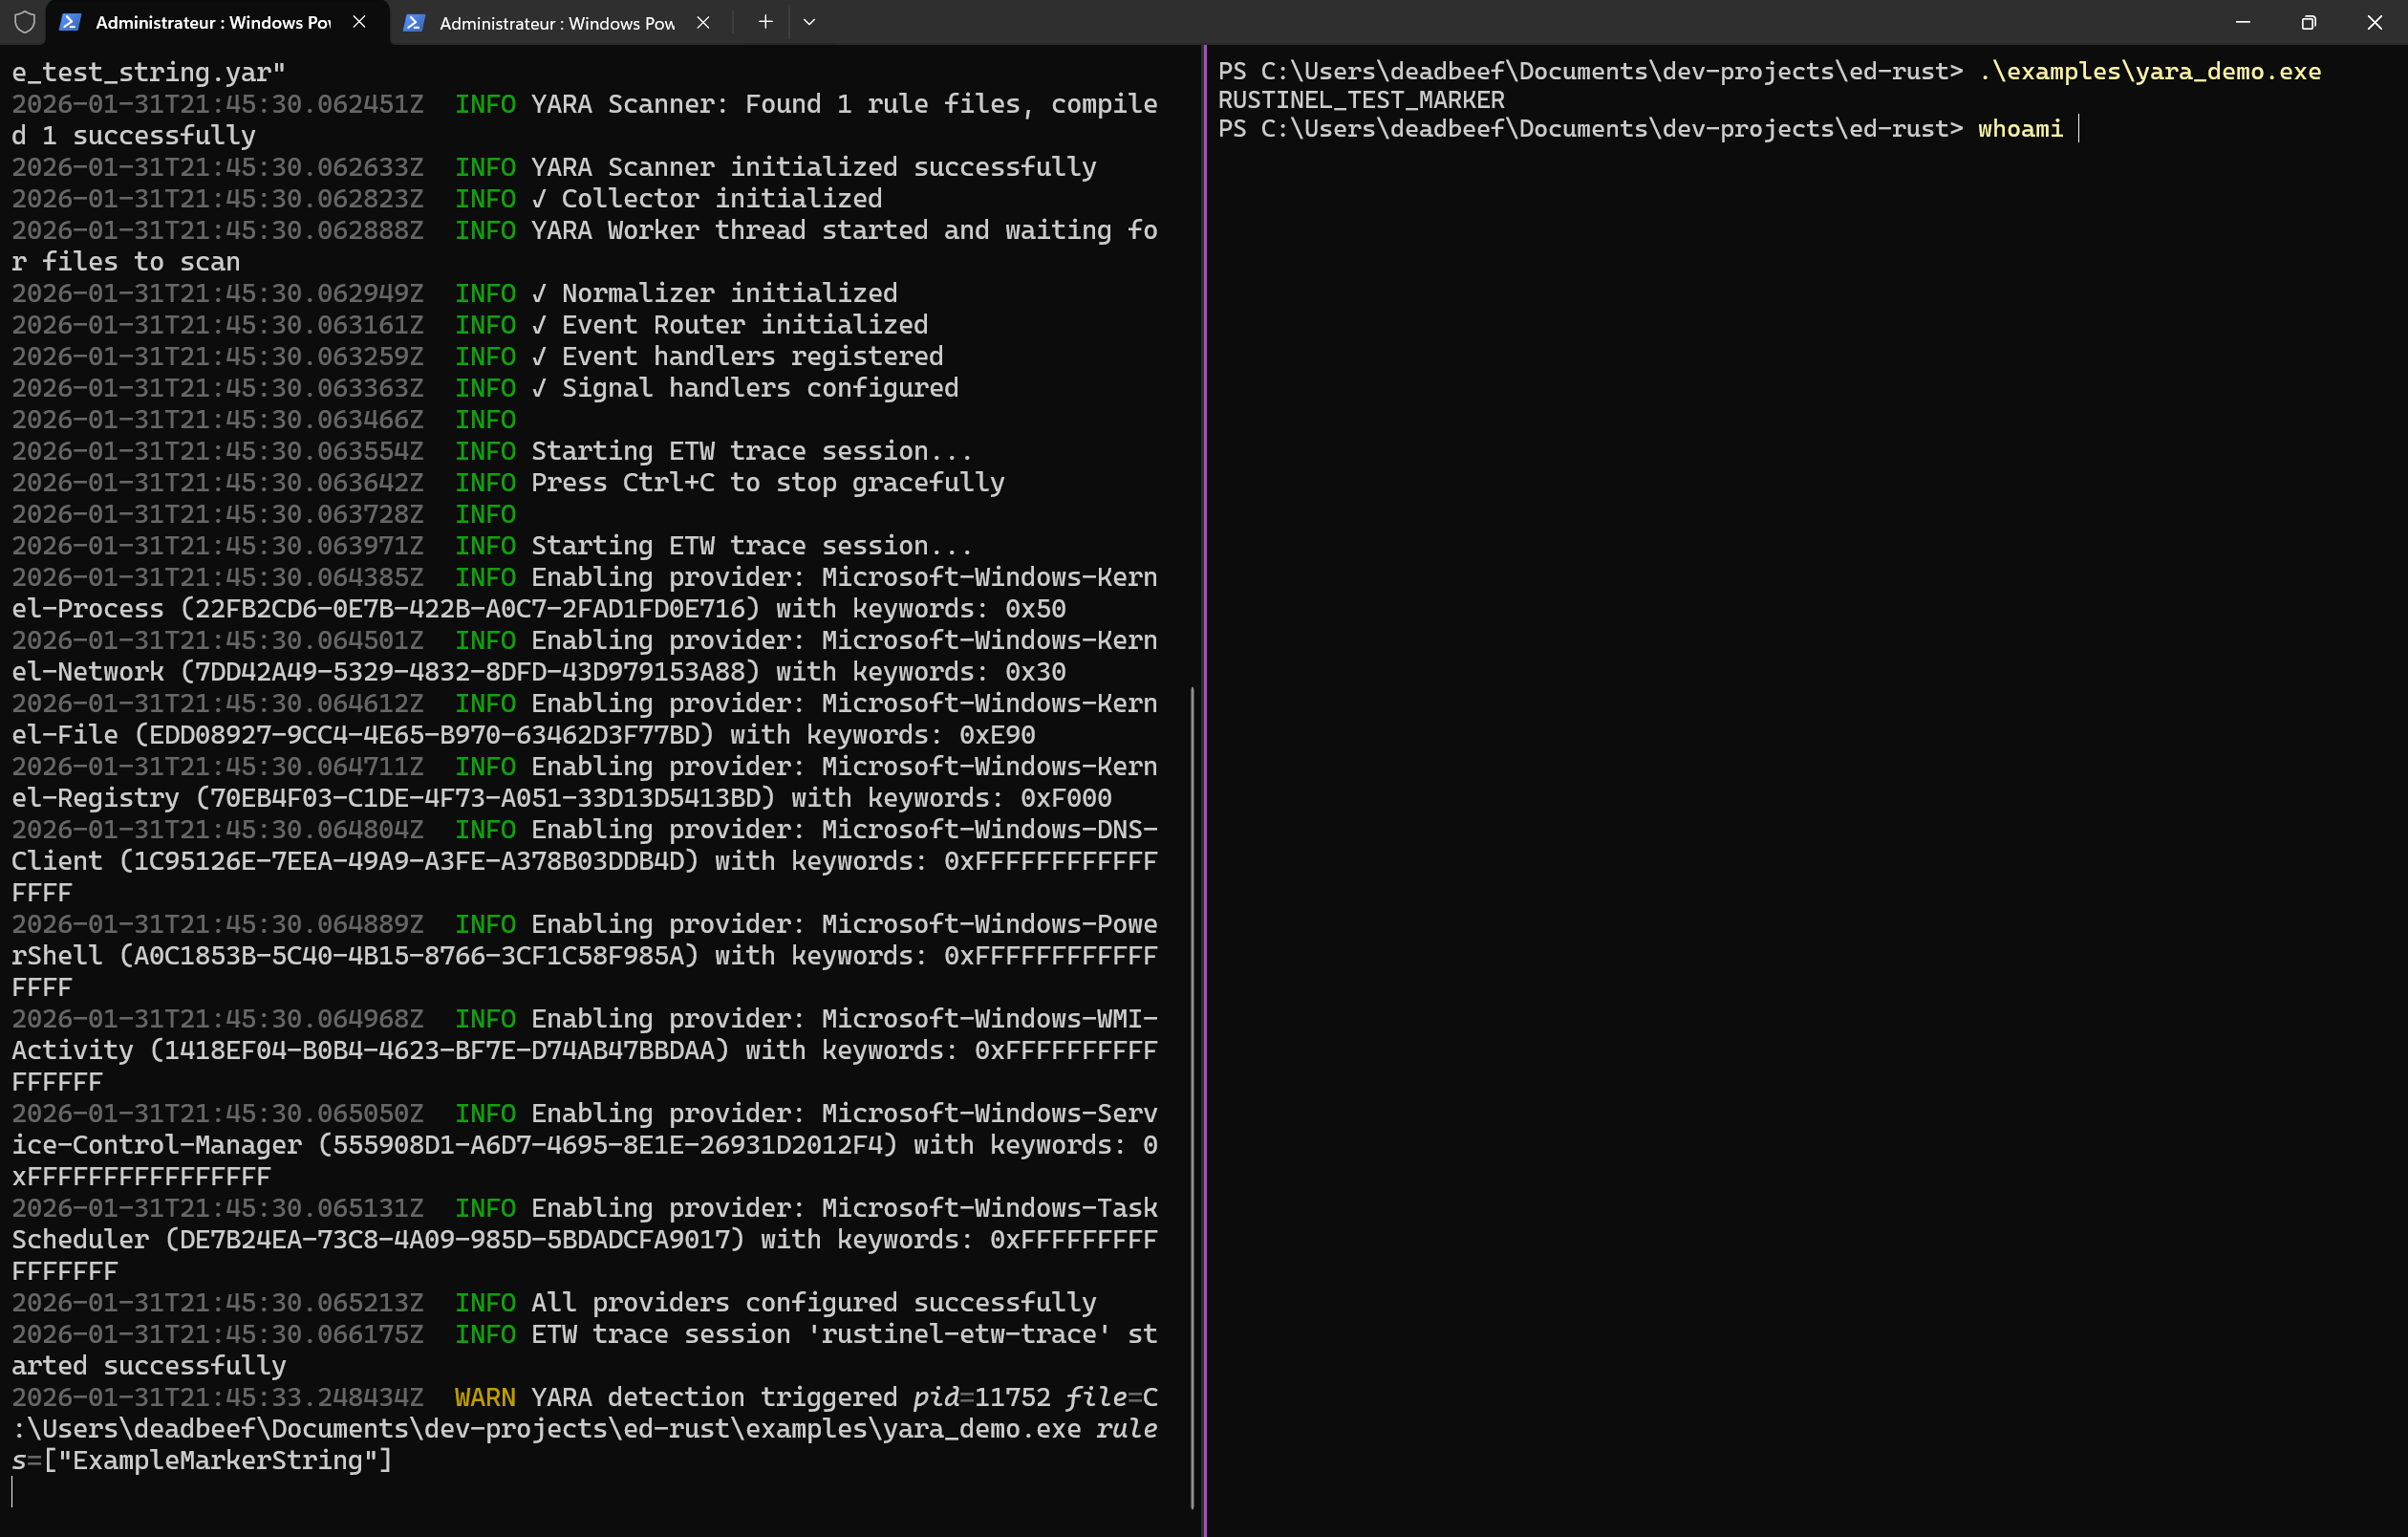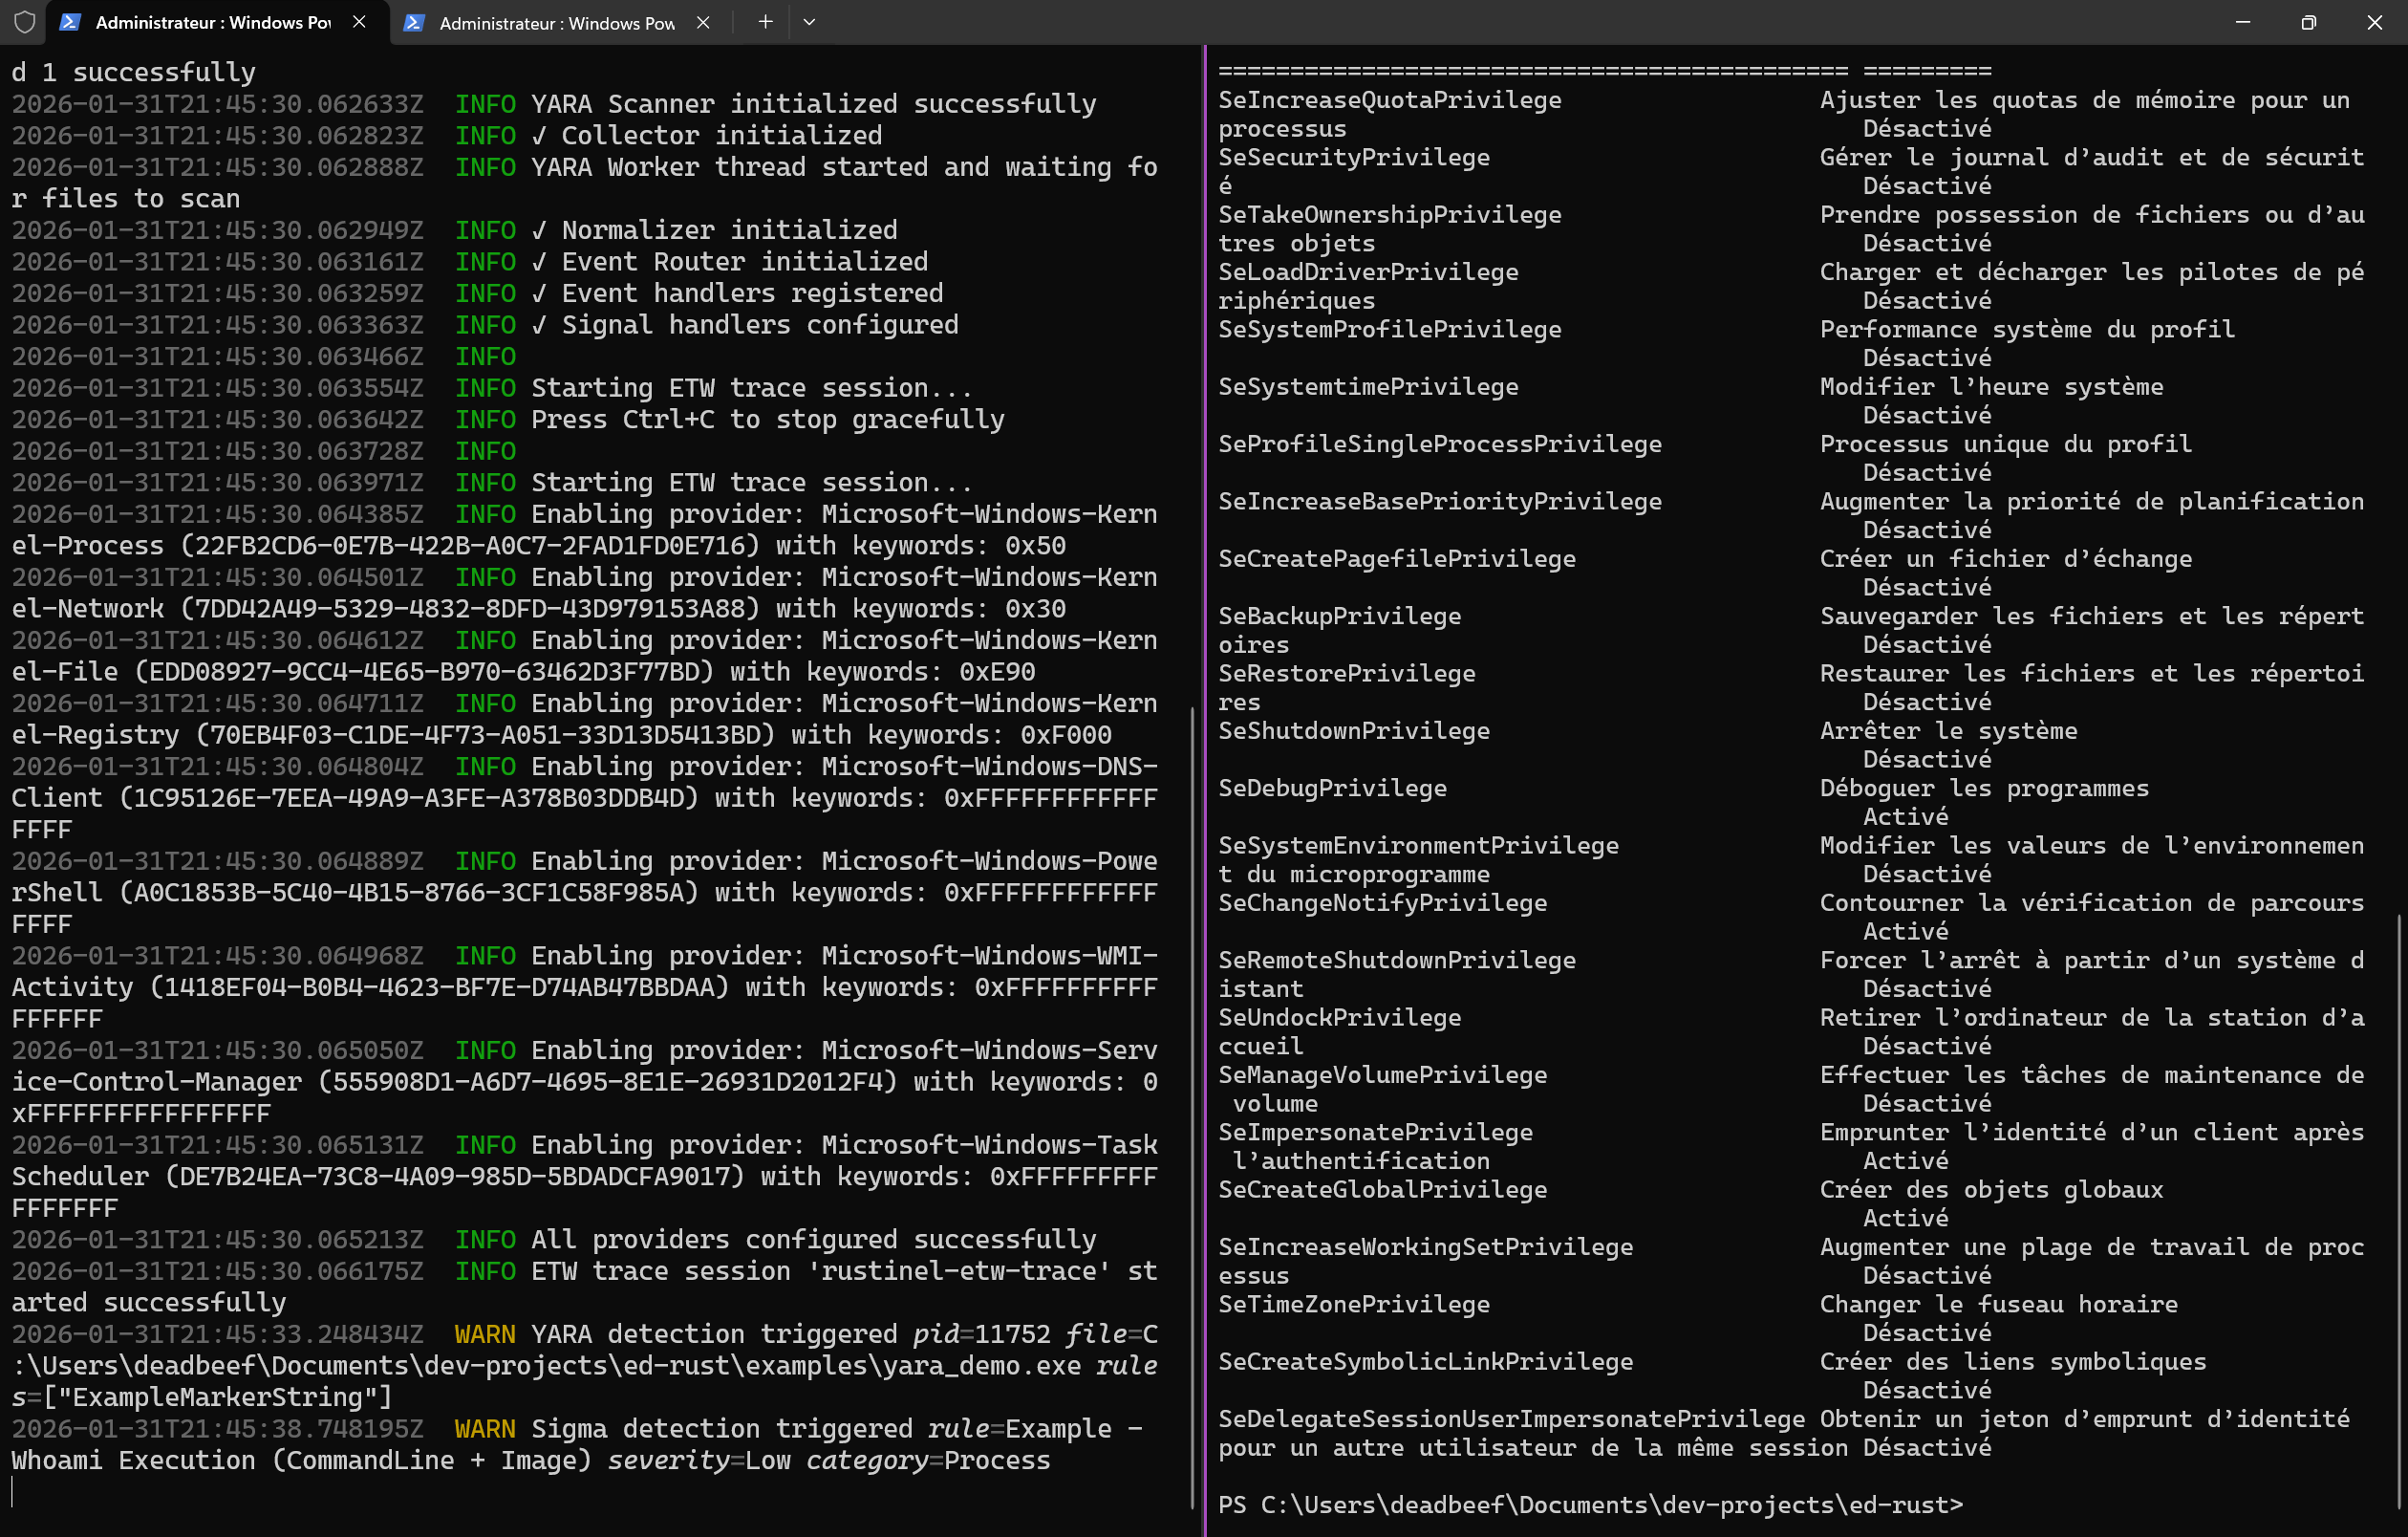 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
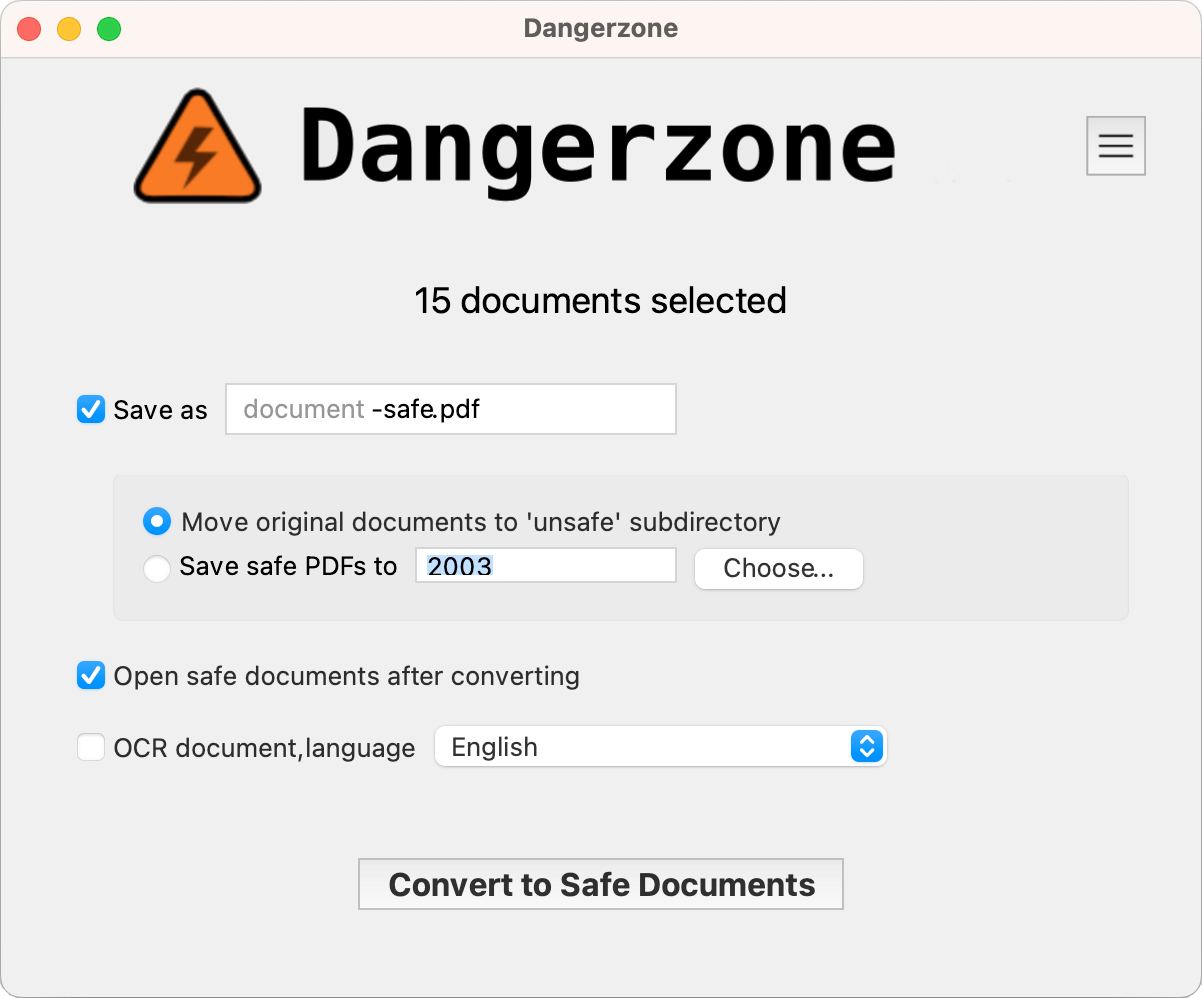 freedomofpress/dangerzone
Pegue PDFs, documentos de escritório ou imagens potencialmente perigosos e converta-os em PDFs seguros.
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 sigmahq/sigma
Repositório Principal de Regras Sigma
 tenzir/tenzir
Colete, analise, normalize, agregue, armazene, consulte e encaminhe dados de telemetria de segurança em escala usando fluxos de dados baseados em…
 cloud-gouv/securix
SécurixOS é um sistema operacional seguro baseado no NixOS, projetado para equipes pequenas e médias. Ele fornece um ambiente mínimo e reforçado com…
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
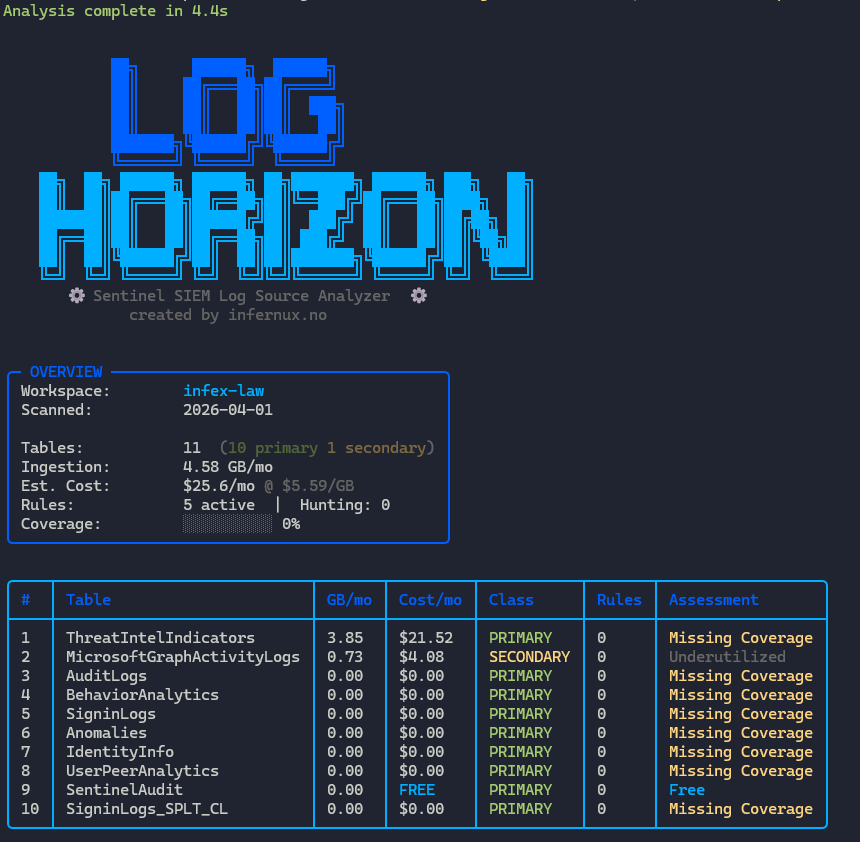 lnfernux/log-horizon
Analisador de Fontes de Log do SIEM Microsoft Sentinel
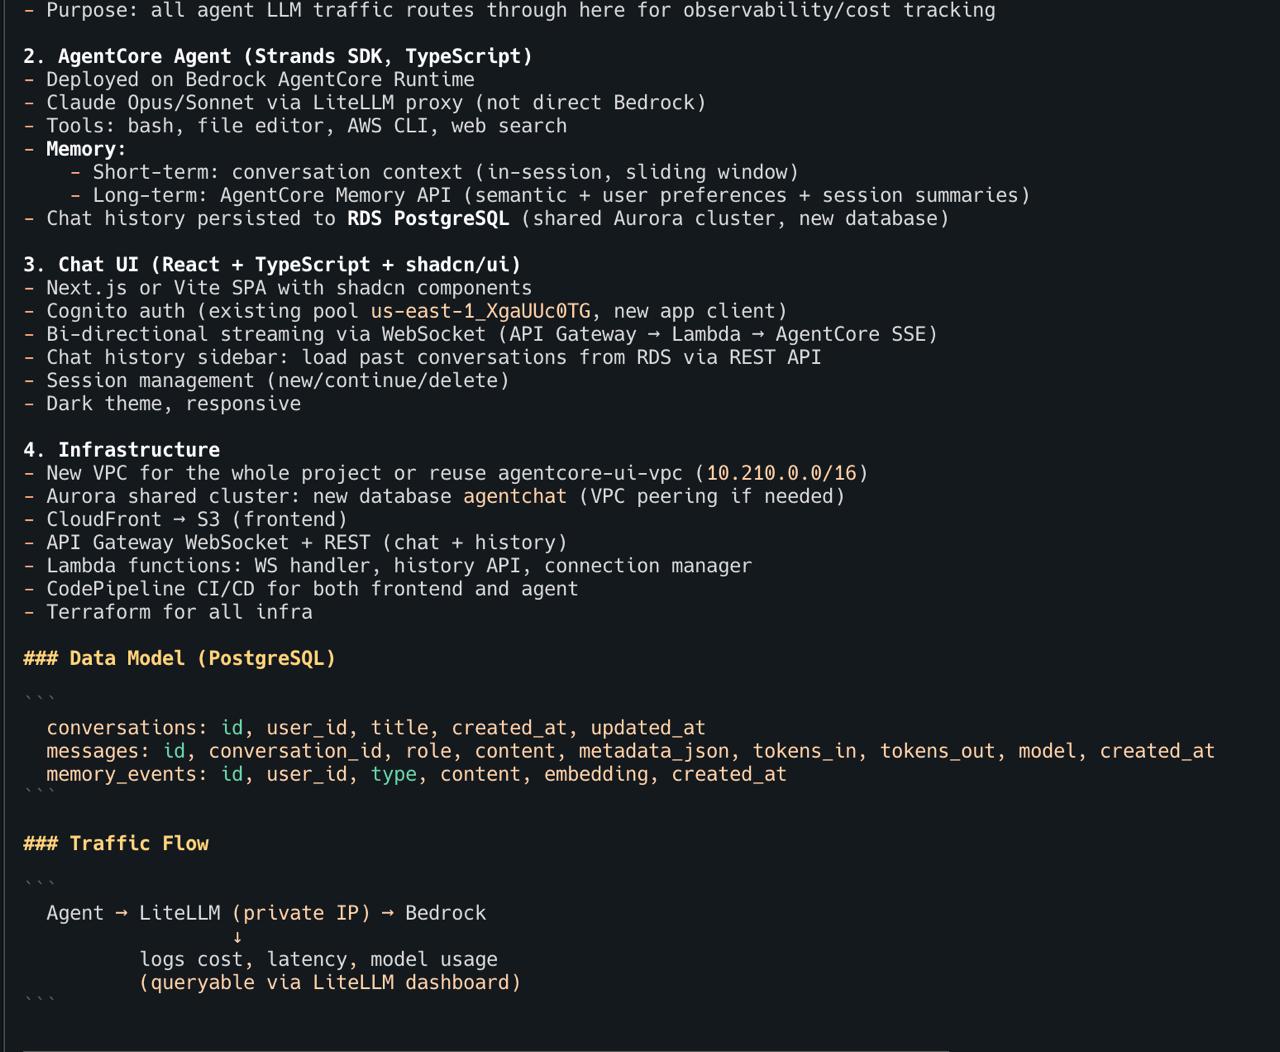 inceptionstack/lowkey
Implante agentes de codificação com IA auto-hospedados (OpenClaw, Claude Code, Codex) na sua conta AWS com CloudFormation, perfis IAM e isolamento de…

 essexrich/threatactors-ttps
Repositório criado para compartilhar informações sobre táticas, técnicas e procedimentos usados por atores de ameaças. Inicialmente com grupos de…
 nikaiw/vmkatz
Extract Windows credentials directly from VM memory snapshots and virtual disks
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.








