Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/intuitem/ciso-assistant-community
Ferramentas DefensivasAnálise de VulnerabilidadesAuditoria de ConfiguraçãoPrivacidadeInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Resposta a Incidentes
GitHub
Compartilhar
intuitem/ciso-assistant-community

ciso-assistant-community

Plataforma GRC para gestão de riscos, conformidade e auditoria com mais de 200 frameworks, mapeamento automático de controles, gestão de vulnerabilidades e fluxos de trabalho de resposta a incidentes.

Ver RepositórioSite
4.6k900159há 12 horasRevisado pelo Kitploit

Dê uma estrela ao projeto 🌟 para receber notificações de lançamentos e ajudar a comunidade a crescer!

intuitem%2Fciso-assistant-community | Trendshift
intuitem.com · Teste gratuito do SaaS · Roadmap · Documentação · Idiomas · Discord · Frameworks
GitHub Release GitHub contributors GitHub Repo stars GitHub forks Discord

O CISO Assistant oferece uma nova perspetiva sobre a Gestão de Cibersegurança e as práticas de GRC (Governança, Risco e Conformidade):
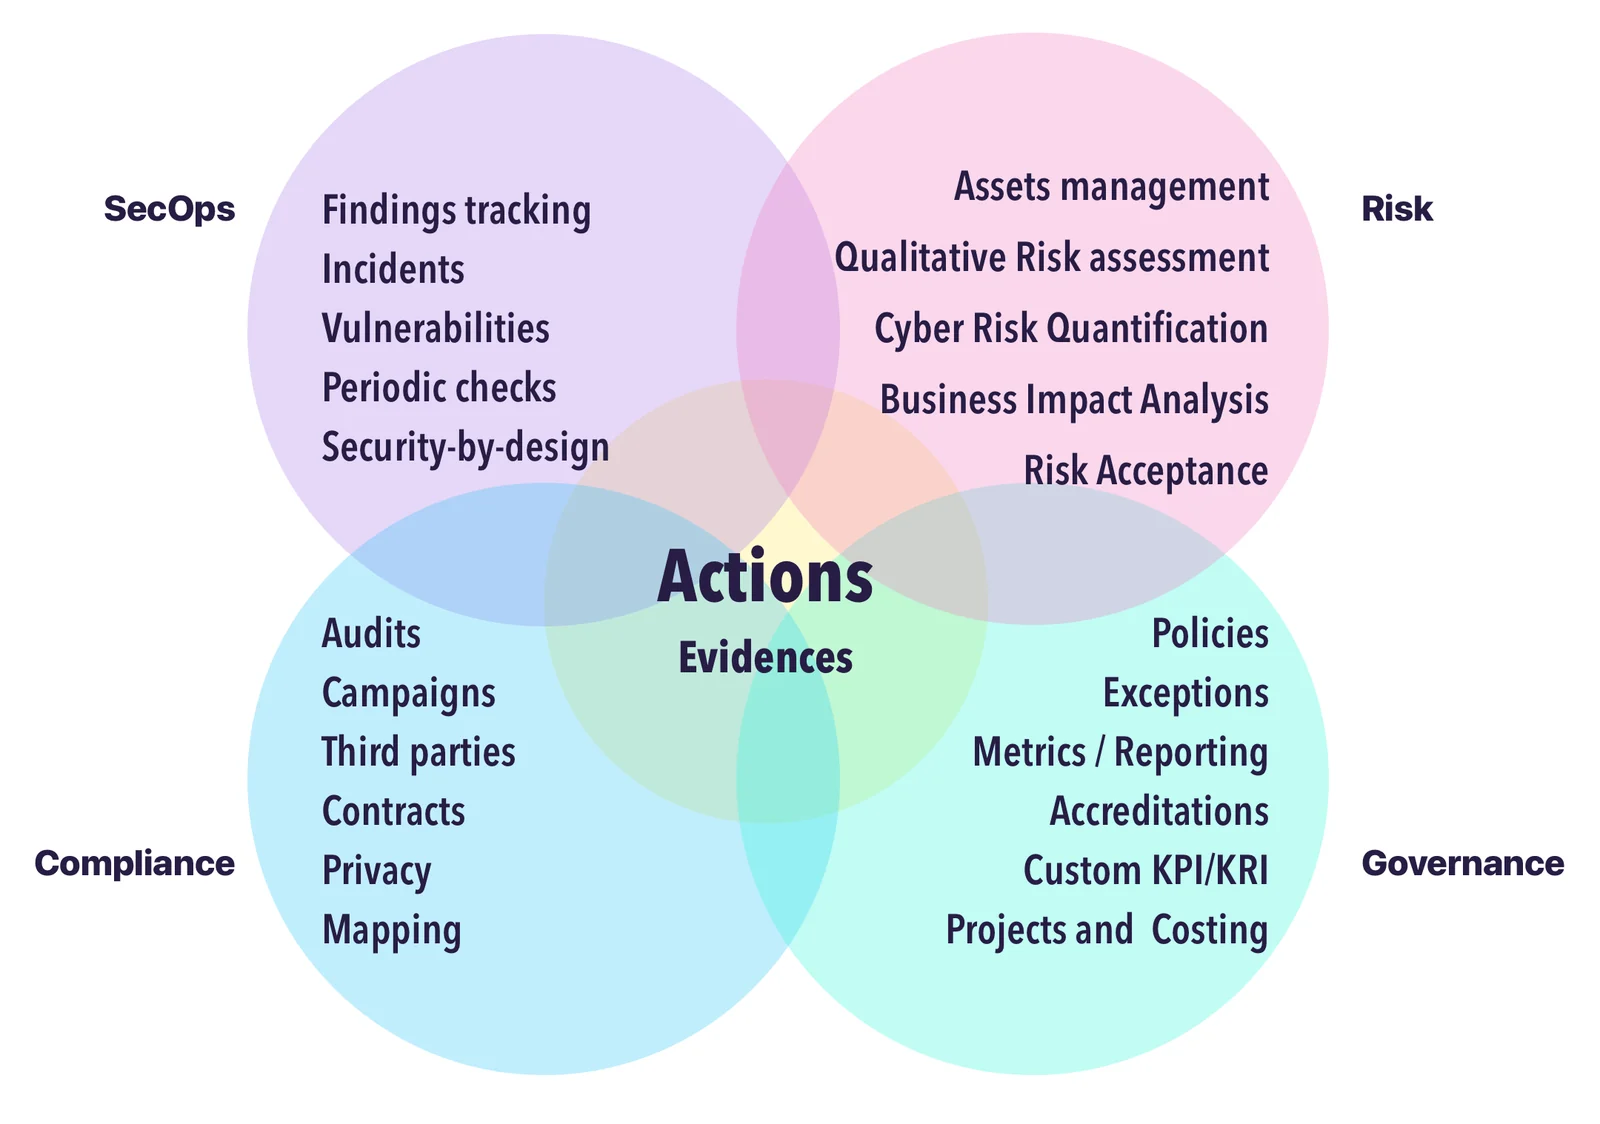
  • Concebido como um hub central para ligar múltiplos conceitos de cibersegurança com ligações inteligentes entre objetos,
  • Construído como uma ferramenta multiparadigma que se adapta a diferentes contextos, metodologias e expectativas,
  • Desacopla explicitamente a conformidade dos controlos de cibersegurança, permitindo a reutilização em toda a plataforma,
  • Promove a reutilização e a interligação em vez de trabalho redundante,
  • Desenvolvido com uma abordagem API-first para suportar tanto a interação com a UI como a automação externa,
  • Vem equipado com uma vasta gama de normas, controlos de segurança e bibliotecas de ameaças incorporadas,
  • Oferece um formato aberto para personalizar e reutilizar os seus próprios objetos e frameworks,
  • Inclui fluxos de trabalho incorporados de avaliação de risco e acompanhamento de remediação,
  • Suporta frameworks personalizados através de uma sintaxe simples e ferramentas flexíveis,
  • Proporciona capacidades avançadas de importação/exportação através de vários canais e formatos (UI, CLI, Kafka, relatórios, etc.).

Single Hub

A nossa visão é criar um balcão único para a gestão de cibersegurança—modernizando o GRC através da simplificação e da interoperabilidade.

Enquanto profissionais que trabalham com especialistas em cibersegurança e TI, deparámo-nos com os mesmos problemas: fragmentação de ferramentas, duplicação de dados e falta de soluções intuitivas e integradas. O CISO Assistant nasceu dessas lições, e estamos a construir uma comunidade em torno de princípios pragmáticos e de bom senso.

Estamos em constante evolução com o contributo de utilizadores e clientes. Como um polvo 🐙, o CISO Assistant continua a crescer novos braços—trazendo clareza, automação e produtividade às equipas de cibersegurança, ao mesmo tempo que reduz o esforço de entrada e saída de dados.

CodeFactor API Tests Functional Tests FOSSA Status Plumber Score


Início Rápido 🚀

[!TIP] A maneira mais fácil de começar é através do teste gratuito da instância em nuvem disponível aqui.

Como alternativa, depois de ter o Docker e o Docker-compose instalados, na sua estação de trabalho ou servidor:

clone o repositório:

git clone --single-branch -b main https://github.com/intuitem/ciso-assistant-community.git

e execute o script inicial

./docker-compose.sh     # Linux/MacOS
./docker-compose.ps1    # Windows

Se você está procurando outras opções de instalação para auto-hospedagem, confira o config builder e a documentação.

[!NOTE] O script docker-compose usa imagens Docker pré-construídas que suportam a maior parte da arquitetura de hardware padrão. Se você estiver usando Windows, certifique-se de ter o Docker Desktop com WSL2 instalado e execute o script PowerShell. Ele alimentará o Docker Desktop em seu nome.

O arquivo docker compose pode ser ajustado para passar parâmetros extras de acordo com sua configuração (por exemplo, configurações de Mailer).

[!WARNING] Se você estiver recebendo avisos ou erros sobre a plataforma da imagem não corresponder à plataforma do host, abra uma issue com os detalhes e nós a adicionaremos logo em seguida. Você também pode usar docker-compose-build.sh (veja abaixo) para compilar para sua arquitetura específica.

[!CAUTION] Não use o código da branch main diretamente em produção, pois é o upstream de merge e pode ter mudanças disruptivas durante nosso desenvolvimento. Use as tags para versões estáveis ou imagens pré-construídas.
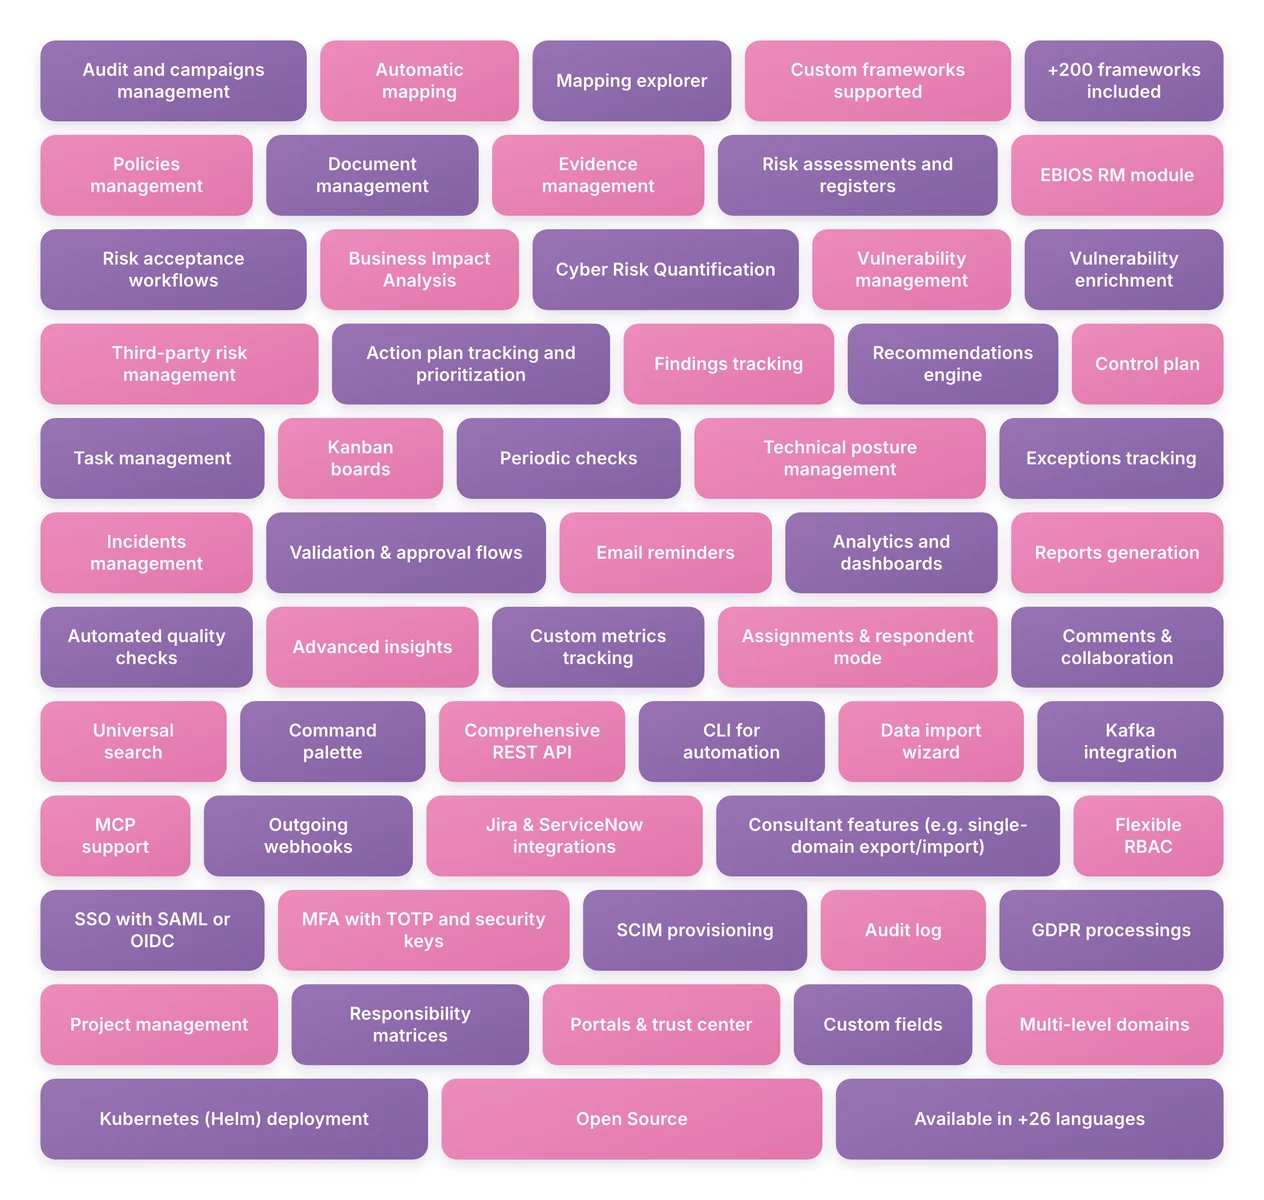

Recursos

Recursos atuais

📋 Lista completa de recursos — clique para expandir (pesquisável, 73 recursos)

Conformidade e frameworks

  • Gerenciamento de auditorias e campanhas
  • Mapeamento automático
  • Explorador de mapeamento
  • Frameworks personalizados suportados
  • Mais de 200 frameworks incluídos
  • Gerenciamento de políticas
  • Gerenciamento de documentos
  • Gerenciamento de evidências
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →