#1
 snovvcrash/usbrip
Rastreamento do histórico de eventos USB no GNU/Linux
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
 mozilla/mozdef
DESCONTINUADO - MozDef: Mozilla Enterprise Defense Platform
 google/stenographer
Stenographer é uma solução de captura de pacotes que visa gravar rapidamente todos os pacotes em disco e, em seguida, fornecer acesso simples e…
 foospidy/honeypy
Um honeypot de interação baixa a média.
 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 nbulischeck/tyton
Caçador de Rootkits em Modo Kernel
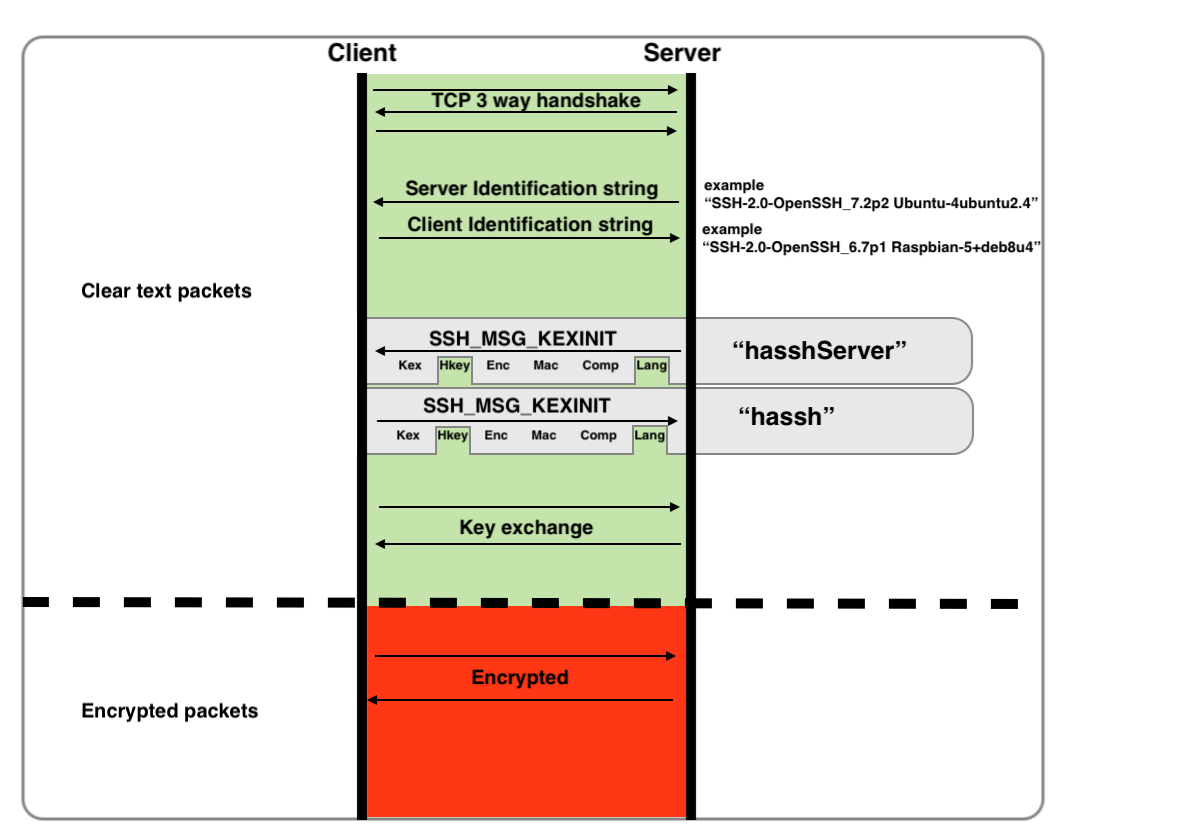 salesforce/hassh
HASSH é um padrão de fingerprinting de rede que pode ser usado para identificar implementações SSH específicas de Cliente e Servidor. As impressões…
 netflix/security_monkey
O Security Monkey monitora AWS, GCP, OpenStack e organizações do GitHub em busca de ativos e suas mudanças ao longo do tempo.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distro Linux para caça a ameaças, monitoramento de segurança empresarial e gerenciamento de logs
 t4d/stalkphish
StalkPhish - O rastreador de kits de phishing, coletando kits de phishing para investigações.
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
 volatilityfoundation/volatility
Um framework avançado de forense de memória
 dropbox/securitybot
Alertas distribuídos para as massas!