

MemProcFS é uma forma fácil e conveniente de visualizar a memória física como arquivos em um sistema de arquivos virtual.
Análise de memória fácil e trivial com apenas alguns cliques, sem a necessidade de argumentos de linha de comando complicados! Acesse o conteúdo e os artefatos da memória por meio de arquivos em um sistema de arquivos virtual montado ou por meio de uma biblioteca de aplicação rica em recursos para incluir em seus próprios projetos!
Analise arquivos de despejo de memória, memória ao vivo via DumpIt ou WinPMEM, memória ao vivo em modo de leitura-escrita a partir de máquinas virtuais ou de dispositivos de hardware FPGA do PCILeech!
É até possível conectar-se a um agente remoto de aquisição de memória LeechAgent por meio de uma conexão segura — permitindo resposta remota a incidentes de memória ao vivo — mesmo em conexões de maior latência e baixa largura de banda! Espie em Máquinas Virtuais com MemProcFS, LiveCloudKd ou VMware!
Use suas ferramentas favoritas para analisar a memória — use seus editores hex favoritos, seus scripts python e powershell, WinDbg ou seus desmontadores e depuradores favoritos — tudo funcionará de forma trivial com o MemProcFS apenas lendo e gravando arquivos!
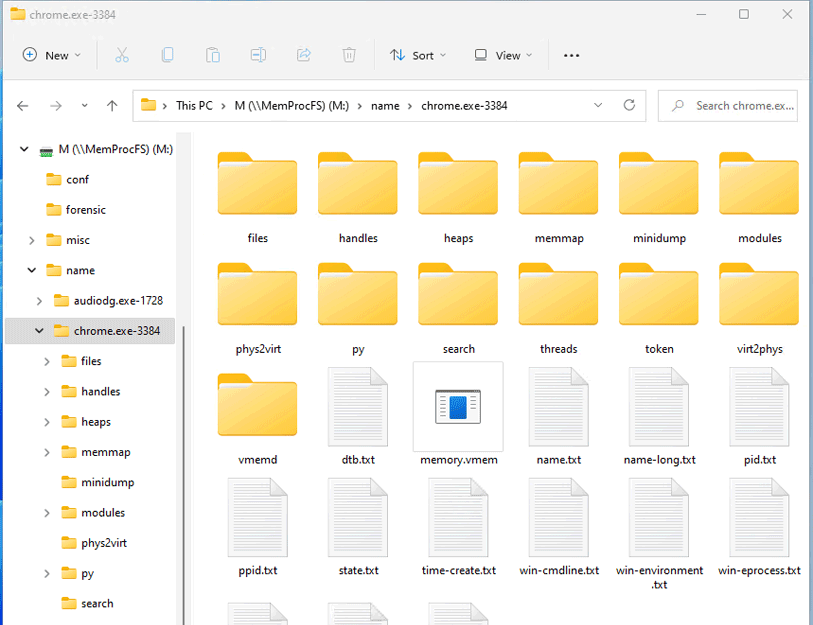
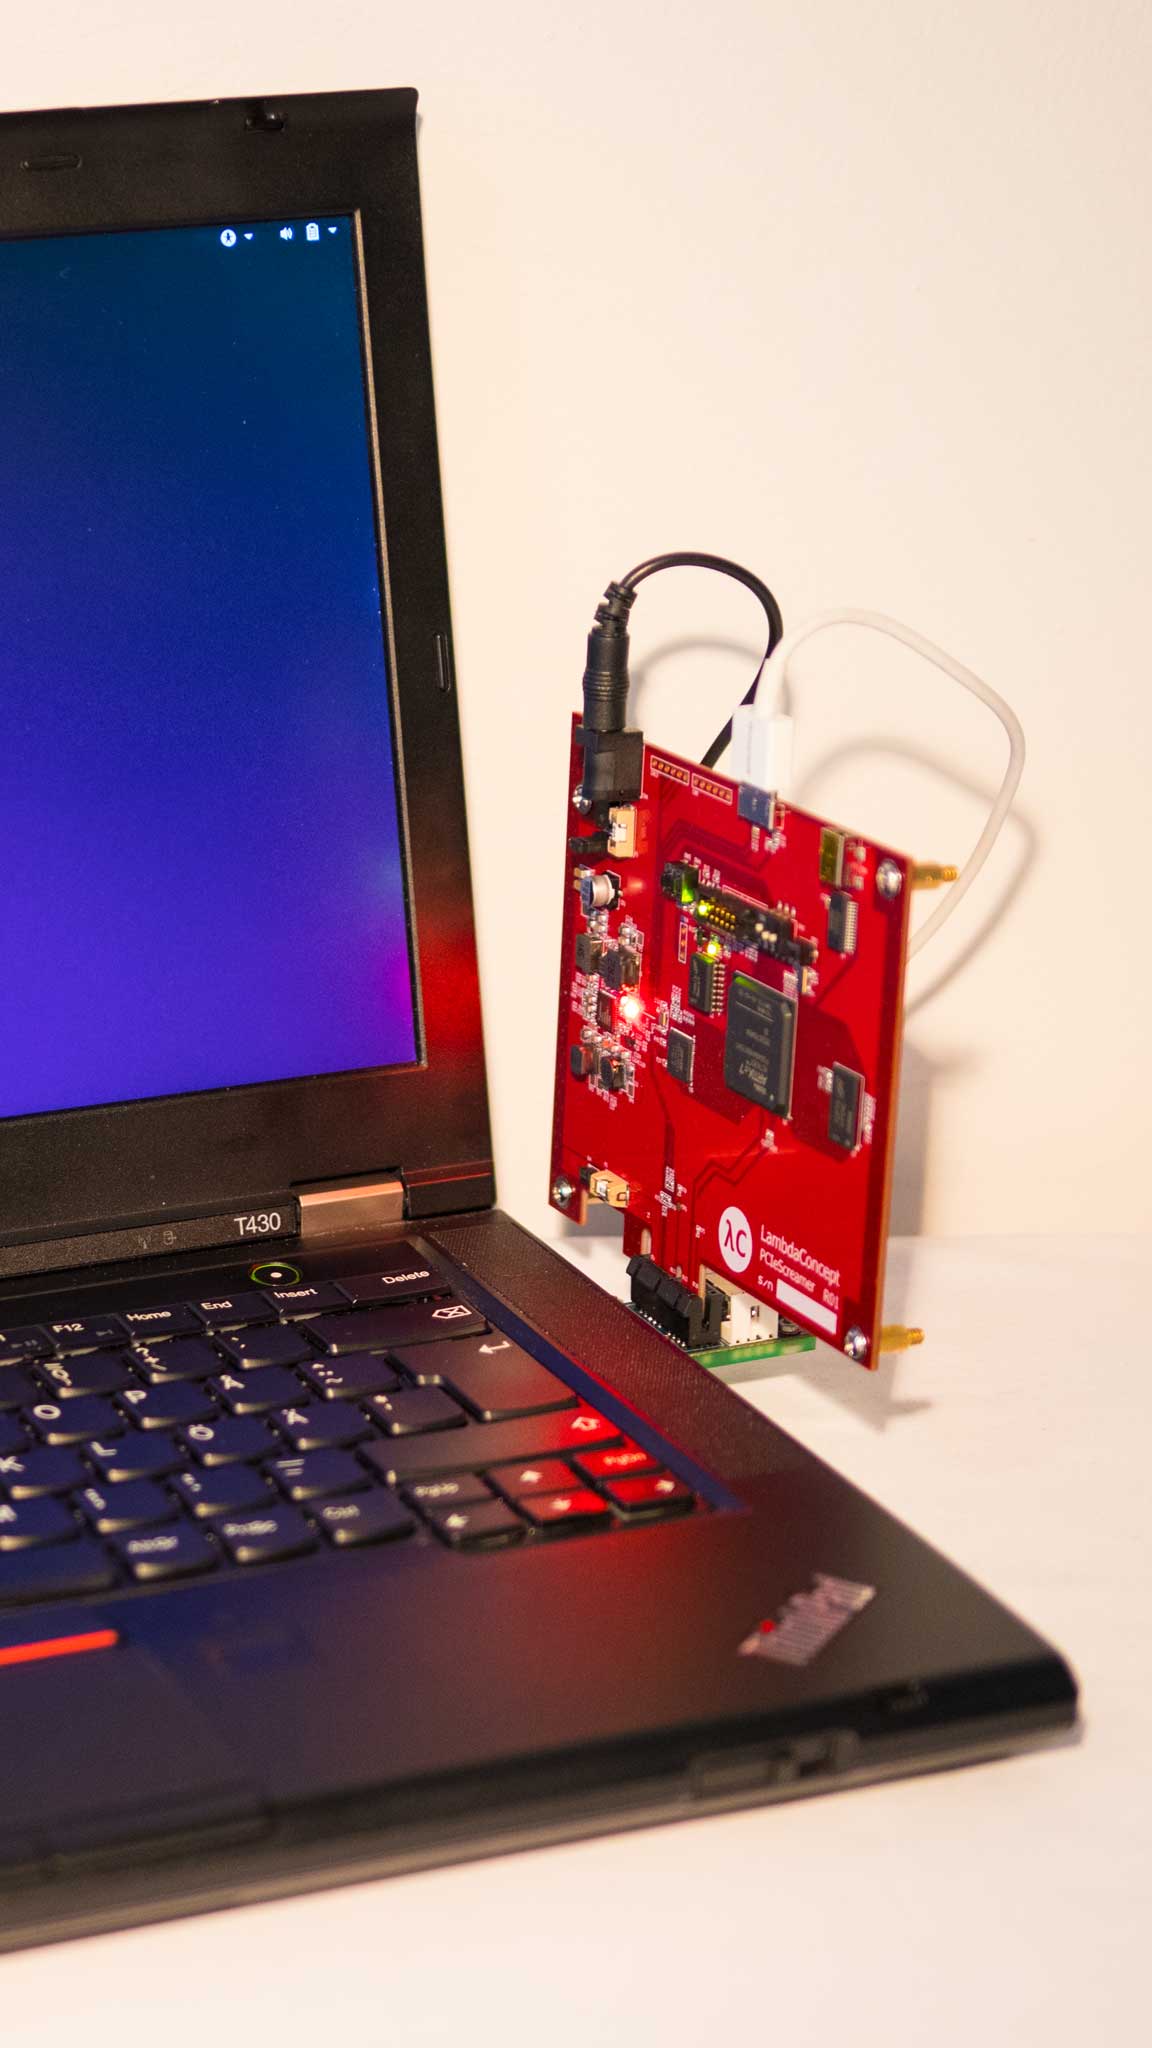
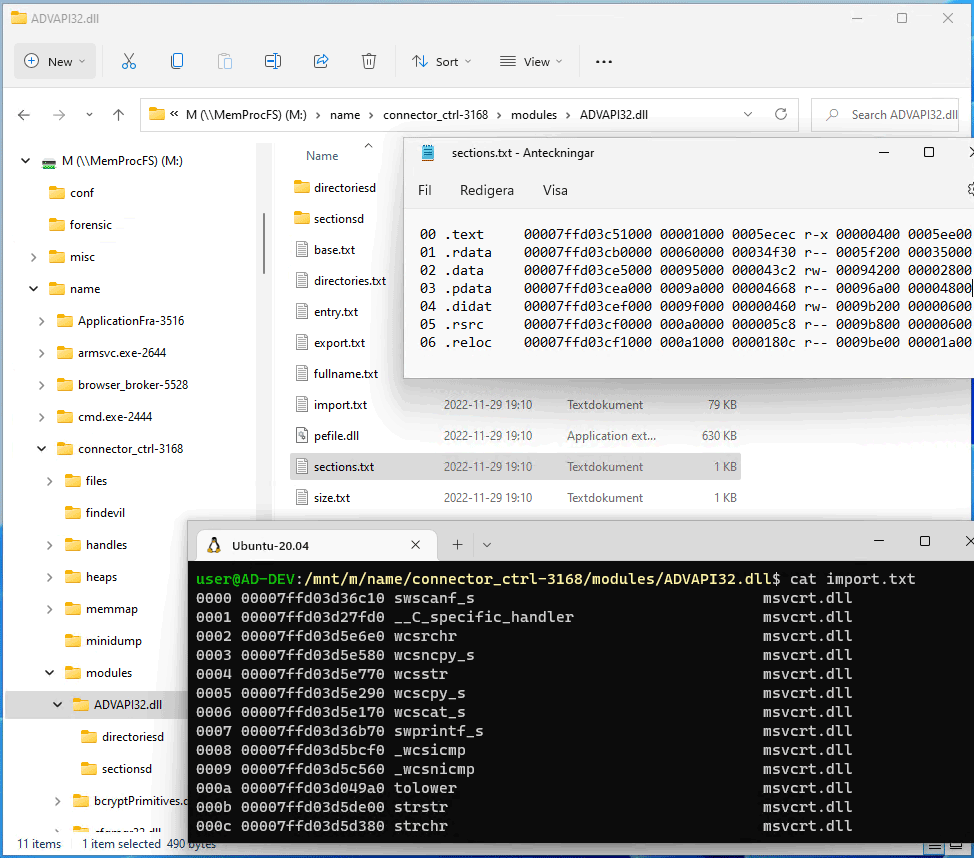
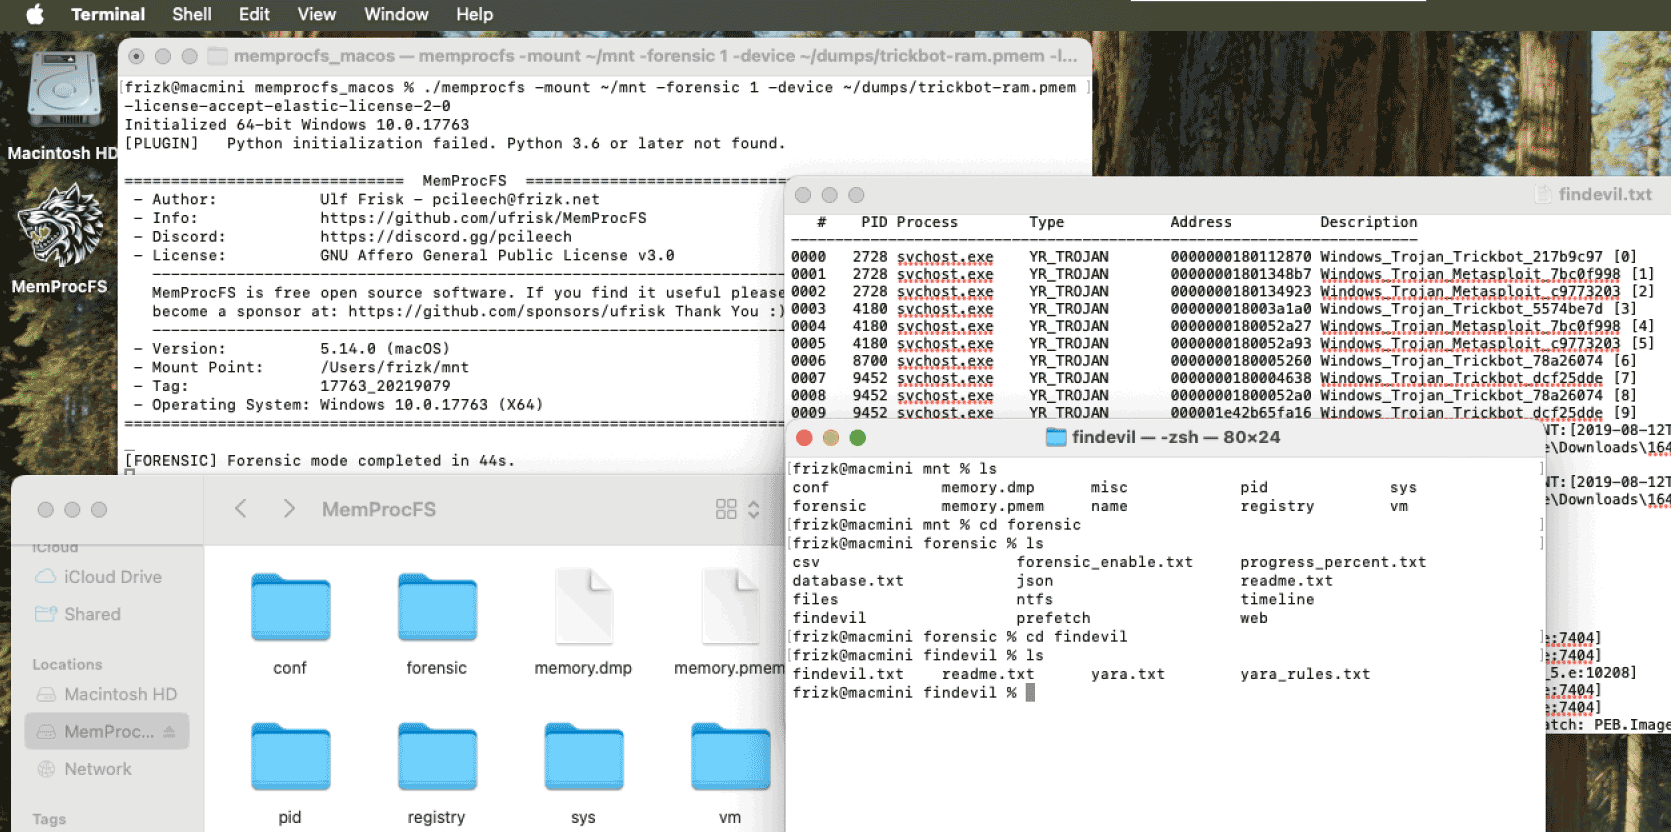
Confira o excelente passo a passo rápido do 13Cubed para começar! Confira também minhas palestras mais antigas em conferências do Disobey e do BlueHat.

Para documentação adicional, confira o wiki do projeto para informações detalhadas e aprofundadas sobre o próprio sistema de arquivos, sua API e seus módulos de plugin! Para informações adicionais sobre métodos de aquisição de memória, confira o projeto LeechCore ou entre no servidor Discord do PCILeech/MemProcFS!
Para começar, baixe os binários, módulos e arquivos de configuração mais recentes e confira o guia!
Obtenha os binários, módulos e arquivos de configuração mais recentes a partir da versão mais recente. Como alternativa, clone o repositório e compile a partir do código-fonte.
A montagem do sistema de arquivos requer que a biblioteca de sistema de arquivos Dokany esteja instalada. Baixe e instale a versão mais recente do Dokany versão 2 em: https://github.com/dokan-dev/dokany/releases/latest
Para capturar memória em tempo real (sem hardware PCILeech FPGA), baixe o DumpIt e inicie o MemProcFS via o modo DumpIt /LIVEKD. Alternativamente, obtenha o WinPMEM baixando o driver WinPMEM assinado mais recente e coloque-o junto ao MemProcFS - instruções detalhadas na LeechCore Wiki.
O PCILeech FPGA exigirá hardware, bem como o arquivo FTD3XXWU.dll colocado junto aos binários do MemProcFS. Consulte o projeto LeechCore para obter instruções.
O MemProcFS deve ser possível de executar imediatamente na maioria das distribuições Linux com FUSE instalado. Se estiver compilando a partir do código-fonte, consulte o guia sobre MemProcFS no Linux.
Baixe a versão mais recente do MemProcFS aqui. O MemProcFS, quando usado como um sistema de arquivos virtual montado, depende do macFuse, que requer um .kext. Baixe e instale o macFuse aqui. Se o MemProcFS for usado através das APIs C/C++/Rust suportadas, o macFuse não é necessário.
Inclua o MemProcFS em seus projetos de programação C/C++, C#, Java, Go (terceiros), Python ou Rust! Tudo no MemProcFS é exposto através de uma API fácil de usar para uso em seus próprios projetos! A arquitetura amigável a plugins permite que os usuários estendam facilmente o MemProcFS com plugins em C/C++/Rust/Python!
Tudo no MemProcFS é exposto como APIs. As APIs existem para C/C++ vmmdll.h, C# pacote nuget, Java, Python pacote pip e Rust crate. O próprio sistema de arquivos é disponibilizado virtualmente através da API sem a necessidade de montá-lo. É possível ler tanto a memória virtual de processos quanto a memória física! O exemplo abaixo mostra a leitura de 0x20 bytes a partir do endereço físico 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
O MemProcFS está disponível como um pacote Python pip e é fácil de integrar nos seus Jupyter Notebooks.
Inicie o MemProcFS a partir da linha de comandos - possivelmente utilizando um dos exemplos abaixo.
Ou registe a extensão de ficheiro de despejo de memória com o MemProcFS.exe para que o sistema de ficheiros seja montado automaticamente ao clicar duas vezes num ficheiro de despejo de memória!
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.

