#1
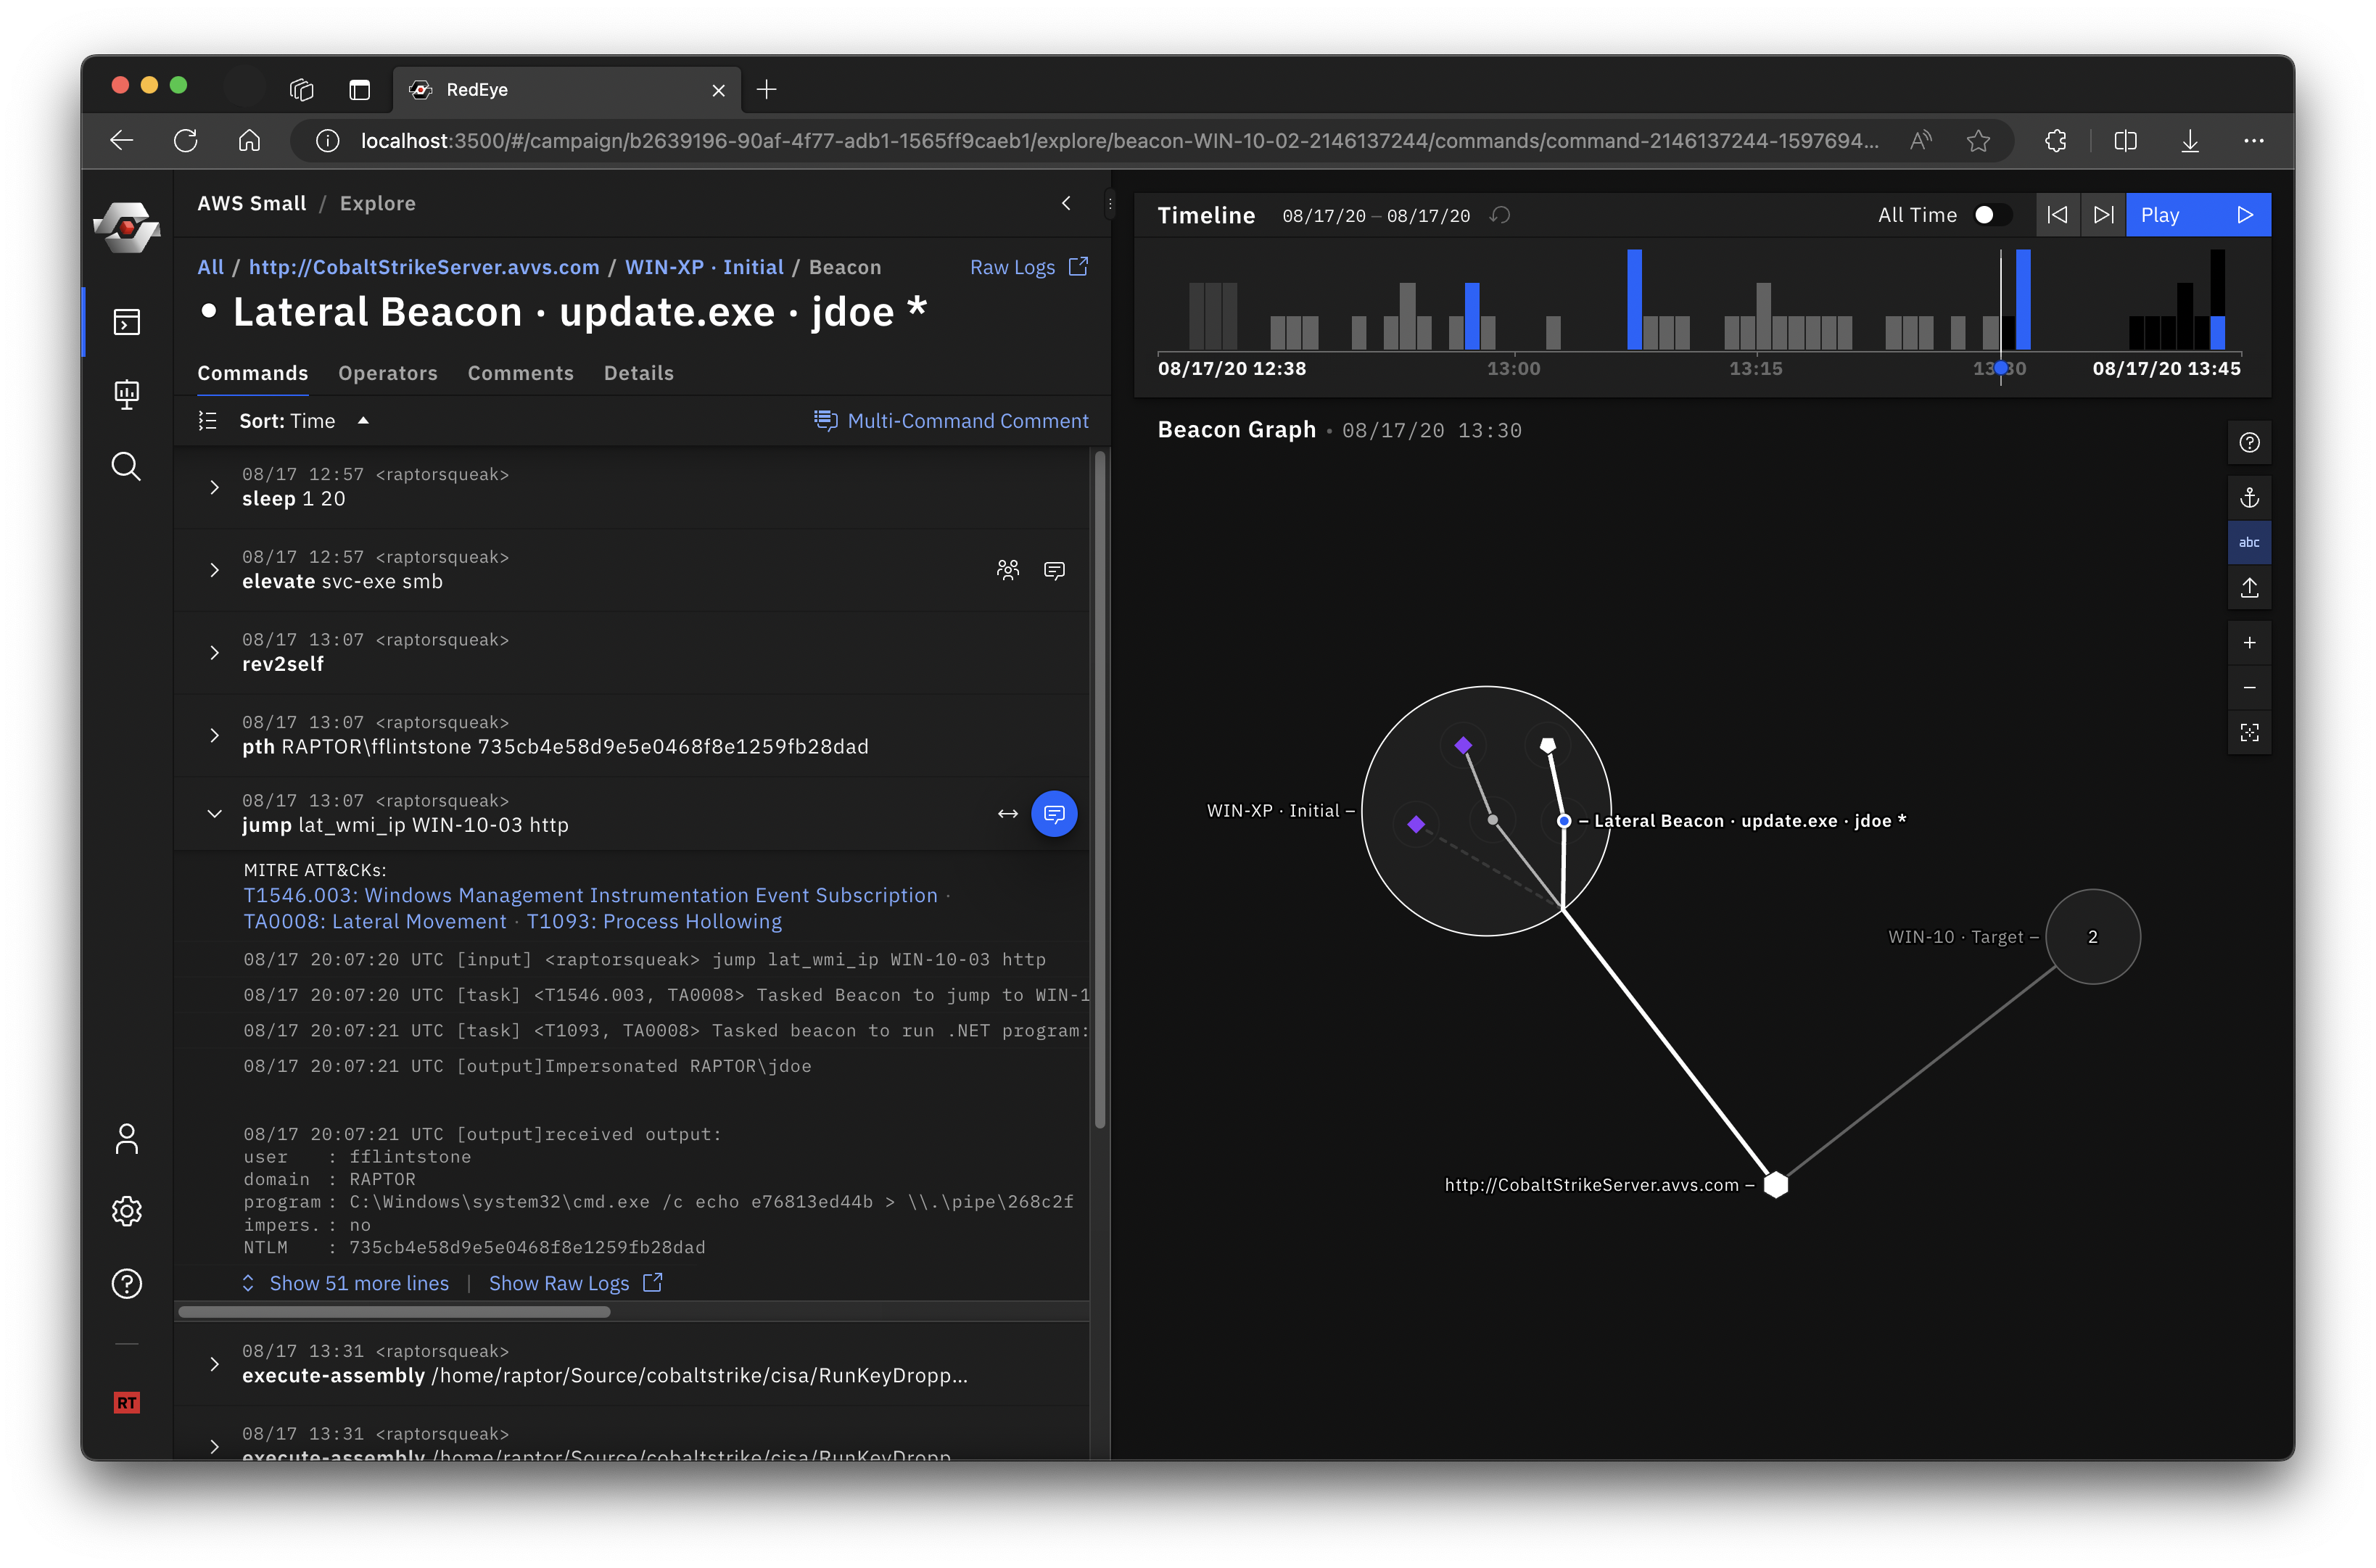
 cisagov/redeye
RedEye é uma ferramenta de análise visual que apoia operações de Red & Blue Team.
 daddycocoaman/dumpscan
Encontrando segredos na memória do kernel e do usuário
 deepfence/packetstreamer
⭐ ⭐ Tcpdump distribuído para ambientes nativos em nuvem ⭐ ⭐
 captaingeech42/ransomwatch
Monitoramento de sites de vazamento de ransomware
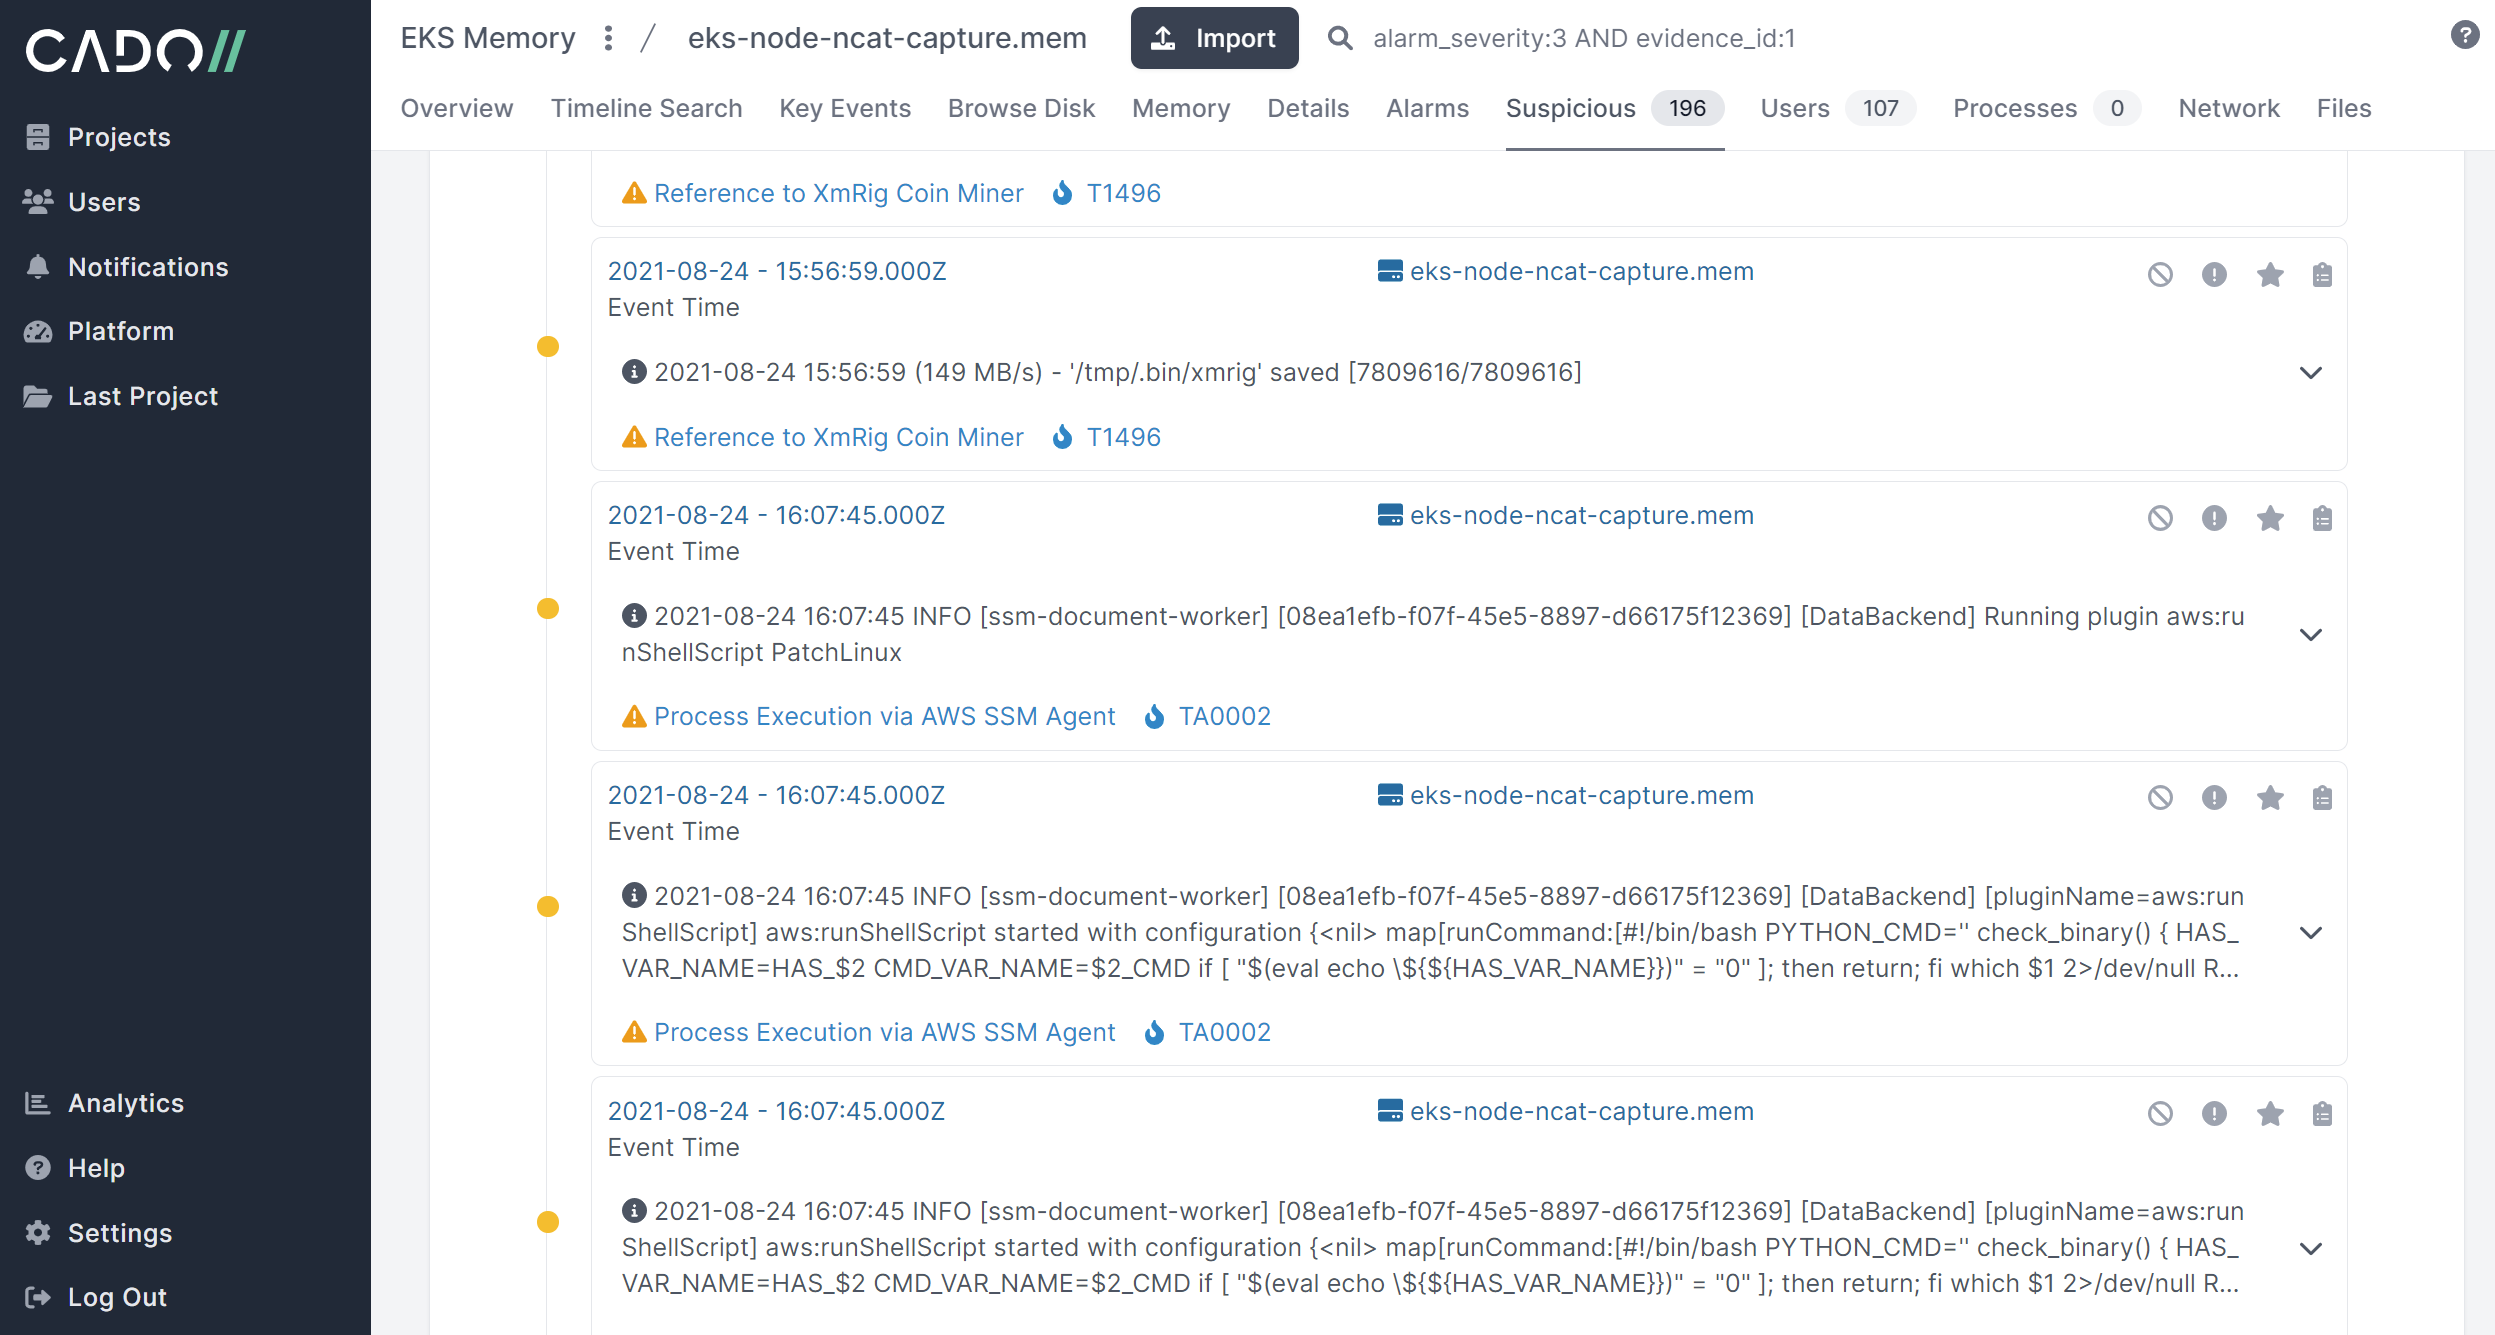 cado-security/rip_raw
Rip Raw é uma pequena ferramenta para analisar a memória de sistemas Linux comprometidos.
 mandiant/mandiant-azure-ad-investigator
Módulo PowerShell somente leitura para detectar artefatos do UNC2452 e de outros atores de ameaças no Azure AD, auditar domínios federados, diretores…
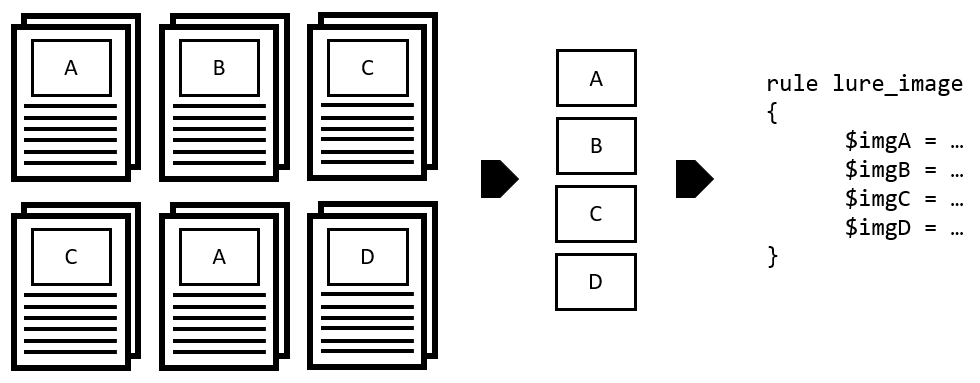 target/halogen
Cria automaticamente regras YARA a partir de documentos maliciosos.
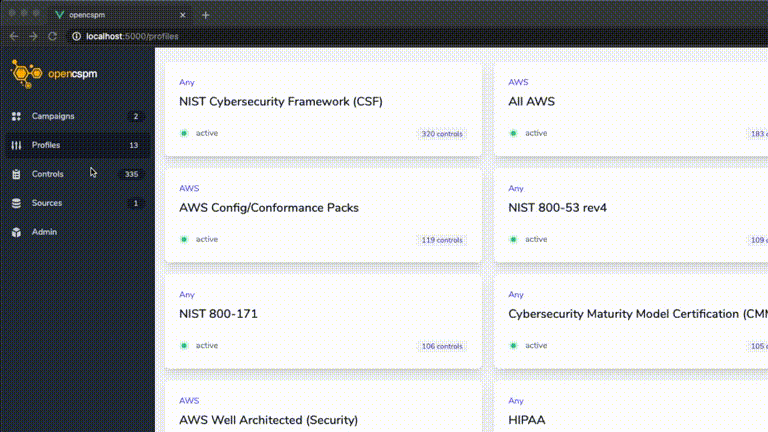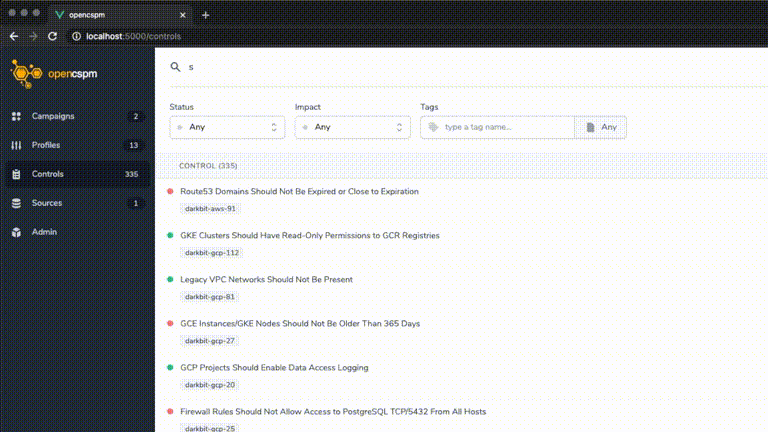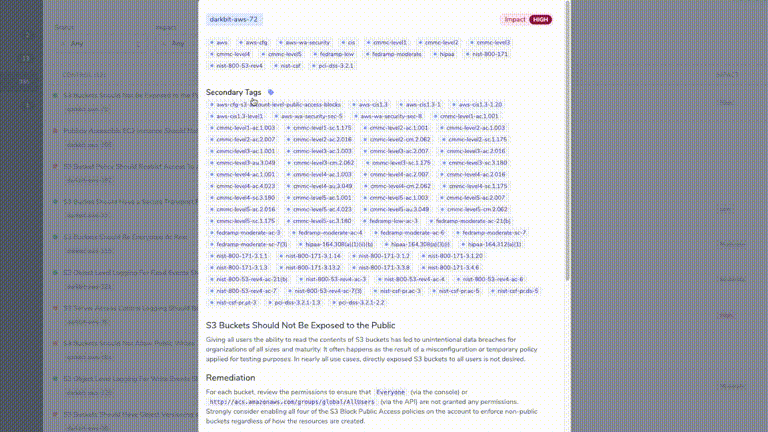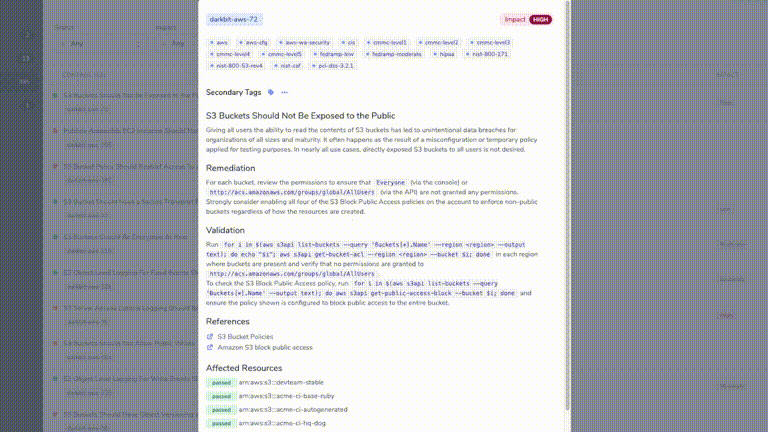 opencspm/opencspm
Mecanismo Aberto de Gerenciamento de Postura de Segurança em Nuvem
 alexverboon/psmdatp
Módulo PowerShell para gerenciar o Microsoft Defender Advanced Threat Protection
 trailofbits/sinter
Um sistema de autorização de aplicações em modo de usuário para MacOS escrito em Swift.
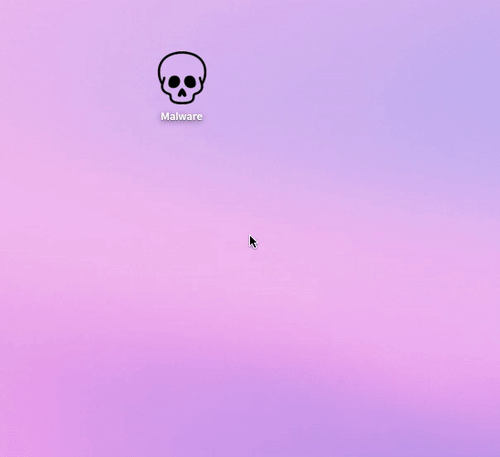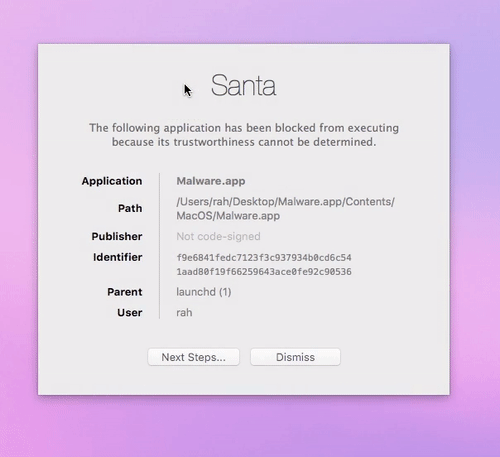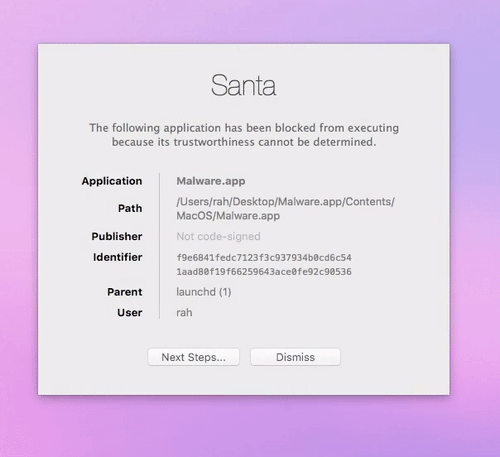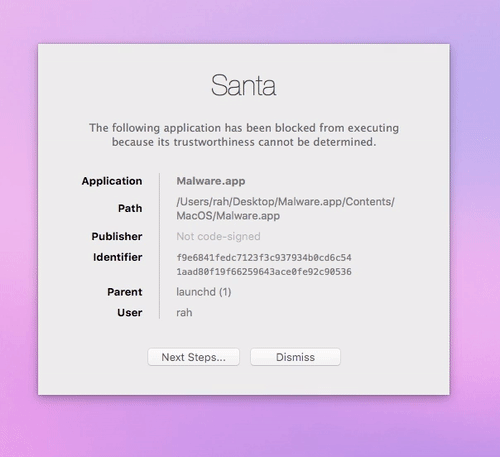 google/santa
Um sistema de autorização e monitoramento de binários para macOS
 cloudflare/mitmengine
Uma ferramenta de detecção MITM (monstro-no-meio). Usada para construir o MALCOLM:
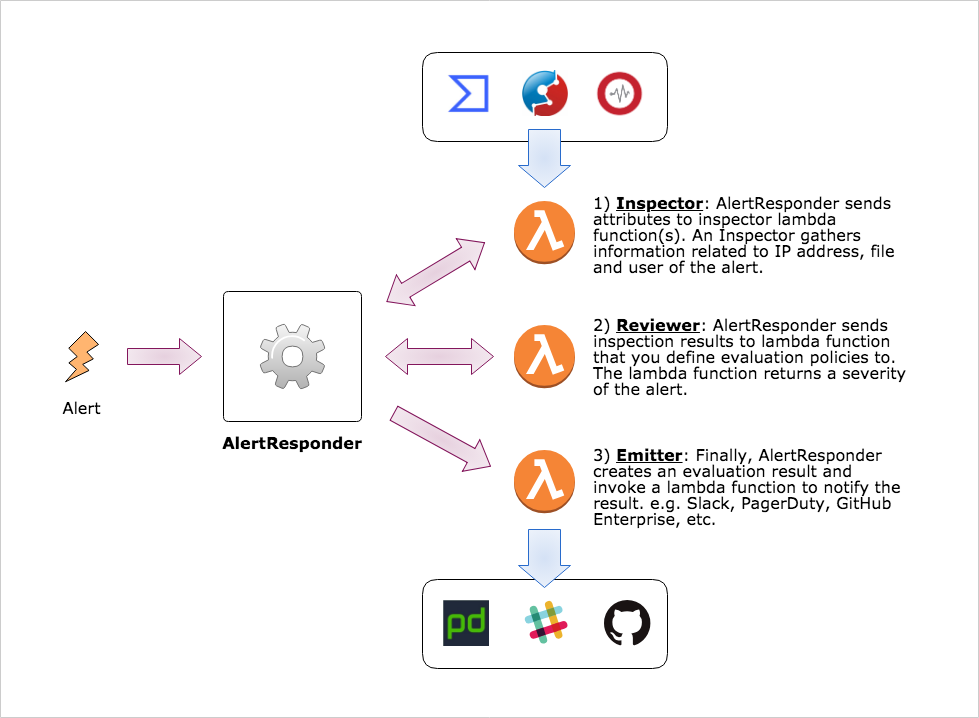 m-mizutani/alertresponder
Framework de resposta automática a alertas de segurança pelo AWS Serverless Application Model
 ebwi11/agentsmith-hids
Por tecnologia Kprobe código aberto Sistema de Detecção de Intrusão Baseado em Host(HIDS), de E_Bwill.
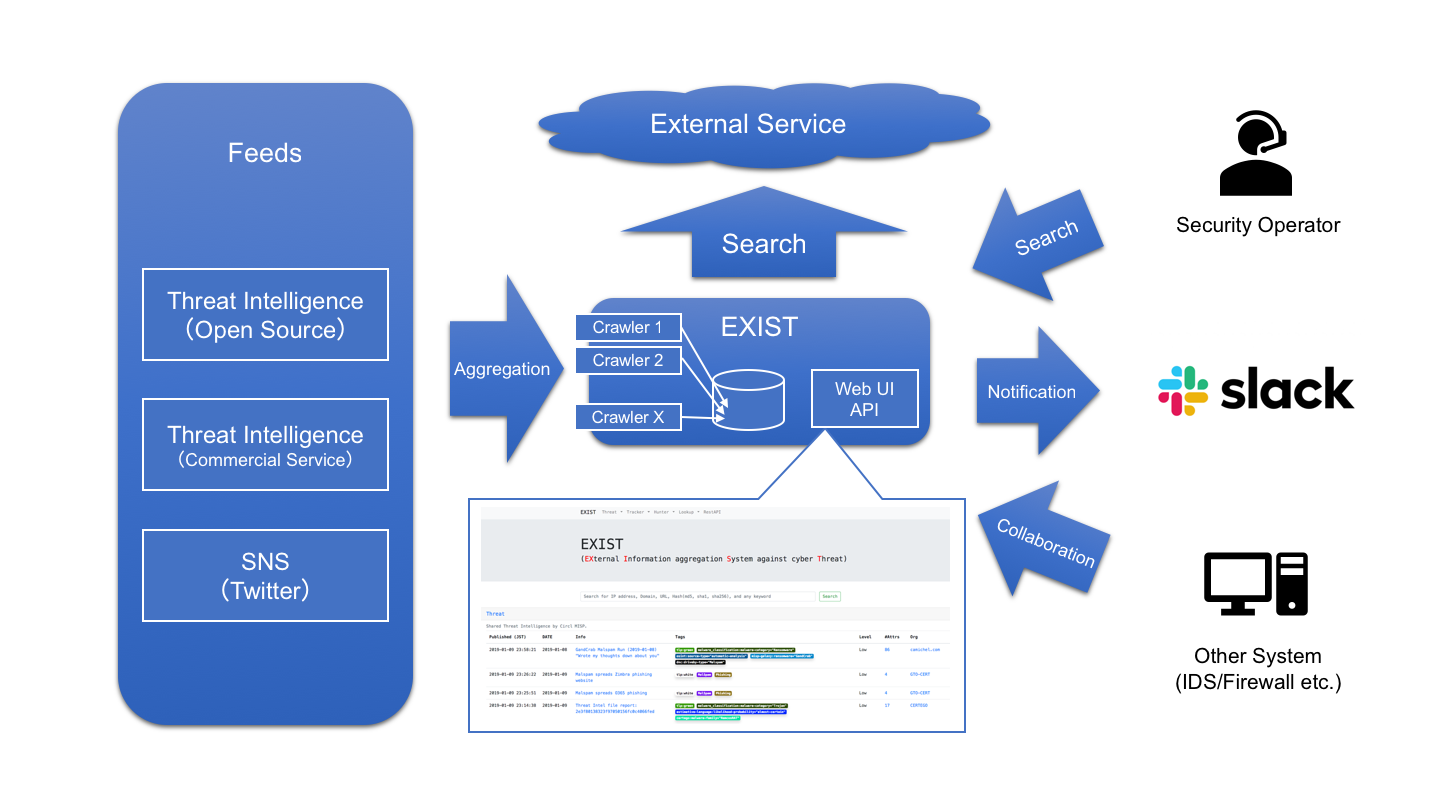 nict-csl/exist
EXIST é uma aplicação web para agregação e análise de inteligência de ameaças cibernéticas.
 defensepointsecurity/threat_note
# DPS' Lightweight Investigation Notebook