
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit

 bert-janp/incident-response-powershell
Kit de resposta a incidentes baseado em PowerShell que coleta mais de 25 artefatos forenses (processos, conexões de rede, registro, histórico do…
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…
 jpcertcc/logontracer
Investigar logons maliciosos do Windows visualizando e analisando o log de eventos do Windows
 magicsword-io/lolrmm
Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…
 roxanne_ardary/nexora
Plataforma de governança de endpoints impulsionada por IA que monitora o uso de software, aplica classificação de risco baseada em políticas…
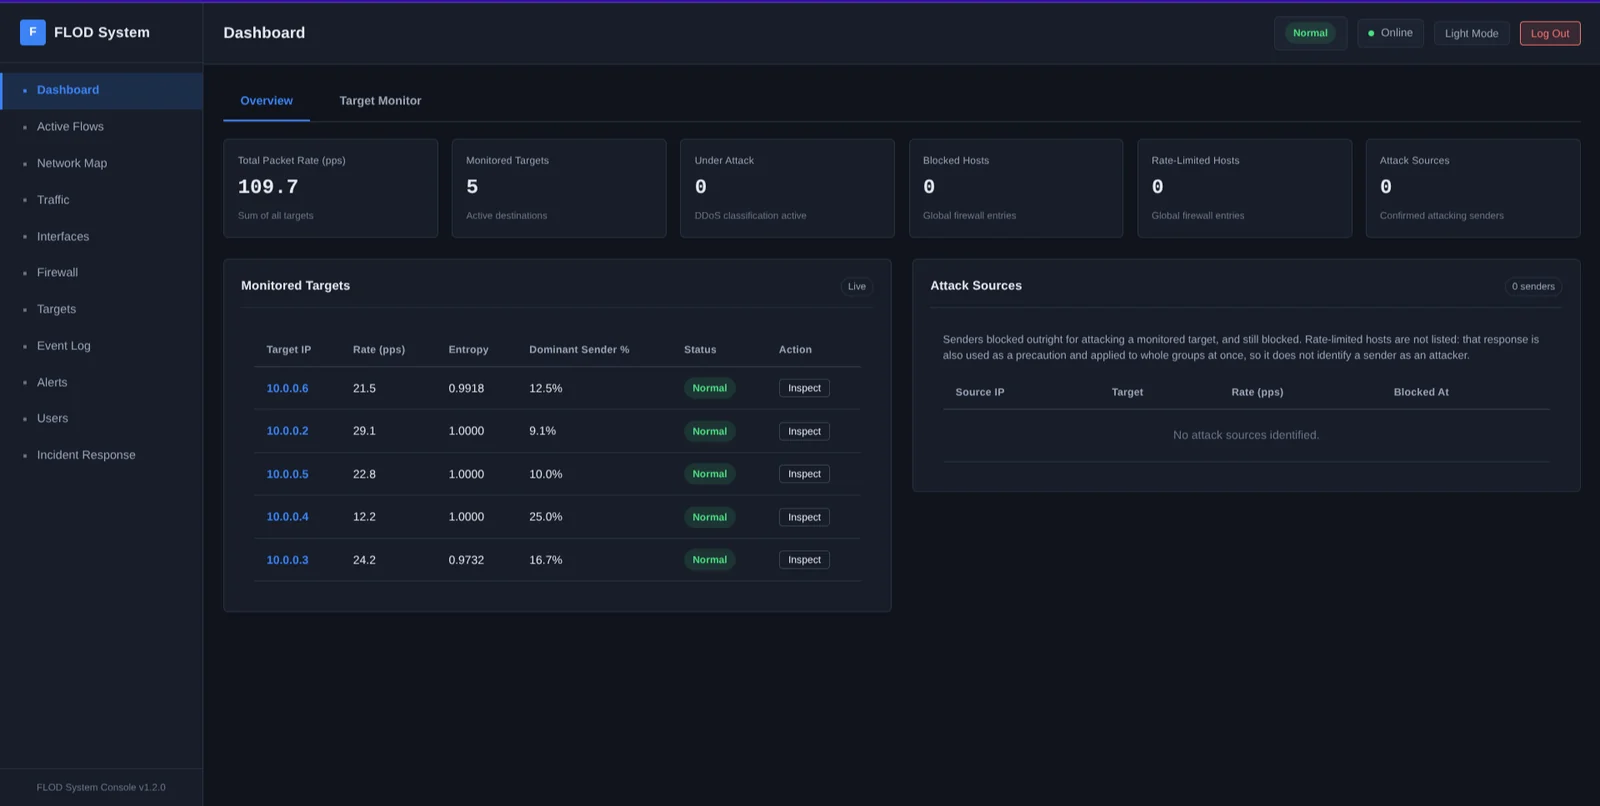 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 neo23x0/loki
Scanner baseado em IOC e YARA para detecção de indicadores de compromisso por meio de regex em nomes de arquivos, assinaturas YARA, correspondência…
 yamato-security/hayabusa
Ferramenta multithread de geração de linha do tempo forense de logs de eventos do Windows e caça a ameaças com suporte completo a regras Sigma,…
 probablysecure/triage-cve-2017-0144
O objetivo é triar ataques bem conhecidos e aprender como as equipes de segurança respondem rapidamente.
 bert-janp/entratrace
Ferramenta de pesquisa defensiva que documenta endpoints de API observáveis e user agents de ferramentas ofensivas direcionadas ao Microsoft Entra…
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 nabhan-mohy/cve-2026-27483-lab
Um laboratório containerizado no estilo empresarial para pesquisar e se defender contra o CVE-2026-27483.
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
 facebookincubator/ttpforge
O TTPForge é um Framework de Cibersegurança para desenvolver, automatizar e executar Táticas, Técnicas e Procedimentos (TTPs) de atacantes.
 themittenmac/truetree
Uma ferramenta de linha de comando para saída semelhante ao pstree no macOS com capacidades adicionais de captura de pid
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows








