
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
esforço de pesquisa de 1 dia
 bishopfox/cve-2022-22274_cve-2023-0656
Exploit de prova de conceito para estouros de buffer baseados em pilha no SonicWall SonicOS (CVE-2022-22274, CVE-2023-0656) que testa e dispara…
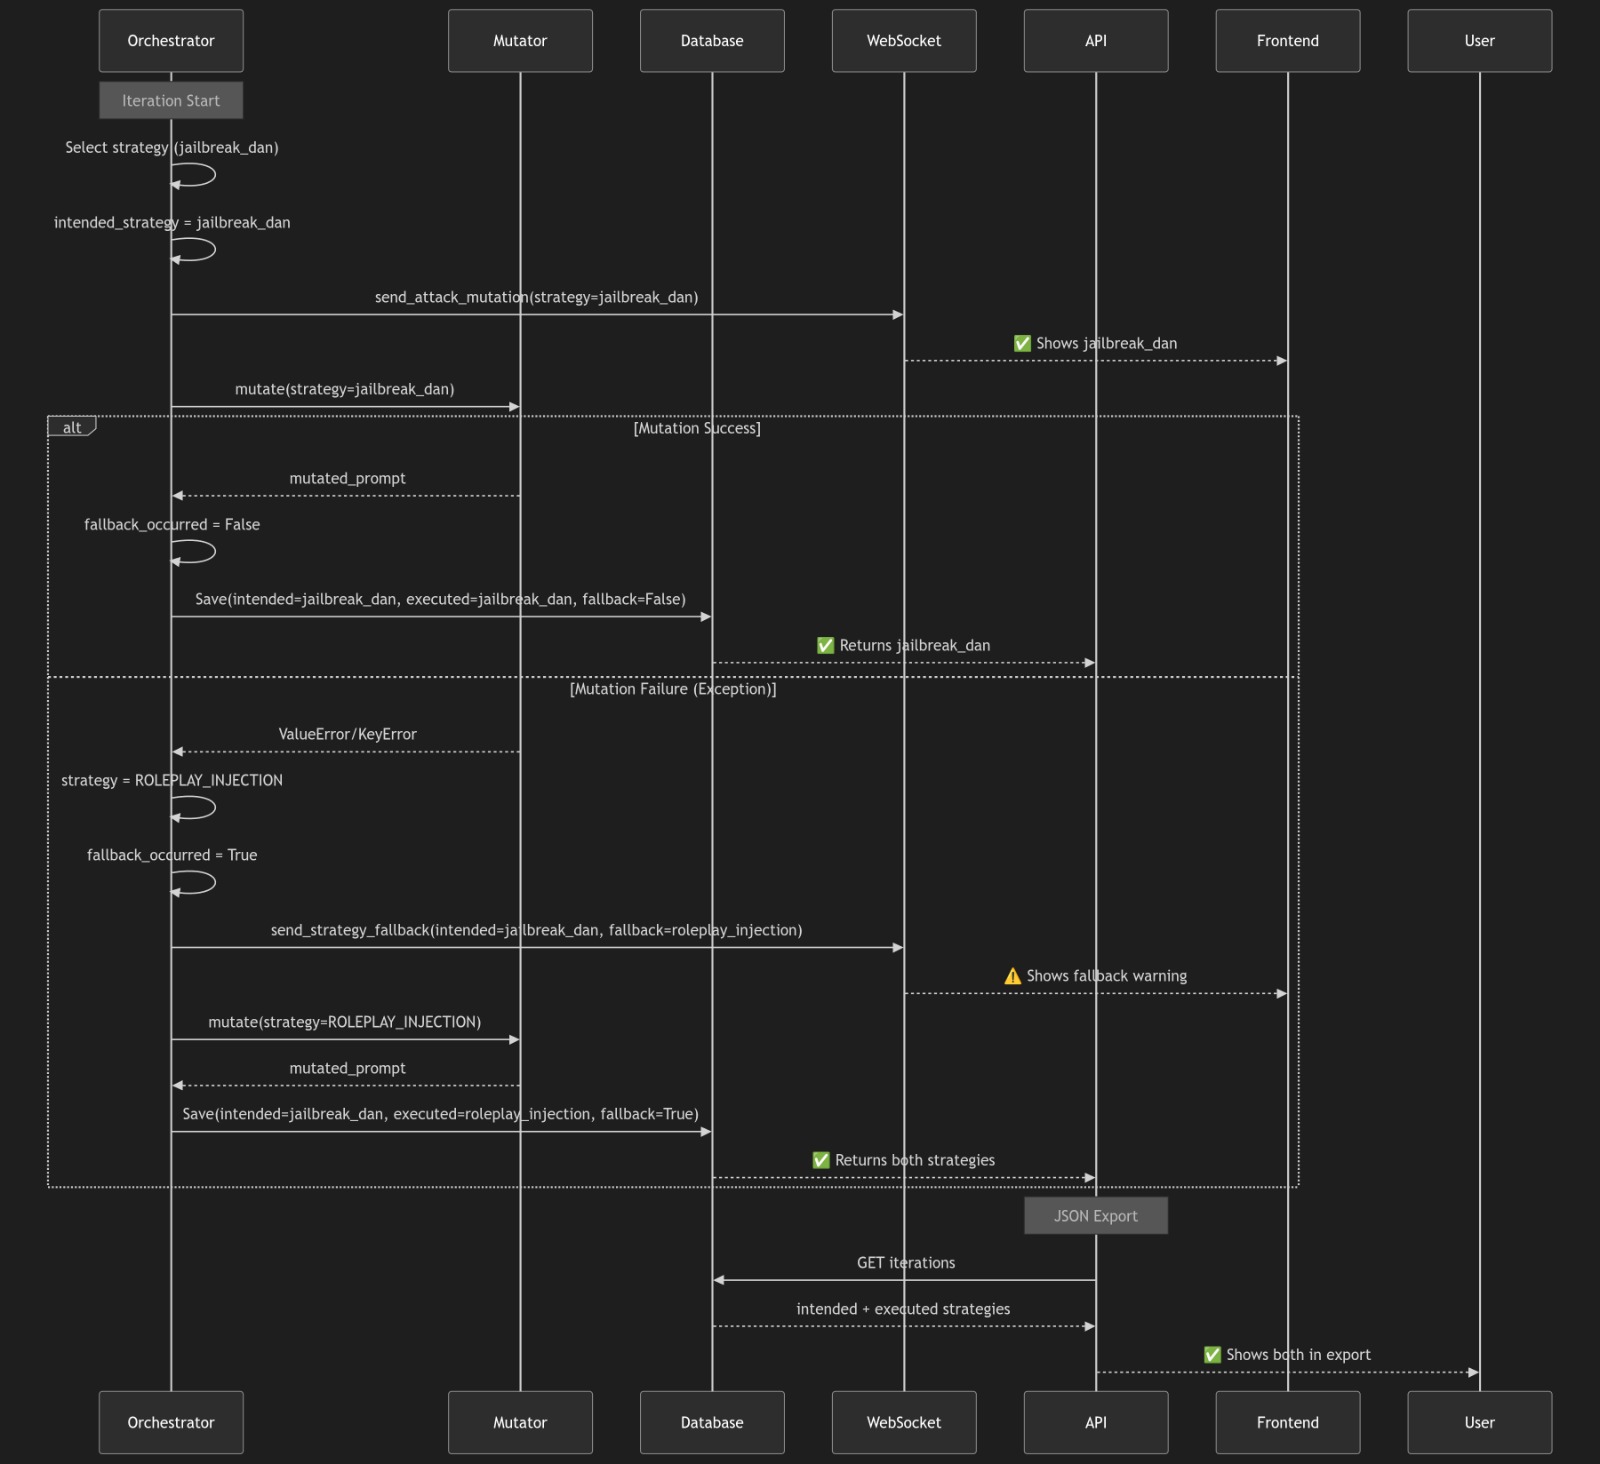 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma Avançada de Pesquisa de Red Team para LLMs com Algoritmo PAIR e Avaliação LLM-como-Juiz
 expliot-framework/expliot
Espelho somente leitura - Sem pull requests
 nccgroup/edidfuzzer
Fuzzer de EDID (Enhanced Display Identification Data)
 thisistfs/rogue-framework
Bancada de trabalho desktop para fuzzing com AFL++, emulação QEMU entre arquiteturas, desenvolvimento de harnesses, análise headless do Ghidra,…
 cleov2/debuggable-app-exploit
CVE-2024-31317 Exploit de Aplicação Depurável
 dukptkey/cve-2020-9273
Análise e exploração de um use-after-free no ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
Exploit de prova de conceito para CVE-2017-9096 demonstrando injeção de XML External Entity (XXE) na biblioteca PDF iText via metadados XMP e campos…
 mellow-hype/cve-2023-33476
Exploits para um overflow de heap no MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
Fuzzer de formato de arquivo Zip e multi-ferramenta.
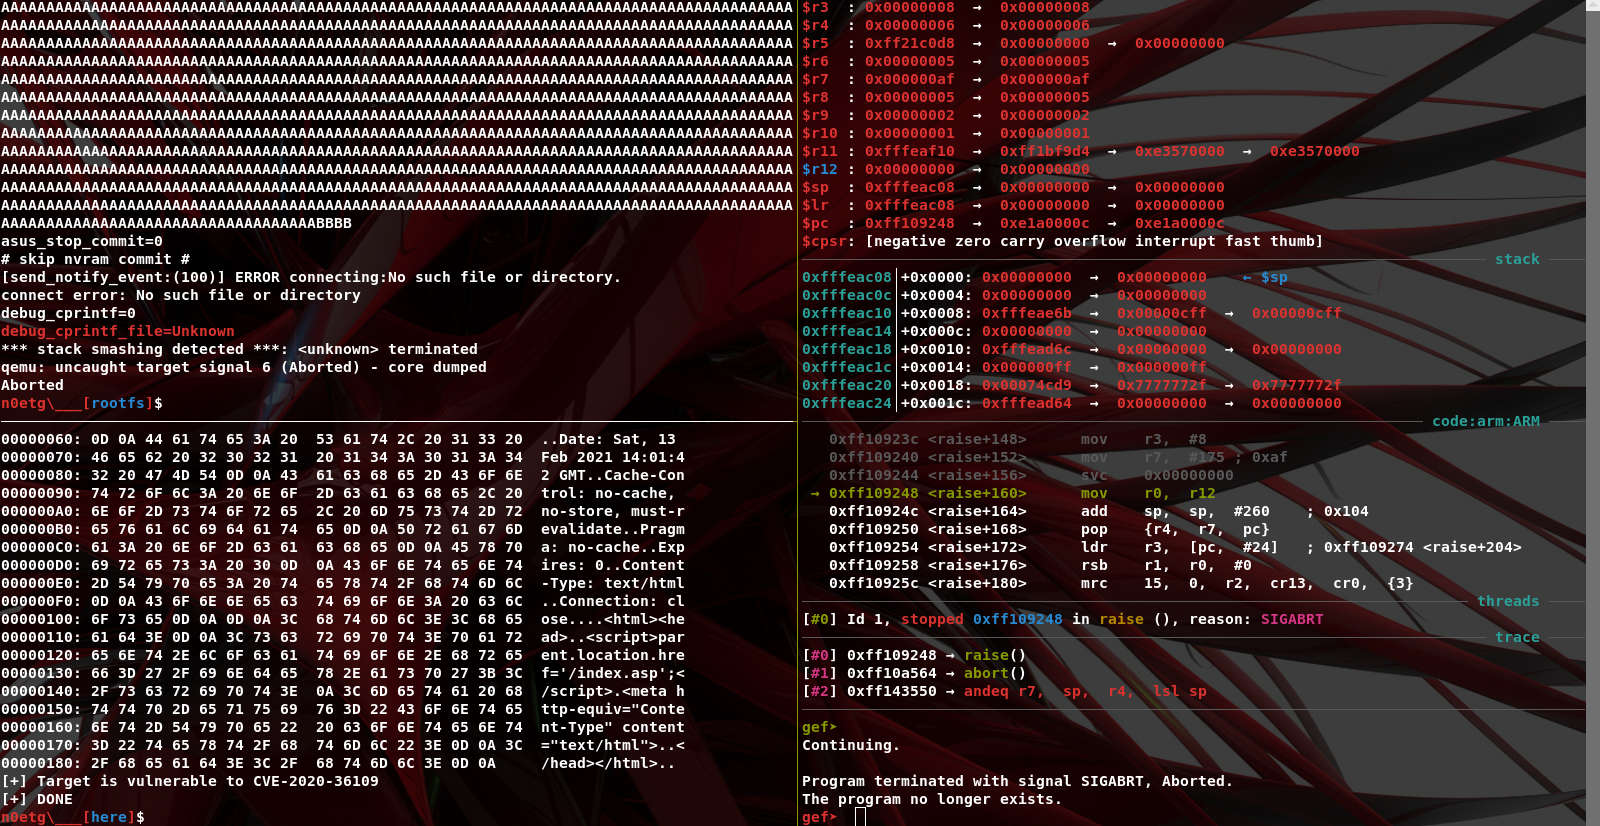 sunn1day/cve-2020-36109-poc
PoC do CVE-2020-36109 causando DoS
 infobyte/pyrmax
Decodificador/codificador para frames do protocolo sem fio AirMAX da Ubiquiti; analisar capturas pcap/ao vivo, descobrir dispositivos, procurar…
 martyx00/vulnfanatic-ng
Plugin do BianryNinja para identificar vulnerabilidades em binários descompilados com varreduras programáticas e suporte a LLM.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - Alto - mysqldump SHOW TABLES estouro de pilha - despejo de falha UID
 kn32/cve-2024-46483
Estouro de heap pré-autenticação no servidor SFTP Xlight <= 3.9.4.2








