Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-36109-POC — PoC do CVE-2020-36109 causando DoS | Kitploit
Ferramentas/GitHubGitHub/sunn1day/cve-2020-36109-poc
Segurança de Sistemas EmbarcadosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebFuzzingSegurança de Hardware e IoT
GitHubsunn1day/cve-2020-36109-poc

CVE-2020-36109-POC

PoC do CVE-2020-36109 causando DoS

Ver Repositório
17530há 4 anosAinda não revisado
Compartilhar

CVE-2020-36109-POC

13 de Fevereiro de 2021, Altin Thartori, github.com/tin-z


Detalhes da vulnerabilidade

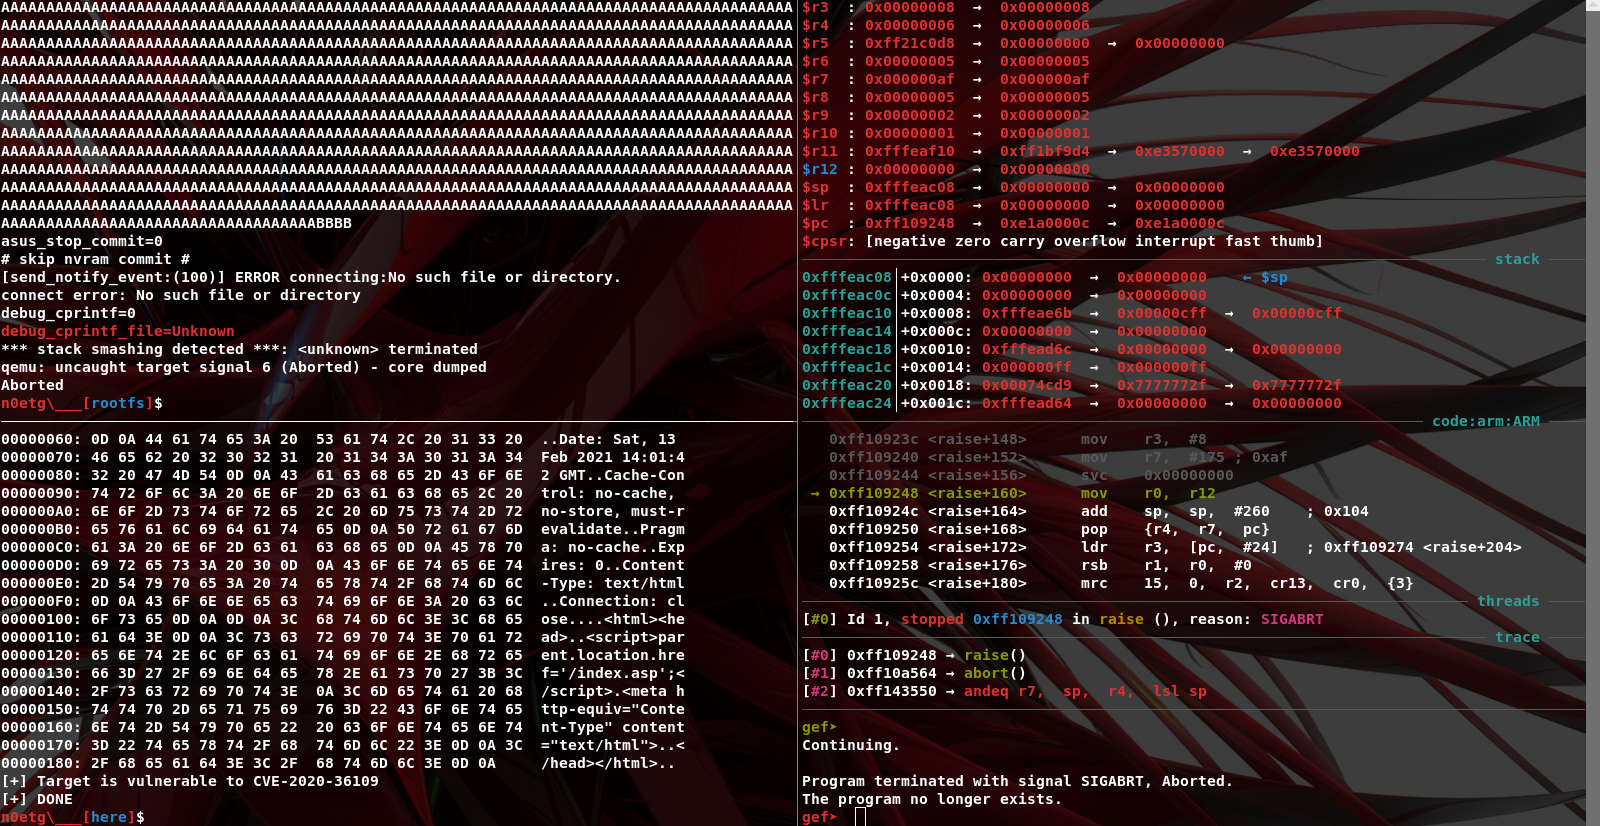
O firmware do roteador ASUS RT-AX86U com versão inferior a 9.0.0.4_386 tem um estouro de buffer na função blocking_request.cgi do módulo httpd que pode causar execução de código quando um atacante constrói dados maliciosos.

A vulnerabilidade não está presente apenas no RT-AX86U, mas também em outros modelos que usam o serviço httpd. detalhes

referências:

  • relatório NIST
  • cvebase

Detalhes do exploit

A vulnerabilidade não nos permite obter RCE, na verdade, apenas DoS foi alcançado. Primeiramente por causa do canary, e em segundo lugar porque 'strcat' não copia bytes NULL e então não podemos sobrescrever o canary nem criar ROP. E também o buffer foi colocado logo abaixo do canary.

Pré-requisitos:
  • O alvo deve ter o mesmo fuso horário, caso contrário, altere o PoC
  • O valor do cabeçalho 'Referer' deve conter o endereço do alvo
  • O valor do parâmetro 'mac' deve ser igual ao valor nvram 'MULTIFILTER_MAC'

PoC

  • poc.py

poc

mais detalhes

Table 1. Versions of the vulnerable asus routers

| Model                   | Version           | date 
-------------------------------------------------------------------
| RT-AX86U                | 3.0.0.4.384.9318  | 2020/10/23
| ROG Rapture GT-AC5300   | 3.0.0.4.384.81974 | 2020/07/13 
| ROG Rapture GT-AX11000  | 3.0.0.4.384.9566  | 2020/08/06 

 ...                        ,,,                         ,,,

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →