
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 rxerium/bug-bounty-tools
Um script BASH para automatizar a instalação das ferramentas de bug bounty mais populares
 nokn0wthing/cve-2023-20052
CVE-2023-20052, vulnerabilidade de vazamento de informações no analisador de arquivos DMG do ClamAV
 d4rkcat/stackflow
Ferramenta universal de exploração de estouro de buffer baseado em pilha
 nccgroup/dapr
Plataforma de ataque a drivers para Linux
 vitaliy-grigoriev/protocol-analyzer
Framework de teste de fuzzing para protocolos de rede.
 tismayil/fastfuz-chrome-ext
Extensão do Chrome para fuzzing web rápido, a fim de descobrir arquivos e diretórios ocultos durante testes de penetração e análise de…
 edera-dev/cve-tarmageddon
Demonstração do CVE-2025-62518: uma vulnerabilidade crítica de substituição do tamanho do cabeçalho estendido PAX em tokio-tar e bibliotecas tar…
 azet/cve-2014-3466_poc
Prova de Conceito para CVE-2014-3466 (estouro de buffer no GnuTLS: verificação de comprimento do id de sessão)
 jgajek/killasa
Ferramenta de exploit para CVE-2016-1287 que testa dispositivos Cisco ASA enviando fragmentos IKEv2 manipulados com comprimentos inválidos para…
 xnl-h4ck3r/auto-repeater
Repetição automatizada de requisições HTTP com o Burp Suite
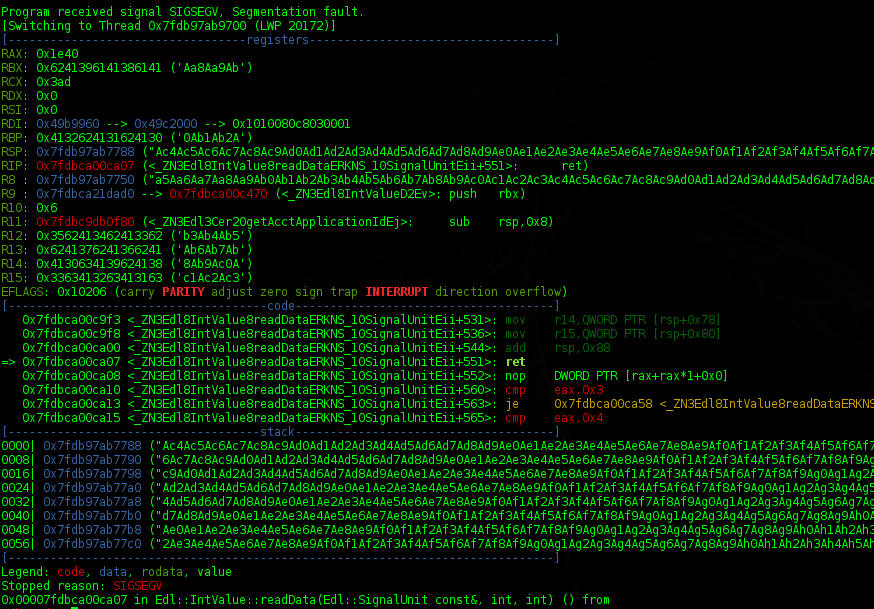 kpn-ciso/dra_writeup
Análise da vulnerabilidade de estouro de buffer na pilha do Oracle DSR (DRA) CVE-2014-6598
 geeoon/fault-injection-finder
Encontre e execute automaticamente ataques de injeção de falhas
 turtlesec-software/crlf-desyncs
Templates do Nuclei e recursos de exploit para ataques desync baseados em CRLF
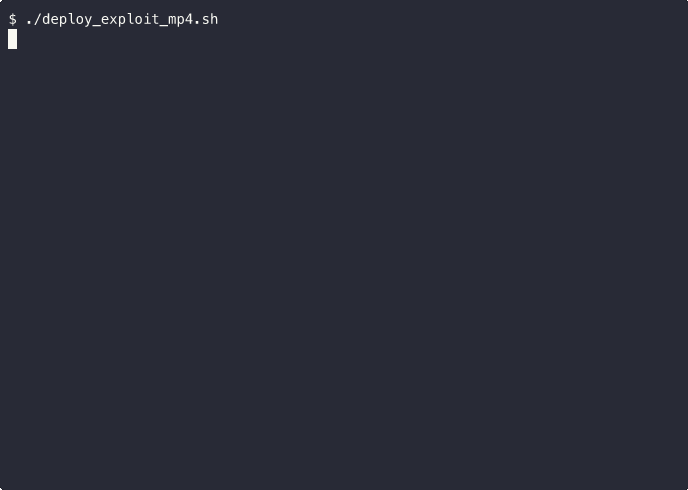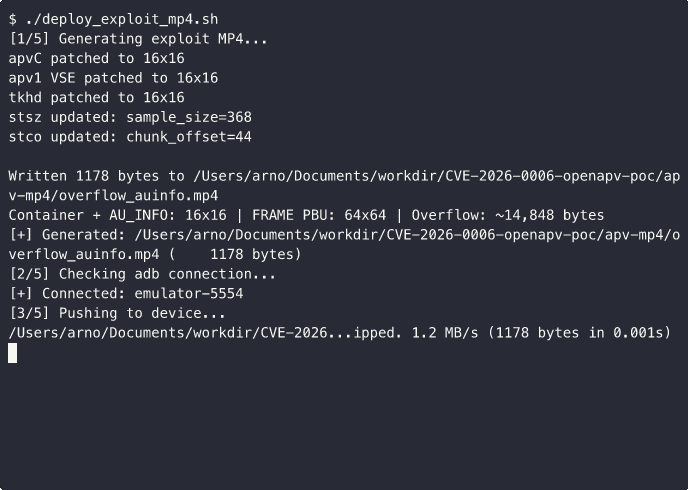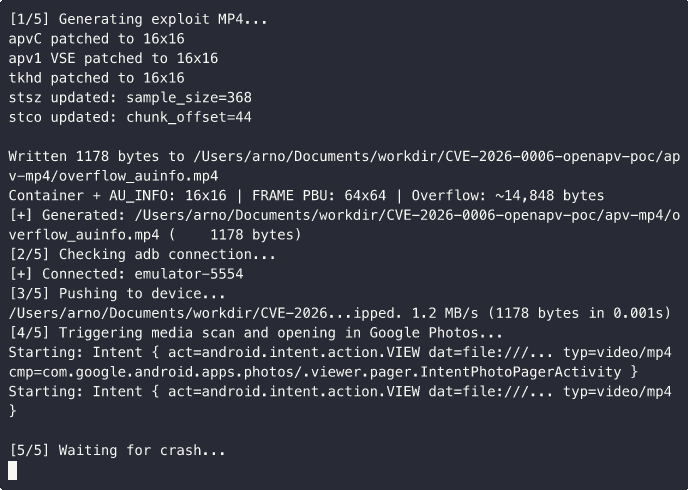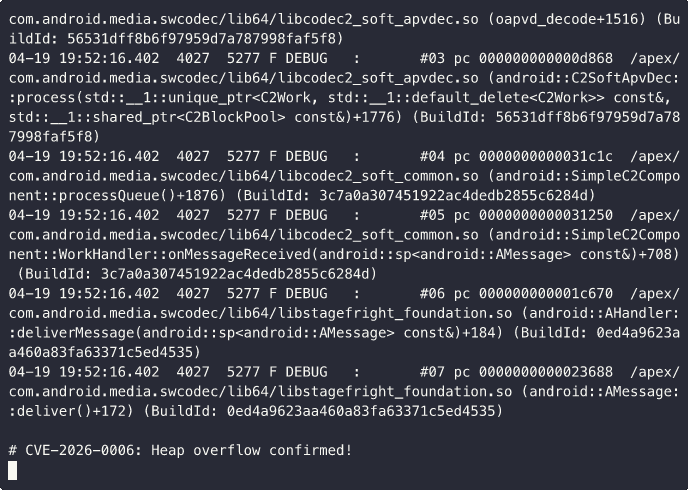 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: PoC de estouro de buffer de heap para libopenapv (codec APV do Android) - CVSS 9.8
 fi01/libmsm_acdb_exploit
Exploit para CVE-2013-2597, um estouro de buffer baseado em pilha no driver de áudio ACDB da Qualcomm, permitindo escalonamento de privilégios em…
 ut-security/cve-2023-5217-poc
Um PoC para acionar o CVE-2023-5217 a partir da interface WebCodecs ou MediaRecorder do navegador.








