#1

 silverplate3/my-cves
CVEs que encontrei. writeups técnicos, exemplos de exploração e walkthroughs de sessões de fuzzing.
 liveoverflow/webp-cve-2023-4863
Repositório educacional demonstrando a exploração de CVE-2023-4863 no libwebp usando fuzzing com AFL++, com vídeos passo a passo para análise de…
 githubsecuritylab/seclab-taskflows-fuzzing
Um pipeline de fuzzing orientado por LLM alimentado pelo GitHub Security Lab Taskflow Agent
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilidades de segurança documentadas na biblioteca de sistema de arquivos embarcado FatFs com detalhes de CVE, harness de fuzzing, gerador de…
 feliam/cve-2013-2729
Gerador de exploits baseado em Python para corrupção de heap BMP/RLE do Adobe Reader (CVE-2013-2729). Demonstra execução arbitrária de código por…
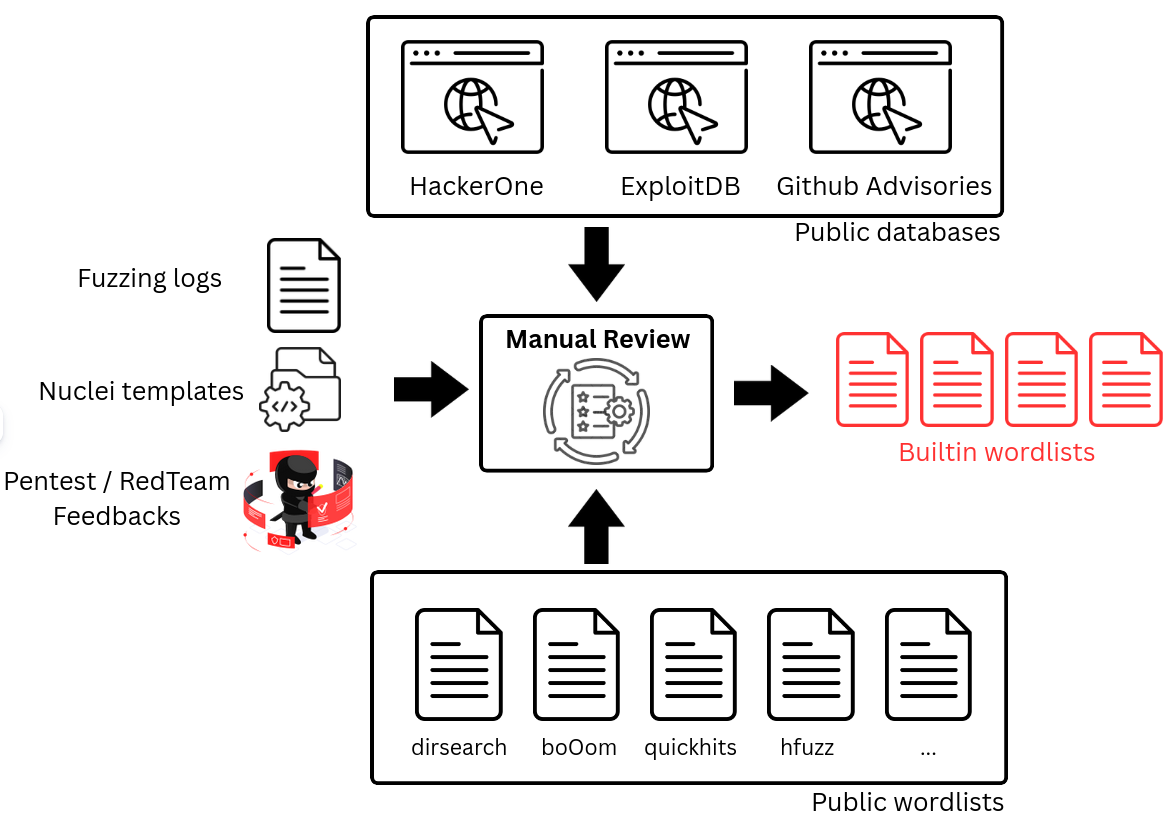 synacktiv/dicozorus
Uma ferramenta para gerar e manter wordlists para fuzzing Web.
 dvyukov/centipede
Mecanismo de fuzzing distribuído orientado por cobertura, compatível com alvos libFuzzer; escala para milhares de tarefas concorrentes, usa…
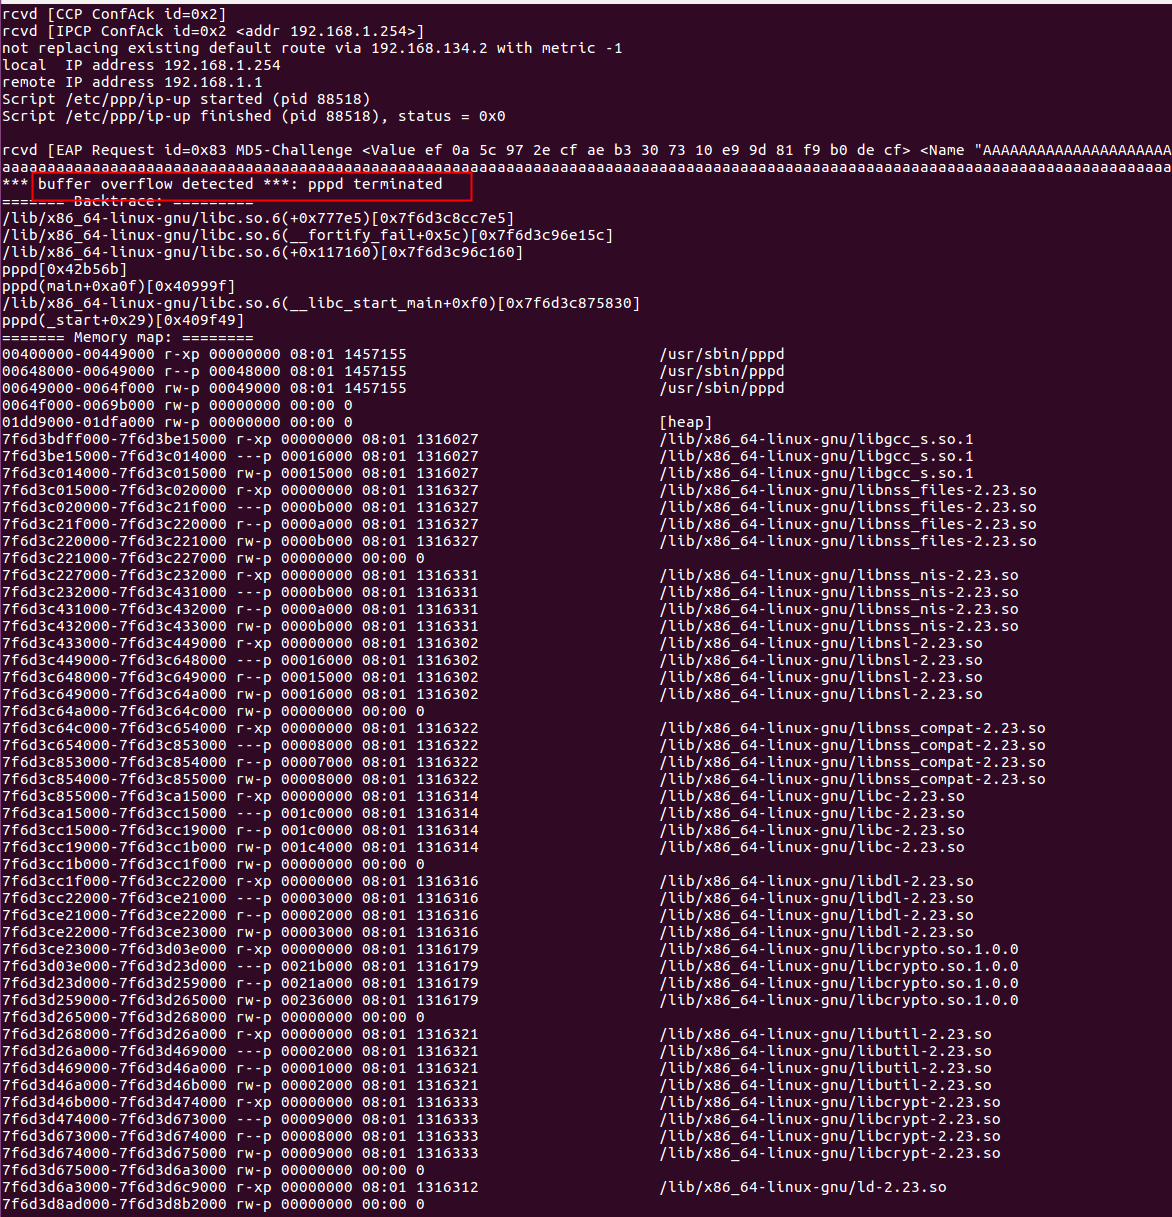 winmin/cve-2020-8597
CVE-2020-8597 PoC de buffer overflow em pppd
 traxes/zeno
Descoberta Automática de Vulnerabilidades
 yslxotwod/imsisting
Kit de ferramentas de segurança celular GTK4 e CLI com 57 módulos para interface aérea 2G GSM, 3G UMTS, 4G LTE e 5G NR, rede central, identidade SIM,…
 0xdea/raptor_infiltrate19
#INFILTRATE19 pacote de festa do raptor.
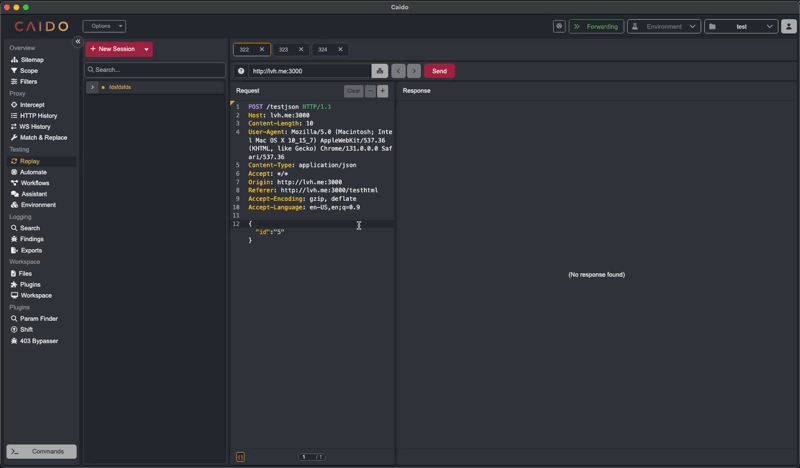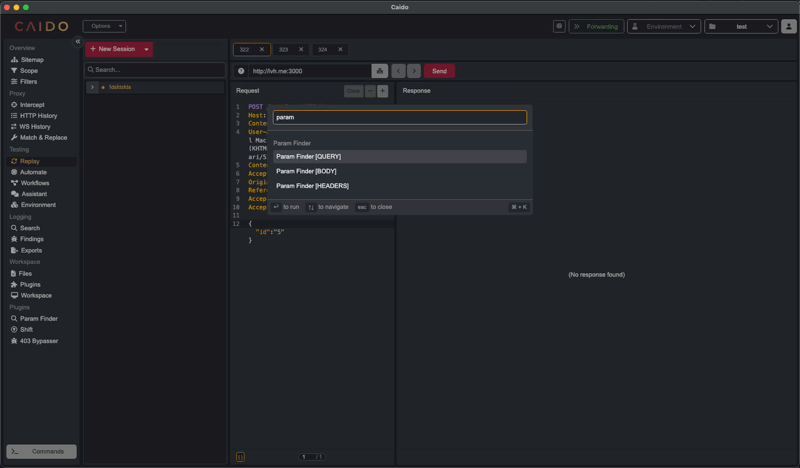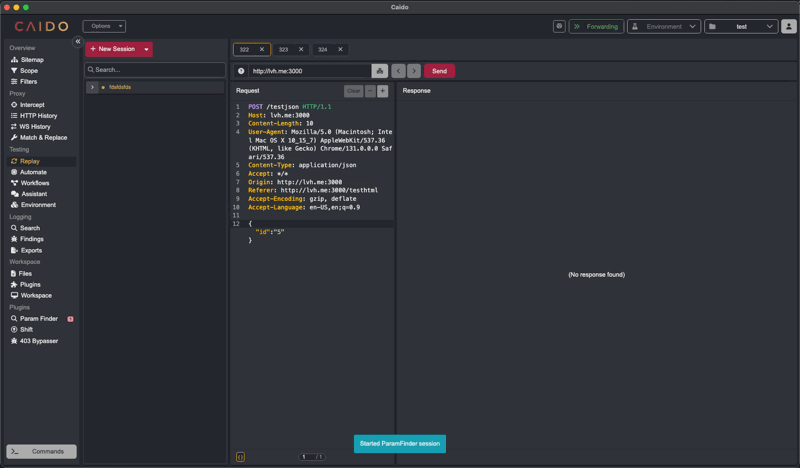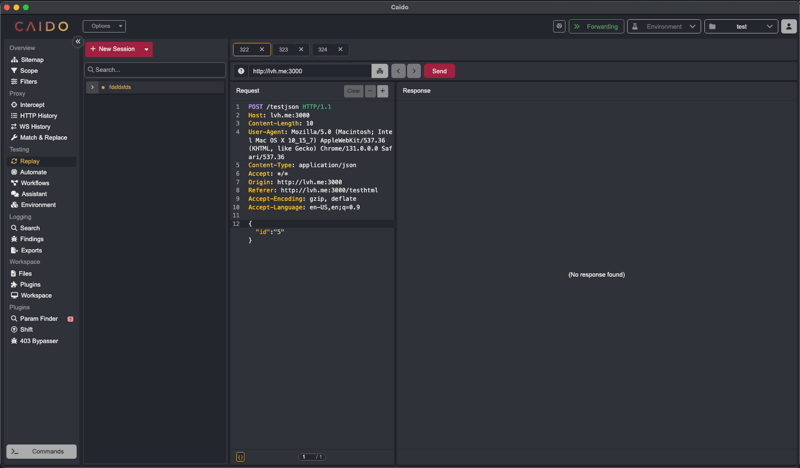 caido-community/paramfinder
Descubra parâmetros ocultos no Caido
 l33tdawg/aether
Framework de Análise de Segurança de Contratos Inteligentes e Geração de PoC com IA
 vigiloss/vigil
Harness de IA para auditorias de código de longa duração, pentests web e caça a bug bounty, construído em torno de como as investigações reais…
 michenriksen/jdam
Um fuzzer JSON consciente de estrutura
 hacefresko/cve-2025-40634
Exploit para estouro de buffer baseado em pilha encontrado no binário conn-indicator no roteador TP-Link Archer AX50
 sec-tools/litefuzz
Um fuzzer multi-plataforma para sondar binários de espaço de usuário, clientes e servidores de rede.