
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
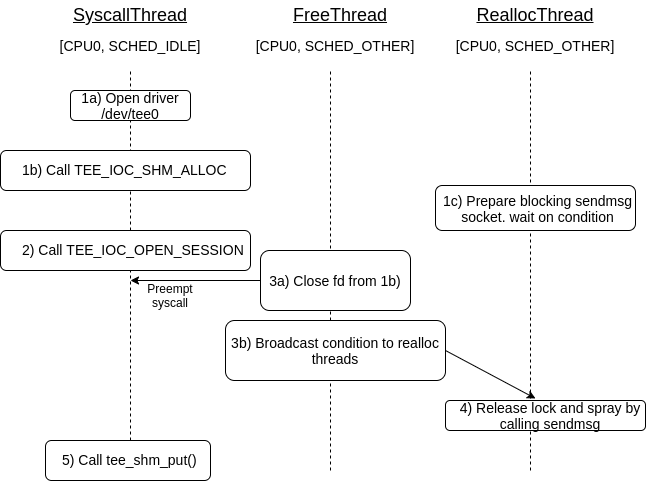
 pjlantz/optee-qemu
Ambiente com kernel vulnerável para exploração do driver TEE (CVE-2021-44733)
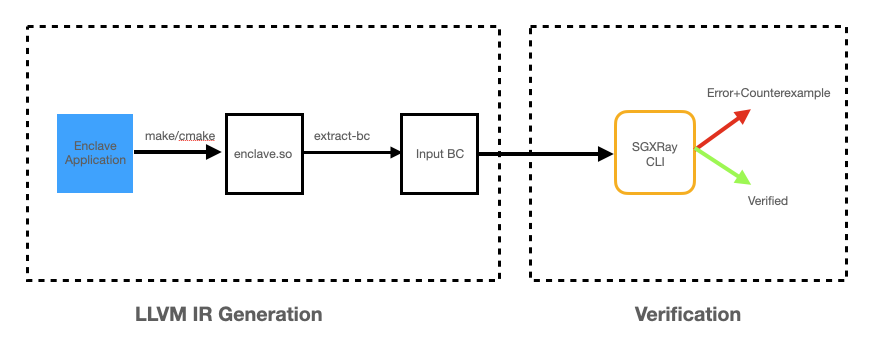 baiduxlab/sgxray
Ferramenta de raciocínio automatizado baseada no verificador SMACK que detecta bugs de enclave SGX a partir de violações de limites confiáveis,…
 payatu/cve-2018-14442
PoC para Foxit Reader CVE-2018-14442
 sec-tools/litefuzz
Um fuzzer multi-plataforma para sondar binários de espaço de usuário, clientes e servidores de rede.
 0xdea/raptor_infiltrate19
#INFILTRATE19 pacote de festa do raptor.
 flankerhqd/cve-2015-6620-poc
POC para CVE-2015-6620, escrita arbitrária no unmarshal de AMessage
 petabi/sniffles
Sniffles: Gerador de Captura de Pacotes para IDS e Avaliação de Expressões Regulares
 bishopfox/joro
Um framework colaborativo de exploração web.
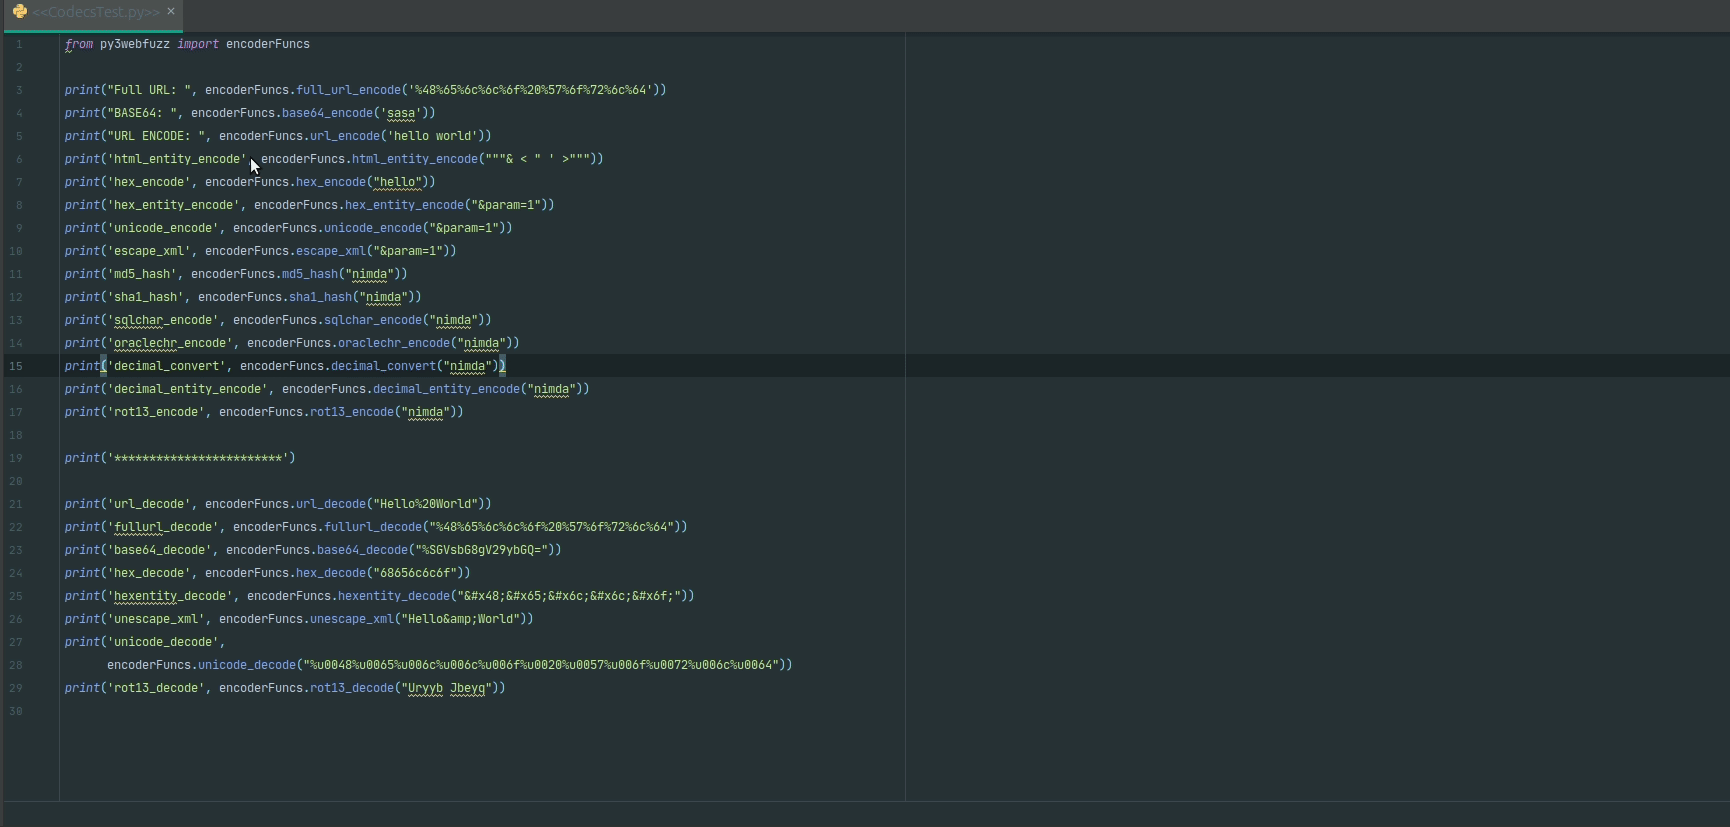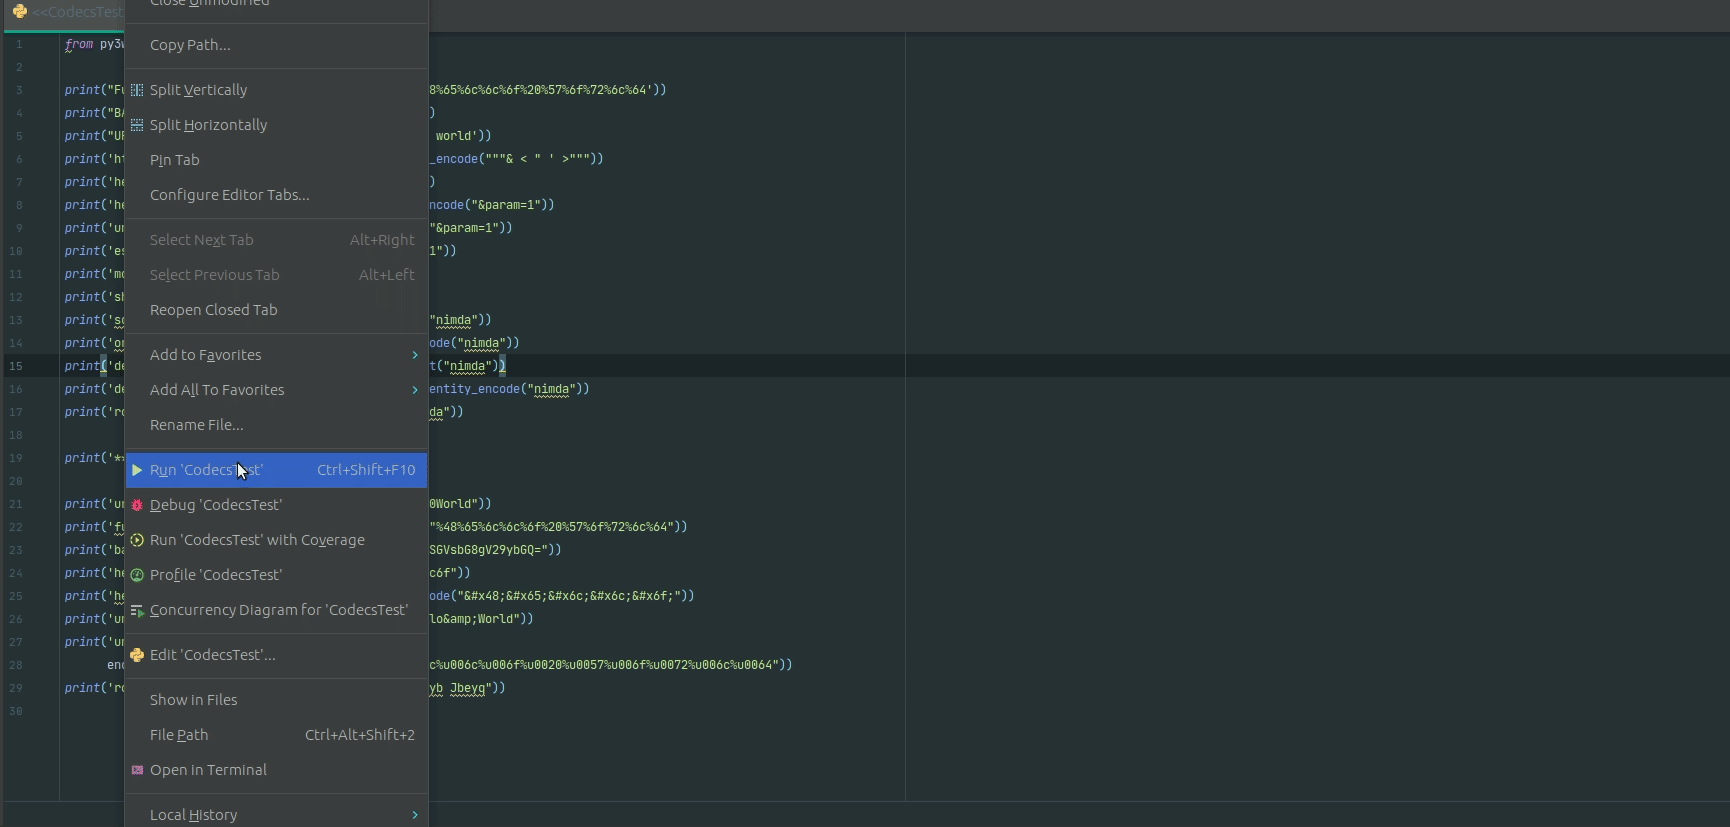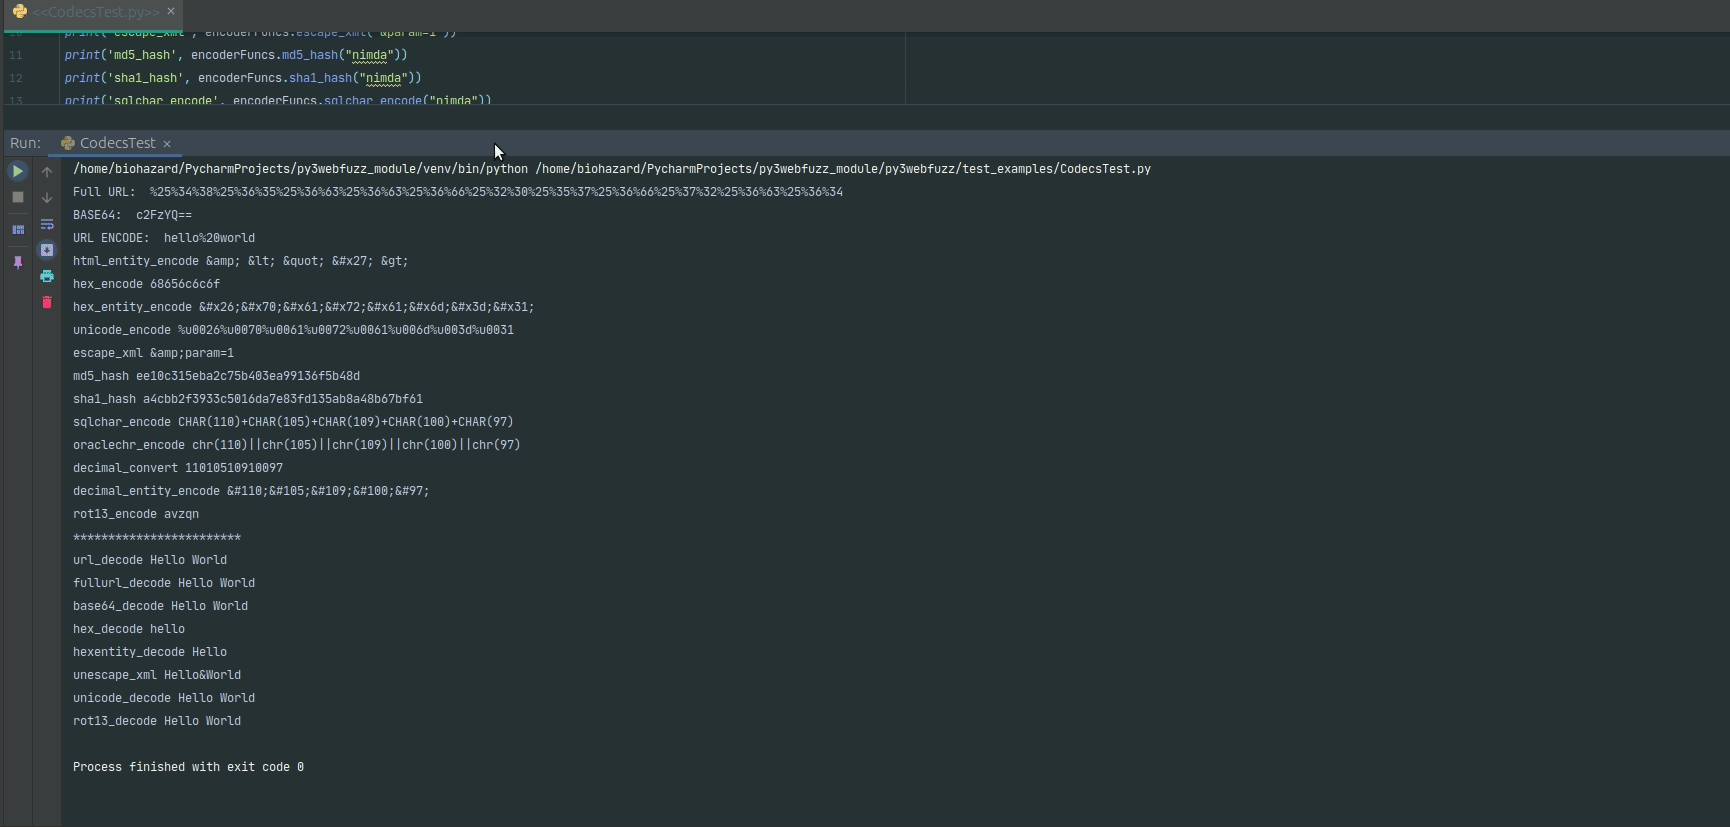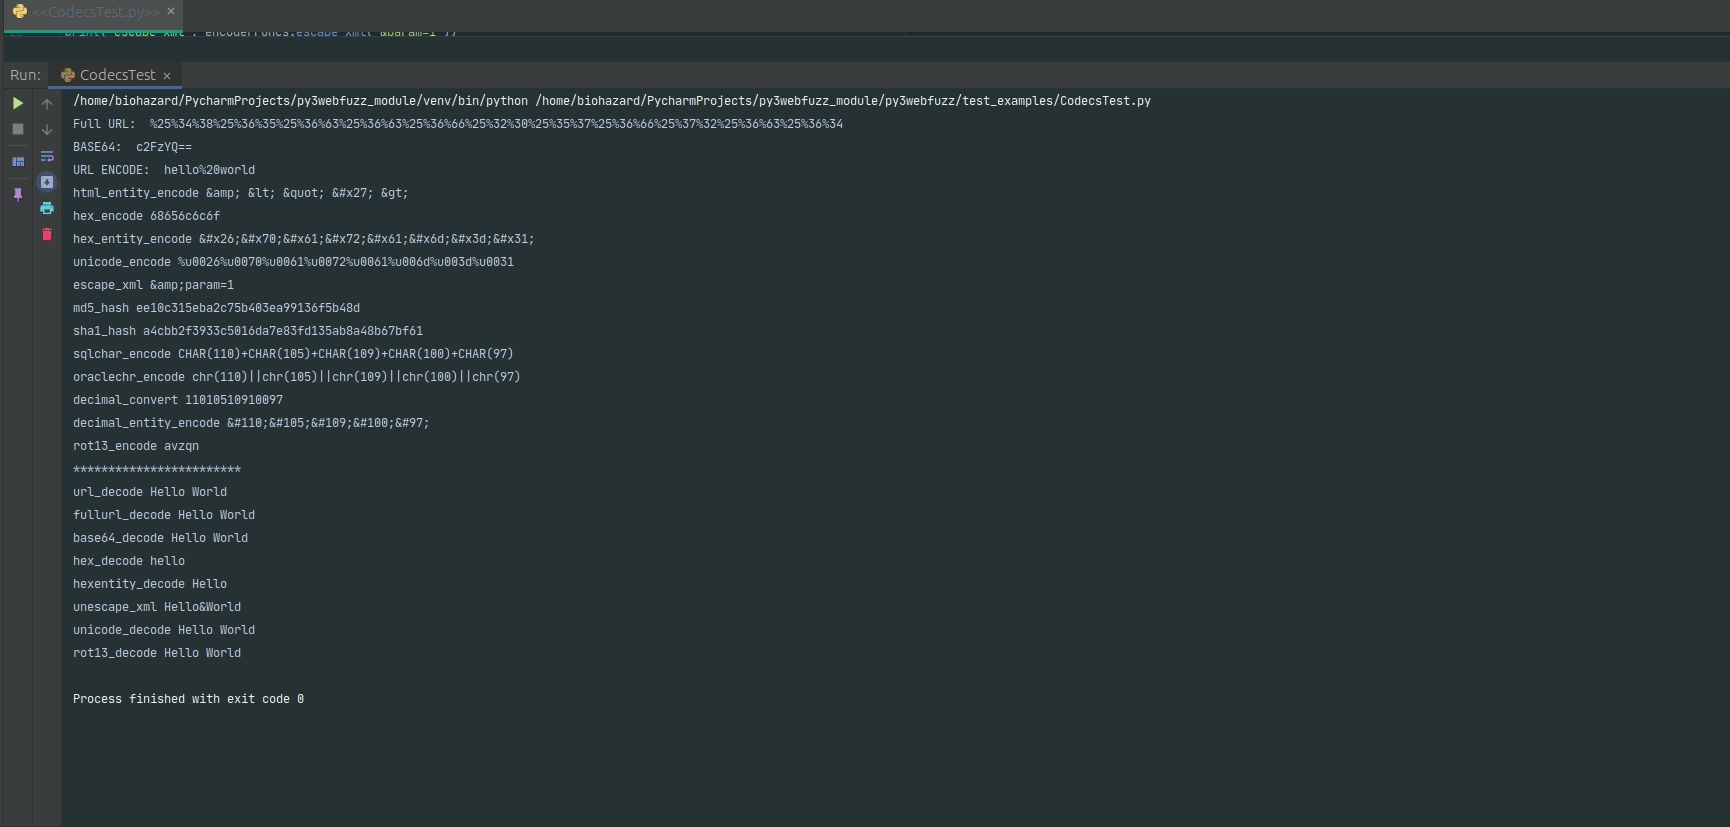 jangelesg/py3webfuzz
Um módulo Python3 para auxiliar no fuzzing de aplicações web.
 hakaioffsec/navgix
Ferramenta Go multi-thread para detectar vulnerabilidades de travessia de alias do nginx usando técnicas heurísticas e de força bruta para…
 hackinglz/maps_scanner
MAPS scanner em nuvem e analisador de respostas para pesquisa do Microsoft Defender.
 billy-ellis/exr-imageio-poc
PoC para CVE-2026-28990, uma falha no ImageIO corrigida no iOS/macOS 26.5
 nccgroup/triforceopenbsdfuzzer
Fuzzing de chamadas de sistema do OpenBSD amd64 usando TriforceAFL (ou seja, AFL e QEMU)
 cloudflare/filterforge
Ferramenta para resolver filtros BPF e criar pacotes baseados neles.
 moopinger/clzero
Um projeto para fuzzing de vetores de ataque de contrabando de requisições HTTP/1.1 CL.0
 praetorian-inc/caeruleus
Binário Go único para testes de segurança de Bluetooth Low Energy no Linux/BlueZ: scan, enumeração de GATT, read/write/notify, fuzzing de…
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de Contratos Inteligentes Extremamente Rápido
 frizb/wordlistgen
Gerador de Lista de Palavras Super Simples em Python para Fuzzing e Força Bruta em Python








